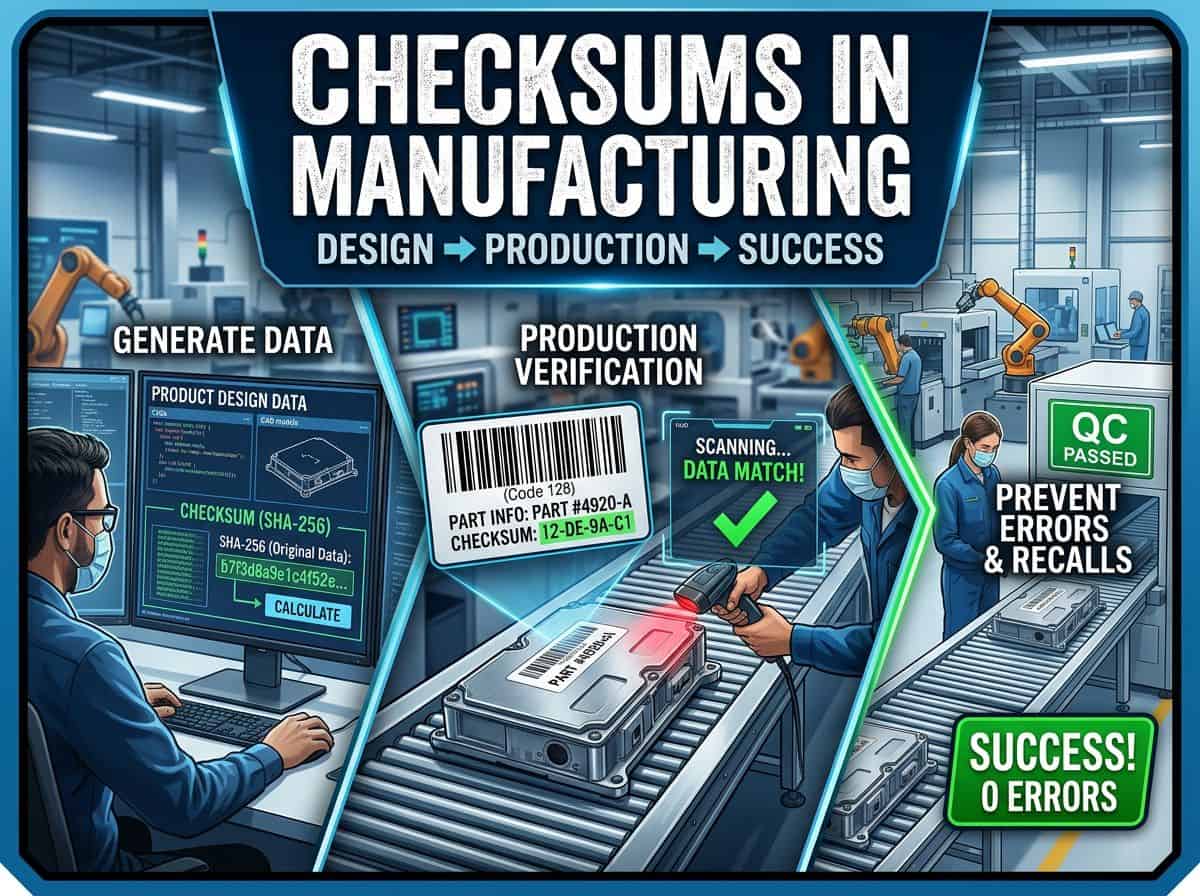
Eine Palette verlässt das Lager mit dem richtigen Produkt, aber dem falschen Etikett. Das Werk scannt sie, das ERP-System akzeptiert den Code, und drei Wochen später führt eine Reklamation zu einer Charge, die niemand mehr finden kann. Mit dem Teil selbst war alles in Ordnung. Lediglich eine Ziffer in den Identifikationsdaten war falsch.
Eine Prüfsumme ist die kostengünstigste Kontrollmaßnahme gegen diese Art von Fehlern. Sie fügt einem Datensatz einige Ziffern oder Bytes hinzu, und jede nachgelagerte Station kann den Datensatz ohne Datenbankabfrage überprüfen.
Physische Produkte übertragen Daten durch viele Hände, Maschinen und Formate. Eine CAD-Datei wird zu einer Stückliste, eine Stückliste zu einem Fertigungsauftrag und ein Fertigungsauftrag zu einem Etikett. Das Etikett wird gescannt und der Scan zu einem Versanddokument.
Dieser Leitfaden behandelt die Prüfsumme als Qualitätssicherungsinstrument und nicht als reines IT- oder Entwicklungsthema. Er erläutert die Algorithmen von Prüfziffern bis hin zu SHA-256 und wendet sie schrittweise an: Design, Industrialisierung, Produktion, Qualitätssicherung, Logistik und Service. Jedes Kapitel schließt mit zwei Tipps für Ingenieure, die an physischen Produkten arbeiten.
Notiz: Die in diesem Artikel genannten regulatorischen Termine, wie beispielsweise die des EU Cyber Resilience Act, des Digital Product Passport und des US DSCSA, wurden im November 2026 überprüft. Bitte bestätigen Sie diese erneut, bevor Sie einen Compliance-Plan darauf aufbauen.
Wichtigste Erkenntnisse
- Eine Prüfsumme deckt versehentliche Fehler auf. Um absichtliche Änderungen zu verhindern, ist eine Signatur oder ein verschlüsselter Code erforderlich.
- Prüfziffern schützen Kennungen, die von Personen und Scannern verarbeitet werden. CRC-Prüfsummen schützen Frames und Firmware-Images. Kryptografische Hashes schützen Dateien und Datensätze.
- Die GS1-Prüfziffer erkennt jeden einzelnen Ziffernfehler. Sie übersieht etwa 11 Prozent der benachbarten Vertauschungen, also jene, bei denen sich die beiden Ziffern um 5 unterscheiden.
- Überprüfen Sie die Daten sowohl bei der Erstellung als auch bei der Verwendung. Eine einmalige Überprüfung in einem Stadium lässt alle anderen Stadien ungeschützt.
- Betrachten Sie die Prüfung selbst als Messsystem. Testen Sie sie mit bekannten fehlerhaften Mustern, kalibrieren Sie die Prüfgeräte und verfolgen Sie die Ergebnisse.
1. Warum physische Produkte von Datenintegrität abhängen
Ein Produkt ist ein physisches Objekt plus seine Daten.
Diese Daten umfassen CAD-Modelle, Zeichnungen, Stücklisten, Firmware-Images, Kalibriertabellen, Etiketten, Chargenprotokolle, Testergebnisse und Versanddokumente. Ein falscher Wert in einem dieser Dokumente kann eine Produktionslinie stoppen, den falschen Artikel an einen Kunden ausliefern oder einen Rückruf erzwingen.
Wo Datenfehler in die Kette gelangen
Fehler stammen typischerweise aus diesen fünf Quellen:
- Menschen vertippen sich bei den Ziffern oder lesen sie falsch ab.
- Maschinen interpretieren beschädigte Markierungen falsch.
- Speicher- und Übertragungsbits werden umgedreht.
- Prozessänderungen ersetzen die aktuelle Version durch eine veraltete.
- Schließlich könnte jemand Daten absichtlich verändern.
| Fehlerquelle | Beispiel | Typische Folge | Typische Steuerung |
|---|---|---|---|
| Tasten | Vertauschte Ziffern in einer Teilenummer | Falsche Komponente an die Leitung ausgegeben. | Prüfziffer |
| Lektüre | Verschmierter 1D-Barcode wurde als eine andere Zahl dekodiert | Falsche Charge erfasst | Symbolprüfung, Verifizierungsgrad, Fehlerkorrektur |
| Übertragung | Bit-Flip auf einem Feldbusrahmen | Fehlerhafter Sollwert oder Sensorwert | CRC |
| Lagerung | Degradierte Blitzzelle im Feld | Beschädigte Firmware oder Kalibrierungsdaten | CRC, Fehlerkorrekturcode |
| Version | Alte Etikettenvorlage auf dem Drucker vergessen | Veraltete Daten zu versendeten Waren | Hash der freigegebenen Datei |
| Manipulation | Modifiziertes Firmware-Image | Sicherheits- oder Schutzversagen | Signatur, eingegebener Code |
Kosten schlechter Qualität
Die Kosten mangelhafter Qualität lassen sich in Prävention, Bewertung, interne und externe Fehler unterteilen. Eine Prüfsumme deckt die ersten beiden Kategorien ab. Sie bewertet Daten automatisch und verhindert die weitere Ausbreitung von Fehlern. Die Kostenersparnis ergibt sich aus der vorgelagerten Fehlererkennung.
Ein Fehler am Etikettendrucker erfordert einen Nachdruck. Derselbe Fehler beim Kunden verursacht Nachbearbeitungs-, Sortier- und möglicherweise Rückrufkosten sowie Vertrauensverlust.
Faustregeln wie die 1-10-100-Regel sind bestenfalls beispielhaft. Den tatsächlichen Multiplikator liefern Ihre eigenen Aufzeichnungen zu Ausschuss, Nacharbeit und Reklamationen.
Profi-Tipps für Ingenieure
- Erfassen Sie jeden Datenübergabevorgang, bei dem eine Person Daten neu eingibt oder ein Tool sie neu formatiert, von der CAD-Freigabe bis zum Versandetikett. Platzieren Sie die ersten Kontrollen bei diesen Übergaben.
- Ordnen Sie die Übergaben anhand Ihrer eigenen Fehlerhistorie: Reklamationen, Ausschussmeldungen und Nacharbeitsaufzeichnungen. Beginnen Sie dort, wo die Kosten pro Fehler am höchsten sind, in der Regel nachdem das Produkt das Werk verlassen hat.
2. Was ist eine Prüfsumme?
Eine Prüfsumme ist ein kleiner Wert, der mithilfe eines definierten Algorithmus aus einem Datenblock berechnet wird. Der Sender speichert oder überträgt sie zusammen mit den Daten. Der Empfänger berechnet den Wert anhand der empfangenen Daten neu und vergleicht die beiden Werte. Stimmen sie nicht überein, haben sich die Daten zwischen den beiden Berechnungen verändert.
Man kann es sich wie ein Gut/Schlecht-Indikator vorstellen: Man misst nicht die gesamte Dimension der Daten. Man führt einen schnellen, wiederholbaren Test durch, der entweder „bestanden“ oder „nicht bestanden“ liefert.
Terminologie der Prüfsummenwelt
In der Pflanzenindustrie und in Softwareteams werden einige Begriffe recht ungenau verwendet. Die Tabelle ordnet sie nach der Frage, die jeder Begriff beantwortet.
| Begriff | Was es ist | Frage, die es beantwortet | Typische Verwendung |
|---|---|---|---|
| Prüfziffer | Eine oder zwei Ziffern, die an eine Kennung angehängt werden, berechnet mit einer modularen Formel | Wurde diese Nummer korrekt eingegeben oder eingescannt? | GTIN, SSCC, VIN, IBAN |
| Einfache Prüfsumme | Summe oder XOR-Verknüpfung der Bytes einer Nachricht | Ist die Kurznachricht vollständig angekommen? | NMEA 0183-Sätze, Intel HEX-Datensätze |
| CRC | Remainder of a polynomial division over [latex]\mathrm{GF}(2)[/latex] | Wurden in diesem Frame, Block oder Bild Bits gespiegelt? | CAN, Modbus RTU, Ethernet, Firmware |
| Haschisch oder Digest | Fingerabdruck fester Größe für beliebige Daten | Ist diese Datei identisch mit jener Datei? | Release-Pakete, Downloads, Deduplizierung |
| MAC oder HMAC | Hash oder Chiffre kombiniert mit einem geheimen Schlüssel | Wurde das von jemandem erstellt, der den Schlüssel besitzt? | Authentifizierte Nachrichten, Gerätetags |
| Digitale Signatur | Asymmetrischer Ursprungsnachweis, berechnet über einen Hash | Wer hat das veröffentlicht, und ist es unverändert? | Firmware, Zertifikate, regulierte Aufzeichnungen |
| Fehlerkorrekturcode | Redundanz, die die Reparatur beschädigter Daten ermöglicht | Lässt sich der Schaden beheben? | DataMatrix, QR-Code, ECC-Speicher |
Erkennung versus Korrektur
Die meisten Prüfsummen erkennen lediglich einen Fehler. Sie zeigen an, dass etwas nicht stimmt, aber nicht, was. In der Produktion reicht das aus; die richtige Reaktion ist, den Vorgang zu stoppen, neu zu drucken, erneut zu scannen oder die Daten erneut zu senden. Fehlerkorrekturcodes gehen noch einen Schritt weiter und reparieren die Daten. Das ist besonders geeignet für Markierungen, die abgenutzt werden, oder Speicher, deren Speicher sich verschlechtert. Kapitel 15 behandelt diese Codes ausführlich.
Profi-Tipps
- Erstellen Sie für jede Prüfung eine einzeilige Spezifikation: die zu schützenden Daten, das zugrunde gelegte Fehlermodell, den Algorithmus und seine Parameter. Eine Prüfung ohne Fehlermodell kann in einer FMEA nicht bewertet werden.
- Speichern Sie neben jedem gespeicherten Prüfwert eine Algorithmuskennung, beispielsweise den Namen „sha256“ gefolgt vom Digest. Dadurch werden archivierte Datensätze bei einer späteren Migration nicht ungültig.
3. Kerneigenschaften und ihre Bedeutung für Qualitätskennzahlen
Jede Eigenschaft einer Prüfsumme hat ein Gegenstück im Vokabular des Qualitätsmanagements. Durch die Zuordnung dieser Begriffe lässt sich die Prüfung ohne Übersetzung in eine FMEA oder einen Kontrollplan integrieren.
| Eigentum | Bedeutung | Qualitatives Gegenstück |
|---|---|---|
| Determinismus | Gleiche Eingabe ergibt immer den gleichen Wert | Wiederholbarkeit der Prüfung |
| Feste Ausgabegröße | Der Wert hat n Bits, unabhängig von der Eingabelänge. | Konstante Kosten pro Prüfung, bekannte Feldlänge auf dem Etikett |
| Nachweiswahrscheinlichkeit | Anteil der fehlerhaften Eingaben, die den Wert verändern | [latex]1 – P_{\mathrm{escape}}[/latex], input to the FMEA detection rating |
| Kollision | Zwei unterschiedliche Eingaben ergeben einen Wert | Escape, auch falsche Akzeptanz genannt |
| Hamming-Distanz | Kleinste Anzahl von Bitfehlern, die unbemerkt bleiben können | Garantierte Detektionstiefe |
| Burstlänge | Die längste Kette beschädigter Bits wurde immer erkannt. | Anpassung an die reale Geräuschumgebung, z. B. elektromagnetische Störungen in der Nähe von Antrieben |
| Lawineneffekt | Bei einem guten Hashwert verändert ein umgedrehtes Eingangsbit etwa die Hälfte der Ausgangsbits. | Macht eine zufällige Übereinstimmung vernachlässigbar |
Nachweiswahrscheinlichkeit in ZahlenFor an arbitrary corruption pattern, an [latex]n[/latex]-bit check lets the error through with this probability: [latex]\displaystyle P_{\mathrm{escape}} = 2^{-n}[/latex] A mod-10 check digit lets about one random error in ten through. A 16-bit CRC lets one in 65,536 ([latex]2^{-16}[/latex]) through. A 32-bit CRC lets one in roughly 4.3 billion ([latex]2^{-32}[/latex]) through. Garantierte Eigenschaften sind aussagekräftiger als statistische Werte. Eine gute CRC-Prüfsumme erkennt jeden einzelnen Bitfehler und jeden Fehler innerhalb eines bestimmten Bereichs. Ingenieure wählen aus genau diesem Grund ein spezifisches Polynom. |
FluchtratenarithmetikDie Fehlerrate bei der Datenprüfung entspricht der Wahrscheinlichkeit, dass der Fehler auftritt, multipliziert mit der Wahrscheinlichkeit, dass die Prüfung ihn übersieht. [latex]\displaystyle P_{\mathrm{escape}} = P_{\mathrm{error}} \times P_{\mathrm{miss}}[/latex] Take an error rate of 1 in 1,000 keyed entries and a mod-10 check digit. Then [latex]P_{\mathrm{escape}} = 10^{-3} \times 10^{-1} = 10^{-4}[/latex]. About 1 entry in 10,000 still passes with a wrong random value. State such numbers in the FMEA instead of rating detection by feel. |
FMEA-Erkennungsrate
Im AIAG-VDA FMEA-Handbuch von 2019 werden Erkennungsmaßnahmen von 1 bis 10 bewertet, wobei 10 bedeutet, dass keine Erkennungsfähigkeit gegeben ist. Dasselbe Handbuch ersetzte die Risikoprioritätszahl durch eine Aktionsprioritätstabelle, die zuerst die Schwere, dann das Auftreten und schließlich die Erkennung gewichtet. Eine automatisierte Prüfung, die den nächsten Arbeitsgang blockiert, kann eine deutlich bessere Erkennungsbewertung rechtfertigen als eine Sichtprüfung. Bewahren Sie die Nachweise auf, beispielsweise einen Test mit bekannten fehlerhaften Proben.
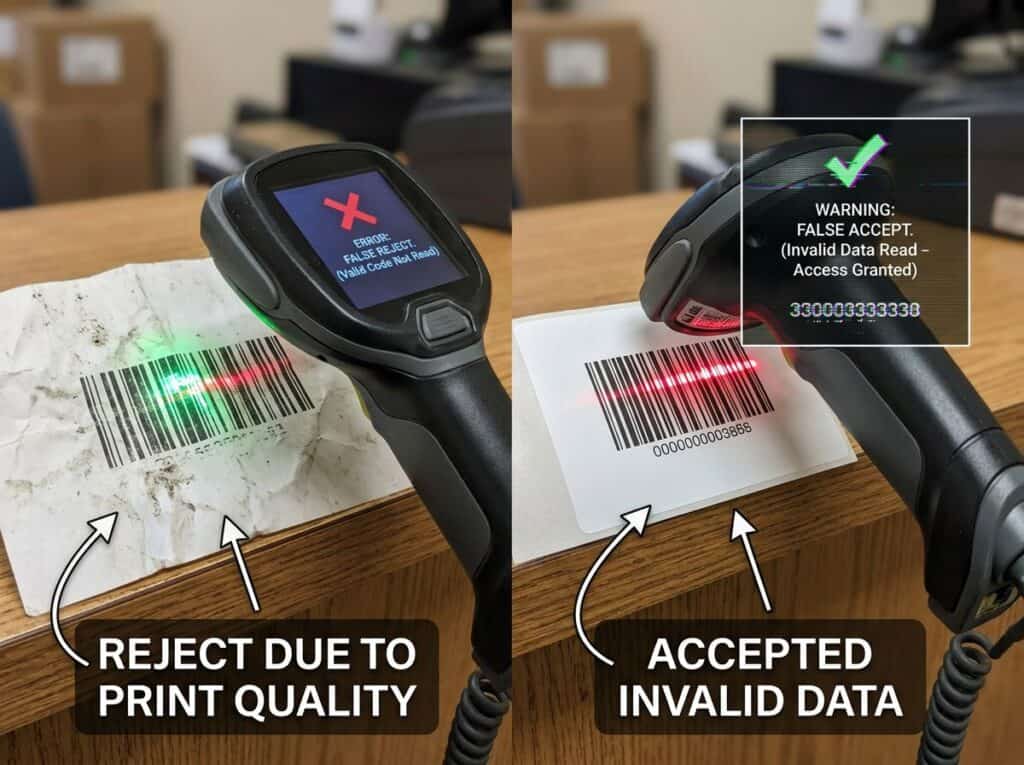
Falsche Annahme und falsche Ablehnung
Bei jeder Prüfung können zwei Fehlertypen auftreten. Eine fälschliche Annahme lässt fehlerhafte Daten durch, was als Ausweg dient. Eine fälschliche Ablehnung verhindert die Verarbeitung korrekter Daten und kostet Produktionszeit. Eine korrekt implementierte Prüfziffer oder CRC-Prüfsumme führt niemals zur Ablehnung korrekter Daten, da die Regel exakt ist. Fälschungen entstehen beim Einlesen, beispielsweise durch einen Scanner, der einen gültigen, aber schlecht gedruckten Code nicht erkennt.
Tipps
- Führen Sie die Escape-Wahrscheinlichkeit einer n-Bit-Prüfung auf zufällige Störungen sowie die garantierte Burst-Länge und Hamming-Distanz für strukturierte Fehler als Erkennungsnachweise in der FMEA an.
- Die Fehlerraten zweier Prüfungen dürfen nicht multipliziert werden, es sei denn, ihre Fehler sind unabhängig. Zwei Prüfungen, die dieselbe beschädigte Quelle lesen oder denselben Operator oder dieselbe Softwarebibliothek verwenden, schlagen gemeinsam fehl.
4. Eine kurze Geschichte der Prüfsummen und ähnlicher Systeme
Die in diesem Artikel beschriebenen Techniken sind altbewährt, und das ist ein Vorteil. Jede einzelne hat sich über Jahrzehnte in der Praxis bewährt, und jeder Fehlermodus ist dokumentiert.
| Jahr | Entwicklung | Warum das hier wichtig ist |
|---|---|---|
| Anfang der 1950er Jahre | Paritätsbits in Telegrafen- und frühen Computerspeichern | Erste praktische Fehlererkennung |
| 1954 | Hans Peter Luhn von IBM meldet ein Patent für ein Prüfziffernverfahren an. | Ursprung der Mod-10-Prüfung auf Zahlungskarten |
| 1961 | Peterson und Brown veröffentlichen zyklische Redundanzprüfungen | Grundlagen von CRCs in Bussen und Firmware |
| 1969 | Verhoeff veröffentlicht ein Dezimalschema, das alle benachbarten Transpositionen erfasst | Zeigt, dass es bessere Prüfziffern als Modulo 10 gibt. |
| 1974 | Erster im Einzelhandel gescannter Artikel mit UPC-Kennzeichnung | Beginn der barcodebasierten Rückverfolgbarkeit |
| 1995 | SHA-1 spezifiziert in FIPS 180-1 | Das Zeitalter der hashbasierten Dateiverifizierung beginnt |
| 2002 | Die SHA-2-Familie wurde in FIPS 180-2 veröffentlicht. | SHA-256 wird zum Standard-Digest. |
| 2004 | Damm veröffentlicht eine auf Quasigruppen basierende Prüfziffer | Einfaches Schema mit vollständiger Transpositionserkennung |
| 2015 | SHA-3 ist in FIPS 202 standardisiert. | Unabhängige zweite Familie von Hashfunktionen |
| 2017 | Erste praktische SHA-1-Kollision, bekannt als SHAttered | SHA-1 ist überall dort ungeeignet, wo Manipulation eine Rolle spielt. |
| 2022 | NIST kündigt die Abschaffung von SHA-1 zum 31. Dezember 2030 an. | Planungshorizont für langlebige Produkte |
Profi-Tipp: Bei der Integration einer Legacy-Schnittstelle sollte die ursprüngliche Prüfung dieser Verbindung beibehalten und eine strengere End-to-End-Prüfung in der Anwendungsschicht hinzugefügt werden. Die Änderung des Legacy-Frame-Formats ist das damit verbundene Risiko selten wert.
5. Wo Prüfsummen im Produktlebenszyklus ihren Platz haben
Nutzen Sie diese Tabelle als Leitfaden für den Rest des Artikels. Sie zeigt, welche Art von Prüfung in jeder Phase Anwendung findet und wo ein Fehler normalerweise auftreten würde.
| Bühne | Gefährdete Daten | Typischer Schutz | Typischer Fehler | Wo es an die Oberfläche tritt |
|---|---|---|---|---|
| Design | CAD, Stückliste, Firmware-Quellcode, Teilenummern | Hash des freigegebenen Pakets, Prüfziffer in der Teilenummer, CRC im Firmware-Header | Falsche Revision veröffentlicht, Teilenummer falsch eingegeben | Überprüfung der technischen Änderungen, erster Bau |
| Industrialisierung | Rezepte, SPS-Parameter, Etikettenvorlagen, Testprogramme | Hash- oder CRC-Vergleich mit einem Referenzdatensatz | Altes Rezept oder Vorlage geladen | Erster Artikel, Linienversuch |
| Produktion | Kennzeichnungen, Seriennummern, Firmware, Stationsdaten | Verifizierungsgrad, Rücklese-Hash, Bus-CRC | Unlesbares Zeichen, fehlerhafter Flash-Vorgang, beschädigter Frame | Inline-Scan, End-of-Line-Test |
| Qualität | Testergebnisse, Zertifikate, Genealogie | Hash-Kette, Signatur, Prüfprotokoll | Geänderter oder fehlender Datensatz | Prüfung, Kundenbeschwerde |
| Logistik | GTIN-, SSCC-, GLN-, ASN- und EPCIS-Ereignisse | GS1-Prüfziffer, Nachrichtensteuerungssummen | Fehlauswahl, falsche Lieferadresse, doppelte Seriennummer | Kommissionierungsbestätigung, Wareneingang |
| Dienst und Lebensende | Aktualisierungen, Ersatzteil-IDs, Pässe | Signierte Updates, authentifizierte Teile, eindeutige Kennungen | Fehlerhaftes Update, gefälschtes Teil | Feldausfall, Garantieanspruch |
Profi-Tipps
- Erstellen Sie eine Matrix aus Lebenszyklusphase, Datenobjekt, vorhandenen Prüfungen und gespeicherten Nachweisen. Jede leere Zelle stellt eine Lücke dar, und die Matrix bildet Ihren Verbesserungsplan.
- Die Prüfung wird im Quellsystem generiert und im Zielsystem mit einer unabhängig entwickelten Routine verifiziert. Zwei Implementierungen decken Parameter- und Byte-Reihenfolgefehler auf, die eine gemeinsam genutzte Bibliothek verbirgt.
6. Paritätsbits und einfache Summen
Ein Paritätsbit ist ein zusätzliches Bit, das die Anzahl der Einsen in einem Wort gerade oder ungerade macht. Es erkennt jede ungerade Anzahl umgedrehter Bits und übersieht jede gerade Anzahl. Zwei Bitumdrehungen heben sich auf, und das Wort wird weiterhin als gültig erkannt.
Die zweidimensionale Paritätsprüfung ordnet Daten in Zeilen und Spalten an und fügt jeder Zeile und Spalte ein Paritätsbit hinzu. Sie erkennt ein einzelnes invertiertes Bit und kann es somit korrigieren. Sie erkennt alle Fehler von zwei oder drei Bits. Vier invertierte Bits an den Ecken eines Rechtecks bleiben jedoch unentdeckt.
Additive und XOR-Prüfsummen
Im nächsten Schritt werden alle Bytes summiert oder per XOR verknüpft und das Ergebnis ausgegeben. Diese Prüfungen sind ressourcenschonend und selbst auf kleinsten Mikrocontrollern realisierbar. Sie weisen jedoch zwei Schwächen auf, die in der Praxis relevant sind: Die Byte-Reihenfolge wird ignoriert, sodass vertauschte Bytes als gültig gelten. Auch Fehler können dies kompensieren: Erhöht sich ein Byte um eins, während ein anderes um eins erniedrigt wird, bleibt die Summe unverändert.
Eine XOR-Prüfsumme erkennt zudem nicht jede gerade Anzahl von Bitfehlern an derselben Bitposition in verschiedenen Bytes. Maxino und Koopman untersuchten 2009 die Effektivität solcher Prüfsummen für eingebettete Steuerungsnetzwerke und stellten fest, dass CRCs gleicher Breite bei strukturierten Fehlern überlegen sind.
Wo sie noch immer erscheinen
| Ort | Schema | Kommentar |
|---|---|---|
| NMEA 0183-Sätze (GPS, Schiffselektronik) | XOR-Verknüpfung der Zeichen zwischen dem Dollarzeichen und dem Sternchen, gesendet als zwei Hexadezimalziffern | Erkennt Einzelbitfehler, ist aber gegenüber gepaarten Fehlern schwach. |
| Intel HEX-Einträge in Firmware-Dateien | Zweierkomplement der Summe der Datensatzbytes | Schützt nur die einzelnen Datensätze, nicht das gesamte Bild. |
| Ältere serielle Verbindungen und einfache Sensoren | 8-Bit-Summe oder XOR | Lesen Sie das Datenblatt und fügen Sie anschließend eine anwendungsbezogene Prüfung hinzu, falls die Daten kritisch sind. |
Die Groß-/Kleinschreibung von Intel HEX ist für Firmware relevant. Eine Datei kann alle Datensatzprüfungen bestehen und dennoch unvollständig sein, da ein fehlender Datensatz keine Spuren in den anderen Datensätzen hinterlässt. Fügen Sie eine CRC- oder Hash-Prüfsumme auf Image-Ebene hinzu, wie in Kapitel 18 beschrieben.
Physikalische Geräte, die noch Parität und einfache Summen verwenden
|
Magnetstreifenkarten Jedes Zeichen enthält ein ungerades Paritätsbit, und nach dem Endzeichen folgt ein Zeichen zur Überprüfung der Längsredundanz. Ein Lesegerät weist einen Wischvorgang zurück, der einen der beiden Tests nicht besteht. |
Serielle Instrumente und SPS-Peripheriegeräte RS-232- und RS-485-Verbindungen können jedem Zeichen ein Paritätsbit hinzufügen, das durch elektrisches Rauschen verursachte Einzelbit-Flips abfängt. |
 |
Flash-Programmiergeräte und Bootloader Sie lesen Intel HEX- und Motorola S-Record-Dateien, die für jeden Datensatz eine Summe enthalten, und das Tool weist normalerweise einen Datensatz zurück, der nicht übereinstimmt. |
Expertentipps für IT
- Ein gelöschter oder mit Nullen überschriebener Block darf niemals als gültig gelten. Die Summenbildung muss mit einem Wert ungleich Null beginnen oder das Komplement gespeichert werden, sodass ein leerer Flash-Speicher mit den Bytes 0xFF oder 0x00 die Prüfung nicht besteht.
- Summen und XOR ignorieren die Byte-Reihenfolge. Falls eine ältere Verbindung dies erzwingt, fügen Sie ein Längenfeld und eine Sequenznummer hinzu, um vertauschte, verworfene oder wiederholte Frames zu erfassen.
7. Prüfziffern: Wie man eine GS1-Prüfziffer berechnet und warum sie wichtig ist
Prüfziffern sind die ältesten und am weitesten verbreiteten Prüfsummen in der Industrie. Sie stehen am Ende von Kennungen, die von Menschen eingegeben und von Maschinen gescannt werden. Sie bilden das Rückgrat der Rückverfolgbarkeit, da jede Charge, Seriennummer, jeder Standort und jede Sendung über eine Kennung referenziert wird.
Wie berechnet man eine GS1-Prüfziffer?
GS1 verlangt eine Prüfziffer für alle numerischen Identifikationsschlüssel fester Länge, einschließlich GTIN-8, GTIN-12, GTIN-13, GTIN-14, GLN und SSCC. Der Algorithmus ist eine gewichtete Summe modulo 10. Die Gewichte wechseln zwischen 3 und 1, wobei die Ziffer neben der Prüfziffer immer das Gewicht 3 erhält.
- Schreiben Sie die Ziffern des Schlüssels ohne die Prüfziffer auf.
- Multipliziere die Ziffern abwechselnd von rechts nacheinander mit 3 und 1.
- Addiere die Produkte aller Ziffern.
- Die Prüfziffer ist der Betrag, der die Summe auf das nächste Vielfache von 10 aufrundet. Wenn die Summe bereits ein Vielfaches von 10 ist, ist die Prüfziffer 0.
Written as a formula, the check digit [latex]C[/latex] uses the digits [latex]d_i[/latex] of the body, counted from the right. The weight is [latex]w_i = 3[/latex] for odd [latex]i[/latex] and [latex]w_i = 1[/latex] for even [latex]i[/latex].
[latex]\displaystyle C = \left(10 – \left(\sum_{i=1}^{n} w_i d_i \bmod 10\right)\right) \bmod 10[/latex]
Beispielrechnung für den GTIN-13-Körper 400638133393. Von links gezählt, sind die Gewichte 1, 3, 1, 3 usw., da die rechteste Ziffer des Körpers eine ungerade Position von rechts hat.
| Ziffer | 4 | 0 | 0 | 6 | 3 | 8 | 1 | 3 | 3 | 3 | 9 | 3 |
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| Gewicht | 1 | 3 | 1 | 3 | 1 | 3 | 1 | 3 | 1 | 3 | 1 | 3 |
| Produkt | 4 | 0 | 0 | 18 | 3 | 24 | 1 | 9 | 3 | 9 | 9 | 9 |
The products add up to 89. The next multiple of 10 is 90, so the check digit is [latex]C = (10 – (89 \bmod 10)) \bmod 10 = 1[/latex] and the complete GTIN-13 is 4006381333931. The same rule applies to an SSCC. The 17-digit body 34012345000000001 sums to 43, which gives [latex]C = (10 – (43 \bmod 10)) \bmod 10 = 7[/latex] and the SSCC 340123450000000017.
Was eine Prüfziffer erfasst
Die Tabelle vergleicht das GS1-Schema mit drei Alternativen. Die GS1- und Luhn-Werte wurden durch Simulationen mit zufälligen Schlüsseln bestätigt. Die Verhoeff- und Damm-Eigenschaften sind in ihren Originalveröffentlichungen dokumentiert.
| Fehlertyp | GS1 Mod 10 (Gewichte 3 und 1) | Luhn gegen 10 | Verhoeff | Verdammt |
|---|---|---|---|---|
| Einstellige Substitution | Alle erkannt | Alle erkannt | Alle erkannt | Alle erkannt |
| benachbarte Transposition | Alle außer Ziffernpaaren, die sich um 5 unterscheiden, das sind etwa 11 Prozent aller Vertauschungen unterschiedlicher Ziffern. | Alle außer 09 und 90 | Alle erkannt | Alle erkannt |
| Zufälliger mehrstelliger Müll | Etwa 90 Prozent erkannt | Etwa 90 Prozent erkannt | Etwa 90 Prozent erkannt | Etwa 90 Prozent erkannt |
Die GS1-Gewichtung ist nicht das stärkste verfügbare Verfahren. Sie ist jedoch für GS1-Schlüssel vorgeschrieben. Für selbst definierte Kennungen sollten Sie ein stärkeres Verfahren wählen.
Eine gültige Prüfziffer sagt nichts über die Existenz einer Nummer aus. Sie zeigt lediglich an, dass die Nummer korrekt formatiert ist. Sie beweist nicht, dass die GTIN vergeben ist, zu diesem Produkt gehört oder in Ihren Stammdaten aktiv ist. Führen Sie neben der arithmetischen Prüfung auch eine Stammdatenvalidierung durch.
Die VIN-Prüfziffer an Position 9
In Nordamerika schreibt 49 CFR 565 eine Prüfziffer an Position 9 der 17-stelligen Fahrzeugidentifikationsnummer (VIN) vor. Jedes Zeichen wird in eine Zahl umgewandelt und mit einem Positionsgewicht multipliziert: 8, 7, 6, 5, 4, 3, 2, 10, 0, 9, 8, 7, 6, 5, 4, 3, 2. Die Produkte werden anschließend addiert. Der Rest nach der Division durch 11 ist die Prüfziffer; ein Rest von 10 wird als X geschrieben.
[latex]\displaystyle C = \left(\sum_{i=1}^{17} t_i w_i\right) \bmod 11[/latex]
Here [latex]t_i[/latex] is the transliterated value and [latex]w_i[/latex] is the weight of position [latex]i[/latex].
Viele Fahrzeugidentifikationsnummern (FIN) europäischer Herkunft enthalten keine gültige Prüfziffer, daher dürfen sie von einer nordamerikanischen Validierungsregel nicht automatisch abgelehnt werden. Ein kurzer Test für Ihre eigene Implementierung: Eine FIN, die aus siebzehn Einsen besteht, muss die Prüfziffer 1 ergeben. Der Regeltext befindet sich in [Referenz einfügen]. 49 CFR 565.15.
Weitere Programme, denen Sie begegnen werden
- Die EAN-13-Barcodes auf Büchern enthalten eine ISBN-13 und verwenden den GS1-Algorithmus. Die ältere ISBN-10 verwendete ein Modulo-11-Schema.
- Zahlungskartennummern und IMEI-Nummern verwenden den Luhn-Algorithmus, den Hans Peter Luhn von IBM in einer Patentanmeldung aus dem Jahr 1954 beschrieb.
- IBAN verwendet MOD 97-10 aus ISO/IEC 7064.
- Die Versandcontainernummern nach ISO 6346 enden mit einer Prüfziffer.
Entwurf einer Prüfziffer für interne Teile- und Seriennummern
Viele Pflanzenhersteller erfinden eigene Identifikatoren und fügen dann eine selbstgemachte Überprüfung hinzu. Selbstgemachte Systeme übersehen oft Transpositionen, die ein häufiger Fehler bei der Schlüsselung sind. Verwenden Sie ein veröffentlichtes System, es sei denn, Sie haben einen dokumentierten Grund, dies nicht zu tun.
- Wählen Sie einen etablierten, publizierten Algorithmus. Damm oder Verhoeff eignen sich für numerische Bezeichner. ISO/IEC 7064 definiert reine und hybride Systeme für numerische, alphabetische und alphanumerische Zeichenketten, darunter MOD 11-2, MOD 37-2 und MOD 97-10.
- Die Länge des Bezeichners festlegen und das Prüfzeichen ans Ende setzen.
- Ähnlich aussehende Zeichen wie O und 0 oder I und 1 aus dem Alphabet entfernen oder sie im Schema explizit behandeln.
- Definieren Sie den Algorithmus in einem kontrollierten Dokument mit Testvektoren, sodass jedes System die gleiche Regel implementiert.
- Testen Sie das Schema anhand der Fehlerklassen, die Ihnen wichtig sind: einfache Substitution, benachbarte Transposition, Zwillingsfehler und phonetische Fehler, bei denen Stimmeingabe vorhanden ist.
- Erwägen Sie die Verwendung nicht signifikanter Nummern für neue Systeme. Dadurch wird eine Neunummerierung bei einer Änderung der Klassifizierung vermieden.
- Die Validierung muss an jedem Einstiegspunkt erfolgen, einschließlich ERP-, MES-, Etikettiersoftware- und SPS-Skripten. Eine in einem System vorhandene Prüfung wird von den anderen umgangen.
Geräte und Werkzeuge zur Überprüfung von Prüfziffern
| Gerät oder Werkzeug | Was es prüft | Warum es hilft |
|---|---|---|
| Barcode-Scanner und -Decoder | Die EAN- oder UPC-Prüfziffer beim Dekodieren | Ein Lesefehler wird verworfen und erreicht niemals das Hostsystem. |
| Etikettensoftware und Druckserver | Die Prüfziffer des Schlüssels vor dem Drucken des Etiketts | Eine falsch eingegebene GTIN oder SSCC wird niemals zu einem physischen Etikett |
| Zahlungsterminals | Die Luhn-Ziffer der Kartennummer | Eingabefehler werden vor jedem Netzwerkanruf zurückgewiesen. |
Tipps
- Generieren Sie Prüfziffern mithilfe einer getesteten Bibliotheksfunktion und verwenden Sie diese in jedem System wieder. Geben Sie Prüfziffern niemals manuell ein und liefern Sie die Testvektoren aus Anhang A zusammen mit der Bibliothek aus.
- Speichern Sie Kennungen als Text mit fester Länge, damit führende Nullen in GTIN-14- und SSCC-Schlüsseln erhalten bleiben. Validieren Sie die Prüfziffer an jedem Eingabepunkt: Etikettendruck, Wareneingangsscan und ERP-Import.
8. Barcode-Scanfehler: Ursachen, Überprüfung und Behebung
Barcode-Scanfehler lassen sich in drei Kategorien einteilen. Ein nicht erkannter Barcode stoppt den Vorgang und kostet Zeit. Ein falscher Lesevorgang liefert einen falschen Wert, der jedoch gültig erscheint. Ein falscher Lesevorgang liefert einen gültigen Wert vom falschen Artikel, beispielsweise von einem benachbarten Etikett. Falsche Lesevorgänge sind die kritischste Kategorie; die in die Symbolologien integrierten Prüfmechanismen dienen dazu, sie selten auftreten zu lassen.
In die Symbolik integrierte Kontrollkästchen
| Symbolik | Eingebaute Prüfung | Kommentar |
|---|---|---|
| EAN-13, UPC-A, ITF-14 | GS1 mod 10 Prüfziffer | Teil der kodierten Daten |
| Code 128 und GS1-128 | Obligatorische Modulo-103-Prüfzeichen | Schützt das Symbol, und der Leser entfernt es. Die GS1-Schlüssel im Inneren tragen weiterhin ihren eigenen 10-stelligen Modulcode. |
| Code 39 | Optionaler Mod 43-Prüfzeichen | Aktivieren Sie diese Funktion, wenn Sie sowohl Drucker als auch Lesegerät steuern. |
| Interleaved 2 von 5 | Optionales Modul 10 | Korrigieren Sie die erwartete Leselänge im Reader, um Teillesevorgänge zu vermeiden. |
| Data Matrix und QR-Code | Reed-Solomon-Fehlerkorrektur | Repariert beschädigte Module, siehe Kapitel 15 |
Lesen ist nicht dasselbe wie Qualität.
Ein Scanner, der ein Symbol dekodiert, beweist nicht dessen Qualität. Randsymbole lassen sich heutzutage zwar dekodieren, versagen aber, sobald das Etikett beim Transport beschädigt wird. Ein Prüfer misst die Druckqualität anhand eines Standards und vergibt eine Note.
| Symboltyp | Bewertungsstandard | Kommentar |
|---|---|---|
| Lineare Symbole auf Etiketten | ISO/IEC 15416, Ausgabe 2025 | Noten von 4,0 bis 0,0, auch A bis F geschrieben |
| Zweidimensionale Symbole auf Etiketten | ISO/IEC 15415, Ausgabe 2024 | Noten A bis F |
| Direkte Teilekennzeichnungen (Punktprägung, Laser, Ätzung) | ISO/IEC 29158, ehemals technischer Bericht ISO/IEC TR 29158 | Verwendet unterschiedliche Beleuchtungsarten. Die Lichtklassen sind nicht mit den ISO/IEC 15415-Klassen vergleichbar. |
Prüfgeräte müssen mit einer Konformitätsstandard-Testkarte kalibriert werden. Die Anwendungsnorm oder der Kunde definiert die Mindestanforderungen. Prüfen Sie die aktuellen GS1-Allgemeinen Spezifikationen und die jeweiligen Branchenregeln für Ihren Symboltyp.
Ursachen und Lösungen
| Ursache | Symptom | Fix |
|---|---|---|
| Geringer Druckkontrast oder ungeeignetes Substrat | Niedrige Qualität, zeitweise keine Lesungen | Farbband oder Substrat wechseln, Druckdunkelheit anpassen, am Drucker überprüfen |
| Ruhezone verletzt | Fehlt am Rand des Etiketts | Korrigieren Sie das Etikettenlayout, fügen Sie eine Vorlagenprüfung hinzu. |
| Die X-Dimension stimmt nicht mit der Druckerauflösung überein. | Balken verschmelzen oder Lücken verschwinden | Wählen Sie eine X-Dimension, die eine ganze Zahl von Druckerpunkten darstellt. |
| Lesekonfiguration | Fehllesungen von aktivierten, aber ungenutzten Symbologien | Aktivieren Sie nur die benötigten Symbologien, fixieren Sie die Längen und validieren Sie die Prüfziffer. |
| Blendung oder geringe Modulation bei direkten Markierungen | Instabile Messwerte | Verwenden Sie eine dem Zeichen geeignete Beleuchtung und überprüfen Sie die Einhaltung von ISO/IEC 29158. |
| Transportschäden | Fehler am Empfänger | Verwenden Sie 2D-Symbole mit einem höheren Korrekturniveau und schützen Sie das Etikett mit einer Schutzlaminierung. |
An jeder Scanstation gilt dieselbe Regel: Dekodieren, Prüfziffer prüfen, Format mit dem erwarteten Schlüssel vergleichen und erst dann den Wert akzeptieren. Ein Scan, der in einem der Schritte fehlschlägt, löst eine definierte Reaktion aus. Er darf keine Endlosschleife auslösen, die niemand zählt.
Tipps für die praktische Anwendung
- Fügen Sie die Mindestanforderung für die geprüfte Symbolqualität zusammen mit dem Messstandard und den Prüfeinstellungen in die Kennzeichnungsspezifikation ein. Ein Symbol, das auf Ihrer Linie gescannt werden kann, zeigt lediglich an, dass es gescannt werden kann, nicht aber, dass es über einen Rand verfügt.
- Behandeln Sie die Ruhezone als feste Layoutvorgabe in der Etikettenvorlage. Testen Sie die direkte Teilekennzeichnung gemäß ISO/IEC 29158 unter den Lichtverhältnissen und dem Lesewinkel der realen Station.
9. Wie man falsche Etiketten vermeidet
Eine falsche Beschriftung ist einer der häufigsten und auffälligsten Datenfehler. Sie hat mehrere unterschiedliche Ursachen, und eine Prüfsumme behebt nur einige davon. Trennen Sie die Ursachen, bevor Sie die Kontrollmechanismen auswählen.
| Fehlermodus | Beispiel | Kontrolle | Rolle der Prüfsumme |
|---|---|---|---|
| Falsche Daten gedruckt | Die Auftragsdaten haben sich geändert, nachdem der Druckauftrag erstellt wurde. | Drucken Sie von einer freigegebenen Quelle und vergleichen Sie die gedruckte Nutzlast mit dem erwarteten Datensatz. | Die Prüfziffer validiert den Schlüssel, der Vergleich erkennt den falschen Schlüssel. |
| Falsche Vorlage oder Version | Veraltetes Layout mit überholtem Regulierungstext | Vorlagen unter Dokumentenverwaltung freigeben und per Hash laden | Hash der im Freigabedatensatz gespeicherten Vorlagendatei |
| Richtiges Etikett auf dem falschen Produkt | Beim Rollenwechsel verbleiben Etiketten eines anderen Produkts im Drucker. | Linienfreigabe, Rollenabgleich, Scan-to-Match bei der Anwendung | Prüfziffer plus Übereinstimmung mit der erwarteten GTIN oder Seriennummer |
| Fehlendes oder falsch platziertes Etikett | Etikett vom Applikator übersprungen | Anwesenheitserkennung, Sehtest | Keine, eine andere Steuerung ist erforderlich. |
| Doppelte Seriennummer | Nachdruck verwendet wiederverwendete Seriennummer | Zentrale serielle Zuordnung, Eindeutigkeitsbeschränkung | Nein, eine Prüfziffer erkennt keine Duplikate. |
| Unlesbares Symbol | Druck mit niedrigem Kontrast | Inline-Prüfer mit einer Mindestnote | Symbolprüfung und Benotung |
Ein geschlossener Label-Prozess
- Geben Sie die Etikettenvorlage und ihre Datenquelle unter Änderungskontrolle frei. Speichern Sie einen Hash der Vorlagendatei im Freigabedatensatz.
- Beim Start eines Druckauftrags berechnet der Drucker oder Etikettenserver den Hashwert der geladenen Vorlage und vergleicht ihn mit dem Freigabedatensatz. Bei einer Abweichung wird der Druckauftrag blockiert.
- Erstellen Sie die Nutzdaten aus dem einzigen maßgeblichen Datensatz. Generieren Sie die Prüfziffer softwareseitig mit einer getesteten Bibliothek und geben Sie sie niemals manuell ein.
- Drucken Sie das Etikett aus und überprüfen Sie es anschließend direkt. Eine Note unterhalb des angegebenen Mindestwerts führt zur Ablehnung des Etiketts.
- Scannen Sie das gedruckte Etikett und vergleichen Sie dessen dekodierten Inhalt mit dem erwarteten Datensatz für dieses Gerät. Weisen Sie alle Geräte zurück, deren Etikett nicht übereinstimmt.
- Scannen Sie den Scanner nach der Anwendung erneut an der Verpackungs- oder Versandstation. Die zweite Prüfung deckt Fehler auf, die nach dem Drucken auftreten können.
- Die Zählungen müssen am Ende jedes Durchlaufs abgeglichen werden. Die Summe der ausgegebenen, angebrachten, entsorgten und zurückgesendeten Etiketten muss stimmen.
Die Sequenz verwendet drei Arten von Prüfungen. Der Hashwert beweist die Korrektheit der Vorlage. Die Prüfziffer und das Format beweisen, dass der Schlüssel wohlgeformt ist. Der Vergleich mit dem erwarteten Datensatz beweist, dass es sich um den richtigen Schlüssel für diese Einheit handelt. Nur die dritte Prüfung erkennt eine zwar wohlgeformte, aber falsche Bezeichnung.
Tipps
- Führen Sie vor jedem Etikettenwechsel eine Leitungsfreigabe durch. Entfernen Sie alte Rollen, Druckreste und die vorherige Vorlage und starten Sie den Druckvorgang erst, nachdem der Hash der Vorlage mit dem Freigabedatensatz übereinstimmt.
- Scannen Sie jedes gedruckte Etikett anhand des Auftragsdatensatzes mit einem harten Stopp. Fügen Sie zu Beginn jeder Schicht ein bekanntermaßen fehlerhaftes Etikett hinzu, um zu überprüfen, ob der Stopp noch funktioniert.
10. Netzwerk- und Feldbus-Prüfsummen
Maschinen schützen ihre Daten durch im Protokoll definierte Prüfungen. Diese Prüfungen sichern die Verbindung, Schritt für Schritt. Sie schützen die Daten nicht mehr, sobald diese im SPS-Speicher oder in einer Datenbank gespeichert sind:
Internet-PrüfsummenIP-Header, TCP und UDP verwenden die in RFC 1071 beschriebene 16-Bit-Einerkomplement-Prüfsumme. Diese ist zwar schnell zu berechnen, aber nicht sehr zuverlässig. Sie erfasst beispielsweise nicht vertauschte 16-Bit-Wörter und einige kompensierende Fehler. Die Sicherungsschicht verwendet daher eine stärkere CRC-Prüfsumme, weshalb sich diese schwache Prüfsumme bis heute gehalten hat. Fletcher und Adler-32 sind einfache Summenfunktionen mit zwei Akkumulatoren und erkennen daher mehr Ordnungsfehler als eine einfache Summe. Adler-32 ist in der zlib-Bibliothek enthalten. Die Funktion ist bei kurzen Nachrichten schwach. |
Modbus RTUModbus-RTU-Frames enden mit einer 16-Bit-CRC-Prüfsumme. Das Polynom ist 0x8005, in seiner gespiegelten Form 0xA001, mit dem Anfangswert 0xFFFF. Das niederwertige Byte der CRC-Prüfsumme wird zuerst gesendet. Modbus ASCII verwendet stattdessen eine einfachere 8-Bit-Längsredundanzprüfung. Hier ist eine vollständige RTU-Anfrage, die 10 Holding-Register von Slave 1 ab Adresse 0 liest. Der CRC-Wert ist 0xCDC5, der als C5 gefolgt von CD übertragen wird. |
CAN und CAN FDKlassisches CAN verwendet eine 15-Bit-CRC-Prüfsumme mit dem Polynom 0x4599. Dies ergibt bei fester Rahmenlänge eine Hamming-Distanz von 6, sodass fünf zufällig verteilte Bitfehler erkannt werden. CAN FD verwendet für Nutzdaten bis zu 16 Byte eine 17-Bit-CRC-Prüfsumme und für größere Datenmengen eine 21-Bit-CRC-Prüfsumme, die so gewählt wurde, dass die Hamming-Distanz von 6 erhalten bleibt. Bit-Stuffing verkompliziert die Angelegenheit. CAN in Automation merkt an, dass Stuffing die effektive Hamming-Distanz für einige Bitmuster in klassischen Frames verringern kann, und CAN FD fügt einen Stuff-Bit-Zähler hinzu, um diese Lücke zu schließen. Die Details finden sich in der CiA-Erklärung von CRC in CAN-Frames. |
Ethernet-basierte BussePROFINET, EtherCAT, EtherNet/IP und Modbus TCP übertragen ihre Daten in standardisierten Ethernet-Frames. Jeder Frame endet mit einer 32-Bit-Prüfsequenz (CRC-32), die von den Geräten an jedem Hop überprüft wird. Frames mit einer fehlerhaften Prüfsequenz werden verworfen. Andere Bussysteme, darunter PROFIBUS und IO-Link, definieren ihre eigenen Rahmenprüfungen. Lesen Sie die Protokollspezifikation und dokumentieren Sie die Prüfung in Ihrer FMEA, anstatt sie vorauszusetzen. |
 |
Sicherheitsprotokolle auf dem Dach des BussesSicherheitsprotokolle wie PROFIsafe, CIP Safety und Fail Safe over EtherCAT behandeln den zugrunde liegenden Bus als ungeschützten Kanal. Nachrichten können auf diesem Kanal beschädigt, verzögert, wiederholt oder in eine andere Reihenfolge gebracht werden. Die Sicherheitsschicht fügt eine eigene CRC-Prüfsumme, einen Sequenzzähler und einen Watchdog hinzu, sodass die Sicherheitsfunktion nicht von den Prüfungen der Verbindung abhängt. Beziehen Sie diese Erkenntnis in Ihre eigenen Designs ein. Eine Link-Level-CRC schützt ein Rezept nicht, solange es im Speicher verbleibt oder einen OPC-UA-Server und ein MES durchläuft. Fügen Sie daher eine End-to-End-Prüfung auf Anwendungsebene für jeden Parametersatz hinzu, der die Sicherheit oder Qualität beeinflusst. |
Tipp: A Das Gateway berechnet die CRC-Prüfsumme auf der Gegenseite neu, sodass Beschädigungen im Speicher unentdeckt bleiben. Ergänzen Sie dies um eine durchgängige CRC-Prüfsumme mit einem Zähler über alle Gateways hinweg für jedes sicherheitsrelevante Signal und jeden Sollwert.
11. Was ist eine CRC-Fehlerprüfung?
A cyclic redundancy check treats the message as a long binary number, which is a polynomial over [latex]\mathrm{GF}(2)[/latex]. It divides that polynomial by a fixed generator polynomial and keeps the remainder. The remainder is the CRC, usually 8, 16 or 32 bits long. The sender appends it, the receiver divides again, and any mismatch signals corruption.
Ein ausgearbeitetes Beispiel
Take the 3-bit generator 1011, which stands for [latex]x^3 + x + 1[/latex], and the message 1101. Append three zeros to get 1101000. Then divide by repeated XOR with the generator.
1101000
1011
-------
0110000
 1011
-------
0011100
  1011
-------
0001010
   1011
-------
0000001
Der Rest ist 001, daher lautet das übertragene Wort 1101001. Teilt man dieses Wort durch 1011, ergibt sich der Rest 000. Verändert man ein beliebiges Bit, ist der Rest ungleich null. Reale CRC-Prüfsummen verwenden Generatoren mit 8 bis 32 Bit und laufen in Hardware oder mit Nachschlagetabellen, das Prinzip ist jedoch identisch.
Was ein CRC garantiert
- Jeder einzelne Bitfehler, solange der Generator mehr als einen Term hat.
- Jeder Fehlerstrang ist nicht länger als die CRC-Breite.
- Every odd number of bit errors, for generators that contain the factor [latex]x + 1[/latex]. The common 16-bit polynomials qualify. The Ethernet CRC-32 does not.
- Longer bursts and random patterns pass with a probability of roughly [latex]2^{-n}[/latex].
- Eine Hamming-Distanz, die vom Polynom und der Nachrichtenlänge abhängt.
Die Parameter, die übereinstimmen müssen
Zwei Parteien berechnen dieselbe CRC nur dann, wenn sie sich auf sechs Parameter einigen: Breite, Polynom, Anfangswert, Eingangsspiegelung, Ausgangsspiegelung und abschließende XOR-Verknüpfung. Bezeichnungen wie CRC-16 oder CRC-32 sind mehrdeutig. Reveng CRC-Katalog Listet die gebräuchlichen Parametersätze auf. Bestätigen Sie eine Implementierung mit dem Prüfwert der ASCII-Zeichenkette 123456789.
| Variante | Polynom | Hitze | Spiegeln Sie sich innen und außen | Finale XOR | Prüfwert | Typische Verwendung |
|---|---|---|---|---|---|---|
| CRC-8 | 0x07 | 0x00 | NEIN | 0x00 | 0xF4 | Generische 8-Bit-Prüfungen, ATM-Header |
| CRC-8/MAXIMUM | 0x31 | 0x00 | Ja | 0x00 | 0xA1 | Dallas- und Maxim-1-Wire-Geräte |
| CRC-16/MODBUS | 0x8005 | 0xFFFF | Ja | 0x0000 | 0x4B37 | Modbus RTU |
| CRC-16/CCITT-FALSE | 0x1021 | 0xFFFF | NEIN | 0x0000 | 0x29B1 | Serielle Protokolle, Bootloader |
| CRC-16/XMODEM | 0x1021 | 0x0000 | NEIN | 0x0000 | 0x31C3 | XMODEM, einige Bootloader |
| CRC-32 | 0x04C11DB7 | 0xFFFFFFFF | Ja | 0xFFFFFFFF | 0xCBF43926 | Ethernet, ZIP, PNG |
| CRC-32C | 0x1EDC6F41 | 0xFFFFFFFF | Ja | 0xFFFFFFFF | 0xE3069283 | iSCSI, Speicher, Hardware-Anweisungen |
Auswahl eines Polynoms anhand der Nachrichtenlänge
Die Stärke einer CRC-Prüfsumme hängt vom Polynom und der Nachrichtenlänge ab. Koopman zeigte in einem Untersuchung von 32-Bit-CRCs Das IEEE 802.3-Polynom erreicht bei Ethernet-Nachrichten maximaler Länge nur eine Hamming-Distanz von 4, während andere Polynome 6 erreichen. Eingebettete Netzwerke mit kurzen Nachrichten weisen größere Lücken auf, und einige weit verbreitete 16-Bit-Polynome schneiden bei den Längen, bei denen sie verwendet werden, schlecht ab.
- Legen Sie den Bereich der Nachrichtenlängen fest, bevor Sie ein Polynom auswählen.
- Ermitteln Sie, welchen Hamming-Abstand Sie bei maximaler Länge benötigen. Sicherheitskritische Anwendungen erfordern üblicherweise einen Abstand von 6.
- Nehmen Sie das Polynom aus veröffentlichten, umfassenden Suchergebnissen, nicht aus Überlieferungen oder einem Codebeispiel.
Grenzen eines CRC
Eine CRC-Prüfsumme ist eine lineare Funktion der Nachricht. Ausgehend von einer Nachricht und ihrer CRC-Prüfsumme kann jeder die Nachricht verändern und ohne Kenntnis des Geheimnisses eine übereinstimmende CRC-Prüfsumme berechnen. Eine CRC-Prüfsumme beweist daher nichts über den Ursprung und kann absichtliche Änderungen nicht verhindern. Die Kapitel 13 und 14 behandeln die entsprechenden Werkzeuge.
Geräte, die eine CRC-Prüfsumme tragen
| Gerät | Wo die CRC ihren Sitz hat | Bemerkung |
|---|---|---|
| UHF-RFID-Tags (EPC Gen2) | 16-Bit-CRC-Prüfsumme für Tag-Antworten | Erkennt Lesefehler an Docktoren und Förderbändern. |
| USB-Geräte | 5-Bit-CRC-Prüfsumme für Token-Pakete, 16-Bit-CRC-Prüfsumme für Datenpakete | Der Host versucht, ein fehlgeschlagenes Paket erneut einzulösen. |
| SD- und microSD-Karten | 7-Bit-CRC-Prüfsumme für Befehle, 16-Bit-CRC-Prüfsumme für Datenblöcke | Gemeinsamer Speicher für Protokolle und Firmware in eingebetteten Produkten |
Tipp: Die CRC-Prüfsumme muss sowohl die Header-, Adress- und Längenfelder als auch die Nutzdaten abdecken. Eine reine CRC-Prüfsumme der Nutzdaten lässt eine fehlerhafte Adresse oder Längenabweichung durch.
12. Nicht-kryptografische Hashfunktionen
Nicht-kryptografische Hashfunktionen wie xxHash, MurmurHash, CityHash und FNV tauschen Sicherheit gegen Geschwindigkeit. Sie laufen auf modernen CPUs nahezu mit Speichergeschwindigkeit und erzeugen 32-, 64- oder 128-Bit-Werte, die die Eingaben gleichmäßig verteilen.
Sie bieten keinen Schutz vor jemandem, der absichtlich kollidierende Eingangssignale erzeugt:
Wo sie bei Produktdaten helfen
|
KollisionsrisikoThe birthday bound sets the risk. For [latex]k[/latex] items and a [latex]b[/latex]-bit hash, the probability of at least one collision is approximately: [latex]\displaystyle p \approx 1 – e^{-k^2 / 2^{b+1}}[/latex] Bei einem 64-Bit-Hash und einer Million unterschiedlicher Elemente liegt die Wahrscheinlichkeit einer Kollision zwischen zwei beliebigen Elementen bei etwa 2,7 zu 100 Millionen. Bei einem 32-Bit-Hash und 100.000 Elementen ist eine Kollision hingegen mit rund 69 Prozent wahrscheinlicher als nicht. Wählen Sie für Inventarisierungen mindestens 64 Bit. Betrachten Sie eine Übereinstimmung als starken Hinweis und bestätigen Sie diese durch einen Vergleich der vollständigen Daten, wenn das Ergebnis relevant ist. Verwenden Sie diese Funktionen niemals, um die Authentizität einer Datei nachzuweisen. |
Tipps für Ingenieure
- Verwenden Sie nicht-kryptografische Hashes nur zur Änderungsermittlung und für Suchvorgänge innerhalb Ihrer eigenen Systeme. Halten Sie für Inventarisierungen mindestens 64 Bit Hashes bereit und vergleichen Sie die vollständigen Daten, sobald eine Übereinstimmung eine Entscheidung auslöst.
- Speichern Sie niemals Werte der integrierten Hash-Funktion einer Programmiersprache. Einige, wie beispielsweise der String-Hash von Python, ändern sich zwischen den Ausführungen. Speichern Sie stattdessen Hashwerte eines benannten Algorithmus mit einem festen Startwert.
13. Kryptografische Hashwerte und wie man eine SHA-256-Prüfsumme überprüft
In diesem Kapitel gehen wir auf die technischen und praktischen Details ein.
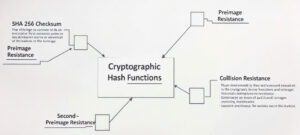
Eine kryptografische Hashfunktion muss drei Angriffen widerstehen:
- Preimage-Resistenz bedeutet, dass niemand eine Eingabe für einen gegebenen Digest finden kann.
- Zweitpräimage-Resistenz bedeutet, dass niemand eine andere Eingabe finden kann, die mit dem Digest einer gegebenen Eingabe übereinstimmt.
- Kollisionsresistenz bedeutet, dass niemand zwei Eingaben mit demselben Digest finden kann.
| Algorithmus | Ausgabe | Status | Verwenden |
|---|---|---|---|
| MD5 | 128 Bit | Kollisionen können in der Praxis herbeigeführt werden. | Nur zur Erkennung versehentlicher Datenbeschädigung geeignet. Bei neuen Konstruktionen vermeiden. |
| SHA-1 | 160 Bit | Die praktische Kollisionsstudie wurde 2017 veröffentlicht. Das NIST plant, sie bis zum 31. Dezember 2030 außer Kraft zu setzen. | Nur Legacy-Systeme |
| SHA-256, SHA-384, SHA-512 | 256, 384, 512 Bit | Es sind keine praktischen Angriffe bekannt. | Standardwerte für Release-Hashes, Firmware-Digests und Signaturen |
| SHA-3 (FIPS 202) | 224 bis 512 Bit | Andere interne Konstruktion als SHA-2 | Alternative Familie, in der Vielfalt erwünscht ist |
| BLAKE2, BLAKE3 | Bis zu 512 Bit, standardmäßig 256 Bit. | Modern und schnell, aber kein FIPS-konformer Algorithmus | Große Dateien, bei denen es auf Geschwindigkeit ankommt und keine Genehmigung erforderlich ist. |
Das NIST beschreibt den SHA-1-Ruhestandsplan auf seiner Website. SHA-1-AnkündigungsseiteEin SHA-256-Digest bietet eine Kollisionsresistenz von etwa 128 Bit, was weit über jeden praktischen Angriff hinausgeht.
Wie man eine SHA-256-Prüfsumme überprüft
Sie benötigen zwei Dinge: den erwarteten Hashwert aus einer vertrauenswürdigen Quelle und die Datei. Berechnen Sie den Hashwert lokal und vergleichen Sie die gesamte Zeichenkette. Ein Vergleich nur der ersten Zeichen führt zu einem erheblichen Verlust des Schutzes.
# Linux sha256sum firmware.bin sha256sum -c SHA256SUMS # macOS shasum -a 256 firmware.bin # Windows PowerShell Get-FileHash .\firmware.bin -Algorithm SHA256 # Windows Eingabeaufforderung certutil -hashfile firmware.bin SHA256Eine SHA256SUMS-Datei enthält pro Datei eine Zeile mit dem Hashwert, zwei Leerzeichen und dem Dateinamen. Der Befehl `sha256sum -c` liest diese Datei und gibt für jede Datei „OK“ oder „FEHLGESCHLAGEN“ aus. Überprüfen Sie jedes Tool anhand des Testvektors in Anhang B, bevor Sie sich darauf verlassen.
Ein Auszug neben der Datei beweist wenigEin Angreifer, der eine Datei ersetzen kann, kann auch den zugehörigen Hashwert ändern. Ein veröffentlichter Hashwert schützt vor fehlerhaften Downloads. Er schützt jedoch nicht vor feindlichen Spiegelservern oder kompromittierten Webservern. Verwenden Sie zur Authentifizierung eine der folgenden Routen.
|
Hashketten für Batch-Protokolle und PrüfprotokolleEine Hash-Kette macht ein Protokoll manipulationssicher. Jeder Datensatz speichert den Hash des vorherigen Datensatzes, und sein eigener Hash umfasst seinen Inhalt plus diesen Wert. [latex]\displaystyle H_n = \mathrm{SHA}\text{-}256(H_{n-1} \parallel r_n)[/latex] Here [latex]r_n[/latex] is record number [latex]n[/latex]. Wird ein Datensatz geändert, stimmen alle nachfolgenden Hashwerte nicht mehr überein. Eine Kette beweist Ordnung und Integrität nur dann, wenn ihr letzter Hashwert außerhalb des Systems, das das Protokoll speichert, verankert ist. Möglichkeiten hierfür sind regelmäßige Signierung, vertrauenswürdige Zeitstempelung gemäß RFC 3161 oder die Übermittlung des Hashwerts an einen Kunden oder Prüfer. Ohne Verankerung kann jeder mit Schreibzugriff die gesamte Kette neu berechnen. |
14. Gespeicherte Prüfsummen, Signaturen und Authentizität
Bisher ist alles öffentlich. Jeder kann eine CRC- oder SHA-256-Prüfsumme für eine veränderte Nachricht berechnen. Um absichtliche Änderungen zu verhindern, muss die Prüfung auf einem Geheimnis oder einem privaten Schlüssel basieren.
| Mechanismus | So funktioniert es | Beweist | Schlüsselverwaltung | Typische Verwendung |
|---|---|---|---|---|
| HMAC (RFC 2104) | Hash kombiniert mit einem gemeinsamen Geheimnis | Die Nachricht blieb unverändert und wurde von einem Schlüsselbesitzer verfasst. | Gemeinsames Geheimnis auf beiden Seiten | Authentifizierte Nachrichten zwischen Systemen und Geräten |
| CMAC (NIST SP 800-38B) | MAC basiert auf einer Blockchiffre, üblicherweise AES. | Dasselbe wie HMAC | Gemeinsames Geheimnis, geeignet für Hardware mit AES-Engine | Eingebettete Geräte, sichere Elemente |
| AEAD-Tag (AES-GCM, ChaCha20-Poly1305) | Verschlüsselung kombiniert mit einem Authentifizierungs-Tag | Vertraulichkeit, Integrität und Herkunft | Gemeinsamer Schlüssel und eine eindeutige Nonce pro Nachricht | Verschlüsselte Telemetriedaten und Updates |
| Digitale Signatur (ECDSA, Ed25519, RSA) | Der private Schlüssel signiert einen Hash, der öffentliche Schlüssel verifiziert ihn. | Integrität und Ursprung, von jedem mit dem öffentlichen Schlüssel überprüfbar | Privater Schlüssel in einem Hardware-Sicherheitsmodul, öffentlicher Schlüssel in Geräten | Firmware, Zertifikate, regulierte Aufzeichnungen |
Bei Verfahren mit gemeinsamem Geheimnis befindet sich der Schlüssel in jedem Prüfgerät. Ein Schlüssel, der in Dutzenden von Teststationen oder Tausenden von Geräten gespeichert ist, lässt sich schwer schützen und austauschen. Signaturen lösen dieses Problem. Stationen und Geräte speichern lediglich den öffentlichen Schlüssel, während der private Schlüssel in einem Hardware-Sicherheitsmodul bei der Freigabestelle verbleibt.
Erstellen Sie keinen MAC, indem Sie ein Geheimnis gefolgt von der Nachricht mit SHA-256 hashen. SHA-2 ermöglicht Längenerweiterungsangriffe auf diese Konstruktion. HMAC dient genau diesem Zweck.
Anwendungsfälle in Produktumgebungen
-
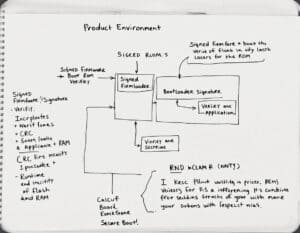
- Signierte Firmware und sicherer Start. Das Boot-ROM überprüft die Bootloader-Signatur, und der Bootloader überprüft die Anwendung. Eine CRC-Prüfsumme ist weiterhin für die Laufzeitintegrität von Flash-Speicher und RAM erforderlich, ersetzt aber niemals die Signatur.
- Die Echtheitsprüfung von Ersatzteilen ist ein separates Thema. Eine Seriennummer mit einer gültigen Prüfziffer beweist nichts über die Echtheit, da diese von jedem berechnet werden kann. Für eine Authentifizierung ist ein Geheimnis erforderlich, beispielsweise ein kryptografisches Tag in einem Sicherheitselement oder ein Code, den ein Server verifizieren kann und den niemand aus der Seriennummer ableiten kann.
- Etiketten können Daten zum Schutz vor Fälschungen enthalten. GS1 definiert eine Anwendungskennung, AI 8030, für eine digitale Signatur, die zusammen mit dem Schlüssel auf dem Datenträger gespeichert ist.
- Regulierte Datensätze erfordern besondere Sorgfalt. Eine kryptografische Signatur unterstützt zwar elektronische Datensätze, ist aber nicht mit einer elektronischen Signatur gemäß 21 CFR Part 11 gleichzusetzen. Die Verordnung fordert außerdem Identitätskontrollen, die Bedeutung der Signatur und deren Verknüpfung mit dem Datensatz.
Schlösser, Schlüssel und Zugangsgeräte
Mechanische und elektronische Schlösser verdeutlichen den Unterschied zwischen Fehlererkennung und Authentifizierung.
- Stiftzylinderschlösser: Die Schlüsselschnitte müssen mit den Stifthöhen übereinstimmen, daher überprüft das Schloss die physische Form. Diese Form ist im Grunde ein gemeinsames Geheimnis, denn jeder, der sie kopiert, erhält Zugang.
- Kostengünstige kontaktlose Ausweise: Die gelesenen Datenpakete enthalten eine CRC-Prüfsumme gegen Funkfehler, die jedoch keine Aussage über die Identität zulässt. Ältere Karten, die auf einem unsicheren proprietären Verschlüsselungsverfahren wie MIFARE Classic basieren, lassen sich klonen. Moderne Ausweise verwenden hingegen Challenge-Response-Verfahren mit Standardverschlüsselungsverfahren wie AES.
- Bluetooth Low Energy Smart Locks: Die Verbindungsschicht schützt jedes Paket mit AES-CCM, dessen Nachrichtenintegritätscode eine schlüsselbasierte Prüfung ist.
- Authentifizierte Verbrauchsmaterialien und Zubehör: Einige Druckerpatronen, Akkus und Sensoren enthalten einen Chip, der eine kryptografische Herausforderung des Host-Geräts beantwortet.
Zwei Profi-Tipps
- Planen Sie das Schlüsselmanagement, bevor Sie den Algorithmus auswählen. Verwenden Sie separate Schlüssel pro Produktfamilie, injizieren Sie diese an einer gesicherten Station, bewahren Sie sie in einem Hardware-Sicherheitsmodul auf und protokollieren Sie die Injektion pro Seriennummer.
- Fügen Sie jeder authentifizierten Nachricht einen Zähler oder eine Nonce hinzu. Andernfalls kann ein Angreifer eine aufgezeichnete, gültige Nachricht erneut abspielen.
15. Fehlerkorrekturcodes
Die Erkennung meldet fehlerhafte Daten, die Korrektur behebt sie. Der Preis dafür ist eine erhöhte Redundanz, der Vorteil hingegen, dass der Prozess ohne erneutes Scannen, erneutes Übertragen oder Nachbearbeitung fortgesetzt werden kann.
| Code | Prinzip | Wo du es triffst |
|---|---|---|
| Hamming-Code mit einem zusätzlichen Paritätsbit (SECDED) | Korrigiert Einzelbitfehler und erkennt Doppelbitfehler. | ECC-Speicher in Industrie-PCs und Mikrocontroller-RAM und Flash-Speicher |
| Reed-Solomon | Symbolbasierte Korrektur, die gut mit Bursts umgeht | QR-Code, Data Matrix ECC 200, optische Datenträger, Speichersysteme |
| BCH | Binäre Mehrbitkorrektur | NAND-Flash-Controller |
| LDPC | Iterative Dekodierung nahe der theoretischen Grenze | SSD-Controller, drahtlose Standards |
Spuren, die Beschädigungen überstehenEin QR-Code bietet vier Korrekturstufen (L, M, Q und H), die etwa 7, 15, 25 bzw. 30 Prozent der Codewörter wiederherstellen. Data Matrix ECC 200 verwendet Reed-Solomon mit einer festen Redundanz pro Symbolgröße. Laserbeschriftete, verschmutzte oder abgenutzte Teile profitieren unmittelbar davon, ebenso wie Etiketten, die durch die Lieferkette transportiert werden. Die Fehlerkorrektur macht eine Markierung robust. Sie kann aber auch Qualitätsmängel verschleiern. Ein beschädigtes Data-Matrix-Symbol kann zwar einwandfrei dekodiert werden, seine Reservekapazität für die Fehlerkorrektur sinkt jedoch gegen null. Die Verifizierung nach ISO/IEC 15415 ausweist die ungenutzte Fehlerkorrektur als Bewertungsparameter. Um die Druck- und Markierungsqualität zu überwachen, sollte die Bewertung des Verifizierers und nicht das Leseergebnis beachtet werden. |
ECC-Speicher und Flash-Speicher in eingebetteten ProduktenMikrocontroller für Automobil- und Industrieanwendungen schützen Flash-Speicher und RAM häufig mit Fehlerkorrektur (ECC). Die Hardware korrigiert einzelne Bitfehler und zählt diese. Lesen Sie die Zählerstände der korrigierten Fehler aus und protokollieren Sie diese. Ein steigender Zählerstand deutet auf eine defekte Zelle, eine unzureichende Stromversorgung oder Störungen durch Strahlung hin. Die nach der Korrektur berechnete CRC-Prüfung liefert fehlerfreie Daten; der Zählerstand ist daher das einzige Frühwarnsignal. |
 |
Geräte und Medien, die auf Fehlerkorrektur angewiesen sind
|
Tipps
- Wählen Sie den Fehlerkorrekturgrad anhand der Markierungsmethode und der Umgebungsbedingungen. Testen Sie die Auswahl durch gezielte Beschädigungen wie Abrieb und teilweises Abdecken und bewerten Sie das Ergebnis.
- Protokollieren Sie die Anzahl der korrigierten Fehler im ECC-Speicher, Flash-Speicher und der Symboldekodierung. Ein steigender Trend ist ein Frühwarnzeichen, da eine noch funktionierende Einheit möglicherweise keine Korrekturkapazität mehr besitzt.
16. Vergleich der Algorithmen
Die Tabelle fasst die Produktfamilien zusammen und zeigt, wo jede einzelne in diesem Artikel ihren Platz hat. Die Geschwindigkeitsangaben sind plattformabhängig; messen Sie sie daher auf Ihrer eigenen Zielhardware.
| Algorithmus | Ausgabegröße | Erkennt | Relativgeschwindigkeit | Sicherheit gegen vorsätzliche Veränderungen | Typische Verwendung hier |
|---|---|---|---|---|---|
| Paritätsbit | 1 Bit | Ungerade Anzahl von Würfen | Schnellste | Keiner | Legacy-Serienverbindungen |
| 8-Bit-Summe oder XOR | 8 Bit | Einfache Fehler, Schwäche bei strukturierten Fehlern | Sehr schnell | Keiner | NMEA-Sätze, Intel HEX-Datensätze |
| GS1 mod 10 Prüfziffer | 1-stellig | Alle einstelligen Fehler, die meisten Transpositionen | Sofort | Keiner | GTIN, SSCC, GLN |
| Verhoeff, Damm | 1-stellig | Alle einstelligen Fehler und benachbarten Vertauschungen | Sofort | Keiner | Interne Kennungen |
| ISO/IEC 7064-Familie | 1 oder 2 Zeichen | Hängt vom System ab. | Sofort | Keiner | IBAN, interne Kennungen |
| CRC-16 | 16 Bit | Bis zu 16 Bit, Hamming-Distanz durch Polynom und Länge festgelegt | Sehr schnell, gängige Hardwareunterstützung | Keiner | Modbus RTU, kurze Rahmen |
| CRC-32, CRC-32C | 32 Bit | Bis zu 32 Bit, Hamming-Distanz durch Polynom und Länge festgelegt | Sehr schnell, Hardware-Anleitung | Keiner | Ethernet, Firmware-Images, Speicher |
| xxHash64, xxHash128 | 64 oder 128 Bit | Zufällige Unterschiede | Nahezu Speichergeschwindigkeit | Keiner | Deduplizierung, Änderungserkennung |
| SHA-256 | 256 Bit | Jede Änderung, aus praktischen Gründen | Schnell, Hardwareunterstützung auf vielen CPUs | Etwa 128 Bit Kollisionsresistenz | Release-Hashes, Firmware-Digests, Audit-Protokolle |
| SHA-3-256, BLAKE2, BLAKE3 | 256 Bit oder mehr | Jede Änderung, aus praktischen Gründen | Schnell | Gleiche Klasse wie SHA-256 | Alternativen zu SHA-256 |
| HMAC-SHA-256, CMAC | 128 bis 256 Bit | Wandel und Ursprung | Schnell | Hängt von der Schlüsselgeheimhaltung ab | Authentifizierte Nachrichten |
| ECDSA, Ed25519 Unterschrift | 64 Bytes typisch | Wandel und Ursprung | Langsameres Signieren, schnellere Verifizierung | Starke Stabilität bei gleichzeitigem Schutz des privaten Schlüssels | Firmware, Datensätze, Zertifikate |
| Reed-Solomon | Redundanz von etwa 10 bis 30 Prozent der Daten | Erkennt und korrigiert | Mäßig | Keiner | QR-Code, Data Matrix, Speicherung |
17. Konstruktion und Entwicklung
Prüfsummen werden vor der Fertigung des ersten Teils in das Produkt eingearbeitet. Sie gehören zum Freigabeprozess und zum Datenmodell.
CAD, Zeichnungen und Stücklisten unter Freigabe
Ein PLM- oder PDM-System identifiziert eine Version anhand ihrer Revisionsnummer. Ein Revisionsbuchstabe gibt an, welche Version freigegeben werden sollte. Ein Hash des freigegebenen Pakets gibt an, welche Bytes freigegeben wurden. Beides wird im Freigabedatensatz gespeichert. So kann jeder Nutzer überprüfen, was er erhalten hat. Dadurch wird eine Lücke geschlossen, die Revisionsbuchstäbe normalerweise offenlassen: die Möglichkeit, dass eine Datei nach der Freigabe ersetzt oder bearbeitet wurde.
- Berechnen Sie einen SHA-256-Digest für jede freigegebene Datei, z. B. das STEP-Modell, die Zeichnungs-PDF und den BOM-Export.
- Berechne einen weiteren Digest über ein Manifest, das alle Dateien und ihre Digests auflistet, sodass ein einzelner Wert das gesamte Paket repräsentiert.
- Fügen Sie den Manifest-Digest in den ECO- oder ECN-Datensatz und in die an die Lieferanten gesendete Übermittlung ein.
- Lassen Sie das Lieferantenportal oder das Fertigungssystem die Berechnung und den Vergleich beim Wareneingang durchführen.
- Vergleichen Sie die Stücklistenexporte anhand des Hashwerts zwischen den geplanten und den realisierten Konfigurationen. Eine Abweichung signalisiert einen Unterschied, der anschließend durch eine manuelle Überprüfung erläutert wird.
Fehlervermeidung bei Teilenummern und Steckverbindern
Das Design bestimmt, wie leicht später Fehler auftreten können. Eine Prüfziffer in den Teilenummern erkennt Eingabefehler an jeder Stelle. Unterschiedliche Nummernformate für Kaufteile, Zeichnungen und Baugruppen verhindern Verwechslungen. Verschlüsselte Steckverbinder und asymmetrische Etikettenformate funktionieren nach demselben Prinzip.
Eingebettete Firmware und Kalibrierungsdaten
Ein Firmware-Image sollte selbstbeschreibend und selbstprüfend sein. Ein gängiges Layout platziert einen festen Header an einer bekannten Adresse.
| Kopfzeilenfeld | Zweck |
|---|---|
| Magische Zahl | Erkennt den Bildtyp und erkennt das Laden der falschen Datei. |
| Formatversion | Ermöglicht dem Bootloader das Parsen zukünftiger Header-Layouts. |
| Produkt- und Hardwareidentifikator | Verhindert die Ausführung eines gültigen Images für ein anderes Produkt. |
| Softwareversion | Unterstützt Rückverfolgbarkeit und Rollback-Schutz |
| Bildlänge | Definiert den von den Prüfungen abgedeckten Bereich. |
| CRC-32 des Bildes | Erkennt versehentliche Datenbeschädigung bei jedem Systemstart oder auf Anfrage |
| SHA-256-Digest oder Signatur | Beweist Integrität und Herkunft vor der ersten Ausführung |
| Definiertes Füllbyte | Hält ungenutzte Flash-Bereiche deterministisch, sodass Builds reproduzierbar sind. |
Wenden Sie dieselbe Vorgehensweise auf Kalibrierungs- und Konfigurationsblöcke im EEPROM oder Flash-Speicher an. Speichern Sie für jeden Block eine CRC-Prüfsumme. Definieren Sie das Verhalten bei einem Prüffehler: Rückgriff auf Standardwerte, Auslösung einer Fehlermeldung und keine stillschweigende Verwendung der Daten. Halten Sie eine redundante Kopie bereit und schreiben Sie die Blöcke so, dass sie auch bei Stromausfall erhalten bleiben.
Kontext der funktionalen Sicherheit
Funktionale Sicherheitsstandards behandeln Speicherbeschädigung und Kommunikationsfehler als Fehlermodi, die Diagnosemaßnahmen erfordern. ISO 26262 für Straßenfahrzeuge, IEC 61508 für industrielle Systeme und IEC 62304 für Software medizinischer Geräte fordern alle den Nachweis, wie solche Fehler erkannt werden. Typische Maßnahmen sind CRC-Prüfsummen für Code- und Datenspeicher, geschützte Kommunikation mit Sequenzzählern und redundanter Speicher.
Die Analyse muss die diagnostische Abdeckung angeben, also den Anteil der Fehler, die eine Maßnahme erkennt. Eine 32-Bit-CRC-Prüfsumme bietet nicht automatisch eine 99-prozentige Abdeckung für das gesamte System. Die Abdeckung hängt davon ab, was die CRC-Prüfsumme abdeckt, wie oft sie ausgeführt wird und wie das System im Fehlerfall reagiert.
Mechanische Fehlervermeidung in die Hardware integriert
Physische Produkte nutzten das Prinzip der Überprüfung schon lange vor Computern. Bei diesen Konstruktionen entspricht die Form des Bauteils dem Prüfwert.
Codierte Steckverbinder: M12-Steckverbinder sind mit A-, B-, D- und X-Codierung versehen, sodass ein Sensorkabel nicht mit einem Ethernet-Anschluss kompatibel ist. D-Sub-Gehäuse haben aus demselben Grund eine Trapezform. Medizinische Gasanschlüsse: Das Pin-Index-Sicherheitssystem platziert die Pins am Joch für jedes Gas an unterschiedlichen Positionen, sodass eine Gasflasche mit dem falschen Gas nicht passt. Medizinische Steckverbinder mit kleinem Durchmesser: Die Normenreihe ISO 80369 definiert Steckverbinder mit unterschiedlichen Geometrien für verschiedene Anwendungen, wie z. B. enterale und neuraxiale Ernährung, um Fehlanschlüsse zu vermeiden. Zapfpistolen: In vielen Märkten ist eine Dieselzapfpistole zu groß für einen Benzineinfüllstutzen. Positionierstifte und -vorrichtungen: Stifte mit unterschiedlichen Durchmessern in asymmetrischer Anordnung ermöglichen es, ein Bauteil nur in einer bestimmten Ausrichtung zu positionieren. Gut- und Ausschusslehren: Eine Lehre prüft, ob ein Loch innerhalb der Toleranz liegt, und lehnt es andernfalls ab. Es handelt sich um eine physikalische Gut-/Schlecht-Prüfung, vergleichbar mit dem Vergleich einer Prüfsumme.
Profi-Tipps zu Prüfsummen in der Ingenieurwissenschaft
- Erst verhindern, dann erkennen. Nutzen Sie Geometrie, codierte Steckverbinder und asymmetrische Merkmale als Präventionsmaßnahmen in der Design-FMEA und fügen Sie die elektronische Identitätsprüfung als zweite Ebene hinzu.
- Jede Firmware- und Kalibrierungsabbildung erhält einen Header mit Versionsnummer, Länge und CRC-Prüfsumme. Zudem wird das Verhalten bei einem fehlgeschlagenen Boot-Check festgelegt. Der sichere Zustand ist eine bewusste Designentscheidung und keine Standardeinstellung.
18. Industrialisierung und Fertigung, einschließlich der Überprüfung des Firmware-Flashvorgangs
Die Industrialisierung wandelt Konstruktionsdaten in laufende Prozesse um. Die meisten Datenfehler, die in die Produktion gelangen, entstehen hier: falsche Rezepturen, falsche Etikettenvorlagen, nicht übereinstimmende Testgrenzen.
Markierung und Fehlersicherung der Scanstation
- Prüfen Sie die Markierungen an der Markierungsstelle und erneut dort, wo die Markierung erstmals benötigt wird. Die Bewertung erfolgt gemäß ISO/IEC 15415, 15416 und 29158.
- Die Scanstation fungiert als Kontrollpunkt. Die SPS gibt den nächsten Arbeitsgang erst frei, wenn alle Tests für Dekodierung, Prüfziffer, Formatierung und Erwartungswert erfolgreich waren.
- Fügen Sie Prüfziffern zu den von der Linie generierten Seriennummern hinzu, damit auch die manuelle Eingabe an den Nachbearbeitungsstationen geschützt ist.
- Jeder fehlgeschlagene Scan wird mit Station, Zeit und, wenn möglich, dem Symbolbild protokolliert. Diese Daten fließen in die DMAIC-Analyse in Kapitel 20 ein.
Rezepte und Parameter
Maschinenrezepte, Drehmomentprogramme, Schweißpläne und Prüfgrenzen werden als Dateien oder Datenbankzeilen gespeichert. Ein fehlerhafter oder veralteter Parametersatz führt zu einem unbemerkten Defekt, da die Maschine mit falschen Anweisungen korrekt läuft.
Speichern Sie einen Referenzdatensatz zusammen mit seinem Hashwert im MES oder PLM. Bei jedem Rezeptdownload und zu Beginn jeder Charge berechnet die Stationssoftware den Hashwert des aktiven Rezepts neu und vergleicht ihn. Bei einer Abweichung wird die Produktion der Charge blockiert. Fügen Sie bei Parametern, die über einen Bus an eine Steuerung gesendet werden, eine CRC-Prüfsumme in den Datenblock ein, um zu verhindern, dass die empfangende Steuerung mit fehlerhaften Werten arbeitet.
Wie man das Flashen der Firmware am Ende der Zeile überprüft
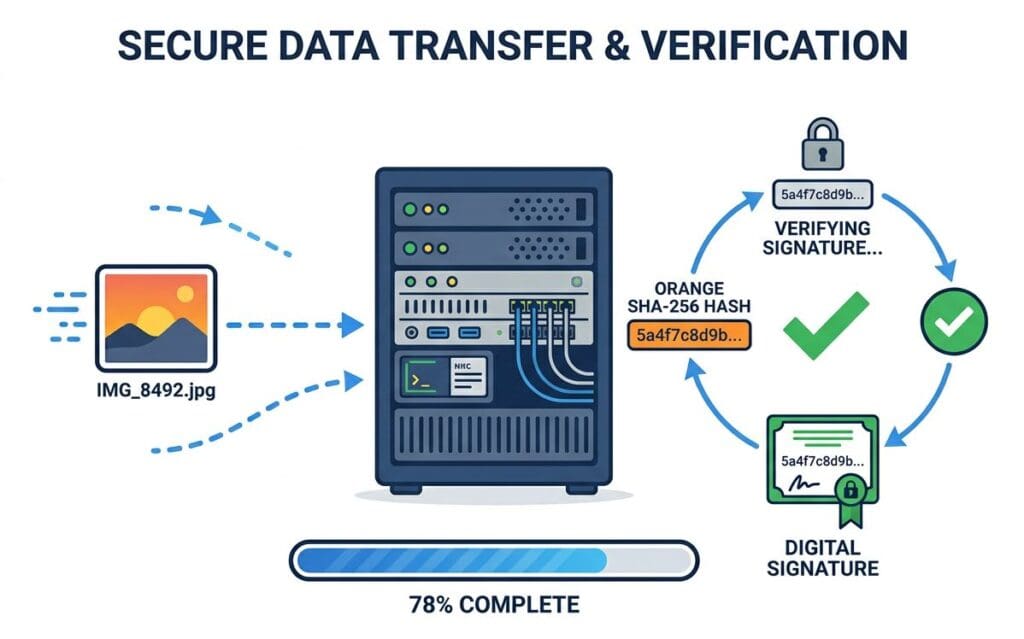
Das Abflammen ist ein Prozessschritt wie Schweißen oder Anziehen mit einem Drehmomentschlüssel. Es erfordert eine definierte Methode, ein Akzeptanzkriterium und eine Dokumentation pro Seriennummer. Ein Programmierer, der Erfolg meldet, hat Ihnen lediglich mitgeteilt, dass seine Befehle ausgeführt wurden.
- Programmieren Sie das Image mit aktivierter Überprüfungsoption des Programmiergeräts, sofern das Gerät und das Tool dies unterstützen.
- Lesen Sie die programmierten Regionen erneut aus und berechnen Sie eine SHA-256- oder CRC-32-Prüfsumme genau über die im Kontrollplan definierten Regionen. Vergleichen Sie das Ergebnis mit dem Referenzprüfsummenwert aus dem Freigabedatensatz.
- Gerätespezifische Daten werden in einem separaten Schritt verarbeitet. Seriennummer, MAC-Adresse und Kalibrierungswerte unterscheiden sich je nach Gerät. Diese Daten werden vom Gesamtbild-Digest ausgeschlossen und anhand ihrer eigenen Datensätze überprüft. Alternativ kann der erwartete Digest unter Einbeziehung der Gerätedaten berechnet werden.
- Überprüfen Sie die Optionsbytes, Sicherungen und Sperrbits. Eine korrekte Anwendung mit falscher Boot-Konfiguration oder ohne Ausleseschutz ist ein defektes Gerät.
- Fordern Sie vom laufenden Gerät die Softwareversion und den Prüfsummenwert seines eigenen Images über das Anwendungsprotokoll an. Viele Produkte berechnen die CRC-Prüfsumme ihres Flash-Speichers mit einem Hardware-Peripheriegerät und melden diese. Dies testet auch den Kommunikationspfad.
- Schreiben Sie das Ergebnis zusammen mit dem Image-Digest und der Werkzeugversion unter der Seriennummer des Geräts in das MES. Das Gerät darf nicht ohne einen entsprechenden Prüfprotokoll weiterbewegt werden.
- Testen Sie die Station in festgelegten Abständen mit einem bekannten fehlerhaften Beispiel, beispielsweise einem Bild mit einem invertierten Bit. Dies beweist, dass die Station die Signale weiterhin ablehnt.
| Verfahren | Stärke | Zeitkosten | Grenzen |
|---|---|---|---|
| Programmierer überprüfen | Vergleicht den Flash-Speicher mit dem soeben geschriebenen Quellbild. | Niedrig | Beinhaltet keine Optionsbytes, hängt von der Tool-Implementierung ab. |
| Rücklesen und Hash auf der Station | Unabhängige Überprüfung des tatsächlichen Inhalts | Mittel bis hoch für große Bilder, da das Einlesen oft langsamer ist als die Programmierung. | Das Rücklesen muss erlaubt sein, was durch den Ausleseschutz verhindert werden kann. |
| Die vom Gerät berechnete CRC-Prüfsumme wurde über den Bus gemeldet. | Schnell und testet den Anwendungspfad | Niedrig | Schützt nur vor versehentlichen Fehlern und stützt sich dabei auf die Firmware, die diese berechnet. |
| Signaturprüfung durch den Bootloader beim ersten Start | Beweist Integrität und Herkunft | Niedrig | Akzeptiert ein fehlerhaftes, aber gültig signiertes Bild; daher sollte es mit einer Versionsprüfung kombiniert werden. |
Beachten Sie die Reihenfolge der Schritte: Sobald Sie den Ausleseschutz aktivieren, ist ein späteres Auslesen nicht mehr möglich. Überprüfen Sie zuerst, sperren Sie dann und prüfen Sie anschließend, ob das Sperrbit gesetzt ist.
Prüfstations- und Werkzeugaufzeichnungen
Ergebnisse von Drehmoment-, Sicht-, Leckage- und elektrischen Prüfungen dienen als Beweismittel im Geschäftsverkehr und mitunter auch vor Gericht. Aufzeichnungen, die als einfache Dateien oder Zeilen gespeichert sind, können verändert werden oder spurlos verloren gehen.
- Berechnet einen Datensatz-Hash aus Seriennummer, Station, Zeit, Ergebnis und Messwerten.
- Datensätze werden in einen Nur-Anhängen-Speicher geschrieben oder, wie in Kapitel 13 beschrieben, mit periodischer Verankerung verkettet.
- Synchronisieren Sie die Stationsuhren mit einer vertrauenswürdigen Zeitquelle, damit die Zeitstempel auch eine Bedeutung haben.
Maschine-zu-Maschine-Kommunikation
OPC UA bietet die Möglichkeit, Nachrichten über die Sicherheitsmodi „Sign“ und „SignAndEncrypt“ zu signieren und zu verschlüsseln. Diese können zwischen Stationen, SPSen und dem MES verwendet werden. Die Transportsicherheit schützt die Daten während der Übertragung. Sie ersetzt jedoch nicht die Prüfungen kritischer Parameter auf Anwendungsebene, die Speicherung, Konvertierung und Export unbeschadet überstehen müssen.
Stationäre Geräte, die den Prozess fehlersicher machen
Manche physikalische Messgrößen fungieren wie eine Prüfsumme. Das Gewicht eines Bausatzes ist beispielsweise eine redundante Eigenschaft, die dem erwarteten Wert entsprechen muss.
| Gerät | Was es überprüft | Typischer harter Anschlag |
|---|---|---|
| Festmontierter Scanner oder Bildverarbeitungsleser | Entschlüsselter Etiketten- oder Markierungsinhalt im Zusammenhang mit dem Arbeitsauftrag | SPS-Verriegelung, die das Förderband hält |
| Drehmoment- und Winkelregler mit Vorrichtungsidentifizierung | Das richtige Programm für das richtige Gelenk und Drehmoment und Winkel innerhalb des Fensters | Das Tool ist deaktiviert, bis das richtige Programm aktiv ist. |
| Kontrollwaage | Masse der Baugruppe bzw. des Bausatzes im Vergleich zur erwarteten Masse | Fehlendes oder zusätzliches Teil ablehnen |
| Teilepräsenzsensoren und schlüsselgesteuerte Armaturen | Vorhandensein, Art und Ausrichtung des Teils | Zyklusstart nicht freigegeben |
| Programmiervorrichtung mit Rücklesefunktion | Zusammenfassung des programmierten Bereichs, der vom Gerät selbst gelesen wurde | Gerät als defekt markiert und zur Reparatur weitergeleitet |
| Gut oder schlecht, oder Luftdruckmesser | Maß innerhalb der Toleranz | Teile automatisch oder vom Bediener getrennt |
Profi-Tipps
- Die Station soll ein Image nur revisionsbasiert vom Release-Server laden und dessen Hash oder Signatur vor dem Flashen überprüfen. Images, die nicht dem Arbeitsauftrag entsprechen, sollen abgelehnt werden.
- Jede Umgehung eines Anschlags sollte durch einen Schlüsselschalter oder eine autorisierte Anmeldung abgesichert werden. Die Anzahl der Umgehungen pro Zeile und Schicht wird erfasst. Ein steigender Zähler deutet auf eine schwache Steuerung hin, bevor es zu einem Ausstieg kommt.
19. Qualitätsmanagement und Compliance
Qualitätssysteme fordern Ergebnisse, deren Erreichung Prüfsummen unterstützen: Identifizierung, Rückverfolgbarkeit, kontrollierte Dokumente und verlässliche Aufzeichnungen. Die Normen nennen selten Prüfsummen. Sie benennen Ergebnisse, und eine Prüfung ist eine Möglichkeit, ein Ergebnis nachzuweisen.
| Rahmen | Relevante Anforderung | Wie eine Prüfsumme dies unterstützt |
|---|---|---|
| ISO 9001:2015 | Abschnitt 8.5.2 über Identifizierung und Rückverfolgbarkeit sowie die Kontrolle dokumentierter Informationen | Prüfziffern von Kennungen, Hashwerte kontrollierter Dokumente |
| IATF 16949 | Rückverfolgbarkeit, Fehlervermeidung, Kontrollpläne, PPAP | Poka-Yoke mit Prüfziffern und Verifizierung, Hashes in PPAP-Datenpaketen |
| AS9100 | Konfigurationsmanagement, Produktidentifizierung, Verhinderung von Teilefälschungen | Release-Hashes für Konfigurationsbaselines, Authentifizierung von Teilen |
| ISO 13485:2016 | Rückverfolgbarkeit (Abschnitt 7.5.9), UDI, Softwarevalidierung | UDI-Prüfziffern, validierte Überprüfung von Etiketten und Firmware |
| 21 CFR Teil 11 und EU Anhang 11 | Elektronische Aufzeichnungen, Prüfprotokolle, elektronische Signaturen | Hash-Kette über den Prüfpfad, Signatur der Datensätze |
| SPORT 5 | Risikobasierte Validierung computergestützter Systeme | Validierung der Prüffunktion selbst |
Datenintegrität und ALCOA+Regulierungsbehörden beschreiben Datenintegrität anhand der ALCOA-Prinzipien: nachvollziehbar, lesbar, zeitnah, original und genau. Das erweiterte ALCOA+ ergänzt diese Prinzipien um Vollständigkeit, Konsistenz, Dauerhaftigkeit und Verfügbarkeit. Eine Prüfsumme ordnet einige dieser Prinzipien zu. Sie belegt, dass ein Datensatz korrekt und seit seiner Erstellung unverändert ist. Eine Hash-Kette zeigt, dass Datensätze vollständig und in der richtigen Reihenfolge vorliegen. Eine Prüfsumme gibt weder Auskunft darüber, wer einen Datensatz erstellt hat, noch wann. Sie ergänzt das Prüfprotokoll und die Zugriffskontrolle, ersetzt diese aber nicht. |
Rückverfolgbarkeit und RückrufbereitschaftDie Rückverfolgbarkeit basiert auf Identifikatoren, die vom Wareneingang bis zum Versand der Komponenten korrekt bleiben. Prüfziffern gewährleisten die Korrektheit der Identifikatoren beim Durchlaufen von Scannern und Tastaturen. Die Genealogie verknüpft Chargen-, Los- und Seriennummern über verschiedene Ebenen hinweg, sowohl eine Ebene höher als auch eine Ebene niedriger. Die Bereitschaft lässt sich mit einem simulierten Rückruf messen. Die Kennzahl ist die Zeit vom Auslöser, beispielsweise einer Lieferantenchargennummer, bis zur vollständigen Liste der betroffenen Fertigprodukte und ihrer Standorte. Fehlgeschlagene Prüfungen und doppelte Kennzeichnungen sind typische Gründe dafür, dass ein simulierter Rückruf Tage statt Stunden dauert. |
 |
Kalibrierungs-, Prüfgeräte- und Lieferantendaten
|
Bonus: die Überprüfung des Schecks selbst
In regulierten Umgebungen ist die Prüffunktion Teil eines computergestützten Systems und muss gemäß den GAMP-5-Grundsätzen validiert werden. Die Installations-, Betriebs- und Leistungsqualifizierung (IQ, OQ und PQ) ist risikogerecht zu planen.
Der OQ muss Negativtests beinhalten. Geben Sie dem Test fehlerhafte Daten und beweisen Sie, dass er diese ablehnt. Speichern Sie die Testvektoren in der Validierungsdatei und führen Sie sie nach jeder Änderung an der Software, der Firmware des Lesegeräts oder den Etikettenvorlagen erneut aus.
Tipp: InValidieren Sie die Prüfung als Teil des Prozesses. Fügen Sie Negativtests hinzu, speichern Sie die Testvektoren in der Validierungsdatei und führen Sie sie nach jeder Änderung der Scanner-Firmware, des Druckers, der Bibliothek oder des Betriebssystems erneut aus.
20. Die Lean Six Sigma-Perspektive
Poka-Yoke und Jidoka
Viele Gemeinsamkeiten mit Prüfsummen: Shigeo Shingo formalisierte Poka-Yoke, die Fehlervermeidung, während seiner Arbeit bei Toyota. Er trennte Kontrollfunktionen, die Fehler ausschließen oder den Prozess stoppen, von Warnfunktionen, die lediglich darauf hinweisen. Jidoka, die integrierte Qualitätssicherung, fügt den Stopp hinzu: Die Maschine hält an, sobald sie eine Anomalie erkennt.
Eine Prüfziffer mit einem Stopp an einer Scanstation dient der Kontrolle. Ein Scanfehler, der das Gerät dennoch passieren lässt, ist lediglich eine Warnung. Überprüfen Sie Ihre Stationen genau auf diesen Unterschied.
FMEA
Bewerten Sie die Erkennungsrate jeder Kontrollmaßnahme ehrlich. Eine Prüfung mit einem eindeutigen Anschlag, die mit bekannten fehlerhaften Mustern getestet wurde und die Fehlerursache abdeckt, erhält eine bessere Bewertung als dieselbe Prüfung, die von den Bedienern umgangen werden kann. Dokumentieren Sie die Ergebnisse in der PFMEA.
Die AIAG-VDA-Priorisierungsmethode legt Wert darauf, Prävention an erste Stelle zu setzen. Prävention bedeutet hier, den Prozess so zu gestalten, dass fehlerhafte Daten gar nicht erst entstehen können, beispielsweise durch die Generierung von Kennungen und Bezeichnungen aus einer zentralen Quelle anstatt deren manueller Eingabe.
DMAIC angewendet auf Datenfehler
| Phase | Aktivität | Beispiel mit falsch etikettierten Produkten |
|---|---|---|
| Definieren | Problem, Umfang, qualitätskritisches Merkmal | In den letzten 12 Monaten wurden dem Kunden A falsche Etiketten zugesandt. Die kritische Qualitätsvorgabe (CTQ) ist, dass der Etiketteninhalt in 100 % der Fälle mit dem Produkt übereinstimmt. |
| Messen | Basis- und Messsystem | Zählen Sie die Fehler pro Million Etiketten und führen Sie eine Attributübereinstimmungsanalyse des Prüfers mit einem Referenzsystem durch. |
| Analysieren | Hauptursachen | Pareto-Diagramm der Ursachen: Vorlagenversion, Rollenänderungen, manuelle Eingabe, Nachdrucke |
| Verbessern | Steuerungen | Vorlagen-Hash-Prüfung, Scan-to-Match, zentraler serieller Dienst, Prüfziffern überall dort, wo die Eingabe verbleibt |
| Kontrolle | Den Gewinn beibehalten | Kontrollkarte der Scanfehlerrate, Kontrollplan, Audits, Reaktionsplan |
The defects per million opportunities follow from the number of defects [latex]D[/latex], the units [latex]N[/latex] and the opportunities per unit [latex]O[/latex]. The sigma level adds the conventional 1.5 sigma shift to the normal quantile.
[latex]\displaystyle \mathrm{DPMO} = \frac{D}{N \times O} \times 10^{6}[/latex]
[latex]\displaystyle \sigma_{\mathrm{level}} = \Phi^{-1}\left(1 – \frac{\mathrm{DPMO}}{10^{6}}\right) + 1.5[/latex]
A worked example with illustrative numbers shows the arithmetic. 36 wrong-label defects in 480,000 labels, counting one opportunity per label, give [latex]\mathrm{DPMO} = 36 / 480000 \times 10^{6} = 75[/latex]. With the conventional 1.5 sigma shift, that is a sigma level of about 5.3. After the improvements, 6 defects in the next 480,000 labels give 12.5 per million and about 5.7 sigma. The figures illustrate the calculation. They are not a benchmark.
Messsystemanalyse und SPCScanner und Prüfgeräte sind als Messsysteme zu betrachten. Prüfgeräte benötigen eine Kalibrierung, die auf einen Konformitätsstandard rückführbar ist. Bei Gut/Schlecht-Daten sollte eine Attributübereinstimmungsanalyse zwischen Bedienern, Scannern und einer Referenz durchgeführt werden, um Übereinstimmung und Abweichung zu quantifizieren. Anschließend erfolgt die Überwachung mithilfe von Kontrollkarten. Eine p-Karte eignet sich zur Darstellung des Anteils fehlgeschlagener Scans pro Charge. Eine u-Karte eignet sich zur Darstellung der Fehler pro Einheit. Eine steigende Fehlerrate beim ersten Lesevorgang deutet oft auf Verschleiß des Druckkopfs, des Farbbands oder eines veränderten Substrats hin, lange bevor die Prüfwerte unter den Grenzwert fallen. |
Abfall und KapitalrenditeData errors create classic wastes: defects, rework, waiting for corrected data, motion to find the right item, and excess inventory held as a buffer against bad data. A simple model sums, over all stages [latex]s[/latex], the number of errors [latex]n_s[/latex] times the cost per error [latex]c_s[/latex]. [latex]\displaystyle C_{\mathrm{total}} = \sum_{s} n_s c_s[/latex] Vergleichen Sie diese Zahl mit den Implementierungskosten, die hauptsächlich aus Softwarekonfiguration, Scanner- und Prüfgerätehardware sowie Schulungen bestehen. Ermitteln Sie die Kosten pro Fehler anhand Ihrer eigenen Kostenrechnung. Diese unterscheiden sich erheblich, je nachdem, ob ein Fehler beim Drucker oder beim Kunden entdeckt wird. |
Beispiel für einen Kontrollplan
| Merkmal | Verfahren | Frequenz | Annahme | Reaktionsplan |
|---|---|---|---|---|
| Etikettenvorlage Identität | Hashwert mit dem Veröffentlichungsdatensatz verglichen | Jeder Job beginnt | Übereinstimmen | Blockieren Sie den Auftrag und benachrichtigen Sie die Entwicklungsabteilung. |
| Symboldruckqualität | Inline-Prüfer | 100 Prozent oder eine Stichprobe pro Charge, sofern das Risiko dies zulässt. | Note mindestens dem angegebenen Mindestwert entsprechen. | Etikett ablehnen, Druckkopf und Farbband prüfen. |
| Etiketteninhalt im Vergleich zum Einheitendatensatz | Scannen und vergleichen | 100 Prozent | Exakte Übereinstimmung | Trennen Sie die Einheit, untersuchen Sie die Rollen und Daten. |
| Firmware-Digest | Readback-Hash | 100 Prozent am Ende der Linie | Passend zu Golden Digest | Einmal neu flashen, dann verschrotten und die Ursache finden |
| Gesundheitsprüfungsfunktion | Bekanntlich schlechte Herausforderung | Jede Schicht | Ablehnung wird protokolliert | Die Anlage stoppen, neu kalibrieren oder reparieren. |
| Rückverfolgbarkeit | Scheinrückruf vom Lager bis zu den Einheiten | Jährlich oder pro Prüfungsplan | Zielzeit erreicht | Lücken in den genealogischen Daten schließen |
Drei Familien von Poka-Yoke-Geräten
Shingo unterteilte die Methoden zur Fehlervermeidung in drei Gruppen. Jede Gruppe hat ein Gegenstück unter den Prüfungen in diesem Leitfaden:
-
- Kontaktmethode
- Erkennt Form, Größe oder Farbe durch Berührung oder einen Sensor, beispielsweise einen Endschalter oder eine Schließvorrichtung. Das zugehörige Datenelement ist ein Format- oder Prüfzifferntest.
- Festwertmethode
- Meldet einen Fehler, wenn eine festgelegte Anzahl von Teilen oder Bewegungen nicht erreicht wird, beispielsweise bei einem Tablett mit gezählten Positionen. Das zugehörige Datenfeld ist eine Längenangabe oder eine Segmentanzahl.
- Bewegungsschrittmethode
- Es wird geprüft, ob die Schritte in der richtigen Reihenfolge ablaufen, beispielsweise durch eine Verriegelung, die einen Schritt blockiert, bis der vorherige abgeschlossen ist. Das entsprechende Datenelement ist eine Sequenznummer oder ein Scan-to-Release-Workflow.
Tipps
- Die Ausschussdaten der Prüfstationen werden in die statistische Prozesskontrolle (SPC) eingespeist, beispielsweise in Form eines Diagramms pro Linie mit Untergruppen nach Schicht, Drucker oder Vorrichtung. Eine stabile Ausschussrate kann dennoch eine Nacharbeitsschleife verschleiern, die Kapazitätskosten verursacht.
- Eine Ablehnung bei der Prüfung wird als Fehler des vorherigen Prozessschritts und nicht als Erfolg der Prüfung gewertet. Die Ursache wird ermittelt und der Fehler an der Fehlerquelle behoben.
21. Logistik: Wie man Kommissionierfehler im Lager reduziert
Kommissionierungsfehler zählen zu den kostspieligsten datenbedingten Fehlern in der Logistik. Jeder einzelne Fehler löst eine Kette von Retouren, Nachlieferungen und Beschwerden aus.
GS1-Identifizierung
Die GTIN identifiziert ein Produkt auf einer bestimmten Verpackungsebene. Die SSCC identifiziert eine Logistikeinheit wie beispielsweise eine Palette und besteht aus 18 Ziffern. Die GLN identifiziert einen Standort oder einen Beteiligten. Die GRAI kennzeichnet Mehrwegartikel. Alle diese Kennzeichnungen enthalten eine Prüfziffer, und der GS1-Standard für Logistiketiketten definiert deren Darstellung auf den Einheiten.
Scanbasierte Fehlervermeidung
- Scannen Sie zuerst das Etikett des Standorts. Die Prüfziffern- und Formatvalidierung erkennt sofort einen ungültigen Standortcode, und das WMS bestätigt, dass es sich um den erwarteten Standort handelt.
- Scannen Sie die Artikel- oder Karton-GTIN. Das System vergleicht sie mit dem Kommissionierauftrag und weist einen falschen Artikel vor der Mengeneingabe zurück.
- Die Menge kann durch Zählen der Scans oder, falls das Scannen jedes einzelnen Stücks nicht praktikabel ist, durch Wiegen überprüft werden.
- Scannen Sie beim Schließen der Einheit den Zielcontainer oder SSCC und verknüpfen Sie den Inhalt damit.
- Beim Verladen die SSCCs mit dem Versandmanifest abgleichen.
| Ursache des Auswahlfehlers | Übliche Heilmittel |
|---|---|
| Ähnlich aussehende Gegenstände in benachbarten Slots | Scannen zur Bestätigung der GTIN, Slotting-Regeln |
| Manuelle Eingabe von Standort- oder Artikelcodes | Entfernen Sie die Tastatur aus dem Prozess und verwenden Sie Prüfziffern, wo die Eingabe unvermeidbar ist. |
| Verwirrung bezüglich der Maßeinheit (Stück, Innenpackung, Karton) | Unterschiedliche GTINs pro Verpackungsebene, unter Verwendung der GTIN-14-Indikatorziffer |
| Beschädigte oder unleserliche Etiketten | Überprüfung bei der Etikettierung, 2D-Codes mit Fehlerkorrektur, eine Umetikettierungsstation |
| Stammdatenfehler | GTIN-Prüfziffern beim Import validieren und mit den Quelldaten des Lieferanten vergleichen |
| Doppeltes SSCC | Zentrale Zuteilung und eine Eindeutigkeitsbeschränkung |
Quantify accuracy as defects per million lines picked. A line accuracy of 99.9 percent sounds high, yet it equals [latex](1 – 0.999) \times 10^{6} = 1000[/latex] errors per million lines, far from six sigma. State targets in DPMO, so that they connect to your Lean Six Sigma metrics.
EDI-, ASN- und EPCIS-NachrichtenintegritätGeschäftsnachrichten enthalten eigene Integritätsfelder. EDI-Standards umfassen Kontrollnummern und Segmentanzahlen, beispielsweise in den Schlusssegmenten einer EDIFACT-Nachricht oder eines X12-Transaktionssatzes. Der Empfänger nutzt diese, um abgeschnittene oder verlorene Daten zu erkennen. EPCIS-Ereignisse enthalten die Kennungen der beteiligten Einheiten, und der Wert des Ereignisses hängt von den Prüfziffern und der Eindeutigkeit dieser Kennungen ab. Die Nachrichten werden beim Empfang in folgender Reihenfolge validiert: Zuerst werden die Anzahl, die Prüfziffern und Formate der Kennung sowie anschließend Geschäftsregeln wie die Übereinstimmung der Lieferavisnummer mit der Bestellung geprüft. Fehlerhafte Nachrichten werden zurückgewiesen oder unter Quarantäne gestellt. Die Ablehnungsrate wird pro Handelspartner erfasst. Serialisierung in regulierten KettenPharmazeutische und medizinische Gerätehersteller führen Serialisierungsvorschriften ein. In den Vereinigten Staaten schreibt der Drug Supply Chain Security Act (DSCA) eine Produktkennung mit NDC, Seriennummer, Chargennummer und Verfallsdatum in einer 2D-Data-Matrix auf jeder Verpackung vor. Die verschärften Sicherheitsanforderungen für den Vertrieb traten schrittweise in Kraft. Der ursprüngliche Stichtag war der 27. November 2023, eine Stabilisierungsphase endete am 27. November 2024, und die FDA gewährte Ausnahmen für kleine Ausgabestellen bis zum 27. November 2026.FDA-Ausnahmebescheid). Zusammenfassungen von Anwaltskanzleien berichten, dass die FDA im August 2026 bestimmte Ausnahmeregelungen für Kleinabfüller bis zum 27. November 2027 verlängert hat.Buchanan-ZusammenfassungDen aktuellen Status finden Sie auf der Website der FDA. In der EU sieht die Richtlinie über gefälschte Arzneimittel die Kennzeichnung von Verpackungen mit einer eindeutigen Kennung und einem Manipulationsschutz vor. Die UDI (Unique Device Identifier) für Medizinprodukte folgt demselben Prinzip. Vergabestellen wie GS1 definieren die Kennungsstruktur, und die Prüfziffer dient der Validierung. |
Kühlketten- und IoT-DatenTemperaturlogger und IoT-Sensoren liefern den Nachweis, dass eine Sendung innerhalb der zulässigen Grenzwerte blieb. Wählen Sie Geräte, die Messwerte mit einer CRC-Prüfsumme oder einer Signatur speichern, und bevorzugen Sie signierte Downloads. Schützen Sie den Transport durch authentifizierte Verschlüsselung. Ohne diese Maßnahmen ist eine Protokolldatei nichts anderes als eine bearbeitbare Tabellenkalkulation. Fälschungsschutz und RückverfolgbarkeitEine Seriennummer mit gültiger Prüfziffer lässt sich leicht fälschen. Die Rückverfolgbarkeit speichert serverseitig, welche Seriennummern ausgegeben und wo sie erfasst wurden. Eine an zwei Standorten wiederholte Seriennummer oder eine nie ausgegebene Seriennummer ist ein Warnsignal. Bei hochwertigen Gütern empfiehlt sich die zusätzliche Sicherung durch eine Signatur oder ein Sicherheitselement, wie in Kapitel 14 beschrieben. Blockchain und verteilte LedgerVerteilte Ledger können die Hashwerte von Lieferkettenereignissen verankern, sodass niemand die Historie unbemerkt verändern kann. Sie überprüfen nicht, ob ein Ereignis tatsächlich stattgefunden hat oder ob der gescannte Artikel der Originalartikel war. Falsche Daten bleiben falsch – nun mit einem permanenten Zeitstempel. Eine signierte Hash-Kette mit externer Verankerung liefert den von den meisten Anlagen benötigten Manipulationsnachweis ohne zusätzlichen Betriebsaufwand. Ein gemeinsames Ledger sollte nur dann in Betracht gezogen werden, wenn mehrere Parteien, die einander nicht vertrauen, einen gemeinsamen Datensatz benötigen. |
Beispiele für Lagergeräte und -werkzeuge
- Headsets für die Kommissionierung per Sprachsteuerung: Das System fordert den Kommissionierer auf, die am Kommissionierplatz angezeigten Prüfziffern zu sprechen. Ein falscher Lagerplatz wird abgelehnt, bevor ein Artikel kommissioniert wird.
- Pick-to-Light- und Put-to-Light-Module: Eine Leuchte und eine Mengenanzeige markieren den Behälter, der Bediener bestätigt die Auswahl per Knopfdruck. Ergänzen Sie dies um einen Artikelscan, wenn Fehlentnahmen kostspielig sind.
- Hand- und Ringscanner: Scannen zur Bestätigung des Standorts, des Artikels und des SSCC des Palettenetiketts.
- Wiege- und Dimensionsstationen: Das gemessene Gewicht wird mit den Stammdaten verglichen, sodass ein falscher Artikel oder ein beschädigter Karton gekennzeichnet wird.
- RFID-Portale an den Laderampen: Die in einer Palette ausgelesenen Tags werden mit der Vorab-Versandbenachrichtigung verglichen.
22. Service, Aftermarket und Lebensende
Funk- und Feldaktualisierungen
Ein Aktualisierungsprozess kann auf drei Arten fehlschlagen: Die Übertragung ist beschädigt, das Image ist nicht mit dem Gerät kompatibel oder das Image ist schädlich. Um diese Fehlerquellen abzufangen, sollten Sie mehrere Schutzmechanismen implementieren.
- Eine CRC-Prüfung pro Chunk oder pro Block erkennt Übertragungsfehler frühzeitig.
- Ein Hash des gesamten Images, der vor der Installation geprüft wird, bestätigt die Vollständigkeit.
- Eine Signaturprüfung anhand eines im Gerät gespeicherten öffentlichen Schlüssels bestätigt den Ursprung.
- Eine Übereinstimmung von Produkt- und Hardware-Kennung verhindert die Installation eines Images, das für ein anderes Gerät bestimmt ist.
- Eine Versionsprüfung mit Rollback-Schutz verhindert Downgrades auf anfällige Versionen.
- Durch die Verwendung von zwei Partitionen mit einer Bestätigung beim Bootvorgang bleibt das alte Image lauffähig, falls das neue fehlschlägt.
Ersatzteile, Garantie und Rückgabe
- Ersatzteilnummern enthalten eine Prüfziffer, die über Webformulare zur Garantieregistrierung validiert wird. Dadurch werden Eingabefehler bereits an der Quelle aufgedeckt.
- Seriennummern verknüpfen einen Feldausfall mit der Produktionsgenealogie, einschließlich des am Ende der Produktionslinie aufgezeichneten Firmware-Digests.
- Die Rückwärtslogistik benötigt die gleichen Kennungen und die gleichen Kontrollen wie der Vorwärtsfluss.
Digitaler Produktpass
Die Verordnung (EU) 2024/1781 über Ökodesign für nachhaltige Produkte trat am 18. Juli 2024 in Kraft und führte den digitalen Produktpass ein: Ein solcher Pass verknüpft standardisierte Lebenszyklusdaten mit einem Datenträger auf dem Produkt, häufig einem QR-Code.
Die Europäische Kommission hat das DPP-Register am 20. Juli 2026 mit einer Testumgebung gestartet. Der erste obligatorische Batteriepass gilt ab dem 18. Februar 2027 für bestimmte Batterien gemäß der EU-Batterieverordnung. Weitere Produktgruppen folgen mit dem Erlass delegierter Rechtsakte. Siehe [Link/Dokumentation]. Kommissionsseite zu Batterien and the Bekanntmachung des Registers.
Die Folgen für die Datenintegrität sind unmittelbar. Die eindeutige Produktkennung muss über die gesamte Lebensdauer des Produkts eindeutig, persistent und korrekt bleiben, was eine Prüfziffer und einen zentralen Zuteilungsprozess rechtfertigt. Passdaten müssen verifizierbar sein, was auf Hashes der zugrunde liegenden Dokumente und Unterschriften des Wirtschaftsteilnehmers hindeutet. Der Datenträger muss zudem lesbar bleiben, was die Kennzeichnungsqualität und Fehlerkorrektur erneut in den Vordergrund rückt.
23. Unbeabsichtigte versus vorsätzliche Korruption
Die richtige Prüfung hängt davon ab, wer oder was den Fehler verursacht. Geräusche, Abnutzung und menschliche Fehler sind zufällig. Ein Angreifer oder Fälscher hingegen nicht; er wählt diejenige Modifikation, die Ihre Prüfung nicht erkennen kann.
| Gefahr | Beispiel | Schecks, die helfen | Schecks, die nicht helfen |
|---|---|---|---|
| Versehentlicher Fehler | Bitfehler, falsch eingegebene Ziffer, unvollständiger Download | Prüfziffer, CRC, Hash | Darüber hinaus wird nichts weiter benötigt. |
| Bewusste Modifikation | Modifizierte Firmware, geändertes Testprotokoll | Unterschrift, HMAC | CRC, einfacher Hashwert, Prüfziffer |
| Auswechslung | Gefälschtes Teil mit kopierter Seriennummer | Authentifizierungs-Tag, Sendungsverfolgung | Prüfziffer |
| Wiederholung | Die alte Nachricht wurde erneut gesendet. | Sequenzzähler oder Zeitstempel, der von einem MAC abgedeckt wird | Eine beliebige statische Prüfsumme |
| Rückgängigmachen | Alte signierte, aber anfällige Firmware neu installiert | Versionsprüfung mit Anti-Rollback-Zähler | Unterschrift allein |
Kollisionsangriffe sind überall dort relevant, wo zwei Parteien einem Hashwert einer von ihnen erstellten Datei vertrauen. MD5 und SHA-1 bestehen diesen Test nicht. Verwenden Sie zur Nachrichtenauthentifizierung HMAC und niemals einen Hashwert mit geheimem Präfix, da dieser die Dateilängenerweiterung beeinträchtigt.
Industrielle Cybersicherheit und RegulierungDie Normenreihe IEC 62443 definiert grundlegende Anforderungen an die Systemintegrität. Sie umfasst die Kommunikationsintegrität sowie die Integrität von Software und Informationen in industriellen Automatisierungs- und Steuerungssystemen. Prüfungen von Firmware, Konfiguration und Rezepturen liefern hierfür direkte Belege. Die EU-Verordnung (EU) 2024/2847 zur Stärkung der Cybersicherheit trat am 10. Dezember 2024 in Kraft. Meldepflichten für aktiv ausgenutzte Sicherheitslücken und schwerwiegende Vorfälle gelten seit dem 11. September 2026, auch für bereits im Handel befindliche Produkte. Die erste Meldung muss innerhalb von 24 Stunden nach Kenntnisnahme durch den Hersteller erfolgen. Die vollständige Anwendung mit den grundlegenden Anforderungen und der CE-Kennzeichnung beginnt am 11. Dezember 2027. Verstöße gegen die Meldepflichten können mit Geldbußen von bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes geahndet werden. Zusammenfassung von Matheson umfasst den Zeitablauf. Zu den grundlegenden Anforderungen gehören der Schutz der Integrität von Daten, Programmen und Konfigurationen vor unberechtigten Änderungen sowie sichere Aktualisierungsmechanismen. Signierte Firmware und verifizierte Updates sind daher nicht nur eine Frage der technischen Präferenz, sondern eine Frage der Konformität. Die NIS2-Richtlinie (EU) 2022/2555 erweitert die Sicherheits- und Meldepflichten für viele Hersteller von Maschinen, elektrischen Geräten, Fahrzeugen und Medizinprodukten. |
Fälschungen, Graumarkt und Lieferkettenangriffe
|
24. Wie man die richtige Prüfsumme auswählt
Beginnen Sie mit der Bedrohung, dann mit dem Datentyp und schließlich mit den Einschränkungen. Arbeiten Sie die Fragen der Reihe nach durch und stoppen Sie beim ersten passenden Mechanismus. Fügen Sie dann den nächsten hinzu, wenn die Antwort auf eine spätere Frage ebenfalls „Ja“ lautet.
- Könnte jemand die Daten absichtlich verändern und davon profitieren? Falls ja, verwenden Sie eine digitale Signatur oder einen HMAC. Bewahren Sie eine CRC- oder Hash-Prüfsumme nur für versehentliche Fehler auf.
- Gibt eine Person den Wert ein, liest ihn ab oder scannt sie ihn? Wenn ja, verwenden Sie eine Prüfziffer auf dem Identifikator, eine Validierung am Scanner und 2D-Markierungen mit Fehlerkorrektur gegen physische Beschädigungen.
- Werden die Daten über einen Bus übertragen oder in einem kleinen Speicher abgelegt? Falls ja, verwenden Sie eine CRC-Prüfsumme mit einem Polynom, das auf die Nachrichtenlänge und die benötigte Hamming-Distanz abgestimmt ist. Fügen Sie eine End-to-End-CRC-Prüfsumme für kritische Parameter hinzu.
- Muss eine Datei oder ein Datensatz mit einer Referenz identisch sein? Falls ja, verwenden Sie SHA-256 für den Vergleich. Für unkritische Vergleiche genügt ein schneller, nicht-kryptografischer Hashwert.
- Müssen die Daten auch ohne erneuten Versuch erhalten bleiben? Falls ja, fügen Sie einen Fehlerkorrekturcode hinzu.
- Sind die Daten Teil eines regulierten Datensatzes? Wenn ja, fügen Sie einen Prüfpfad, eine Validierung und eine dokumentierte Begründung für die gewählte Methode hinzu.
| Daten oder Phase | Risiko | Empfohlene Vorgehensweise |
|---|---|---|
| Teilenummern und Seriennummern, die von Personen eingegeben wurden | Medium | Damm-, Verhoeff- oder ISO/IEC 7064-Prüfziffer. GS1-Ziffer für GS1-Schlüssel. |
| Etiketten und Kennzeichnungen | Mittel bis hoch | Verifizierung nach ISO/IEC 15415, 15416 oder 29158, 2D-Symbole mit Fehlerkorrektur, Template-Hash |
| Feldbus- und Sensordaten | Medium | CRC-Protokoll mit einer Hamming-Distanz, die der Länge entspricht, Sicherheitsprotokoll, wo erforderlich |
| Rezepte und Parameter | Hoch | Hashwert gegen den Golden Record, plus CRC im Transferblock |
| CAD- und Release-Pakete | Medium | SHA-256-Manifest im Freigabedatensatz gespeichert |
| Firmware und Updates | Hoch | Signatur und SHA-256 für die Freigabe, CRC für Laufzeitprüfungen |
| Regulierte Aufzeichnungen | Hoch | Hashkette oder Signatur mit Prüfprotokoll, validiert |
| Logistikkennungen und -nachrichten | Medium | GS1-Prüfziffern, Nachrichtenkontrollsummen, Geschäftsregelvalidierung |
| Massenvergleich und Deduplizierung | Niedrig | xxHash mit einem vollständigen Vergleich zum Spiel |
Tipps zur Entscheidungsfindung
- Führen Sie für jedes Datenobjekt ein Entscheidungsprotokoll: Fehlermodell, Datenträger, Größenbudget, Lebensdauer und Eigentümer. Überprüfen Sie dieses Protokoll bei jedem Designschritt und immer dann, wenn sich die Lieferkette oder die Bedrohungslage ändert.
- Testkandidaten werden mit gezielt eingesetzten Fehlern geprüft, die realen Fehlermodi entsprechen: Bitfehler, vertauschte Ziffern, abgeschnittene Daten und falsche Datei. Die Erkennungsrate wird gemessen, anstatt sich auf die Theorie zu verlassen.
25. Implementierungsleitfaden
Drei Regeln erleichtern die Arbeit erheblich. Verwenden Sie eine getestete Bibliothek oder eine gemeinsam genutzte Implementierung. Definieren Sie alle Parameter in einem kontrollierten Dokument. Testen Sie mit veröffentlichten Vektoren, bevor Sie die erste Produktionsumgebung nutzen. Anhang B enthält die unten verwendeten Vektoren.
GS1-Prüfziffer in Python |
GS1-Prüfziffer in ExcelFür einen GTIN-13-Textkörper von 12 Ziffern, der in Zelle A1 als Text gespeichert ist, gibt diese Formel die Prüfziffer zurück. Speichern Sie Kennungen als Text, niemals als Zahlen. Excel speichert nur 15 signifikante Stellen in einer Zahl, daher verliert eine als Zahl gespeicherte 18-stellige SSCC ihre letzten Stellen. Außerdem werden führende Nullen entfernt, was GTIN-12- und GTIN-8-Werte verfälscht. |
GS1-Prüfziffer in SQLDiese Abfrage verwendet einen rekursiven Common Table Expression (CTE). Sie wurde in SQLite getestet und gibt 1 für den GTIN-13-Body und 7 für den oben verwendeten SSCC-Body zurück. Passen Sie die Syntax an Ihren Datenbankdialekt an. |
GS1-Prüfziffer im SPS-strukturierten TextDiese Funktion entspricht den Stringfunktionen gemäß IEC 61131-3. Da sich die Hersteller in Details wie den Namen der Stringkonvertierung unterscheiden, sollten Sie die Funktion anhand der Vektoren in Anhang B in Ihrer eigenen Laufzeitumgebung testen. |
CRC-32 in CDie bitweise Version ist die kürzeste und am einfachsten zu prüfende. Sie wurde kompiliert und anhand des Vektors für die ASCII-Zeichenkette 123456789 getestet. Im Produktivbetrieb wird üblicherweise auf eine Tabelle oder ein Hardware-Peripheriegerät zurückgegriffen. |
Modbus CRC-16 und Streaming SHA-256 in PythonDie variable Leitung enthält 01 03 00 00 00 0A C5 CD. Die Streaming-Funktion liest die Datei in Blöcken und verarbeitet daher Bilder beliebiger Größe mit konstantem Speicherbedarf. Um mit Prüfsummen von Hex- und ASCII-Zeichenketten zu experimentieren, versuchen Sie Folgendes: Hex- und ASCII-Prüfsummenrechner auf dieser Website. |
Fallstricke bei der Implementierung von Prüfsummen
| Falle | Was geschieht | Gegenmaßnahme |
|---|---|---|
| Byte-Reihenfolge | Modbus sendet das CRC-Lowbyte zuerst. Vertauschte Bytes schlagen in jedem Frame fehl. | Vergleichen Sie die Ergebnisse mit einem aufgezeichneten Frame eines realen Geräts. |
| Anfangswert und Spiegelung | Ein anderer Parametersatz erzeugt eine plausible, aber falsche CRC-Wert. | Korrigieren Sie alle sechs CRC-Parameter in der Schnittstellenspezifikation. |
| Text versus Bytes | Zeilenumbrüche, Textkodierung und nachfolgende Leerzeichen verändern einen Digest | Hashen Sie die exakt gespeicherten Bytes und definieren Sie die Normalisierung, falls Text involviert ist. |
| Numerische Datentypen für Bezeichner | Führende Nullen verschwinden, lange Zahlen verlieren Ziffern in Gleitkommazahlen | Speichern Sie Kennungen als Zeichenketten in Excel-, CSV-, Datenbank- und SPS-Daten. |
| Ganze Dateien in den Speicher laden | Große Bilder verbrauchen RAM auf der Station | Hash in Blöcken |
| Unbestimmte Abdeckung | Der Digest enthält flüchtige Felder wie Seriennummern. | Definieren Sie die genauen Regionen und schließen Sie einheitenspezifische Daten aus oder korrigieren Sie diese. |
| Nicht verifizierte Bibliotheken | Ein stiller Fehler besteht jeden Test, den Sie nicht geschrieben haben. | Führen Sie veröffentlichte Vektoren in der Build-Pipeline aus. |
26. Checkliste mit Best Practices nach Rolle
Forschung und Entwicklung sowie Design
|
Herstellung
|
 |
Qualität
|
Logistik
|
IT und OT
|
Zwei Profi-Tipps für Ingenieure
- Für jede Überprüfung muss ein Verantwortlicher benannt werden. Diese Person verwaltet den Algorithmus, die Parameter, die Testvektoren und den Reaktionsplan.
- Nehmen Sie jede Prüfung in den Kontrollplan und die Prozess-FMEA auf und überprüfen Sie diese im gleichen Rhythmus wie ein Messsystem.
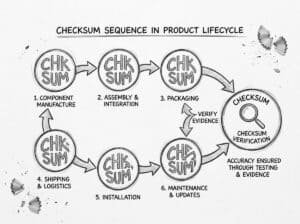
Schlussfolgerung zu Prüfsummen und Ähnlichem
Prüfsummen sind klein, altbewährt und gut verstanden. Ihr Wert bei der Arbeit mit physischen Produkten liegt darin, die richtige Prüfsumme zum richtigen Zeitpunkt im Lebenszyklus zu platzieren und die Prüfung als kontrollierten, nachweisbaren Prozess zu behandeln.
Verwenden Sie Prüfziffern, wenn Personen oder Scanner Kennungen bearbeiten. Nutzen Sie CRC-Prüfsummen für Frames, Blöcke und Bilder mit einem Polynom, das der Nachrichtenlänge entspricht. Verwenden Sie SHA-256 für Dateien und Datensätze sowie Signaturen oder verschlüsselte Codes, wenn die Gefahr einer vorsätzlichen Änderung besteht. Fügen Sie Fehlerkorrektur hinzu, wo Markierungen und Speicher beschädigt werden könnten.
Schließen Sie den Kreis anschließend mit Beweisen. Hinterfragen Sie die Kontrollen, kalibrieren Sie die Prüfer, dokumentieren Sie die Ergebnisse und überprüfen Sie die Zahlen. Eine Kontrolle, die niemand überprüft, ist eine Annahme.
Pilot mit den höchsten Kosten pro Ausweichmanöver und ohne heutige Überprüfung. Messen Sie die Ausweichrate vorher und nachher und nutzen Sie das Ergebnis, um das nächste Manöver zu begründen.
Jede Prüfung wird als kontrolliertes Element mit Spezifikation, Verantwortlichem, Testvektoren und Prüfhäufigkeit behandelt. Eine Prüfung ohne diese Merkmale verliert ihre Gültigkeit.
Häufig gestellte Fragen
Warum beweist ein bestandener CRC-32-Prüfbericht nicht, dass es sich bei einem Firmware-Image um die beabsichtigte Version handelt?
Eine CRC-Prüfsumme erkennt lediglich versehentliche Beschädigungen, und jeder kann ein verändertes Image mit derselben CRC-Prüfsumme erstellen. Überprüfen Sie daher einen SHA-256-Digest anhand eines Release-Datensatzes, der Sie über einen separaten Kanal erreicht, und fügen Sie überall dort eine Signatur hinzu, wo ein Risiko durch absichtliche Änderungen besteht.
Welche Fehler entgehen einer GS1 mod-10 Prüfziffer?
Die Prüfung erkennt zwar jeden einzelnen Ziffernfehler, übersieht aber Vertauschungen benachbarter Ziffern, die sich um 5 unterscheiden – etwa 11 Prozent aller Vertauschungen unterschiedlicher Ziffern. Eine gültige Ziffer sagt zudem nichts über die Zuordnung aus; daher sollte die Stammdatenvalidierung neben der arithmetischen Prüfung erfolgen.
Wie sollte ich die FMEA-Erkennung für eine prüfsummenbasierte Steuerung bewerten?
Bewerten Sie die Beweise, nicht den Algorithmus: Ein automatischer Hard-Stop, der mit bekannten fehlerhaften Beispielen geprüft wurde, erhält eine deutlich bessere Bewertung als eine Prüfung, die Bediener umgehen können oder die nie geprüft wurde. Quantifizieren Sie die Wahrscheinlichkeit des Umgehens, führen Sie das Prüfprotokoll und das Umgehungsregister und wenden Sie die Prioritätslogik von AIAG-VDA 2019 an.
Wie wähle ich ein CRC-Polynom für meine Schnittstelle aus?
Die garantierte Hamming-Distanz hängt sowohl vom Polynom als auch von der Nachrichtenlänge ab. Daher sollte der Längenbereich zunächst festgelegt werden. Koopman zeigte, dass IEEE 802.3 CRC-32 bei Ethernet-Frames maximaler Länge nur eine Hamming-Distanz von 4 erreicht, während andere Polynome 6 erreichen. Daher sollte das Polynom aus veröffentlichten, umfassenden Suchergebnissen ausgewählt werden.
Warum stimmen zwei Systeme, die beide behaupten, CRC-16 zu verwenden, bei jedem einzelnen Frame nicht überein?
Der Name definiert den Algorithmus nicht, da Breite, Polynom, Anfangswert, Eingangs- und Ausgangsreflexion sowie die abschließende XOR-Verknüpfung übereinstimmen müssen. Tragen Sie die sechs Parameter in die Schnittstellenspezifikation ein und testen Sie beide Enden mit dem Prüfwert der ASCII-Zeichenkette 123456789 aus dem Reveng-Katalog.
Wann ist ein SHA-256-Vergleich am Zeilenende immer noch kein Beweis für einen korrekten Flash-Vorgang?
Das Hashen der Quelldatei oder das Vertrauen auf das Erfolgsflag des Programmiergeräts sagt nichts über den Inhalt des Geräts aus. Lesen Sie den Bereich über einen separaten Pfad vom Gerät aus, schließen Sie Optionsbytes, Sicherungen und Sperrbits ein, verarbeiten Sie gerätespezifische Daten wie Seriennummer, MAC-Adresse und Kalibrierung separat und protokollieren Sie das Ergebnis pro Seriennummer.
Reicht eine Hash-Kette aus, um Batch-Datensätze manipulationssicher zu machen?
Eine Protokollkette beweist Ordnung und Integrität nur dann, wenn ihr letzter Hashwert außerhalb des Systems gespeichert ist, das die Protokolle führt. Verwenden Sie regelmäßige Signierung, vertrauenswürdige Zeitstempel gemäß RFC 3161 oder senden Sie den Hashwert an einen Kunden oder Prüfer, da andernfalls jeder mit Schreibzugriff die gesamte Kette neu berechnen kann.
Ab wann endet der Schutz meiner Signale durch eine Feldbus-CRC-Prüfung?
Ein Gateway oder eine Bridge berechnet die CRC-Prüfsumme für das nächste Segment neu, sodass Speicherfehler zwischen den beiden Hops unentdeckt bleiben. Für sicherheitsrelevante Signale und Sollwerte sollte eine durchgängige CRC-Prüfsumme mit einem Zähler hinzugefügt werden, der an der Quelle generiert und beim Empfänger verifiziert wird.
Wie viele Bits benötigt ein nicht-kryptografischer Hash für Inventarisierung und Deduplizierung?
Die Geburtstagsgrenze gibt den Ausschlag: Ein 32-Bit-Hash mit 100.000 Elementen hat eine Kollisionswahrscheinlichkeit von etwa 69 Prozent, während ein 64-Bit-Hash mit einer Million Elementen bei etwa 2,7 zu 100 Millionen liegt. Verwenden Sie 64 Bit oder mehr und vergleichen Sie die vollständigen Daten, sobald eine Übereinstimmung eine Entscheidung auslöst.
Wie behandle ich Barcode-Scanner und -Prüfgeräte in einer Messsystemanalyse?
Kalibrieren Sie die Prüfgeräte mit einer Konformitätsstandard-Testkarte, wenden Sie ISO/IEC 15416, 15415 oder 29158 auf den Symboltyp an und führen Sie eine Attributübereinstimmungsanalyse zwischen Bedienern, Scannern und einer Referenz durch. Ein Symbol, das erfolgreich gelesen wird, hat lediglich gezeigt, dass es gelesen werden kann. Überwachen Sie daher die Notenverteilung und die ungenutzte Fehlerkorrekturkapazität als Indikatoren für mögliche Abweichungen.
Muss ich die Prüffunktion selbst in einem regulierten Umfeld validieren?
Ja, denn die Prüfung ist Teil eines computergestützten Systems, das den GAMP 5-Grundsätzen, 21 CFR Part 11 oder EU Annex 11 unterliegt. Planen Sie IQ, OQ und PQ proportional zum Risiko, speichern Sie Testvektoren und negative Tests in der Validierungsdatei und führen Sie sie nach jeder Änderung der Scanner-Firmware, des Druckers, der Bibliothek oder des Betriebssystems erneut aus.
Wie plane ich die Außerbetriebnahme von Algorithmen in Produkten, die 10 bis 20 Jahre im Einsatz bleiben?
Führen Sie ein Algorithmenregister mit Überprüfungsdaten, beispielsweise für den NIST-Plan, SHA-1 bis zum 31. Dezember 2030 abzuschaffen. Entwerfen Sie Bootloader und Update-Kanäle so, dass Algorithmen und Schlüssel im Feld ausgetauscht werden können, da der Cyber Resilience Act signierte und verifizierte Updates ab dem 11. Dezember 2027 zu einer Compliance-Angelegenheit macht.
Anhänge
Anhang A: Testvektoren
Alle Werte wurden mit dem in Kapitel 25 gezeigten Code oder mithilfe von Referenztools berechnet bzw. bestätigt. Alle Eingabezeichenfolgen liegen als ASCII-Text vor.
| Funktion | Eingang | Erwartetes Ergebnis |
|---|---|---|
| CRC-32 | 123456789 | 0xCBF43926 |
| CRC-32C | 123456789 | 0xE3069283 |
| CRC-16/MODBUS | 123456789 | 0x4B37 |
| CRC-16/CCITT-FALSE | 123456789 | 0x29B1 |
| CRC-8 (Polynom 0x07) | 123456789 | 0xF4 |
| SHA-256 | 123456789 | 15e2b0d3c33891ebb0f1ef609ec419420c20e320ce94c65fbc8c3312448eb225 |
| Modbus RTU-Rahmen | 01 03 00 00 00 0A | CRC 0xCDC5, gesendet als C5 CD |
| CRC-3-Lehrbeispiel | Nachricht 1101, Generator 1011 | Rest 001 |
| GTIN-13 Prüfziffer | 400638133393 | 1, vollständiger Schlüssel 4006381333931 |
| GTIN-12 Prüfziffer | 03600029145 | 2, vollständiger Schlüssel 036000291452 |
| GTIN-14 Prüfziffer | 1540014128876 | 3, vollständiger Schlüssel 15400141288763 |
| SSCC-Prüfziffer | 34012345000000001 | 7, vollständiger Schlüssel 340123450000000017 |
| Luhn-Prüfziffer | 7992739871 | 3, vollständige Nummer 79927398713 |
| VIN-Prüfziffer (Nordamerikanische Regelung) | 11111111111111111 | 1 |
| VIN-Prüfziffer (Nordamerikanische Regelung) | 1HGBH41JXMN109186 | X an Position 9 |
Anhang B: Normen und Referenzen
Für diesen Artikel verwendete Online-Quellen, geprüft im November 2026:
- GS1 Allgemeine Spezifikationen and the GS1 UK-Leitfaden zur Berechnung einer Prüfziffer
- 49 CFR 565.15, Inhaltsanforderungen der Fahrzeugidentifikationsnummer (VIN)
- ISO/IEC 15416:2025 Und ISO/IEC 15415:2024, Bewertung der Druckqualität von linearen und zweidimensionalen Symbolen
- CAN in der Automatisierung, CRC in CAN-Rahmen
- Koopman, 32-Bit-CR-Codes für Internetanwendungen
- Reveng CRC-Katalog
- NIST, Außerdienststellung von SHA-1
- Matheson, Berichtspflichten gemäß dem Cyber Resilience Act
- Europäische Kommission, Batterien und der Batteriepass Und Ankündigung des digitalen Produktpass-Registers
- FDA- und DSCSA-Ausnahmen für kleine Spender Und Buchanan, Verlängerung bis 2027
Die namentlich genannten Normen und Veröffentlichungen sind bei den jeweiligen Herausgebern erhältlich:
- RFC 1071 (Internet-Prüfsumme), RFC 2104 (HMAC), RFC 3161 (Zeitstempelprotokoll)
- FIPS 180-4 (SHA-1 und SHA-2), FIPS 202 (SHA-3), NIST SP 800-38B (CMAC)
- ISO/IEC 7064 (Prüfzeichensysteme), ISO 6346 (Behältercodes), ISO/IEC 29158 (Qualität der direkten Teilekennzeichnung)
- ISO 9001, IATF 16949, AS9100, ISO 13485, ISO 26262, IEC 61508, IEC 62304, IEC 62443
- AIAG- und VDA-FMEA-Handbuch, 1. Auflage, 2019
- 21 CFR Part 11, EU GMP Annex 11, GAMP 5
- Maxino und Koopman, Die Effektivität von Prüfsummen für eingebettete Steuerungsnetzwerke, IEEE Transactions on Dependable and Secure Computing, 2009
- Verordnung (EU) 2024/2847 (Gesetz zur Cyberresilienz), Verordnung (EU) 2024/1781 (Ökodesign für nachhaltige Produkte), Verordnung (EU) 2023/1542 (Batterien), Richtlinie (EU) 2022/2555 (NIS2)