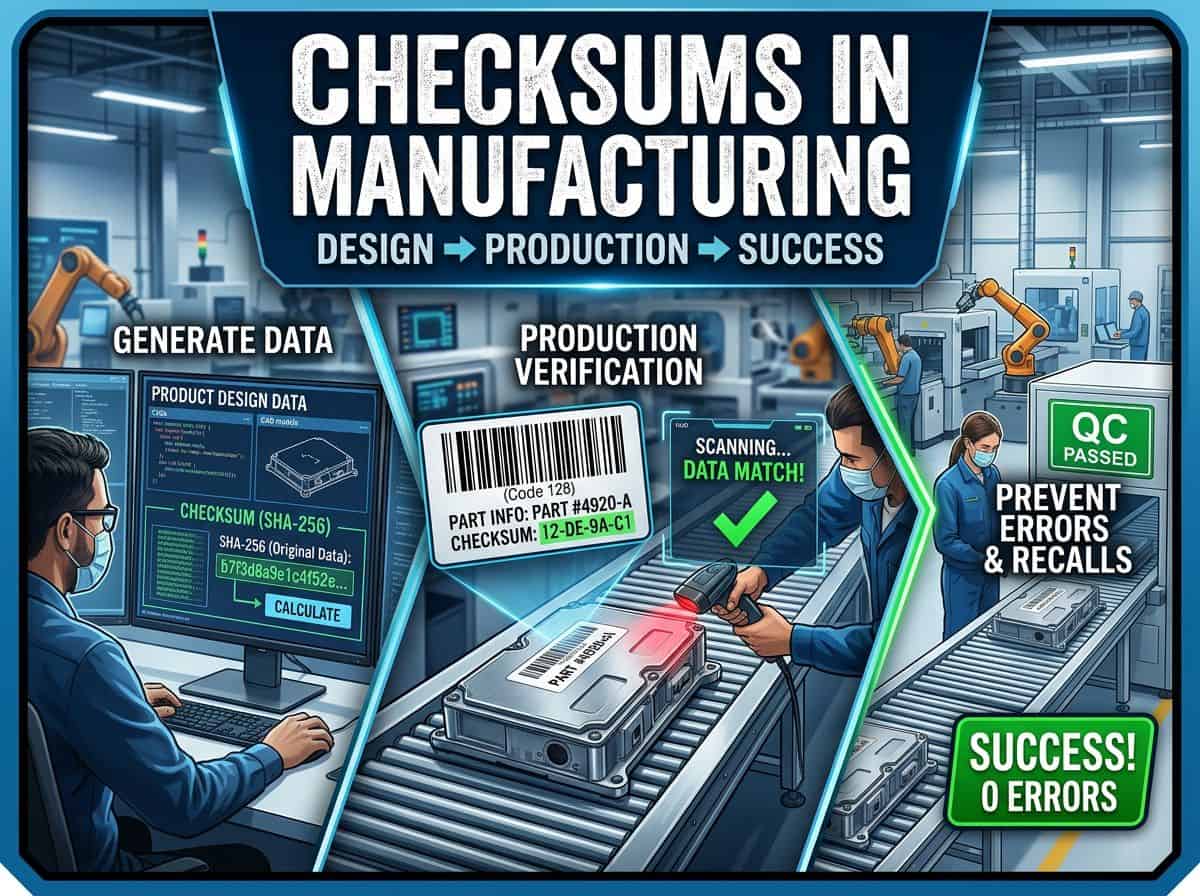
एक पैलेट डॉक से सही उत्पाद लेकिन गलत लेबल के साथ निकलता है। रिसीविंग प्लांट उसे स्कैन करता है, ईआरपी कोड को स्वीकार करता है, और तीन सप्ताह बाद एक शिकायत आती है जो एक ऐसे लॉट से संबंधित है जिसका कोई पता नहीं लगा पा रहा है। उस पार्ट में कोई खराबी नहीं थी। उसे पहचानने वाले डेटा में सिर्फ एक अंक गलत था।
इस प्रकार की विफलता से बचाव का सबसे सस्ता उपाय चेकसम है। यह किसी रिकॉर्ड में कुछ अंक या बाइट्स जोड़ता है, और इसके बाद का कोई भी स्टेशन डेटाबेस में देखे बिना रिकॉर्ड को सत्यापित कर सकता है।
भौतिक उत्पाद कई हाथों, मशीनों और प्रारूपों से गुजरते हुए डेटा का परिवहन करते हैं। एक सीएडी फ़ाइल बीओएम में बदल जाती है, बीओएम वर्क ऑर्डर में बदल जाता है, और वर्क ऑर्डर लेबल में बदल जाता है। लेबल स्कैन में बदल जाता है, और स्कैन शिपमेंट रिकॉर्ड में बदल जाता है।
यह मार्गदर्शिका चेकसम को गुणवत्ता उपकरण के रूप में देखती है, न कि केवल आईटी या डेवलपर विषय के रूप में। इसमें चेक डिजिट से लेकर SHA-256 तक के एल्गोरिदम को शामिल किया गया है, और फिर उन्हें चरणबद्ध तरीके से लागू किया गया है: डिज़ाइन, औद्योगीकरण, उत्पादन, गुणवत्ता, लॉजिस्टिक्स और सेवा। प्रत्येक अध्याय भौतिक उत्पादों पर काम करने वाले इंजीनियरों के लिए दो सुझावों के साथ समाप्त होता है।
नोट: इस लेख में उल्लिखित नियामक तिथियों, जैसे कि यूरोपीय संघ के साइबर रेज़िलिएंस अधिनियम, डिजिटल उत्पाद पासपोर्ट और अमेरिकी डीएससीएसए की तिथियों की जाँच नवंबर 2026 में की गई थी। अनुपालन योजना बनाने से पहले इनकी पुनः पुष्टि कर लें।
चाबी छीनना
- चेकसम आकस्मिक त्रुटि का पता लगाता है। जानबूझकर किए गए परिवर्तन को रोकने के लिए हस्ताक्षर या कुंजीबद्ध कोड की आवश्यकता होती है।
- चेक डिजिट्स उन पहचानकर्ताओं की सुरक्षा करते हैं जिन्हें लोग और स्कैनर इस्तेमाल करते हैं। सीआरसी फ्रेम और फर्मवेयर इमेज की सुरक्षा करते हैं। क्रिप्टोग्राफिक हैश फाइलों और रिकॉर्ड्स की सुरक्षा करते हैं।
- GS1 चेक डिजिट हर एक अंक की त्रुटि को पकड़ लेता है। यह लगभग 11 प्रतिशत आसन्न स्थानान्तरणों को छोड़ देता है, अर्थात् वे स्थानान्तरण जहाँ दो अंकों में 5 का अंतर होता है।
- उत्पादन के समय और उपयोग के समय दोनों ही स्थितियों में सत्यापन करें। एक चरण में एक बार जाँच करने से अन्य सभी चरण असुरक्षित रह जाते हैं।
- जांच को ही एक मापन प्रणाली के रूप में मानें। इसे खराब नमूनों से चुनौती दें, सत्यापनकर्ताओं को अंशांकित करें और परिणामों पर नज़र रखें।
1. भौतिक उत्पाद डेटा अखंडता पर क्यों निर्भर करते हैं?
उत्पाद एक भौतिक वस्तु और उससे संबंधित डेटा का संयोजन है।
उस डेटा में सीएडी मॉडल, ड्राइंग, सामग्री बिल, फर्मवेयर इमेज, कैलिब्रेशन टेबल, लेबल, बैच रिकॉर्ड, परीक्षण परिणाम और शिपिंग दस्तावेज़ शामिल हैं। इनमें से किसी में भी गलत मान होने से उत्पादन रुक सकता है, ग्राहक को गलत वस्तु भेजी जा सकती है या माल वापस मंगाना पड़ सकता है।
जहां डेटा त्रुटियां श्रृंखला में प्रवेश करती हैं
त्रुटियाँ आमतौर पर इन पाँच स्रोतों से उत्पन्न होती हैं:
- लोग अंकों को गलत टाइप कर देते हैं या उन्हें गलत पढ़ लेते हैं।
- क्षतिग्रस्त चिह्नों को मशीनें गलत तरीके से पढ़ती हैं।
- भंडारण और संचरण फ्लिप बिट्स।
- प्रक्रिया में बदलाव होने पर सही संस्करण को अप्रचलित संस्करण से बदल दिया जाता है।
- अंततः, कोई व्यक्ति जानबूझकर डेटा में बदलाव कर सकता है।
| त्रुटि स्रोत | Example | सामान्य परिणाम | विशिष्ट नियंत्रण |
|---|---|---|---|
| कुंजीयन | भाग संख्या में अंकों का स्थानान्तरण | लाइन को गलत घटक जारी किया गया | संख्या जांचें |
| पढ़ना | धुंधले 1D बारकोड को एक अन्य संख्या के रूप में डिकोड किया गया | गलत लॉट दर्ज किया गया | प्रतीकवाद जांच, सत्यापन ग्रेड, त्रुटि सुधार |
| हस्तांतरण | फील्डबस फ्रेम पर बिट फ्लिप | दूषित सेटपॉइंट या सेंसर मान | सीआरसी |
| भंडारण | क्षेत्र में खराब हो चुकी फ्लैश सेल | दूषित फर्मवेयर या अंशांकन डेटा | सीआरसी, त्रुटि-सुधार कोड |
| संस्करण | प्रिंटर पर पुराना लेबल टेम्पलेट छूट गया था | भेजे गए माल से संबंधित अप्रचलित डेटा | जारी की गई फ़ाइल का हैश |
| छेड़छाड़ | संशोधित फर्मवेयर छवि | सुरक्षा या संरक्षा में विफलता | हस्ताक्षर, कुंजीबद्ध कोड |
घटिया गुणवत्ता की लागत
खराब गुणवत्ता की लागत रोकथाम, मूल्यांकन, आंतरिक विफलता और बाहरी विफलता में विभाजित होती है। चेकसम पहले दो श्रेणियों में काम करता है। यह डेटा का स्वचालित रूप से मूल्यांकन करता है और त्रुटि को आगे बढ़ने से रोकता है। इससे त्रुटि का पता लगाने की प्रक्रिया को प्रारंभिक चरण में ही करने से बचत होती है।
लेबल प्रिंटर में पकड़ी गई गलती के कारण दोबारा प्रिंट करना पड़ता है। ग्राहक के पास पकड़ी गई वही गलती रोकथाम, छँटाई, संभवतः माल वापस मंगाने और विश्वास खोने का कारण बनती है।
1-10-100 जैसे सामान्य नियम केवल उदाहरण मात्र हैं। आपके स्वयं के स्क्रैप, रीवर्क और शिकायत के रिकॉर्ड ही वास्तविक गुणक बताते हैं।
इंजीनियरों के लिए विशेषज्ञ सुझाव
- सीएडी रिलीज़ से लेकर शिपिंग लेबल तक, हर उस चरण का मानचित्र बनाएं जहां कोई व्यक्ति डेटा को दोबारा दर्ज करता है या कोई टूल उसे रीफ़ॉर्मेट करता है। इन चरणों पर पहली जांच लागू करें।
- अपने स्वयं के त्रुटि इतिहास के आधार पर हैंड-ऑफ को क्रमबद्ध करें: शिकायतें, स्क्रैप टैग और रीवर्क रिकॉर्ड। उस स्थान से शुरू करें जहां प्रत्येक त्रुटि की लागत सबसे अधिक है, जो आमतौर पर उत्पाद के कारखाने से निकलने के बाद होता है।
2. चेकसम क्या है?
चेकसम एक छोटा मान होता है जिसे एक परिभाषित एल्गोरिदम द्वारा डेटा के एक ब्लॉक से गणना करके प्राप्त किया जाता है। प्रेषक इसे डेटा के साथ संग्रहीत या प्रेषित करता है। प्राप्तकर्ता प्राप्त मान से इस मान की पुनः गणना करता है और दोनों की तुलना करता है। यदि दोनों में अंतर होता है, तो इसका अर्थ है कि दोनों गणनाओं के बीच डेटा में कहीं परिवर्तन हुआ है।
एक गो/नो-गो गेज के बारे में सोचें: आप डेटा के संपूर्ण आयाम को नहीं मापते हैं। आप एक त्वरित, दोहराने योग्य परीक्षण लागू करते हैं जो पास या फेल का परिणाम देता है।
चेकसम की दुनिया की शब्दावली
कारखानों और सॉफ्टवेयर टीमों में कई शब्दों का प्रयोग व्यापक रूप से किया जाता है। तालिका में उन्हें उस प्रश्न के आधार पर अलग-अलग किया गया है जिसका उत्तर वे देते हैं।
| अवधि | यह क्या है | यह प्रश्न का उत्तर देता है | सामान्य उपयोग |
|---|---|---|---|
| संख्या जांचें | एक मॉड्यूलर सूत्र द्वारा गणना किए गए पहचानकर्ता में एक या दो अंक जोड़े जाते हैं। | क्या यह नंबर सही ढंग से टाइप या स्कैन किया गया था? | GTIN, SSCC, VIN, IBAN |
| सरल चेकसम | संदेश के बाइट्स का योग या XOR | क्या छोटा संदेश सही सलामत पहुंच गया? | NMEA 0183 वाक्य, इंटेल HEX रिकॉर्ड |
| सीआरसी | Remainder of a polynomial division over [latex]\mathrm{GF}(2)[/latex] | क्या इस फ्रेम, ब्लॉक या इमेज में कुछ हिस्से उलट गए? | CAN, Modbus RTU, ईथरनेट, फर्मवेयर |
| हैश या डाइजेस्ट | मनमाने डेटा का निश्चित आकार का फिंगरप्रिंट | क्या यह फाइल उस फाइल के समान है? | रिलीज़ पैकेज, डाउनलोड, डुप्लिकेशन हटाना |
| मैक या एचएमएसी | गुप्त कुंजी के साथ संयुक्त हैश या सिफर | क्या यह किसी ऐसे व्यक्ति द्वारा बनाया गया था जिसके पास चाबी थी? | प्रमाणित संदेश, डिवाइस टैग |
| अंगुली का हस्ताक्षर | हैश पर परिकलित उत्पत्ति का असममित प्रमाण | इसे किसने जारी किया, और क्या इसमें कोई बदलाव नहीं हुआ है? | फर्मवेयर, प्रमाणपत्र, विनियमित अभिलेख |
| त्रुटि-सुधार कोड | अतिरेक जो क्षतिग्रस्त डेटा की मरम्मत की अनुमति देता है | क्या इस क्षति की भरपाई की जा सकती है? | डेटामैट्रिक्स, क्यूआर कोड, ईसीसी मेमोरी |
पता लगाना बनाम सुधार
अधिकांश चेकसम केवल त्रुटि का पता लगाते हैं। वे आपको बताते हैं कि कुछ गड़बड़ है, लेकिन क्या गड़बड़ है यह नहीं बताते। उत्पादन लाइन पर इतना ही काफी होता है, जहाँ सही प्रतिक्रिया उत्पादन रोकना, पुनः प्रिंट करना, पुनः स्कैन करना या पुनः प्रेषित करना होती है। त्रुटि-सुधार कोड इससे आगे बढ़कर डेटा की मरम्मत भी करते हैं, जो खरोंच लगने वाले चिह्नों या समय के साथ खराब होने वाली मेमोरी के लिए उपयुक्त है। अध्याय 15 में इन कोडों का विस्तार से वर्णन किया गया है।
प्रो टिप्स
- प्रत्येक जाँच के लिए एक पंक्ति में विवरण लिखें: यह किस डेटा की सुरक्षा करता है, इसमें कौन सा त्रुटि मॉडल शामिल है, एल्गोरिदम और इसके पैरामीटर क्या हैं। त्रुटि मॉडल के बिना किसी जाँच का FMEA में मूल्यांकन नहीं किया जा सकता है।
- प्रत्येक संग्रहित चेक मान के आगे एक एल्गोरिदम पहचानकर्ता संग्रहित करें, उदाहरण के लिए नाम sha256 और उसके बाद डाइजेस्ट। इससे बाद में होने वाला माइग्रेशन संग्रहित रिकॉर्ड को कभी अमान्य नहीं करेगा।
3. मुख्य गुण और गुणवत्ता मानकों के लिए उनका महत्व
चेकसम की प्रत्येक विशेषता का गुणवत्ता अभियांत्रिकी की शब्दावली में एक समकक्ष होता है। इन्हें मैप करने से आप चेक को बिना अनुवाद किए FMEA या नियंत्रण योजना में लिख सकते हैं।
| Property | अर्थ | गुणवत्ता समकक्ष |
|---|---|---|
| यह सिद्धांत कि मनुष्य के कार्य स्वतंत्र नहीं होते | समान इनपुट हमेशा समान मान देता है | जाँच की पुनरावृत्ति क्षमता |
| निश्चित आउटपुट आकार | इनपुट की लंबाई चाहे जो भी हो, मान में n बिट होते हैं। | चेक की लागत स्थिर है, लेबल पर फ़ील्ड की लंबाई ज्ञात है। |
| पता लगाने की संभावना | दूषित इनपुट का वह हिस्सा जो मान को बदलता है | [latex]1 – P_{\mathrm{escape}}[/latex], input to the FMEA detection rating |
| टक्कर | दो अलग-अलग इनपुट से एक ही मान प्राप्त होता है | एस्केप, जिसे फॉल्स एक्सेप्ट भी कहा जाता है |
| हैमिंग दूरी | बिट त्रुटियों की सबसे छोटी संख्या जो किसी का ध्यान नहीं खींच सकती | सुनिश्चित पता लगाने की गहराई |
| विस्फोट की लंबाई | दूषित बिट्स की सबसे लंबी श्रृंखला का हमेशा पता लगाया जाता है | वास्तविक शोर वातावरण के अनुरूप, उदाहरण के लिए ड्राइव के निकट ईएमआई |
| हिमस्खलन प्रभाव | एक अच्छे हैश में, एक इनपुट बिट के पलटने से लगभग आधे आउटपुट बिट्स बदल जाते हैं। | आकस्मिक मिलान को नगण्य बना देता है |
संख्यात्मक रूप में पता लगाने की संभावनाFor an arbitrary corruption pattern, an [latex]n[/latex]-bit check lets the error through with this probability: [latex]\displaystyle P_{\mathrm{escape}} = 2^{-n}[/latex] A mod-10 check digit lets about one random error in ten through. A 16-bit CRC lets one in 65,536 ([latex]2^{-16}[/latex]) through. A 32-bit CRC lets one in roughly 4.3 billion ([latex]2^{-32}[/latex]) through. गारंटीकृत गुण सांख्यिकीय आंकड़े से कहीं अधिक मजबूत होते हैं। एक अच्छा सीआरसी प्रत्येक बिट त्रुटि और अपनी लंबाई तक के प्रत्येक बर्स्ट का पता लगा सकता है। इंजीनियर ठीक इसी कारण से एक विशिष्ट बहुपद का चयन करते हैं। |
पलायन दर अंकगणितडेटा त्रुटि की संभावना, त्रुटि होने की संभावना को जांच में त्रुटि न होने की संभावना से गुणा करने के बराबर होती है। [latex]\displaystyle P_{\mathrm{escape}} = P_{\mathrm{error}} \times P_{\mathrm{miss}}[/latex] Take an error rate of 1 in 1,000 keyed entries and a mod-10 check digit. Then [latex]P_{\mathrm{escape}} = 10^{-3} \times 10^{-1} = 10^{-4}[/latex]. About 1 entry in 10,000 still passes with a wrong random value. State such numbers in the FMEA instead of rating detection by feel. |
FMEA पता लगाने की रेटिंग
2019 के AIAG-VDA FMEA हैंडबुक में, डिटेक्शन कंट्रोल्स को 1 से 10 तक रेटिंग दी गई है, जहाँ 10 का मतलब है कोई डिटेक्शन क्षमता नहीं। इसी हैंडबुक में जोखिम प्राथमिकता संख्या को एक एक्शन प्राथमिकता तालिका से बदल दिया गया है, जिसमें गंभीरता को पहले, फिर घटना को और फिर डिटेक्शन को महत्व दिया गया है। एक स्वचालित जाँच जो अगली प्रक्रिया को रोक देती है, दृश्य जाँच की तुलना में कहीं बेहतर डिटेक्शन रेटिंग को सही ठहरा सकती है। उदाहरण के लिए, ज्ञात-खराब नमूनों के साथ एक चैलेंज टेस्ट जैसे साक्ष्य को सुरक्षित रखें।
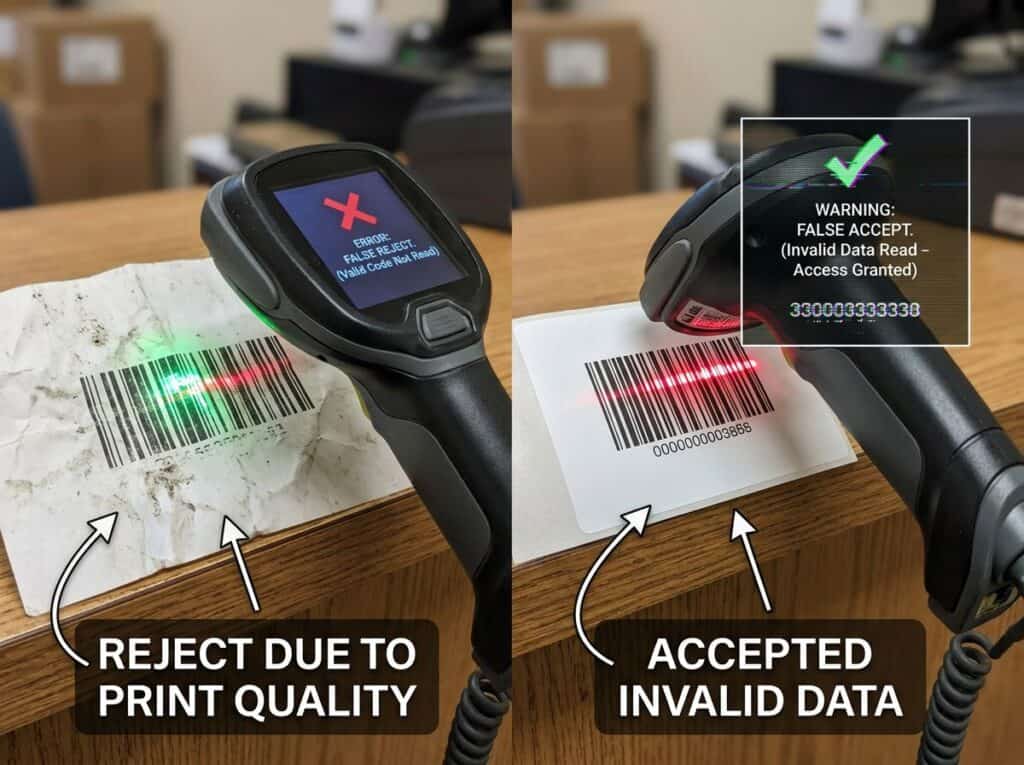
गलत स्वीकृति और गलत अस्वीकृति
किसी भी जाँच में दो प्रकार की त्रुटियाँ होती हैं। गलत स्वीकृति से खराब डेटा आगे बढ़ जाता है, जो कि बचाव का तरीका है। गलत अस्वीकृति से सही डेटा रुक जाता है और लाइन टाइम बर्बाद होता है। सही ढंग से लागू किया गया चेक डिजिट या सीआरसी कभी भी सही डेटा को अस्वीकार नहीं करता, क्योंकि नियम एकदम सटीक होता है। गलत अस्वीकृतियाँ पढ़ने के चरण से उत्पन्न होती हैं, जैसे कि स्कैनर द्वारा गलत तरीके से मुद्रित वैध कोड पर विफल होना।
सुझाव
- FMEA में पता लगाने के साक्ष्य के रूप में, यादृच्छिक भ्रष्टाचार के लिए n-बिट जांच की पलायन संभावना, और संरचित दोषों के लिए गारंटीकृत बर्स्ट लंबाई और हैमिंग दूरी का उल्लेख करें।
- जब तक दो जाँचों की त्रुटियाँ स्वतंत्र न हों, तब तक उनकी त्रुटि दर को गुणा न करें। एक ही दूषित स्रोत को पढ़ने वाली, या एक ही ऑपरेटर या एक ही सॉफ़्टवेयर लाइब्रेरी को साझा करने वाली दो जाँचें एक साथ विफल हो जाती हैं।
4. चेकसम और इसी तरह की प्रणालियों का संक्षिप्त इतिहास
इस लेख में वर्णित तकनीकें पुरानी हैं, और यही इनकी खूबी है। प्रत्येक तकनीक के पीछे दशकों का व्यावहारिक अनुभव है, और प्रत्येक विफलता का दस्तावेजीकरण किया गया है।
| वर्ष | विकास | यहां यह क्यों मायने रखता है |
|---|---|---|
| 1950 के दशक की शुरुआत | टेलीग्राफ और प्रारंभिक कंप्यूटर स्टोरेज में पैरिटी बिट्स | प्रथम व्यावहारिक त्रुटि का पता लगाना |
| 1954 | आईबीएम के हंस पीटर लुहन ने चेक-डिजिट विधि पर पेटेंट के लिए आवेदन किया। | भुगतान कार्डों पर मॉड-10 जांच की उत्पत्ति |
| 1961 | पीटरसन और ब्राउन ने चक्रीय अतिरेक जांच प्रकाशित की | बसों और फर्मवेयर में सीआरसी का आधार |
| 1969 | वेरहॉफ ने एक दशमलव योजना प्रकाशित की है जो सभी आसन्न ट्रांसपोज़िशन को पकड़ती है | इससे पता चलता है कि मॉड 10 से बेहतर चेक अंक मौजूद हैं। |
| 1974 | खुदरा बिक्री केंद्र पर स्कैन की गई पहली यूपीसी-चिह्नित वस्तु | बारकोड आधारित ट्रेसबिलिटी की शुरुआत |
| 1995 | SHA-1 को FIPS 180-1 में निर्दिष्ट किया गया है। | हैश-आधारित फ़ाइल सत्यापन का युग शुरू होता है |
| 2002 | SHA-2 परिवार FIPS 180-2 में प्रकाशित हुआ। | SHA-256 डिफ़ॉल्ट डाइजेस्ट बन जाता है |
| 2004 | डैम ने क्वासीग्रुप-आधारित चेक अंक प्रकाशित किया | पूर्ण ट्रांसपोज़िशन डिटेक्शन के साथ सरल योजना |
| 2015 | SHA-3 को FIPS 202 में मानकीकृत किया गया। | हैश फ़ंक्शंस का स्वतंत्र दूसरा परिवार |
| 2017 | पहला व्यावहारिक SHA-1 टकराव, जिसे SHAttered के नाम से जाना जाता है | जहां भी छेड़छाड़ का खतरा हो, वहां SHA-1 अनुपयुक्त है। |
| 2022 | NIST ने 31 दिसंबर 2030 तक SHA-1 को बंद करने की घोषणा की है। | दीर्घकालीन उत्पादों के लिए योजना अवधि |
विशेषज्ञ सलाह: जब आप किसी पुराने इंटरफ़ेस को एकीकृत करते हैं, तो उस लिंक पर उसकी मूल जाँच को बनाए रखें और एप्लिकेशन लेयर में एक मज़बूत एंड-टू-एंड जाँच जोड़ें। पुराने फ्रेम प्रारूप को बदलना शायद ही कभी जोखिम भरा होता है।
5. उत्पाद जीवनचक्र में चेकसम की भूमिका
इस तालिका को लेख के शेष भाग के लिए मार्गदर्शक के रूप में उपयोग करें। यह दर्शाती है कि प्रत्येक चरण में किस प्रकार की जाँच लागू होती है और विफलता सामान्यतः कहाँ प्रकट होती है।
| Stage | डेटा खतरे में है | सामान्य सुरक्षा | सामान्य विफलता | जहां यह सामने आता है |
|---|---|---|---|---|
| डिज़ाइन | CAD, BOM, फर्मवेयर स्रोत, पार्ट नंबर | रिलीज़ किए गए पैकेज का हैश, पार्ट नंबर में चेक डिजिट, फर्मवेयर हेडर में सीआरसी | गलत संशोधन जारी किया गया, पार्ट नंबर गलत टाइप किया गया | इंजीनियरिंग परिवर्तन समीक्षा, पहला निर्माण |
| औद्योगीकरण | रेसिपी, पीएलसी पैरामीटर, लेबल टेम्पलेट, परीक्षण प्रोग्राम | हैश या सीआरसी की तुलना गोल्डन रिकॉर्ड से की जाती है। | पुरानी रेसिपी या टेम्पलेट लोड हो गया | पहला लेख, लाइन परीक्षण |
| Production | चिह्न, सीरियल नंबर, फर्मवेयर, स्टेशन डेटा | सत्यापन ग्रेड, रीडबैक हैश, बस सीआरसी | अपठनीय चिह्न, फ़्लैश विफल, दूषित फ़्रेम | इन-लाइन स्कैन, एंड-ऑफ-लाइन टेस्ट |
| गुणवत्ता | परीक्षा रिकॉर्ड, प्रमाण पत्र, वंशावली | हैश चेन, हस्ताक्षर, ऑडिट ट्रेल | परिवर्तित या गुम रिकॉर्ड | लेखापरीक्षा, ग्राहक शिकायत |
| लॉजिस्टिक्स | GTIN, SSCC, GLN, ASN, EPCIS घटनाएँ | GS1 चेक अंक, संदेश नियंत्रण योग | गलत चयन, गलत शिपिंग पता, डुप्लिकेट सीरियल नंबर | पिकअप की पुष्टि, माल की प्राप्ति |
| सेवा और जीवन का अंत | अपडेट, स्पेयर-पार्ट आईडी, पासपोर्ट | हस्ताक्षरित अपडेट, प्रमाणित भाग, अद्वितीय पहचानकर्ता | त्रुटिपूर्ण अपडेट, नकली भाग | क्षेत्र में खराबी, वारंटी दावा |
पेशेवर सुझाव
- लाइफसाइकिल स्टेज, डेटा ऑब्जेक्ट, चेक की मौजूदगी और रखे गए सबूतों का एक मैट्रिक्स बनाएं। प्रत्येक खाली सेल एक कमी को दर्शाता है, और यह मैट्रिक्स आपके सुधार बैकलॉग का आधार बनता है।
- स्रोत सिस्टम पर जाँच उत्पन्न करें और एक स्वतंत्र रूप से लिखे गए रूटीन के साथ प्राप्तकर्ता सिस्टम पर इसकी पुष्टि करें। दो कार्यान्वयन पैरामीटर और बाइट-ऑर्डर त्रुटियों को उजागर करते हैं जिन्हें एक साझा लाइब्रेरी छिपाती है।
6. समता बिट्स और सरल योग
पैरिटी बिट एक अतिरिक्त बिट है जो किसी शब्द में एक की संख्या को सम या विषम बनाती है। यह किसी भी विषम संख्या में पलटे हुए बिट्स का पता लगाती है और सभी सम संख्याओं का पता नहीं लगा पाती है। दो बार पलटने पर बिट्स एक दूसरे को रद्द कर देते हैं और शब्द फिर भी मान्य हो जाता है।
दो-आयामी समता डेटा को पंक्तियों और स्तंभों में व्यवस्थित करती है और प्रत्येक पंक्ति और प्रत्येक स्तंभ में एक समता बिट जोड़ती है। यह एक भी उलटे हुए बिट का पता लगा सकती है और इसलिए उसे ठीक कर सकती है। यह दो या तीन बिट की सभी त्रुटियों का पता लगा लेती है। आयत के कोनों पर चार उलटे हुए बिट अभी भी त्रुटियों का पता नहीं लगा पाते हैं।
योगात्मक और XOR चेकसम
अगले चरण में सभी बाइट्स का योग किया जाता है, या उन्हें XOR किया जाता है, और परिणाम भेजा जाता है। ये जाँचें सस्ती हैं और सबसे छोटे माइक्रोकंट्रोलर पर भी चल सकती हैं। इनमें दो कमज़ोरियाँ हैं जो व्यवहार में मायने रखती हैं। ये बाइट क्रम को अनदेखा करती हैं, इसलिए अदला-बदली की गई बाइट्स भी पास हो जाती हैं। त्रुटियाँ भी इसकी भरपाई कर सकती हैं: एक बाइट एक से बढ़ जाती है जबकि दूसरी एक से घट जाती है, और योग अपरिवर्तित रहता है।
एक XOR चेकसम अलग-अलग बाइट्स में एक ही बिट स्थिति में सम संख्या में होने वाले बदलावों को भी नज़रअंदाज़ कर देता है। मैक्सिनो और कूपमैन ने 2009 में एम्बेडेड कंट्रोल नेटवर्क के लिए ऐसे चेकसम की प्रभावशीलता का आकलन किया और पाया कि समान चौड़ाई वाले CRC संरचित त्रुटियों के मामले में उनसे बेहतर प्रदर्शन करते हैं।
जहां वे अभी भी दिखाई देते हैं
| जगह | योजना | टिप्पणी |
|---|---|---|
| एनएमईए 0183 वाक्य (जीपीएस, समुद्री इलेक्ट्रॉनिक्स) | डॉलर चिह्न और तारांकन चिह्न के बीच के वर्णों का XOR, जिसे दो हेक्साडेसिमल अंकों के रूप में भेजा जाता है। | यह एकल-बिट त्रुटियों का पता लगाता है, लेकिन युग्मित त्रुटियों के प्रति कमजोर है। |
| फ़र्मवेयर फ़ाइलों में इंटेल HEX रिकॉर्ड | रिकॉर्ड बाइट्स के योग का दो-पूरक | यह केवल प्रत्येक रिकॉर्ड की सुरक्षा करता है, पूरी छवि की नहीं। |
| पारंपरिक सीरियल लिंक और सरल सेंसर | 8-बिट योग या XOR | डेटाशीट पढ़ें, फिर यदि डेटा महत्वपूर्ण है तो एप्लिकेशन-स्तर की जांच जोड़ें। |
फर्मवेयर के लिए इंटेल हेक्स केस महत्वपूर्ण है। एक फ़ाइल सभी रिकॉर्ड जांचों में सफल हो सकती है और फिर भी अपूर्ण हो सकती है, क्योंकि एक गुम रिकॉर्ड अन्य रिकॉर्ड में कोई निशान नहीं छोड़ता है। अध्याय 18 में वर्णित अनुसार, एक इमेज-स्तर सीआरसी या हैश जोड़ें।
भौतिक उपकरण जो अभी भी समता और सरल योग का उपयोग करते हैं
|
चुंबकीय पट्टी वाले कार्ड प्रत्येक अक्षर में एक विषम समता बिट होती है, और अंत में एक अनुदैर्ध्य अतिरेक जांच अक्षर होता है। रीडर ऐसे स्वाइप को अस्वीकार कर देता है जो इनमें से किसी भी परीक्षण में विफल रहता है। |
सीरियल इंस्ट्रूमेंट्स और पीएलसी पेरिफेरल्स RS-232 और RS-485 लिंक प्रत्येक अक्षर में एक समता बिट जोड़ सकते हैं, जो विद्युत शोर के कारण होने वाले एकल-बिट फ़्लिप को पकड़ लेता है। |
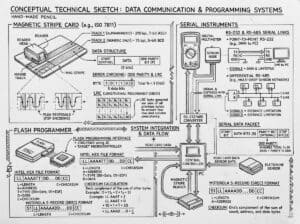 |
फ्लैश प्रोग्रामर और बूटलोडर वे इंटेल हेक्स और मोटोरोला एस-रिकॉर्ड फाइलों को पढ़ते हैं, जिनमें प्रत्येक रिकॉर्ड के लिए एक योग होता है, और यह टूल आमतौर पर उस रिकॉर्ड को अस्वीकार कर देता है जो मेल नहीं खाता है। |
आईटी के लिए विशेषज्ञों के सुझाव
- कभी भी मिटाए गए या शून्य किए गए ब्लॉक को मान्य न होने दें। योग की शुरुआत गैर-शून्य मान से करें या उसका पूरक संग्रहित करें, ताकि 0xFF या 0x00 बाइट्स से भरी खाली फ्लैश मेमोरी जाँच में विफल हो जाए।
- जोड़ और XOR बाइट्स के क्रम को अनदेखा करते हैं। यदि किसी पुराने लिंक में इसकी आवश्यकता हो, तो लंबाई फ़ील्ड और अनुक्रम संख्या जोड़ें, ताकि अदला-बदली किए गए, छोड़े गए या दोहराए गए फ़्रेमों को पकड़ा जा सके।
7. चेक अंक: GS1 चेक अंक की गणना कैसे करें और यह क्यों महत्वपूर्ण है
चेक डिजिट्स उद्योग में सबसे पुराने और सबसे व्यापक रूप से उपयोग किए जाने वाले चेकसम हैं। ये उन पहचानकर्ताओं के अंत में होते हैं जिन्हें लोग टाइप करते हैं और मशीनें स्कैन करती हैं। ये ट्रेसबिलिटी की रीढ़ की हड्डी हैं, क्योंकि प्रत्येक लॉट, सीरियल नंबर, स्थान और शिपमेंट को एक पहचानकर्ता के माध्यम से संदर्भित किया जाता है।
GS1 चेक अंक की गणना कैसे करें
GS1 के लिए GTIN-8, GTIN-12, GTIN-13, GTIN-14, GLN और SSCC सहित सभी निश्चित लंबाई वाली संख्यात्मक पहचान कुंजियों पर एक चेक अंक आवश्यक है। यह एल्गोरिदम भारित योग मॉड्यूलो 10 पर आधारित है। भार 3 और 1 के बीच बारी-बारी से बदलते रहते हैं, और चेक अंक के ठीक बगल वाले अंक को हमेशा 3 का भार मिलता है।
- कुंजी के अंकों को उसके चेक अंक के बिना लिखें।
- दाईं ओर से शुरू करते हुए, अंकों को बारी-बारी से 3 और 1 से गुणा करें।
- सभी अंकों के गुणनफल को जोड़ें।
- चेक डिजिट वह राशि है जो योग को 10 के अगले गुणक तक ले जाती है। यदि योग पहले से ही 10 का गुणक है, तो चेक डिजिट 0 होता है।
Written as a formula, the check digit [latex]C[/latex] uses the digits [latex]d_i[/latex] of the body, counted from the right. The weight is [latex]w_i = 3[/latex] for odd [latex]i[/latex] and [latex]w_i = 1[/latex] for even [latex]i[/latex].
[latex]\displaystyle C = \left(10 – \left(\sum_{i=1}^{n} w_i d_i \bmod 10\right)\right) \bmod 10[/latex]
GTIN-13 बॉडी 400638133393 के लिए हल किया गया उदाहरण। बाईं ओर से गिनने पर, भार 1, 3, 1, 3 और इसी प्रकार आगे बढ़ते हैं, क्योंकि सबसे दाहिना बॉडी अंक दाईं ओर से विषम स्थिति में है।
| अंक | 4 | 0 | 0 | 6 | 3 | 8 | 1 | 3 | 3 | 3 | 9 | 3 |
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| वज़न | 1 | 3 | 1 | 3 | 1 | 3 | 1 | 3 | 1 | 3 | 1 | 3 |
| उत्पाद | 4 | 0 | 0 | 18 | 3 | 24 | 1 | 9 | 3 | 9 | 9 | 9 |
The products add up to 89. The next multiple of 10 is 90, so the check digit is [latex]C = (10 – (89 \bmod 10)) \bmod 10 = 1[/latex] and the complete GTIN-13 is 4006381333931. The same rule applies to an SSCC. The 17-digit body 34012345000000001 sums to 43, which gives [latex]C = (10 – (43 \bmod 10)) \bmod 10 = 7[/latex] and the SSCC 340123450000000017.
चेक डिजिट क्या पकड़ता है
यह तालिका GS1 योजना की तुलना तीन विकल्पों से करती है। GS1 और लुह्न के आंकड़ों की पुष्टि यादृच्छिक कुंजियों पर सिमुलेशन द्वारा की गई थी। वेरहोएफ़ और डाम के गुणधर्म उनके मूल प्रकाशनों में प्रलेखित हैं।
| त्रुटि प्रकार | GS1 मॉड 10 (वजन 3 और 1) | लुहन बनाम 10 | वेरहोएफ़ | डैम |
|---|---|---|---|---|
| एकल-अंकीय प्रतिस्थापन | सभी का पता चल गया | सभी का पता चल गया | सभी का पता चल गया | सभी का पता चल गया |
| आसन्न स्थानान्तरण | उन अंकों के जोड़ों को छोड़कर जिनमें 5 का अंतर होता है, यानी अलग-अलग अंकों के लगभग 11 प्रतिशत अदला-बदली। | 09 और 90 को छोड़कर सभी | सभी का पता चल गया | सभी का पता चल गया |
| यादृच्छिक बहु-अंकीय कचरा | लगभग 90 प्रतिशत का पता चला | लगभग 90 प्रतिशत का पता चला | लगभग 90 प्रतिशत का पता चला | लगभग 90 प्रतिशत का पता चला |
GS1 वेटिंग सिस्टम उपलब्ध सबसे मजबूत सिस्टम नहीं है। GS1 कुंजियों के लिए आपको यही सिस्टम इस्तेमाल करना होगा। अपने द्वारा परिभाषित पहचानकर्ताओं के लिए, एक मजबूत सिस्टम चुनें।
एक मान्य चेक अंक अस्तित्व के बारे में कुछ नहीं बताता। यह दर्शाता है कि संख्या सही ढंग से बनी है। यह नहीं दर्शाता कि GTIN आवंटित है, इस उत्पाद से संबंधित है, या आपके मास्टर डेटा में सक्रिय है। अंकगणितीय जाँच के साथ-साथ मास्टर डेटा सत्यापन भी करते रहें।
VIN चेक अंक 9वें स्थान पर है
उत्तरी अमेरिका में, 49 CFR 565 के अनुसार 17-अक्षर वाले VIN के 9वें स्थान पर एक चेक अंक होना अनिवार्य है। प्रत्येक अक्षर को संख्या में लिप्यंतरित किया जाता है और उसे स्थान भार से गुणा किया जाता है: 8, 7, 6, 5, 4, 3, 2, 10, 0, 9, 8, 7, 6, 5, 4, 3, 2। फिर गुणनफलों को जोड़ा जाता है। 11 से भाग देने पर जो शेष बचता है, वह चेक अंक होता है, और 10 शेष को अक्षर X के रूप में लिखा जाता है।
[latex]\displaystyle C = \left(\sum_{i=1}^{17} t_i w_i\right) \bmod 11[/latex]
Here [latex]t_i[/latex] is the transliterated value and [latex]w_i[/latex] is the weight of position [latex]i[/latex].
यूरोप मूल के कई VIN में मान्य चेक अंक नहीं होता है, इसलिए उत्तरी अमेरिकी सत्यापन नियम को उन्हें स्वचालित रूप से अस्वीकार नहीं करना चाहिए। आपके स्वयं के कार्यान्वयन के लिए एक त्वरित परीक्षण: सत्रह बार '1' से बने VIN में चेक अंक 1 होना चाहिए। नियम का पाठ इसमें है। 49 सीएफआर 565.15.
अन्य योजनाएँ जिनसे आप मिलेंगे
- किताबों पर मौजूद EAN-13 बारकोड में ISBN-13 होता है और यह GS1 एल्गोरिदम का उपयोग करता है। पुराने ISBN-10 में मॉड 11 योजना का उपयोग होता था।
- पेमेंट कार्ड नंबर और आईएमईआई नंबर लुह्न एल्गोरिदम का उपयोग करते हैं, जिसका वर्णन आईबीएम के हंस पीटर लुह्न ने 1954 में एक पेटेंट फाइलिंग में किया था।
- आईबैन आईएसओ/आईईसी 7064 से MOD 97-10 का उपयोग करता है।
- ISO 6346 के अंतर्गत शिपिंग कंटेनर नंबरों के अंत में एक चेक अंक होता है।
आंतरिक भागों और सीरियल नंबरों के लिए चेक डिजिट डिजाइन करना
कई प्रकाशन गृह पहचानकर्ता बनाते हैं और फिर उसमें एक स्वतः निर्मित जाँच जोड़ देते हैं। स्वतः निर्मित योजनाओं में अक्सर स्थानान्तरण छूट जाते हैं, जो कि एक सामान्य टाइपिंग त्रुटि है। जब तक आपके पास कोई दस्तावेजी कारण न हो, तब तक प्रकाशित योजना का ही उपयोग करें।
- किसी स्थापित, प्रकाशित एल्गोरिदम का चयन करें। डाम या वेरहोएफ़ संख्यात्मक पहचानकर्ताओं के लिए उपयुक्त हैं। ISO/IEC 7064 संख्यात्मक, वर्णानुक्रमिक और अल्फ़ान्यूमेरिक स्ट्रिंग्स के लिए शुद्ध और संकर प्रणालियों को परिभाषित करता है, जिनमें MOD 11-2, MOD 37-2 और MOD 97-10 शामिल हैं।
- पहचानकर्ता की लंबाई निर्धारित करें और चेक कैरेक्टर को अंत में रखें।
- वर्णमाला से O और 0, या I और 1 जैसे मिलते-जुलते अक्षरों को हटा दें, या उन्हें योजना में स्पष्ट रूप से संभालें।
- परीक्षण वैक्टर के साथ एक नियंत्रित दस्तावेज़ में एल्गोरिदम को परिभाषित करें, ताकि प्रत्येक सिस्टम एक ही नियम को लागू करे।
- इस योजना का परीक्षण उन त्रुटि श्रेणियों के विरुद्ध करें जिनकी आपको परवाह है: एकल प्रतिस्थापन, आसन्न स्थानान्तरण, जुड़वां त्रुटियां और ध्वन्यात्मक त्रुटियां जहां ध्वनि प्रविष्टि मौजूद है।
- नई योजनाओं के लिए महत्वहीन संख्याओं पर विचार करें। इससे वर्गीकरण में परिवर्तन होने पर पुनः क्रमांकन की आवश्यकता नहीं होती है।
- ईआरपी, एमईएस, लेबल सॉफ़्टवेयर और पीएलसी स्क्रिप्ट सहित प्रत्येक एंट्री पॉइंट पर सत्यापन करें। यदि कोई जाँच एक सिस्टम में मौजूद है, तो अन्य सिस्टम उसे अनदेखा कर देते हैं।
चेक अंकों को मान्य करने वाले उपकरण और औजार
| उपकरण या औजार | यह क्या जांचता है | इससे क्या लाभ होता है |
|---|---|---|
| बारकोड स्कैनर और डिकोडर | डिकोडिंग के दौरान EAN या UPC चेक डिजिट | गलत रीडिंग को खारिज कर दिया जाता है और वह कभी भी होस्ट सिस्टम तक नहीं पहुंचती। |
| लेबल सॉफ़्टवेयर और प्रिंट सर्वर | लेबल प्रिंट होने से पहले कुंजी का चेक अंक | गलत टाइप किया गया GTIN या SSCC कभी भी भौतिक लेबल नहीं बन पाता। |
| भुगतान टर्मिनल | कार्ड नंबर का लुह्न अंक | किसी भी नेटवर्क कॉल से पहले टाइपिंग त्रुटियों को अस्वीकार कर दिया जाता है। |
सुझाव
- एक परीक्षित लाइब्रेरी फ़ंक्शन से चेक अंक उत्पन्न करें और इसे हर सिस्टम में पुनः उपयोग करें। चेक अंक कभी भी हाथ से टाइप न करें, और नीचे दिए गए परिशिष्ट A के परीक्षण वैक्टर को लाइब्रेरी के साथ भेजें।
- पहचानकर्ताओं को निश्चित लंबाई के टेक्स्ट के रूप में संग्रहित करें, ताकि GTIN-14 और SSCC कुंजियों में शुरुआती शून्य बने रहें। प्रत्येक प्रविष्टि बिंदु पर चेक अंक को मान्य करें: लेबल प्रिंट, प्राप्त स्कैन और ERP आयात।
8. बारकोड स्कैन त्रुटियाँ: कारण, सत्यापन और समाधान
बारकोड स्कैन त्रुटियों को तीन श्रेणियों में बांटा जा सकता है। एक त्रुटि, जिसमें स्कैन रीड नहीं होता, प्रक्रिया को रोक देती है और समय बर्बाद करती है। एक त्रुटि, जिसमें स्कैन रीड गलत मान लौटाता है जो देखने में वैध प्रतीत होता है। एक गलत स्कैन, जिसमें स्कैन रीड गलत आइटम से वैध मान लौटाता है, उदाहरण के लिए किसी पड़ोसी लेबल से। त्रुटि रीड सबसे खतरनाक श्रेणी है, और सिम्बोलॉजी में अंतर्निहित जांच यह सुनिश्चित करती है कि ये त्रुटियां कम से कम हों।
प्रतीकों में अंतर्निहित जाँच
| प्रतीकविद्या | अंतर्निर्मित जाँच | टिप्पणी |
|---|---|---|
| ईएएन-13, यूपीसी-ए, आईटीएफ-14 | GS1 मॉड 10 चेक अंक | एन्कोडेड डेटा का भाग |
| कोड 128 और GS1-128 | अनिवार्य मॉड 103 चेक कैरेक्टर | यह प्रतीक को सुरक्षित रखता है, और रीडर इसे हटा देता है। अंदर मौजूद GS1 कुंजियों में अभी भी उनका अपना मॉड 10 अंक मौजूद है। |
| कोड 39 | वैकल्पिक मॉड 43 चेक कैरेक्टर | जब आप प्रिंटर और रीडर दोनों को नियंत्रित करते हैं तो इसे सक्षम करें। |
| इंटरलीव्ड 2/5 | वैकल्पिक मॉड 10 | आंशिक पठन से बचने के लिए रीडर में अपेक्षित लंबाई को ठीक करें। |
| डेटा मैट्रिक्स और क्यूआर कोड | रीड-सोलोमन त्रुटि सुधार | क्षतिग्रस्त मॉड्यूल की मरम्मत करता है, अध्याय 15 देखें |
पढ़ना गुणवत्ता के समान नहीं है
किसी चिह्न को डिकोड करने वाला स्कैनर यह साबित नहीं करता कि चिह्न सही है। आज के समय में मामूली चिह्न भी डिकोड हो जाते हैं और लेबल पर खरोंच लगने के बाद खराब हो जाते हैं। एक सत्यापनकर्ता मानक के आधार पर प्रिंट गुणवत्ता का मापन करता है और ग्रेड निर्धारित करता है।
| प्रतीक प्रकार | ग्रेडिंग मानक | टिप्पणी |
|---|---|---|
| लेबल पर रेखीय प्रतीक | आईएसओ/आईईसी 15416, संस्करण 2025 | 4.0 से 0.0 तक के ग्रेड, जिन्हें A से F तक भी लिखा जा सकता है। |
| लेबल पर द्वि-आयामी प्रतीक | आईएसओ/आईईसी 15415, संस्करण 2024 | ग्रेड A से F तक |
| प्रत्यक्ष पार्ट मार्किंग (डॉट पीनिंग, लेजर, एचिंग) | आईएसओ/आईईसी 29158, जिसे पहले तकनीकी रिपोर्ट आईएसओ/आईईसी टीआर 29158 के नाम से जाना जाता था। | यह अलग-अलग प्रकाश व्यवस्था का उपयोग करता है। इसके ग्रेड ISO/IEC 15415 ग्रेड के साथ तुलनीय नहीं हैं। |
सत्यापनकर्ताओं को अनुरूपता मानक परीक्षण कार्ड के साथ अंशांकन की आवश्यकता होती है। अनुप्रयोग मानक या ग्राहक न्यूनतम स्वीकार्य ग्रेड निर्धारित करता है। अपने प्रतीक प्रकार के लिए वर्तमान GS1 सामान्य विनिर्देशों और किसी भी क्षेत्र के नियमों की जाँच करें।
कारण और समाधान
| Cause | लक्षण | हल करना |
|---|---|---|
| कम प्रिंट कंट्रास्ट या अनुपयुक्त सब्सट्रेट | निम्न स्तर, रुक-रुक कर न पढ़े जाने वाले | रिबन या सबस्ट्रेट बदलें, प्रिंट की मोटाई समायोजित करें, प्रिंटर पर जांच करें |
| शांत क्षेत्र का उल्लंघन हुआ | लेबल के किनारे पर चूक | लेबल लेआउट को सही करें, टेम्पलेट जांच जोड़ें |
| X-आयाम प्रिंटर रिज़ॉल्यूशन से मेल नहीं खाता | बार आपस में मिल जाते हैं या अंतराल गायब हो जाते हैं | प्रिंटर डॉट्स की पूर्ण संख्या के बराबर X-आयाम चुनें। |
| रीडर कॉन्फ़िगरेशन | सक्षम लेकिन अप्रयुक्त प्रतीकों से गलत पठन | केवल आवश्यक प्रतीकों को सक्षम करें, लंबाई तय करें, चेक अंक को मान्य करें |
| प्रत्यक्ष निशानों पर चकाचौंध या कम मॉड्यूलेशन | अस्थिर पठन | ब्रांड के अनुरूप प्रकाश व्यवस्था का प्रयोग करें, ISO/IEC 29158 के अनुसार सत्यापित करें। |
| परिवहन के दौरान क्षति | रिसीवर पर विफलता | उच्च सुधार स्तर वाले 2D प्रतीकों का उपयोग करें, लेबल को ओवरलेमिनेट से सुरक्षित रखें। |
प्रत्येक स्कैन स्टेशन पर एक ही नियम लागू करें। डिकोड करें, चेक डिजिट को सत्यापित करें, अपेक्षित कुंजी के अनुसार प्रारूप को सत्यापित करें, और उसके बाद ही मान स्वीकार करें। किसी भी चरण में विफल होने पर एक निर्धारित प्रतिक्रिया शुरू हो जाएगी। इससे कोई ऐसा पुनः प्रयास लूप शुरू नहीं होना चाहिए जिसे गिना न जाए।
वास्तविक दुनिया में उपयोग के लिए सुझाव
- न्यूनतम सत्यापित प्रतीक ग्रेड को माप मानक और सत्यापनकर्ता सेटअप के साथ लेबलिंग विनिर्देश में शामिल करें। आपकी लाइन पर स्कैन होने वाला प्रतीक केवल यह दर्शाता है कि वह स्कैन होता है, यह नहीं कि उसमें मार्जिन है।
- लेबल टेम्पलेट में शांत क्षेत्र को एक कठोर लेआउट बाधा के रूप में मानें। वास्तविक स्टेशन की प्रकाश व्यवस्था और पाठक कोण के तहत ISO/IEC 29158 के अनुसार प्रत्यक्ष भाग चिह्नों का परीक्षण करें।
9. गलत लेबलिंग को कैसे रोकें
गलत लेबलिंग डेटा संबंधी सबसे आम और आसानी से दिखाई देने वाली त्रुटियों में से एक है। इसके कई अलग-अलग कारण होते हैं, और चेकसम उनमें से कुछ को ही हल करता है। नियंत्रण चुनने से पहले कारणों को अलग-अलग पहचान लें।
| विफलता मोड | Example | कंट्रोल | चेकसम की भूमिका |
|---|---|---|---|
| गलत डेटा मुद्रित हुआ | प्रिंट जॉब बनने के बाद ऑर्डर डेटा में बदलाव आया। | किसी एक जारी किए गए स्रोत से प्रिंट करें, प्रिंट किए गए पेलोड की तुलना अपेक्षित रिकॉर्ड से करें। | चेक डिजिट कुंजी को मान्य करता है, तुलना गलत कुंजी को पकड़ लेती है। |
| गलत टेम्पलेट या संस्करण | अप्रचलित लेआउट और पुराने नियामक पाठ के साथ | दस्तावेज़ नियंत्रण के अंतर्गत टेम्प्लेट जारी करें और उन्हें हैश द्वारा लोड करें | रिलीज़ रिकॉर्ड में संग्रहीत टेम्पलेट फ़ाइल का हैश |
| गलत उत्पाद पर सही लेबल | रोल बदलने से प्रिंटर में किसी अन्य उत्पाद के लेबल रह जाते हैं। | लाइन क्लीयरेंस, रोल रिकॉन्सिलिएशन, एप्लीकेशन पर स्कैन-टू-मैच | अपेक्षित GTIN या सीरियल नंबर के साथ चेक डिजिट और मिलान करें |
| लेबल गायब है या गलत जगह पर लगा है | लेबल लगाने वाले ने इसे छोड़ दिया | उपस्थिति का पता लगाना, दृष्टि जांच | नहीं, एक अलग नियंत्रण की आवश्यकता है |
| डुप्लिकेट सीरियल नंबर | पुनर्मुद्रण एक धारावाहिक का पुनः उपयोग करता है | केंद्रीय सीरियल आवंटन, विशिष्टता बाधा | कोई नहीं, चेक डिजिट डुप्लिकेट का पता नहीं लगाता है |
| अपठनीय प्रतीक | कम कंट्रास्ट वाला प्रिंट | न्यूनतम ग्रेड के साथ इनलाइन सत्यापनकर्ता | प्रतीकवाद की जाँच और ग्रेडिंग |
एक बंद-लूप लेबल प्रक्रिया
- लेबल टेम्प्लेट और उसके डेटा स्रोत को परिवर्तन नियंत्रण के अंतर्गत जारी करें। रिलीज़ रिकॉर्ड में टेम्प्लेट फ़ाइल का हैश संग्रहीत करें।
- प्रिंटिंग शुरू होने पर, प्रिंटर या लेबल सर्वर लोड किए गए टेम्पलेट का हैश निकालता है और उसकी तुलना रिलीज़ रिकॉर्ड से करता है। मिलान न होने पर प्रिंटिंग रुक जाती है।
- एकमात्र प्रामाणिक रिकॉर्ड से पेलोड तैयार करें। जाँच अंक को परीक्षित लाइब्रेरी का उपयोग करके सॉफ़्टवेयर में उत्पन्न करें, और इसे कभी भी हाथ से टाइप न करें।
- प्रिंट करें, फिर प्रतीक को उसी स्थान पर सत्यापित करें। निर्धारित न्यूनतम ग्रेड से कम होने पर लेबल अस्वीकृत हो जाता है।
- मुद्रित लेबल को स्कैन करें और उसकी डिकोड की गई सामग्री की तुलना इस इकाई के अपेक्षित रिकॉर्ड से करें। लेबल मेल न खाने वाली किसी भी इकाई को अस्वीकार कर दें।
- आवेदन के बाद पैकेजिंग या शिपिंग स्टेशन पर दोबारा स्कैन करें। दूसरी जांच से प्रिंटिंग के बाद होने वाली गड़बड़ियों का पता चल जाता है।
- प्रत्येक परीक्षण के अंत में गणनाओं का मिलान करें। जारी किए गए, लगाए गए, रद्द किए गए और वापस किए गए लेबलों की कुल संख्या मेल खानी चाहिए।
इस प्रक्रिया में तीन प्रकार की जाँचें शामिल हैं। हैश सही टेम्पलेट को प्रमाणित करता है। चेक डिजिट और फॉर्मेट यह साबित करते हैं कि कुंजी सही ढंग से बनी है। अपेक्षित रिकॉर्ड के साथ तुलना यह साबित करती है कि यह इस इकाई के लिए सही कुंजी है। केवल तीसरी जाँच ही ऐसे लेबल को पकड़ पाती है जो सही ढंग से बना तो है लेकिन गलत है।
सुझाव
- प्रत्येक लेबल बदलने से पहले लाइन क्लीयरेंस करें। पुराने रोल, प्रिंट किए गए बचे हुए हिस्से और पिछले टेम्पलेट को हटा दें, और प्रिंट जॉब को तभी शुरू होने दें जब टेम्पलेट हैश रिलीज रिकॉर्ड से मेल खाता हो।
- प्रत्येक मुद्रित लेबल को ऑर्डर रिकॉर्ड के साथ स्कैन करें और जांच रोक दें। यह साबित करने के लिए कि जांच रोक अभी भी काम कर रही है, प्रत्येक शिफ्ट की शुरुआत में एक खराब लेबल डालें।
10. नेटवर्क और फील्डबस चेकसम
मशीनें प्रोटोकॉल में परिभाषित जांचों के माध्यम से अपने डेटा की सुरक्षा करती हैं। ये जांच लिंक की सुरक्षा एक-एक करके करती हैं। लेकिन एक बार डेटा पीएलसी मेमोरी या डेटाबेस में आ जाने के बाद, ये जांच उसकी सुरक्षा नहीं करतीं।
इंटरनेट चेकसमआईपी हेडर, टीसीपी और यूडीपी आरएफसी 1071 में वर्णित 16-बिट वन्स कॉम्प्लीमेंट सम का उपयोग करते हैं। इसकी गणना सस्ती है, लेकिन यह कमजोर है। यह स्वैप्ड 16-बिट शब्दों और कुछ क्षतिपूर्ति त्रुटियों को अनदेखा कर देता है। लिंक लेयर्स नीचे एक मजबूत सीआरसी जोड़ते हैं, यही कारण है कि कमजोर चेकसम अभी भी प्रचलित है। फ्लेचर और एडलर-32 दो एक्युमुलेटर वाले सरल योग हैं, इसलिए ये सामान्य योग की तुलना में क्रम संबंधी त्रुटियों को अधिक पकड़ते हैं। एडलर-32 ज़लिब लाइब्रेरी में मौजूद है। यह छोटे संदेशों के मामले में कमज़ोर है। |
मोडबस आरटीयूModbus RTU फ्रेम 16-बिट CRC के साथ समाप्त होते हैं। बहुपद 0x8005 है, जिसका उपयोग इसके परावर्तित रूप 0xA001 में किया जाता है, जिसका प्रारंभिक मान 0xFFFF है। CRC का निम्नतम बाइट पहले भेजा जाता है। Modbus ASCII इसके बजाय एक सरल 8-बिट अनुदैर्ध्य अतिरेक जांच का उपयोग करता है। यहां एक संपूर्ण RTU अनुरोध है जो स्लेव 1 से पता 0 से शुरू होकर 10 होल्डिंग रजिस्टर पढ़ता है। CRC मान 0xCDC5 है, जो वायर पर C5 के बाद CD के रूप में जाता है। |
कैन और कैन एफडीक्लासिकल CAN 0x4599 बहुपद के साथ 15-बिट CRC का उपयोग करता है। यह एक निश्चित फ्रेम लंबाई के लिए 6 की हैमिंग दूरी प्रदान करता है, जिससे किसी भी पांच यादृच्छिक रूप से वितरित बिट त्रुटियों का पता लगाया जा सकता है। CAN FD 16 बाइट्स तक के पेलोड के लिए 17-बिट CRC और उससे अधिक के लिए 21-बिट CRC का उपयोग करता है, जिसे 6 की समान हैमिंग दूरी बनाए रखने के लिए चुना जाता है। बिट स्टफिंग से मामला और जटिल हो जाता है। ऑटोमेशन में CAN का कहना है कि स्टफिंग क्लासिकल फ्रेम्स में कुछ बिट पैटर्न के लिए प्रभावी हैमिंग दूरी को कम कर सकती है, और CAN FD इस अंतर को पाटने के लिए एक स्टफ-बिट काउंटर जोड़ता है। विस्तृत जानकारी इसमें दी गई है। सीएएन फ्रेम में सीआरसी की सीआईए व्याख्या. |
ईथरनेट-आधारित बसेंPROFINET, EtherCAT, EtherNet/IP और Modbus TCP अपना डेटा मानक ईथरनेट फ़्रेमों में भेजते हैं। प्रत्येक फ़्रेम 32-बिट फ़्रेम चेक अनुक्रम, CRC-32 के साथ समाप्त होता है, जिसे डिवाइस हर हॉप पर जाँचते हैं। गलत अनुक्रम वाले फ़्रेमों को छोड़ दिया जाता है। PROFIBUS और IO-Link सहित अन्य बसें अपने स्वयं के फ्रेम चेक परिभाषित करती हैं। प्रोटोकॉल विनिर्देश पढ़ें और FMEA में चेक को रिकॉर्ड करें, इसे मानकर न चलें। |
 |
बस के ऊपर सुरक्षा प्रोटोकॉलPROFIsafe, CIP Safety और Fail Safe over EtherCAT जैसे सुरक्षा प्रोटोकॉल अंतर्निहित बस को एक ब्लैक चैनल के रूप में मानते हैं। यह चैनल संदेशों को दूषित कर सकता है, उनमें देरी कर सकता है, उन्हें दोहरा सकता है या उनका क्रम बदल सकता है। सुरक्षा परत अपना स्वयं का CRC, एक अनुक्रम काउंटर और एक वॉचडॉग जोड़ती है, ताकि सुरक्षा कार्य लिंक की जाँच पर निर्भर न रहे। इस सीख को अपने डिज़ाइनों में शामिल करें। लिंक-स्तर का सीआरसी किसी रेसिपी को तब तक सुरक्षित नहीं रखता जब तक वह मेमोरी में रहती है या ओपीसी यूए सर्वर और एमईएस से होकर गुजरती है। सुरक्षा या गुणवत्ता को प्रभावित करने वाले प्रत्येक पैरामीटर सेट के लिए एप्लिकेशन स्तर पर एंड-टू-एंड जांच जोड़ें। |
बख्शीश: ए गेटवे दूसरी तरफ CRC की पुनर्गणना करता है, इसलिए इसकी मेमोरी के भीतर होने वाली गड़बड़ी का पता नहीं चलता। प्रत्येक सुरक्षा-संबंधी सिग्नल और सेटपॉइंट के लिए गेटवे के बीच एक काउंटर के साथ एंड-टू-एंड CRC जोड़ें।
11. सीआरसी त्रुटि जाँच क्या है?
A cyclic redundancy check treats the message as a long binary number, which is a polynomial over [latex]\mathrm{GF}(2)[/latex]. It divides that polynomial by a fixed generator polynomial and keeps the remainder. The remainder is the CRC, usually 8, 16 or 32 bits long. The sender appends it, the receiver divides again, and any mismatch signals corruption.
एक हल किया हुआ उदाहरण
Take the 3-bit generator 1011, which stands for [latex]x^3 + x + 1[/latex], and the message 1101. Append three zeros to get 1101000. Then divide by repeated XOR with the generator.
1101000
1011
-------
0110000
 1011
-------
0011100
  1011
-------
0001010
   1011
-------
0000001
शेषफल 001 है, इसलिए प्रेषित शब्द 1101001 है। उस शब्द को 1011 से भाग देने पर शेषफल 000 प्राप्त होता है। किसी भी एक बिट को पलटने पर शेषफल शून्य नहीं रहता। वास्तविक सीआरसी 8 से 32 बिट के जनरेटर का उपयोग करते हैं और हार्डवेयर में या लुकअप टेबल के साथ चलते हैं, लेकिन सिद्धांत समान है।
सीआरसी क्या गारंटी देता है
- प्रत्येक सिंगल-बिट त्रुटि, जब तक जनरेटर में एक से अधिक पद हों।
- प्रत्येक बर्स्ट त्रुटि सीआरसी चौड़ाई से अधिक लंबी नहीं होनी चाहिए।
- Every odd number of bit errors, for generators that contain the factor [latex]x + 1[/latex]. The common 16-bit polynomials qualify. The Ethernet CRC-32 does not.
- Longer bursts and random patterns pass with a probability of roughly [latex]2^{-n}[/latex].
- एक हैमिंग दूरी जो बहुपद और संदेश की लंबाई पर निर्भर करती है।
वे पैरामीटर जिनका मिलान होना आवश्यक है
दो पक्ष समान सीआरसी की गणना तभी कर सकते हैं जब वे छह मापदंडों पर सहमत हों: चौड़ाई, बहुपद, प्रारंभिक मान, इनपुट प्रतिबिंब, आउटपुट प्रतिबिंब और अंतिम एक्सओआर। सीआरसी-16 या सीआरसी-32 जैसे नाम अस्पष्ट हैं। रिवेंग सीआरसी कैटलॉग सामान्य उपयोग में आने वाले पैरामीटर सेटों की सूची। ASCII स्ट्रिंग 123456789 के चेक मान के साथ कार्यान्वयन की पुष्टि करें।
| प्रकार | बहुपद | गर्मी | अंदर और बाहर प्रतिबिंबित करें | अंतिम XOR | मूल्य की जाँच करें | सामान्य उपयोग |
|---|---|---|---|---|---|---|
| सीआरसी-8 | 0x07 | 0x00 | नहीं | 0x00 | 0xF4 | सामान्य 8-बिट जाँच, एटीएम हेडर |
| सीआरसी-8/अधिकतम | 0x31 | 0x00 | हाँ | 0x00 | 0xA1 | डलास और मैक्सिम 1-वायर डिवाइस |
| सीआरसी-16/मोडबस | 0x8005 | 0xFFFF | हाँ | 0x0000 | 0x4B37 | मोडबस आरटीयू |
| सीआरसी-16/सीसीआईटीटी-गलत | 0x1021 | 0xFFFF | नहीं | 0x0000 | 0x29B1 | सीरियल प्रोटोकॉल, बूटलोडर |
| सीआरसी-16/एक्समोडेम | 0x1021 | 0x0000 | नहीं | 0x0000 | 0x31C3 | XMODEM, कुछ बूटलोडर |
| सीआरसी-32 | 0x04C11DB7 | 0xFFFFFFFF | हाँ | 0xFFFFFFFF | 0xCBF43926 | ईथरनेट, ज़िप, पीएनजी |
| सीआरसी-32सी | 0x1EDC6F41 | 0xFFFFFFFF | हाँ | 0xFFFFFFFF | 0xE3069283 | iSCSI, संग्रहण, हार्डवेयर निर्देश |
संदेश की लंबाई के आधार पर बहुपद का चयन करना
सीआरसी की मजबूती बहुपद और संदेश की लंबाई पर निर्भर करती है। कूपमैन ने एक अध्ययन में यह दिखाया। 32-बिट सीआरसी का अध्ययन IEEE 802.3 बहुपद अधिकतम लंबाई वाले ईथरनेट संदेशों पर केवल 4 की हैमिंग दूरी तक पहुँचता है, जबकि अन्य बहुपद 6 तक पहुँचते हैं। छोटे संदेशों वाले एम्बेडेड नेटवर्क में व्यापक अंतर दिखाई देते हैं, और कुछ व्यापक रूप से नकल किए गए 16-बिट बहुपद उन लंबाई पर खराब प्रदर्शन करते हैं जहाँ उनका उपयोग किया जाता है।
- बहुपद चुनने से पहले संदेश की लंबाई की सीमा निर्धारित कर लें।
- अधिकतम लंबाई पर आपको कितनी हैमिंग दूरी की आवश्यकता है, यह तय करें। सुरक्षा की दृष्टि से महत्वपूर्ण अनुप्रयोगों के लिए आमतौर पर 6 की दूरी की आवश्यकता होती है।
- प्रकाशित व्यापक खोज परिणामों से बहुपद लें, न कि लोककथाओं या कोड के नमूने से।
सीआरसी की सीमाएँ
सीआरसी संदेश का एक रैखिक फलन है। किसी संदेश और उसके सीआरसी को देखते हुए, कोई भी व्यक्ति संदेश को बदल सकता है और बिना किसी गुप्त जानकारी के मिलान करने वाला सीआरसी निकाल सकता है। इसलिए, सीआरसी मूल के बारे में कुछ भी सिद्ध नहीं करता और जानबूझकर किए गए परिवर्तन को रोक नहीं सकता। अध्याय 13 और 14 उन उपकरणों के बारे में बताते हैं जो ऐसा कर सकते हैं।
ऐसे उपकरण जिनमें सीआरसी होता है
| उपकरण | जहां सीआरसी स्थित है | टिप्पणी |
|---|---|---|
| यूएचएफ आरएफआईडी टैग (ईपीसी जेन 2) | टैग रिप्लाई पर 16-बिट सीआरसी | डॉक डोर और कन्वेयर पर पढ़ने की त्रुटियों को पकड़ता है |
| यूएसबी डिवाइस | टोकन पैकेट पर 5-बिट सीआरसी, डेटा पैकेट पर 16-बिट सीआरसी | होस्ट असफल पैकेट को पुनः भेजने का प्रयास करता है। |
| एसडी और माइक्रोएसडी कार्ड | कमांड पर 7-बिट सीआरसी, डेटा ब्लॉक पर 16-बिट सीआरसी | एम्बेडेड उत्पादों में लॉग और फर्मवेयर के लिए सामान्य भंडारण |
बख्शीश: सीआरसी जांच में हेडर, एड्रेस और लेंथ फ़ील्ड के साथ-साथ पेलोड को भी शामिल करें। केवल पेलोड पर सीआरसी जांच करने से दूषित एड्रेस या लेंथ भी पास हो सकती है।
12. गैर-क्रिप्टोग्राफिक हैश फ़ंक्शन
xxHash, MurmurHash, CityHash और FNV जैसे गैर-क्रिप्टोग्राफिक हैश फ़ंक्शन गति के लिए सुरक्षा से समझौता करते हैं। ये आधुनिक सीपीयू पर मेमोरी की गति के लगभग बराबर चलते हैं और 32, 64 या 128 बिट मान उत्पन्न करते हैं जो इनपुट को समान रूप से वितरित करते हैं।
वे जानबूझकर परस्पर विरोधी इनपुट बनाने वाले व्यक्ति से कोई सुरक्षा प्रदान नहीं करते हैं:
जहां वे उत्पाद डेटा में सहायता करते हैं
|
टक्कर का जोखिमThe birthday bound sets the risk. For [latex]k[/latex] items and a [latex]b[/latex]-bit hash, the probability of at least one collision is approximately: [latex]\displaystyle p \approx 1 – e^{-k^2 / 2^{b+1}}[/latex] 64-बिट हैश और दस लाख अलग-अलग आइटमों के साथ, किन्हीं दो के आपस में टकराने की संभावना लगभग 100 मिलियन में 2.7 है। 32-बिट हैश और 100,000 आइटमों के साथ, टकराव की संभावना लगभग 69 प्रतिशत है। इन्वेंट्री के लिए 64 बिट या उससे अधिक चुनें। मिलान को एक मजबूत संकेत मानें और परिणाम महत्वपूर्ण होने पर पूरे डेटा की तुलना करके इसकी पुष्टि करें। किसी फ़ाइल की प्रामाणिकता साबित करने के लिए कभी भी इन फ़ंक्शन का उपयोग न करें। |
इंजीनियरों के लिए सुझाव
- अपने सिस्टम के भीतर परिवर्तन का पता लगाने और खोज करने के लिए केवल गैर-क्रिप्टोग्राफिक हैश का उपयोग करें। इन्वेंट्री के लिए 64 बिट या उससे अधिक डेटा रखें, और मिलान होने पर निर्णय लेते समय पूरे डेटा की तुलना करें।
- किसी भी प्रोग्रामिंग भाषा के अंतर्निहित हैश फ़ंक्शन से मानों को कभी भी संग्रहीत न करें। कुछ, जैसे कि पायथन का स्ट्रिंग हैश, प्रत्येक बार चलने पर बदल जाते हैं। एक निश्चित सीड के साथ नामित एल्गोरिदम से प्राप्त डाइजेस्ट को सुरक्षित रखें।
13. क्रिप्टोग्राफिक हैश और SHA-256 चेकसम को सत्यापित करने का तरीका
हम इस अध्याय में तकनीकी और व्यावहारिक विवरणों पर गहराई से विचार करेंगे।
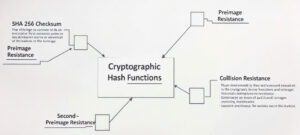
एक क्रिप्टोग्राफिक हैश फ़ंक्शन को तीन हमलों का सामना करना चाहिए:
- प्रीइमेज प्रतिरोध का अर्थ है कि कोई भी दिए गए डाइजेस्ट के लिए इनपुट नहीं ढूंढ सकता है।
- द्वितीय-पूर्व छवि प्रतिरोध का अर्थ है कि कोई भी ऐसा भिन्न इनपुट नहीं खोज सकता जो दिए गए इनपुट के डाइजेस्ट से मेल खाता हो।
- टकराव प्रतिरोध का मतलब है कि कोई भी समान डाइजेस्ट वाले दो इनपुट नहीं ढूंढ सकता।
| एल्गोरिदम | उत्पादन | स्थिति | उपयोग |
|---|---|---|---|
| एमडी5 | 128 बिट्स | व्यवहार में टकराव उत्पन्न किए जा सकते हैं | केवल आकस्मिक त्रुटि का पता लगाने के लिए स्वीकार्य। नए डिज़ाइनों में इसका उपयोग न करें। |
| SHA-1 | 160 बिट्स | व्यावहारिक टक्कर (प्रैक्टिकल कोलिजन) नामक पुस्तक 2017 में प्रकाशित हुई थी। NIST की योजना इसे 31 दिसंबर 2030 तक बंद करने की है। | केवल पुराने सिस्टम |
| SHA-256, SHA-384, SHA-512 | 256, 384, 512 बिट्स | कोई व्यावहारिक हमले ज्ञात नहीं हैं | रिलीज़ हैश, फ़र्मवेयर डाइजेस्ट और हस्ताक्षर के लिए डिफ़ॉल्ट मान |
| SHA-3 (FIPS 202) | 224 से 512 बिट्स | SHA-2 से अलग आंतरिक डिज़ाइन | एक वैकल्पिक पारिवारिक माहौल जहाँ विविधता को महत्व दिया जाता है |
| ब्लेक2, ब्लेक3 | अधिकतम 512 बिट्स, डिफ़ॉल्ट रूप से 256 बिट्स | आधुनिक और तेज़, लेकिन FIPS द्वारा अनुमोदित एल्गोरिदम नहीं है। | बड़ी फाइलें जहां गति मायने रखती है और अनुमोदन की आवश्यकता नहीं होती है |
NIST ने अपनी वेबसाइट पर SHA-1 रिटायरमेंट प्लान का वर्णन किया है। SHA-1 घोषणा पृष्ठSHA-256 डाइजेस्ट लगभग 128 बिट्स की टकराव प्रतिरोधकता प्रदान करता है, जो किसी भी व्यावहारिक हमले से कहीं अधिक है।
SHA-256 चेकसम को कैसे सत्यापित करें
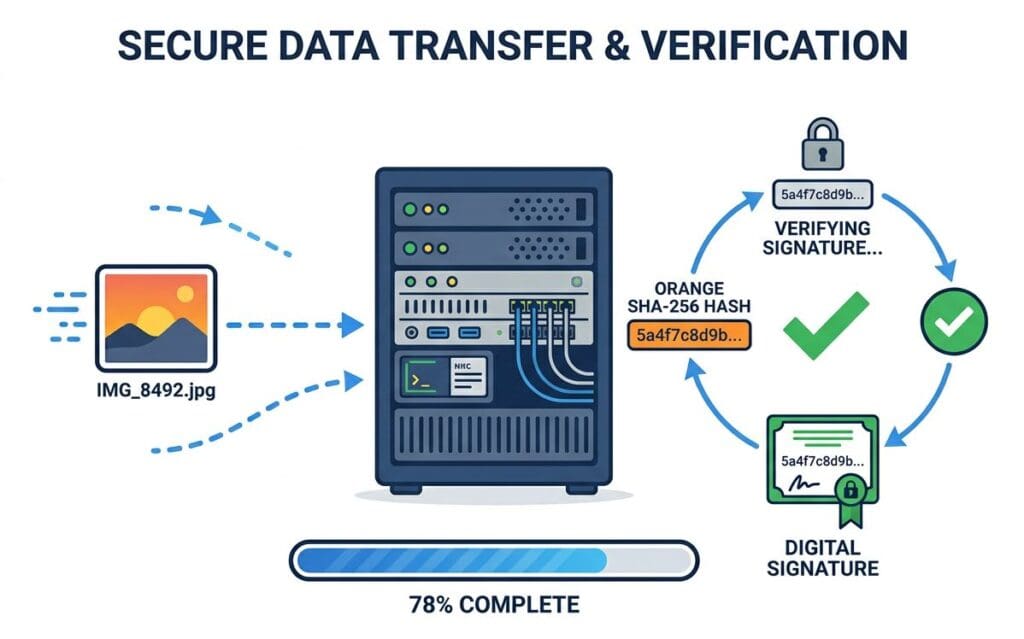
आपको दो चीज़ों की आवश्यकता है: एक विश्वसनीय स्रोत से अपेक्षित डाइजेस्ट और फ़ाइल। डाइजेस्ट की गणना स्थानीय रूप से करें और पूरी स्ट्रिंग की तुलना करें। केवल पहले कुछ अक्षरों की तुलना करने से अधिकांश सुरक्षा समाप्त हो जाती है।
# Linux sha256sum firmware.bin sha256sum -c SHA256SUMS # macOS shasum -a 256 firmware.bin # Windows PowerShell Get-FileHash .\firmware.bin -Algorithm SHA256 # Windows कमांड प्रॉम्प्ट certutil -hashfile firmware.bin SHA256SHA256SUMS फ़ाइल में प्रत्येक फ़ाइल के लिए एक पंक्ति होती है, जिसमें डाइजेस्ट, दो रिक्त स्थान और फ़ाइल का नाम होता है। sha256sum -c कमांड इसे पढ़ता है और प्रत्येक फ़ाइल के लिए OK या FAILED प्रिंट करता है। किसी भी टूल का उपयोग करने से पहले परिशिष्ट B में दिए गए परीक्षण वेक्टर से उसकी जाँच अवश्य कर लें।
फाइल के बगल में दिया गया सारांश बहुत कम साबित करता है।एक हमलावर जो किसी फ़ाइल को बदल सकता है, वह उसके बगल में मौजूद डाइजेस्ट को भी बदल सकता है। प्रकाशित डाइजेस्ट टूटे हुए डाउनलोड से सुरक्षा प्रदान करता है। यह किसी दुर्भावनापूर्ण मिरर या असुरक्षित वेब सर्वर से सुरक्षा प्रदान नहीं करता है। प्रामाणिकता के लिए, इनमें से किसी एक तरीके का उपयोग करें।
|
बैच रिकॉर्ड और ऑडिट ट्रेल के लिए हैश चेनहैश चेन लॉग को छेड़छाड़-रोधी बनाती है। प्रत्येक रिकॉर्ड पिछले रिकॉर्ड का हैश संग्रहीत करता है, और उसका अपना हैश उसकी सामग्री के साथ-साथ उस मान को भी कवर करता है। [latex]\displaystyle H_n = \mathrm{SHA}\text{-}256(H_{n-1} \parallel r_n)[/latex] Here [latex]r_n[/latex] is record number [latex]n[/latex]. किसी भी रिकॉर्ड में बदलाव करने पर बाद के सभी हैश का मिलान होना बंद हो जाता है। एक श्रृंखला तभी क्रमबद्ध और सटीक साबित होती है जब उसका नवीनतम हैश लॉग रखने वाले सिस्टम के बाहर एंकर किया गया हो। विकल्पों में आवधिक हस्ताक्षर, RFC 3161 के तहत विश्वसनीय टाइमस्टैम्पिंग, या हैश को ग्राहक या लेखा परीक्षक को भेजना शामिल हैं। एंकर के बिना, लिखने की अनुमति रखने वाला कोई भी व्यक्ति पूरी श्रृंखला को पुनः गणना कर सकता है। |
14. कुंजीबद्ध चेकसम, हस्ताक्षर और प्रामाणिकता
अब तक सब कुछ सार्वजनिक है। कोई भी व्यक्ति संशोधित संदेश के लिए CRC या SHA-256 की गणना कर सकता है। जानबूझकर किए गए बदलाव को रोकने के लिए, जाँच किसी गुप्त कुंजी या निजी कुंजी पर निर्भर होनी चाहिए।
| Mechanism | यह काम किस प्रकार करता है | साबित होता है | चाबी का प्रबंधन | सामान्य उपयोग |
|---|---|---|---|---|
| एचएमएसी (आरएफसी 2104) | हैश को साझा रहस्य के साथ संयोजित किया गया है। | संदेश अपरिवर्तित है और कुंजी धारक द्वारा बनाया गया है। | दोनों पक्षों का साझा रहस्य | सिस्टम और उपकरणों के बीच प्रमाणित संदेश |
| सीएमएसी (एनआईएसटी एसपी 800-38बी) | MAC ब्लॉक सिफर पर आधारित होता है, आमतौर पर AES पर। | एचएमएसी के समान | साझा रहस्य, AES इंजन वाले हार्डवेयर के लिए उपयुक्त है | अंतर्निहित उपकरण, सुरक्षित तत्व |
| AEAD टैग (AES-GCM, ChaCha20-Poly1305) | प्रमाणीकरण टैग के साथ एन्क्रिप्शन | गोपनीयता, अखंडता और उत्पत्ति | प्रत्येक संदेश के लिए साझा कुंजी और एक अद्वितीय नॉनस। | एन्क्रिप्टेड टेलीमेट्री और अपडेट |
| डिजिटल हस्ताक्षर (ECDSA, Ed25519, RSA) | निजी कुंजी एक हैश पर हस्ताक्षर करती है, सार्वजनिक कुंजी उसे सत्यापित करती है। | सत्यनिष्ठा और उत्पत्ति, सार्वजनिक कुंजी वाले किसी भी व्यक्ति द्वारा सत्यापित की जा सकती है | हार्डवेयर सुरक्षा मॉड्यूल में निजी कुंजी, उपकरणों में सार्वजनिक कुंजी | फर्मवेयर, प्रमाणपत्र, विनियमित अभिलेख |
साझा-गुप्त सुरक्षा प्रणालियों में कुंजी प्रत्येक सत्यापनकर्ता के पास होती है। दर्जनों परीक्षण स्टेशनों या हजारों उपकरणों में मौजूद कुंजी की सुरक्षा करना और उसे बार-बार उपयोग में लाना कठिन होता है। हस्ताक्षर इस समस्या को उलट देते हैं। स्टेशन और उपकरण केवल सार्वजनिक कुंजी रखते हैं, जबकि निजी कुंजी जारी करने वाले प्राधिकरण के हार्डवेयर सुरक्षा मॉड्यूल में रहती है।
किसी गुप्त कोड को हैश करके और फिर संदेश को SHA-256 से जोड़कर MAC एड्रेस न बनाएं। SHA-2 इस तरह के एड्रेस पर लेंथ एक्सटेंशन अटैक की अनुमति देता है। HMAC ठीक इसी समस्या से बचने के लिए बनाया गया है।
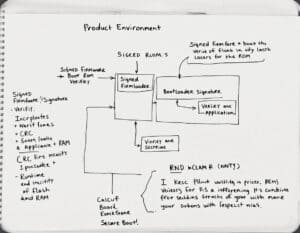
उत्पाद परिवेश में उपयोग के मामले
-
- हस्ताक्षरित फर्मवेयर और सुरक्षित बूट। बूट रोम बूटलोडर हस्ताक्षर को सत्यापित करता है, और बूटलोडर एप्लिकेशन को सत्यापित करता है। फ्लैश और रैम की रनटाइम अखंडता के लिए सीआरसी की अभी भी भूमिका है, लेकिन यह कभी भी हस्ताक्षर का स्थान नहीं ले सकता।
- स्पेयर पार्ट की प्रामाणिकता एक अलग प्रश्न है। एक मान्य चेक डिजिट वाला सीरियल नंबर प्रामाणिकता के बारे में कुछ भी साबित नहीं करता, क्योंकि इसे कोई भी गणना कर सकता है। प्रमाणीकरण के लिए एक गुप्त जानकारी की आवश्यकता होती है, उदाहरण के लिए एक सुरक्षित तत्व में क्रिप्टोग्राफिक टैग या एक कोड जिसे सर्वर सत्यापित कर सके और कोई भी सीरियल नंबर से प्राप्त न कर सके।
- लेबल में नकली उत्पादों की पहचान रोकने से संबंधित डेटा हो सकता है। GS1, डेटा वाहक में कुंजी के साथ मौजूद डिजिटल हस्ताक्षर के लिए एक एप्लिकेशन पहचानकर्ता, AI 8030 को परिभाषित करता है।
- विनियमित अभिलेखों को अतिरिक्त सावधानी की आवश्यकता होती है। क्रिप्टोग्राफिक हस्ताक्षर इलेक्ट्रॉनिक अभिलेखों का समर्थन करता है, लेकिन 21 सीएफआर भाग 11 के अंतर्गत यह इलेक्ट्रॉनिक हस्ताक्षर के बराबर नहीं है। विनियमन में पहचान नियंत्रण, हस्ताक्षर का अर्थ और अभिलेख से उसका संबंध भी अनिवार्य है।
ताले, चाबियां और प्रवेश उपकरण
यांत्रिक और इलेक्ट्रॉनिक ताले त्रुटि का पता लगाने और प्रमाणीकरण के बीच अंतर दर्शाते हैं।
- पिन वाले ताले: चाबी की कटिंग पिन की ऊंचाई से मेल खानी चाहिए, जिससे ताला एक भौतिक आकार को सत्यापित करता है। यह आकार प्रभावी रूप से एक साझा रहस्य है, क्योंकि जो कोई भी इसकी नकल करता है उसे ताला खोलने की अनुमति मिल जाती है।
- कम लागत वाले संपर्क रहित क्रेडेंशियल: रीड फ्रेम रेडियो त्रुटियों के खिलाफ एक सीआरसी (CRC) ले जाते हैं, जो पहचान के बारे में कुछ भी साबित नहीं करता है। पुराने कार्ड जो किसी टूटे हुए मालिकाना सिफर पर बने हैं, जैसे कि MIFARE Classic, क्लोन किए जा सकते हैं। आधुनिक क्रेडेंशियल AES जैसे मानक सिफर के साथ चैलेंज-रिस्पॉन्स का उपयोग करते हैं।
- ब्लूटूथ लो एनर्जी स्मार्ट लॉक: लिंक लेयर प्रत्येक पैकेट को AES-CCM से सुरक्षित करती है, जिसका मैसेज इंटीग्रिटी कोड एक कुंजीबद्ध जांच है।
- प्रमाणित उपभोग्य वस्तुएं और सहायक उपकरण: कुछ प्रिंटर कार्ट्रिज, बैटरी पैक और सेंसर में एक चिप होती है जो होस्ट डिवाइस से क्रिप्टोग्राफिक चुनौती का जवाब देती है।
दो उपयोगी सुझाव
- एल्गोरिदम चुनने से पहले कुंजी प्रबंधन की योजना बनाएं। प्रत्येक उत्पाद परिवार के लिए अलग-अलग कुंजियों का उपयोग करें, उन्हें एक सुरक्षित स्टेशन पर इंजेक्ट करें, उन्हें हार्डवेयर सुरक्षा मॉड्यूल में रखें और प्रत्येक सीरियल नंबर के अनुसार इंजेक्शन को लॉग करें।
- प्रत्येक प्रमाणित संदेश में एक काउंटर या नॉनस जोड़ें। इसके बिना, हमलावर रिकॉर्ड किए गए वैध संदेश को दोबारा चला सकता है।
15. त्रुटि सुधार कोड
जांच से पता चलता है कि डेटा गलत है, और सुधार प्रक्रिया उसे ठीक कर देती है। इसमें अनावश्यक दोहराव की समस्या आती है, लेकिन इसका फायदा यह है कि प्रक्रिया बिना दोबारा स्कैन, दोबारा ट्रांसमिशन या दोबारा काम किए जारी रहती है।
| कोड | Principle | जहां आप इससे मिलते हैं |
|---|---|---|
| एक अतिरिक्त समता बिट (SECDED) के साथ हैमिंग कोड | यह एकल-बिट त्रुटि को ठीक करता है और दोहरे-बिट त्रुटियों का पता लगाता है। | औद्योगिक पीसी और माइक्रोकंट्रोलर रैम और फ्लैश में ईसीसी मेमोरी |
| रीड-सुलैमान | प्रतीक-आधारित सुधार जो बस्ट को अच्छी तरह से संभालता है | क्यूआर कोड, डेटा मैट्रिक्स ईसीसी 200, ऑप्टिकल डिस्क, स्टोरेज सिस्टम |
| बीसीएच | बाइनरी मल्टी-बिट सुधार | NAND फ्लैश नियंत्रक |
| एलडीपीसी | सैद्धांतिक सीमा के करीब पुनरावृत्ति डिकोडिंग | एसएसडी नियंत्रक, वायरलेस मानक |
क्षति के बावजूद बचे रहने वाले निशानक्यूआर कोड में सुधार के चार स्तर होते हैं: एल, एम, क्यू और एच, जो कोडवर्ड के लगभग 7, 15, 25 और 30 प्रतिशत को पुनर्स्थापित करते हैं। डेटा मैट्रिक्स ईसीसी 200, प्रति प्रतीक आकार में निश्चित मात्रा में अतिरेक के साथ रीड-सोलोमन विधि का उपयोग करता है। लेजर से चिह्नित, गंदे या खरोंच लगे पुर्जों को इससे सीधा लाभ होता है, साथ ही आपूर्ति श्रृंखला में यात्रा करने वाले लेबलों को भी। त्रुटि सुधार से मार्किंग मज़बूत बनती है। यह खराबी को भी छिपा सकता है। क्षतिग्रस्त डेटा मैट्रिक्स सिंबल भले ही पूरी तरह से सही ढंग से डिकोड हो जाए, लेकिन उसकी अतिरिक्त सुधार क्षमता धीरे-धीरे शून्य हो जाती है। ISO/IEC 15415 के अंतर्गत सत्यापन में अप्रयुक्त त्रुटि सुधार को एक श्रेणीबद्ध पैरामीटर के रूप में दर्शाया जाता है। प्रिंट और मार्किंग की गुणवत्ता पर नज़र रखने के लिए, रीड परिणाम के बजाय सत्यापनकर्ता ग्रेड की निगरानी करें। |
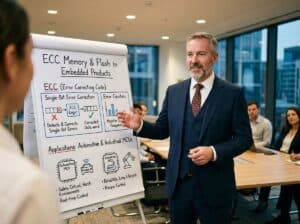
एम्बेडेड उत्पादों में ईसीसी मेमोरी और फ्लैशऑटोमोटिव और औद्योगिक उपयोग के लिए माइक्रोकंट्रोलर अक्सर फ्लैश और रैम को ECC से सुरक्षित रखते हैं। हार्डवेयर सिंगल-बिट फ्लिप को ठीक करता है और उनकी गिनती करता है। सही किए गए त्रुटि काउंटरों को पढ़ें और उन्हें लॉग करें। बढ़ती गिनती खराब हो रही सेल, सीमित आपूर्ति या विकिरण गड़बड़ी की ओर इशारा करती है। सुधार के बाद गणना किया गया CRC साफ डेटा देखता है, इसलिए काउंटर ही एकमात्र प्रारंभिक संकेत है जो आपको मिलता है। |
 |
त्रुटि सुधार पर निर्भर उपकरण और मीडिया
|
सुझाव
- अंकन विधि और वातावरण के आधार पर त्रुटि सुधार स्तर का चयन करें। जानबूझकर क्षति पहुँचाने जैसे खरोंच और आंशिक रूप से ढकने के द्वारा चुने गए स्तर का परीक्षण करें और परिणाम का मूल्यांकन करें।
- ईसीसी मेमोरी, फ्लैश और सिंबल डिकोडिंग की सुधारी गई त्रुटियों की संख्या दर्ज करें। बढ़ती हुई त्रुटि संख्या एक प्रारंभिक चेतावनी है, क्योंकि जो यूनिट अभी भी काम कर रही है, उसमें त्रुटि सुधार की क्षमता शेष नहीं हो सकती है।
16. एल्गोरिदम की तुलना
तालिका में विभिन्न परिवारों का सारांश दिया गया है और बताया गया है कि इस लेख में प्रत्येक परिवार की क्या भूमिका है। गति के आंकड़े प्लेटफ़ॉर्म पर निर्भर करते हैं, इसलिए इन्हें अपने लक्षित हार्डवेयर पर मापें।
| एल्गोरिदम | आउटपुट आकार | पहचान लेता है | सापेक्ष गति | जानबूझकर किए गए बदलाव से सुरक्षा | यहां सामान्य उपयोग |
|---|---|---|---|---|---|
| समता द्वियक | 1 बिट | विषम संख्या में फ्लिप | सबसे तेजी से | कोई नहीं | विरासत सीरियल लिंक |
| 8-बिट योग या XOR | 8 बिट्स | सरल त्रुटियों में कमज़ोर, संरचित त्रुटियों में कमज़ोर | बहुत तेज | कोई नहीं | एनएमईए वाक्य, इंटेल हेक्स रिकॉर्ड |
| GS1 मॉड 10 चेक अंक | 1 अंक | सभी एकल-अंकीय त्रुटियाँ, अधिकांश स्थानान्तरण | तुरंत | कोई नहीं | जीटीआईएन, एसएससीसी, जीएलएन |
| वेरहोएफ़, डम्म | 1 अंक | सभी एकल-अंकीय त्रुटियाँ और आसन्न स्थानान्तरण | तुरंत | कोई नहीं | आंतरिक पहचानकर्ता |
| आईएसओ/आईईसी 7064 परिवार | 1 या 2 अक्षर | यह सिस्टम पर निर्भर करता है | तुरंत | कोई नहीं | आईबीएएन, आंतरिक पहचानकर्ता |
| सीआरसी-16 | 16 बिट्स | 16 बिट तक के बर्स्ट, हैमिंग दूरी बहुपद और लंबाई द्वारा निर्धारित होती है। | बहुत तेज़, हार्डवेयर समर्थन सामान्य | कोई नहीं | मोडबस आरटीयू, लघु फ्रेम |
| सीआरसी-32, सीआरसी-32सी | 32 बिट्स | 32 बिट तक के बर्स्ट, हैमिंग दूरी बहुपद और लंबाई द्वारा निर्धारित होती है। | बहुत तेज़, हार्डवेयर निर्देश | कोई नहीं | ईथरनेट, फर्मवेयर इमेज, स्टोरेज |
| xxHash64, xxHash128 | 64 या 128 बिट | आकस्मिक अंतर | मेमोरी की गति के करीब | कोई नहीं | डुप्लिकेशन हटाना, परिवर्तन का पता लगाना |
| SHA-256 | 256 बिट्स | व्यावहारिक उद्देश्यों के लिए कोई भी परिवर्तन | तेज़ गति, कई सीपीयू पर हार्डवेयर समर्थन | लगभग 128 बिट्स की टक्कर प्रतिरोध क्षमता | रिलीज़ हैश, फ़र्मवेयर डाइजेस्ट, ऑडिट ट्रेल |
| SHA-3-256, BLAKE2, BLAKE3 | 256 बिट या अधिक | व्यावहारिक उद्देश्यों के लिए कोई भी परिवर्तन | तेज़ | SHA-256 के समान वर्ग | SHA-256 के विकल्प |
| एचएमएसी-एसए-256, सीएमएसी | 128 से 256 बिट्स | परिवर्तन और उत्पत्ति | तेज़ | कुंजी की गोपनीयता पर निर्भर करता है | प्रमाणित संदेश |
| ईसीडीएसए, एड25519 हस्ताक्षर | सामान्यतः 64 बाइट्स | परिवर्तन और उत्पत्ति | हस्ताक्षर करने में अधिक समय लगता है, सत्यापन में तेजी आती है। | निजी कुंजी सुरक्षित रहते हुए भी यह मजबूत बना रहता है। | फर्मवेयर, रिकॉर्ड, प्रमाणपत्र |
| रीड-सुलैमान | डेटा में लगभग 10 से 30 प्रतिशत की अतिरेकता | पता लगाता है और सुधार करता है | मध्यम | कोई नहीं | क्यूआर कोड, डेटा मैट्रिक्स, संग्रहण |
17. डिजाइन और इंजीनियरिंग
उत्पाद का पहला भाग बनने से पहले ही चेकसम उसमें दर्ज कर लिए जाते हैं। वे रिलीज प्रक्रिया और डेटा मॉडल का हिस्सा होते हैं।
CAD, ड्राइंग और BOM जारी किए जा रहे हैं
एक PLM या PDM सिस्टम किसी रिलीज़ को उसके संशोधन के आधार पर पहचानता है। संशोधन पत्र बताता है कि किस संस्करण को रिलीज़ करने का इरादा था। रिलीज़ किए गए पैकेज का हैश बताता है कि कौन से बाइट्स रिलीज़ किए गए थे। इन दोनों को रिलीज़ रिकॉर्ड में संग्रहित किया जाता है। कोई भी उपभोक्ता तब यह सत्यापित कर सकता है कि उसे क्या प्राप्त हुआ है, जिससे संशोधन पत्रों द्वारा छोड़े गए उस अंतर को दूर किया जा सकता है: रिलीज़ के बाद बदली या संपादित की गई फ़ाइल।
- प्रत्येक जारी की गई फ़ाइल, उदाहरण के लिए STEP मॉडल, ड्राइंग PDF और BOM निर्यात के लिए SHA-256 डाइजेस्ट की गणना करें।
- एक मैनिफेस्ट पर एक और डाइजेस्ट की गणना करें जिसमें सभी फाइलें और उनके डाइजेस्ट सूचीबद्ध हों, ताकि एक ही मान पूरे पैकेज का प्रतिनिधित्व करे।
- मैनिफेस्ट डाइजेस्ट को ईसीओ या ईसीएन रिकॉर्ड में और आपूर्तिकर्ताओं को भेजे गए ट्रांसमिटल में डालें।
- प्राप्ति पर आपूर्तिकर्ता पोर्टल या विनिर्माण प्रणाली को पुनर्गणना करने और तुलना करने दें।
- डिजाइन और निर्माण के दौरान प्राप्त कॉन्फ़िगरेशन के बीच हैश का उपयोग करके BOM निर्यात की तुलना करें। यदि कोई विसंगति पाई जाती है, तो वह अंतर को दर्शाती है, और फिर एक मानव-संचालित समीक्षा द्वारा इसकी व्याख्या की जाती है।
पार्ट नंबर और कनेक्टर में त्रुटि-रोधी उपाय
डिजाइन ही यह तय करता है कि बाद में गलती होने की कितनी संभावना है। पार्ट नंबर पर लगा चेक डिजिट हर एंट्री पॉइंट पर टाइपिंग की गलतियों को पकड़ लेता है। खरीदे गए पार्ट्स, ड्राइंग और असेंबली के लिए अलग-अलग नंबर फॉर्मेट का इस्तेमाल यह सुनिश्चित करता है कि एक क्लास को दूसरी क्लास समझने की गलती न हो। इसी तरह, फिजिकल साइड पर कीड कनेक्टर्स और असममित लेबल फॉर्मेट भी काम करते हैं।
एम्बेडेड फर्मवेयर और अंशांकन डेटा
फर्मवेयर इमेज स्व-वर्णनात्मक और स्व-जांच करने वाली होनी चाहिए। एक सामान्य लेआउट में एक निश्चित हेडर को एक ज्ञात पते पर रखा जाता है।
| हेडर फ़ील्ड | उद्देश्य |
|---|---|
| जादुई संख्या | यह छवि के प्रकार की पहचान करता है और गलत फ़ाइल के लोड होने को रोकता है। |
| प्रारूप संस्करण | बूटलोडर को भविष्य के हेडर लेआउट को पार्स करने की अनुमति देता है |
| उत्पाद और हार्डवेयर पहचानकर्ता | किसी अन्य उत्पाद के लिए वैध छवि को चलने से रोकता है |
| सॉफ़्टवेयर संस्करण | ट्रेसबिलिटी और रोलबैक सुरक्षा का समर्थन करता है |
| छवि की लंबाई | यह जांचों द्वारा कवर किए गए क्षेत्र को परिभाषित करता है। |
| छवि का सीआरसी-32 | यह सिस्टम के हर बूट होने पर या आवश्यकता पड़ने पर आकस्मिक खराबी का पता लगाता है। |
| SHA-256 डाइजेस्ट या हस्ताक्षर | पहले निष्पादन से पहले सत्यनिष्ठा और उत्पत्ति को सिद्ध करता है |
| परिभाषित फिल बाइट | यह अप्रयुक्त फ्लैश क्षेत्रों को निश्चित रखता है, जिससे बिल्ड को दोहराया जा सकता है। |
EEPROM या फ्लैश में कैलिब्रेशन और कॉन्फ़िगरेशन ब्लॉक पर भी यही प्रक्रिया अपनाएँ। प्रत्येक ब्लॉक के साथ एक CRC (कन्वर्टेड स्कोर रिकॉर्ड) स्टोर करें। यह परिभाषित करें कि जाँच विफल होने पर क्या होगा: डिफ़ॉल्ट मानों पर वापस जाएँ, त्रुटि उत्पन्न करें, और डेटा का कभी भी चुपचाप उपयोग न करें। एक अतिरिक्त प्रतिलिपि रखें और ब्लॉक को इस तरह से लिखें कि बिजली जाने पर भी डेटा सुरक्षित रहे।
कार्यात्मक सुरक्षा संदर्भ
कार्यात्मक सुरक्षा मानक मेमोरी भ्रष्टाचार और संचार त्रुटियों को ऐसी विफलता स्थितियों के रूप में मानते हैं जिनके लिए निदान उपायों की आवश्यकता होती है। सड़क वाहनों के लिए ISO 26262, औद्योगिक प्रणालियों के लिए IEC 61508 और चिकित्सा उपकरण सॉफ़्टवेयर के लिए IEC 62304, इन सभी मानकों के अनुसार आपको यह दिखाना होगा कि ऐसी त्रुटियों का पता कैसे लगाया जाता है। सामान्य उपायों में कोड और डेटा मेमोरी पर सीआरसी (CRC), अनुक्रम काउंटरों के साथ सुरक्षित संचार और रिडंडेंट स्टोरेज शामिल हैं।
विश्लेषण में डायग्नोस्टिक कवरेज का उल्लेख होना चाहिए, यानी किसी माप द्वारा पता लगाई गई विफलताओं का प्रतिशत। 32-बिट सीआरसी स्वचालित रूप से पूरे सिस्टम के लिए 99 प्रतिशत कवरेज नहीं देता है। कवरेज इस बात पर निर्भर करता है कि सीआरसी क्या कवर करता है, यह कितनी बार चलता है, और विफलता होने पर सिस्टम क्या प्रतिक्रिया करता है।
हार्डवेयर में अंतर्निहित यांत्रिक त्रुटि-रोधक
कंप्यूटरों से बहुत पहले भौतिक उत्पादों में चेक की अवधारणा का उपयोग किया जाता था। इन डिज़ाइनों में, भाग का आकार ही चेक मूल्य होता है।
कोडेड कनेक्टर: M12 कनेक्टर A, B, D और X कोडिंग के साथ आते हैं, ताकि सेंसर केबल ईथरनेट पोर्ट से कनेक्ट न हो सके। इसी कारण से D-सब शेल ट्रेपेज़ॉइड आकार के होते हैं। मेडिकल गैस फिटिंग: पिन इंडेक्स सुरक्षा प्रणाली योक पर पिन को अलग-अलग गैस के लिए अलग-अलग स्थानों पर रखती है, ताकि गलत गैस का सिलेंडर फिट न हो सके। छोटे बोर वाले मेडिकल कनेक्टर: ISO 80369 श्रृंखला विभिन्न अनुप्रयोगों, जैसे कि एंटरल और न्यूरैक्सियल, के लिए अलग-अलग ज्यामिति वाले कनेक्टर को परिभाषित करती है, ताकि गलत कनेक्शन को रोका जा सके। ईंधन नोजल: कई बाजारों में डीजल नोजल पेट्रोल फिलर नेक के लिए बहुत बड़ा होता है। लोकेटिंग पिन और फिक्स्चर: एक असममित पैटर्न में अलग-अलग व्यास के पिन किसी पार्ट को केवल एक ही ओरिएंटेशन में रखने देते हैं। गो और नो-गो गेज: एक प्लग गेज टॉलरेंस के अंदर छेद को पास करता है और अन्यथा उसे रिजेक्ट कर देता है। यह एक भौतिक पास या फेल परीक्षण है, जैसे चेकसम की तुलना करना।
इंजीनियरिंग में चेकसम के लिए विशेषज्ञ सुझाव
- पहले रोकथाम करें, फिर पता लगाएं। डिजाइन FMEA में रोकथाम नियंत्रण के रूप में ज्यामिति, कुंजीबद्ध कनेक्टर और असममित विशेषताओं का उपयोग करें, और इलेक्ट्रॉनिक पहचान जांच को दूसरी परत के रूप में जोड़ें।
- प्रत्येक फ़र्मवेयर और कैलिब्रेशन इमेज में वर्शन, लंबाई और CRC के साथ एक हेडर शामिल करें, और बूट चेक विफल होने पर व्यवहार निर्दिष्ट करें। सुरक्षित स्थिति एक डिज़ाइन निर्णय है, डिफ़ॉल्ट नहीं।
18. औद्योगीकरण और विनिर्माण, जिसमें फर्मवेयर फ्लैशिंग को सत्यापित करने का तरीका भी शामिल है।
औद्योगीकरण डिजाइन डेटा को क्रियाशील प्रक्रियाओं में बदल देता है। उत्पादन तक पहुंचने वाली अधिकांश डेटा त्रुटियां यहीं से शुरू होती हैं: गलत रेसिपी, गलत लेबल टेम्पलेट, बेमेल परीक्षण सीमाएं।
मार्किंग और स्कैन-स्टेशन त्रुटि-प्रूफिंग
- अंकन के स्थान पर और फिर जहाँ पहली बार अंकन की आवश्यकता होती है, वहाँ चिह्नों का सत्यापन करें। ISO/IEC 15415, 15416 और 29158 ग्रेडिंग को परिभाषित करते हैं।
- स्कैन स्टेशन को गेट बना दें। पीएलसी अगली प्रक्रिया तभी शुरू करेगा जब डिकोड, चेक डिजिट, फॉर्मेट और अपेक्षित मान परीक्षण सभी सफल हो जाएंगे।
- लाइन द्वारा उत्पन्न सीरियल नंबरों पर चेक अंक लगाएं, ताकि रीवर्क स्टेशनों पर मैन्युअल प्रविष्टि भी सुरक्षित रहे।
- प्रत्येक असफल स्कैन को स्टेशन, समय और संभव होने पर प्रतीक छवि के साथ रिकॉर्ड करें। यह अध्याय 20 में DMAIC कार्य के लिए उपयोगी होगा।
रेसिपी और पैरामीटर
मशीन के नियम, टॉर्क प्रोग्राम, वेल्डिंग शेड्यूल और परीक्षण सीमाएं फाइलों या डेटाबेस पंक्तियों के रूप में मौजूद होती हैं। गलत या पुराने पैरामीटर सेट से एक खामोश खराबी पैदा हो जाती है, क्योंकि मशीन गलत निर्देशों के साथ भी सही ढंग से चलती रहती है।
MES या PLM में गोल्डन रिकॉर्ड और उसका हैश सुरक्षित रखें। हर रेसिपी डाउनलोड होने पर और हर लॉट की शुरुआत में, स्टेशन सॉफ़्टवेयर सक्रिय रेसिपी के हैश की पुनर्गणना करता है और उसकी तुलना करता है। मिलान न होने पर लॉट का उत्पादन रोक दिया जाता है। कंट्रोलर को बस के माध्यम से भेजे जाने वाले पैरामीटर के लिए, डेटा ब्लॉक में CRC जोड़ें, ताकि प्राप्त करने वाला कंट्रोलर गलत मानों पर काम न करे।
लाइन के अंत में फर्मवेयर फ्लैशिंग को कैसे सत्यापित करें
फ्लैशिंग वेल्डिंग या टॉर्क लगाने जैसी एक प्रक्रिया है। इसके लिए एक निश्चित विधि, स्वीकृति मानदंड और प्रत्येक सीरियल नंबर के लिए रिकॉर्ड की आवश्यकता होती है। सफलता की रिपोर्ट करने वाला प्रोग्रामर केवल इतना बताता है कि उसके कमांड पूरे हो गए हैं।
- यदि डिवाइस और टूल इसका समर्थन करते हैं, तो प्रोग्रामर के सत्यापन विकल्प को सक्षम करके इमेज को प्रोग्राम करें।
- प्रोग्राम किए गए क्षेत्रों को पुनः पढ़ें और नियंत्रण योजना में परिभाषित क्षेत्रों पर सटीक रूप से SHA-256 या CRC-32 की गणना करें। परिणाम की तुलना रिलीज़ रिकॉर्ड से प्राप्त गोल्डन डाइजेस्ट से करें।
- यूनिट-विशिष्ट डेटा को अलग चरण में संभालें। सीरियल नंबर, मैक एड्रेस और कैलिब्रेशन मान प्रत्येक यूनिट के लिए अलग-अलग होते हैं। इन्हें संपूर्ण इमेज डाइजेस्ट से अलग रखें और इनके रिकॉर्ड से मिलान करके सत्यापित करें, या यूनिट डेटा को पैच करके अपेक्षित डाइजेस्ट की गणना करें।
- विकल्प बाइट्स, फ़्यूज़ और लॉक बिट्स की जाँच करें। गलत बूट कॉन्फ़िगरेशन या रीडआउट सुरक्षा के बिना सही एप्लिकेशन एक दोषपूर्ण इकाई है।
- एप्लिकेशन प्रोटोकॉल के माध्यम से चल रहे डिवाइस से उसके सॉफ़्टवेयर संस्करण और उसकी इमेज का डाइजेस्ट (CRC) पूछें। कई उत्पाद हार्डवेयर पेरिफेरल का उपयोग करके अपनी फ्लैश का CRC (कंटीन्यूअस रिकरेंस स्कोर) निकालते हैं और इसकी जानकारी देते हैं। इससे संचार पथ की भी जाँच हो जाती है।
- परिणाम को यूनिट सीरियल नंबर, इमेज डाइजेस्ट और टूल वर्जन के साथ एमईएस में दर्ज करें। पास रिकॉर्ड के बिना यूनिट को आगे न बढ़ने दें।
- निर्धारित अंतरालों पर स्टेशन को एक खराब नमूने, उदाहरण के लिए एक ऐसी छवि जिसमें एक बिट उलटा हो, से चुनौती दें। इससे यह साबित होता है कि स्टेशन अभी भी उसे अस्वीकार करता है।
| तरीका | Strength | समय लागत | सीमाएं |
|---|---|---|---|
| प्रोग्रामर सत्यापित करें | फ्लैश की तुलना अभी-अभी लिखी गई स्रोत छवि से करता है | कम | इसमें ऑप्शन बाइट्स शामिल नहीं हैं, यह टूल के कार्यान्वयन पर निर्भर करता है। |
| स्टेशन पर रीडबैक और हैश करें | वास्तविक सामग्री की स्वतंत्र जाँच | बड़ी छवियों के लिए मध्यम से उच्च गति, क्योंकि रीडबैक अक्सर प्रोग्रामिंग की तुलना में धीमा होता है। | रीडबैक की अनुमति आवश्यक है, जिसे रीडआउट सुरक्षा प्रतिबंधित कर सकती है। |
| डिवाइस द्वारा परिकलित सीआरसी की रिपोर्ट बस पर दी गई। | तेज़ है और एप्लिकेशन पथ का परीक्षण करता है। | कम | यह केवल आकस्मिक त्रुटि से सुरक्षा प्रदान करता है और इसकी गणना करने वाले फर्मवेयर पर निर्भर करता है। |
| पहली बार शुरू होने पर बूटलोडर द्वारा हस्ताक्षर की जाँच | सत्यनिष्ठा और उत्पत्ति को सिद्ध करता है | कम | यह गलत लेकिन वैध रूप से हस्ताक्षरित छवि को स्वीकार करता है, इसलिए इसे संस्करण जांच के साथ संयोजित करें। |
चरणों के क्रम का ध्यान रखें: एक बार रीडआउट सुरक्षा सक्षम हो जाने पर, बाद में रीडबैक करना असंभव हो जाता है। पहले सत्यापित करें, फिर लॉक करें, और फिर जांचें कि लॉक बिट सेट है।
परीक्षण-स्टेशन और उपकरण रिकॉर्ड
टॉर्क, दृष्टि, रिसाव और विद्युत परीक्षण के परिणाम व्यावसायिक और कभी-कभी कानूनी साक्ष्य होते हैं। साधारण फाइलों या पंक्तियों के रूप में संग्रहीत रिकॉर्ड को बदला जा सकता है या बिना किसी निशान के खोया जा सकता है।
- सीरियल नंबर, स्टेशन, समय, परिणाम और मापे गए मानों पर रिकॉर्ड हैश की गणना करें।
- रिकॉर्ड को केवल जोड़ने वाले स्टोर में लिखें, या उन्हें अध्याय 13 में वर्णित अनुसार आवधिक एंकरिंग के साथ श्रृंखलाबद्ध करें।
- स्टेशन की घड़ियों को किसी विश्वसनीय समय स्रोत के साथ सिंक्रनाइज़ करें, ताकि टाइमस्टैम्प का कोई अर्थ हो।
मशीन से मशीन संचार
OPC UA अपने सुरक्षा मोड Sign और SignAndEncrypt के माध्यम से संदेश हस्ताक्षर और एन्क्रिप्शन की सुविधा प्रदान करता है। इनका उपयोग स्टेशनों, PLC और MES के बीच किया जा सकता है। परिवहन सुरक्षा डेटा की गति को सुरक्षित रखती है। यह महत्वपूर्ण मापदंडों पर एप्लिकेशन-स्तरीय जांच का स्थान नहीं लेती है, जो भंडारण, रूपांतरण और निर्यात के दौरान भी सुरक्षित रहने चाहिए।
स्टेशन उपकरण जो प्रक्रिया को त्रुटिरहित बनाते हैं
कुछ भौतिक माप चेकसम की तरह काम करते हैं। उदाहरण के लिए, किसी किट का वजन एक अनावश्यक गुण है जिसका अपेक्षित मान से मेल खाना आवश्यक है।
| उपकरण | यह क्या सत्यापित करता है | सामान्य कठोर विराम |
|---|---|---|
| फिक्स्ड-माउंट स्कैनर या विज़न रीडर | कार्य आदेश के विरुद्ध डिकोड किए गए लेबल या चिह्न की सामग्री | कन्वेयर को पकड़ने वाला पीएलसी इंटरलॉक |
| फिक्स्चर पहचान के साथ टॉर्क और कोण नियंत्रक | सही जोड़ के लिए सही प्रोग्राम, और विंडो के भीतर टॉर्क और कोण। | सही प्रोग्राम सक्रिय होने तक टूल निष्क्रिय रहेगा |
| चकवेया | असेंबली या किट का द्रव्यमान अपेक्षित द्रव्यमान के मुकाबले | किसी लापता या अतिरिक्त भाग के लिए गेट को अस्वीकार करें |
| पार्ट-प्रेजेंस सेंसर और कीड फिक्स्चर | भाग की उपस्थिति, प्रकार और अभिविन्यास | साइकिल प्रारंभ जारी नहीं किया गया |
| रीड-बैक के साथ प्रोग्रामिंग फिक्स्चर | डिवाइस से ही प्रोग्राम किए गए क्षेत्र का सारांश पढ़ा गया। | यूनिट को खराब घोषित कर मरम्मत के लिए भेज दिया गया है। |
| गो और नो-गो या एयर गेज | माप में आंतरिक सहनशीलता | भाग को स्वचालित रूप से या ऑपरेटर द्वारा अलग किया जाता है |
पेशेवर सुझाव
- स्टेशन को रिलीज़ सर्वर से केवल संशोधन के आधार पर ही इमेज लोड करने दें और फ्लैश करने से पहले उसके हैश या हस्ताक्षर को सत्यापित करें। वर्क ऑर्डर से मेल न खाने वाली किसी भी इमेज को अस्वीकार कर दें।
- हार्ड स्टॉप के प्रत्येक बाईपास को एक कुंजी स्विच या अधिकृत लॉगिन के पीछे रखें, और प्रति पंक्ति और शिफ्ट बाईपास की संख्या का रुझान देखें। बढ़ती संख्या किसी भी गड़बड़ी से पहले कमजोर नियंत्रण को दर्शाती है।
19. गुणवत्ता प्रबंधन और अनुपालन
गुणवत्ता प्रणालियाँ ऐसे परिणामों की अपेक्षा करती हैं जिन्हें चेकसम के माध्यम से प्राप्त किया जा सकता है: पहचान, पता लगाने की क्षमता, नियंत्रित दस्तावेज़ और विश्वसनीय रिकॉर्ड। मानक शायद ही कभी चेकसम का उल्लेख करते हैं। वे परिणामों का उल्लेख करते हैं, और चेक किसी परिणाम को सिद्ध करने का एक तरीका है।
| ढाँचा | प्रासंगिक आवश्यकता | चेकसम इसे कैसे सपोर्ट करता है |
|---|---|---|
| आईएसओ 9001:2015 | खंड 8.5.2 पहचान और पता लगाने की क्षमता और प्रलेखित जानकारी के नियंत्रण से संबंधित है। | पहचानकर्ताओं पर अंकों की जाँच करें, नियंत्रित दस्तावेजों के हैश की जाँच करें |
| आईएटीएफ 16949 | पता लगाने की क्षमता, त्रुटि-निरोधन, नियंत्रण योजनाएँ, पीपीएपी | चेक डिजिट और सत्यापन के साथ पोका-योके, पीपीएपी डेटा पैकेज में हैश। |
| एएस9100 | कॉन्फ़िगरेशन प्रबंधन, उत्पाद पहचान, नकली पुर्जों की रोकथाम | कॉन्फ़िगरेशन बेसलाइन के लिए रिलीज़ हैश, भागों का प्रमाणीकरण |
| आईएसओ 13485:2016 | पता लगाने की क्षमता (धारा 7.5.9), यूडीआई, सॉफ्टवेयर सत्यापन | यूडीआई चेक अंक, लेबल और फर्मवेयर का मान्य सत्यापन |
| 21 सीएफआर भाग 11 और ईयू अनुलग्नक 11 | इलेक्ट्रॉनिक रिकॉर्ड, ऑडिट ट्रेल, इलेक्ट्रॉनिक हस्ताक्षर | ऑडिट ट्रेल पर हैश चेन, रिकॉर्ड के हस्ताक्षर |
| स्पोर्ट 5 | कम्प्यूटरीकृत प्रणालियों का जोखिम-आधारित सत्यापन | जाँच फ़ंक्शन का सत्यापन |
डेटा अखंडता और ALCOA+नियामक ALCOA सिद्धांतों के आधार पर डेटा अखंडता का वर्णन करते हैं: उत्तरदायित्वपूर्ण, सुपाठ्य, समकालीन, मौलिक और सटीक। विस्तारित ALCOA+ में पूर्ण, सुसंगत, स्थायी और उपलब्ध सिद्धांत भी शामिल हैं। चेकसम इनमें से कुछ सिद्धांतों को दर्शाता है। यह दर्शाता है कि रिकॉर्ड सटीक है और निर्माण के बाद से अपरिवर्तित है। हैश चेन यह दर्शाती है कि रिकॉर्ड पूर्ण और क्रमबद्ध हैं। चेकसम से यह पता नहीं चलता कि रिकॉर्ड किसने बनाया या कब बनाया। यह ऑडिट ट्रेल और एक्सेस कंट्रोल का पूरक है, उनका विकल्प नहीं। |
पता लगाने की क्षमता और पुनः प्राप्ति की तत्परतापता लगाने की क्षमता घटक की प्राप्ति से लेकर शिपमेंट तक सही रहने वाले पहचानकर्ताओं पर निर्भर करती है। चेक डिजिट स्कैनर और कीबोर्ड से गुजरते समय पहचानकर्ताओं को सही बनाए रखते हैं। वंशावली लॉट, बैच और सीरियल नंबरों को विभिन्न स्तरों पर जोड़ती है, एक स्तर ऊपर और एक स्तर नीचे। मॉक रिकॉल के ज़रिए तैयारी का आकलन करें। इसका पैमाना किसी ट्रिगर (जैसे आपूर्तिकर्ता का लॉट नंबर) से लेकर प्रभावित सभी तैयार इकाइयों और उनके स्थानों की पूरी सूची प्राप्त होने तक का समय है। असफल जाँच और डुप्लिकेट पहचानकर्ता आम कारण हैं जिनकी वजह से मॉक रिकॉल में घंटों के बजाय दिन लग जाते हैं। |
 |
अंशांकन, परीक्षण उपकरण और आपूर्तिकर्ता डेटा
|
बोनस: स्वयं चेक को मान्य करना
नियंत्रित व्यवस्थाओं में, जाँच कार्य कम्प्यूटरीकृत प्रणाली का हिस्सा होता है और इसे GAMP 5 सिद्धांतों के अंतर्गत मान्य किया जाना आवश्यक है। जोखिम के अनुपात में स्थापना, संचालन और प्रदर्शन योग्यता (IQ, OQ और PQ) की योजना बनाएं।
OQ में नकारात्मक परीक्षण शामिल होने चाहिए। परीक्षण में गलत डेटा डालें और साबित करें कि यह अस्वीकार करता है। परीक्षण वैक्टर को सत्यापन फ़ाइल में रखें और सॉफ़्टवेयर, रीडर फ़र्मवेयर या लेबल टेम्प्लेट में किसी भी बदलाव के बाद उन्हें दोबारा चलाएँ।
बख्शीश: मेंजांच को प्रक्रिया के हिस्से के रूप में मान्य करें। नकारात्मक परीक्षणों को शामिल करें, परीक्षण वैक्टर को सत्यापन फ़ाइल में संग्रहीत करें, और स्कैनर फ़र्मवेयर, प्रिंटर, लाइब्रेरी या ऑपरेटिंग सिस्टम में किसी भी बदलाव के बाद उन्हें पुनः चलाएँ।
20. लीन सिक्स सिग्मा परिप्रेक्ष्य
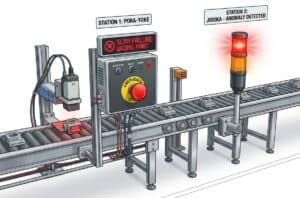
पोका-योके और जिडोका
चेकसम से कई समानताएं हैं: शिगेओ शिंगो ने टोयोटा के साथ काम करते हुए पोका-योके, यानी त्रुटि-रोधी प्रणाली को औपचारिक रूप दिया। उन्होंने नियंत्रण कार्यों को, जो त्रुटि को असंभव बनाते हैं या प्रक्रिया को रोकते हैं, चेतावनी कार्यों से अलग किया, जो केवल त्रुटि का संकेत देते हैं। जिडोका, यानी अंतर्निहित गुणवत्ता, प्रक्रिया को रोक देती है: मशीन किसी भी असामान्यता का पता चलने पर रुक जाती है।
स्कैन स्टेशन पर हार्ड स्टॉप के साथ चेक डिजिट एक नियंत्रण फ़ंक्शन है। स्कैन विफलता जिसके बावजूद यूनिट आगे बढ़ जाती है, केवल एक चेतावनी है। अपने स्टेशनों की ऑडिट करके इस अंतर का पता लगाएं।
FMEA
प्रत्येक नियंत्रण की पहचान का ईमानदारी से मूल्यांकन करें। एक निश्चित सीमा वाली जाँच, जिसमें खराब नमूनों का उपयोग किया गया हो और विफलता के कारण को भी शामिल किया गया हो, उसे उसी जाँच की तुलना में बेहतर रेटिंग मिलती है जिसे ऑपरेटर दरकिनार कर सकते हैं। साक्ष्य को PFMEA में दर्ज करें।
एआईएजी-वीडीए की कार्य प्राथमिकता पद्धति भी आपको रोकथाम को प्राथमिकता देने के लिए प्रेरित करती है। यहां रोकथाम का अर्थ है प्रक्रिया को इस प्रकार से डिजाइन करना कि गलत डेटा उत्पन्न न हो सके, उदाहरण के लिए पहचानकर्ताओं और लेबलों को टाइप करने के बजाय एक ही स्रोत से उत्पन्न करना।
डेटा त्रुटियों पर DMAIC लागू किया गया
| चरण | गतिविधि | गलत लेबल वाले उत्पादों का उदाहरण |
|---|---|---|
| परिभाषित करना | समस्या, दायरा, गुणवत्ता के लिए महत्वपूर्ण विशेषता | पिछले 12 महीनों में ग्राहक A को गलत लेबल मिले। CTQ यह है कि सभी इकाइयों में लेबल की सामग्री उत्पाद से 100% मेल खाती हो। |
| उपाय | आधारभूत और मापन प्रणाली | प्रति मिलियन लेबल दोषों की गणना करें, और संदर्भ के विरुद्ध सत्यापनकर्ता का विशेषता सहमति विश्लेषण करें। |
| विश्लेषण करें | मूल कारणों | कारणों का पैरेटो चार्ट: टेम्पलेट संस्करण, रोल परिवर्तन, मैन्युअल प्रविष्टि, पुनर्मुद्रण |
| सुधार | Controls | टेम्प्लेट हैश चेक, स्कैन-टू-मैच, केंद्रीय सीरियल सेवा, जहां भी की-एंट्री बाकी है वहां चेक डिजिट्स |
| कंट्रोल | लाभ को बरकरार रखें | स्कैन विफलता दर का नियंत्रण चार्ट, नियंत्रण योजना, ऑडिट, प्रतिक्रिया योजना |
The defects per million opportunities follow from the number of defects [latex]D[/latex], the units [latex]N[/latex] and the opportunities per unit [latex]O[/latex]. The sigma level adds the conventional 1.5 sigma shift to the normal quantile.
[latex]\displaystyle \mathrm{DPMO} = \frac{D}{N \times O} \times 10^{6}[/latex]
[latex]\displaystyle \sigma_{\mathrm{level}} = \Phi^{-1}\left(1 – \frac{\mathrm{DPMO}}{10^{6}}\right) + 1.5[/latex]
A worked example with illustrative numbers shows the arithmetic. 36 wrong-label defects in 480,000 labels, counting one opportunity per label, give [latex]\mathrm{DPMO} = 36 / 480000 \times 10^{6} = 75[/latex]. With the conventional 1.5 sigma shift, that is a sigma level of about 5.3. After the improvements, 6 defects in the next 480,000 labels give 12.5 per million and about 5.7 sigma. The figures illustrate the calculation. They are not a benchmark.
मापन प्रणाली विश्लेषण और एसपीसीस्कैनर और वेरिफायर को मापन प्रणालियों के रूप में मानें। वेरिफायर को एक अनुरूपता मानक के अनुरूप अंशांकन की आवश्यकता होती है। उत्तीर्ण या अनुत्तीर्ण डेटा के लिए, ऑपरेटरों, स्कैनरों और एक संदर्भ के बीच विशेषता सहमति विश्लेषण चलाएँ, ताकि सहमति और पूर्वाग्रह को निर्धारित किया जा सके। फिर कंट्रोल चार्ट की सहायता से निगरानी करें। पी-चार्ट प्रति लॉट असफल स्कैन के अनुपात को दर्शाता है। यू-चार्ट प्रति यूनिट दोषों को दर्शाता है। पहली रीडिंग में विफलता दर में वृद्धि अक्सर प्रिंटहेड घिसाव, रिबन घिसाव या सब्सट्रेट में बदलाव का संकेत देती है, इससे पहले कि सत्यापन ग्रेड सीमा से नीचे गिर जाए। |
अपव्यय और निवेश पर प्रतिफलData errors create classic wastes: defects, rework, waiting for corrected data, motion to find the right item, and excess inventory held as a buffer against bad data. A simple model sums, over all stages [latex]s[/latex], the number of errors [latex]n_s[/latex] times the cost per error [latex]c_s[/latex]. [latex]\displaystyle C_{\mathrm{total}} = \sum_{s} n_s c_s[/latex] उस आंकड़े की तुलना कार्यान्वयन की लागत से करें, जिसमें मुख्य रूप से सॉफ्टवेयर कॉन्फ़िगरेशन, स्कैनर और वेरिफायर हार्डवेयर और प्रशिक्षण शामिल हैं। अपनी लागत लेखांकन से प्रति त्रुटि लागत निकालें। प्रिंटर पर पकड़ी गई त्रुटि और ग्राहक के स्तर पर पकड़ी गई त्रुटि के बीच इसमें काफी अंतर होता है। |
नियंत्रण योजना का उदाहरण
| विशेषता | तरीका | आवृत्ति | स्वीकृति | प्रतिक्रिया की योजना |
|---|---|---|---|---|
| लेबल टेम्पलेट पहचान | हैश की तुलना रिलीज़ रिकॉर्ड से की गई | हर नौकरी की शुरुआत | मिलान | कार्य को रोकें, इंजीनियरिंग टीम को सूचित करें |
| प्रतीक मुद्रण गुणवत्ता | इनलाइन सत्यापनकर्ता | यदि जोखिम अनुमति देता है तो 100 प्रतिशत, या प्रति लॉट एक नमूना। | निर्धारित न्यूनतम के बराबर या उससे ऊपर का ग्रेड | लेबल को अस्वीकार करें, प्रिंटहेड और रिबन की जांच करें। |
| यूनिट रिकॉर्ड के आधार पर लेबल सामग्री | स्कैन करें और तुलना करें | 100 प्रतिशत | सटीक मिलान | यूनिट को अलग करें, रोल और डेटा की जांच करें |
| फर्मवेयर डाइजेस्ट | रीडबैक हैश | लाइन के अंत में 100 प्रतिशत | गोल्डन डाइजेस्ट से मिलान करें | एक बार रीफ्लैश करें, फिर स्क्रैप करें और मूल कारण का पता लगाएं। |
| चेक फ़ंक्शन की स्थिति | ज्ञात-खराब चुनौती | प्रत्येक शिफ्ट | अस्वीकृति दर्ज की गई | लाइन को रोकें, पुनः अंशांकन करें या मरम्मत करें |
| पता लगाने की क्षमता | लॉट से यूनिट तक मॉक रिकॉल | वार्षिक या प्रति लेखापरीक्षा योजना | निर्धारित समय पूरा हुआ | वंशावली डेटा में मौजूद कमियों को दूर करें |
पोका-योके उपकरणों के तीन परिवार
शिंगो ने त्रुटि-रोधी विधियों को तीन श्रेणियों में वर्गीकृत किया। इनमें से प्रत्येक श्रेणी का इस मार्गदर्शिका में दिए गए जाँचों में एक समकक्ष मौजूद है:
-
- संपर्क विधि
- यह स्पर्श या किसी सेंसर, जैसे कि लिमिट स्विच या कुंजीयुक्त उपकरण, के माध्यम से आकार, माप या रंग का पता लगाता है। इसका डेटा समकक्ष एक प्रारूप या चेक डिजिट परीक्षण होता है।
- निश्चित-मूल्य विधि
- जब निर्धारित संख्या में भाग या गतियाँ प्राप्त नहीं होती हैं, उदाहरण के लिए गिनी हुई स्थितियों वाली ट्रे, तो यह त्रुटि का संकेत देता है। इसका डेटा समकक्ष एक लंबाई फ़ील्ड या एक खंड गणना है।
- गति-चरण विधि
- यह सुनिश्चित करता है कि चरण सही क्रम में हों, उदाहरण के लिए एक इंटरलॉक जो पिछले चरण के पूरा होने तक एक चरण को रोक देता है। इसका डेटा समकक्ष एक अनुक्रम संख्या या स्कैन-टू-रिलीज़ वर्कफ़्लो होता है।
सुझाव
- चेक स्टेशनों के अस्वीकृति डेटा को SPC में फीड करें, उदाहरण के लिए प्रति पंक्ति एक चार्ट, जिसमें शिफ्ट, प्रिंटर या फिक्स्चर के अनुसार उपसमूह हों। एक स्थिर अस्वीकृति दर क्षमता को प्रभावित करने वाले रीवर्क लूप को छुपा सकती है।
- जांच में अस्वीकृति को पिछली प्रक्रिया के दोष के रूप में गिनें, न कि जांच की सफलता के रूप में। कारण निर्धारित करें और मूल कारण पर ही प्रक्रिया को समाप्त करें।
21. लॉजिस्टिक्स: वेयरहाउस पिकिंग त्रुटियों को कैसे कम करें
माल चुनने में होने वाली गलतियाँ लॉजिस्टिक्स में डेटा-आधारित सबसे महंगी विफलताओं में से एक हैं। हर एक गलती से माल वापस भेजने, दोबारा शिपमेंट करने और शिकायतों की एक श्रृंखला शुरू हो जाती है।
जीएस1 पहचान
GTIN किसी उत्पाद को उसकी पैकेजिंग स्तर पर पहचानता है। SSCC पैलेट जैसी लॉजिस्टिक्स इकाई को पहचानता है और इसमें 18 अंक होते हैं। GLN किसी स्थान या पक्ष को पहचानता है। GRAI वापसी योग्य संपत्तियों को पहचानता है। इन सभी में एक चेक अंक होता है, और GS1 लॉजिस्टिक्स लेबल मानक यह परिभाषित करता है कि ये इकाइयों पर कैसे दिखाई देते हैं।
स्कैन-आधारित त्रुटि-प्रूफिंग
- सबसे पहले स्थान के लेबल को स्कैन करें। चेक डिजिट और फॉर्मेट वैलिडेशन गलत लोकेशन कोड को तुरंत पकड़ लेते हैं, और WMS पुष्टि करता है कि यह अपेक्षित स्थान है।
- आइटम या केस का GTIN स्कैन करें। सिस्टम इसकी तुलना पिक टास्क से करता है और मात्रा दर्ज करने से पहले गलत आइटम को अस्वीकार कर देता है।
- स्कैन करके मात्रा की पुष्टि करें, या यदि प्रत्येक वस्तु को स्कैन करना अव्यावहारिक हो तो वजन की जांच करें।
- यूनिट को बंद करते समय गंतव्य कंटेनर या एसएससीसी को स्कैन करें और उसकी सामग्री को उससे लिंक करें।
- लोडिंग के समय, शिपमेंट मैनिफेस्ट के साथ एसएससीसी की जांच करें।
| चुनने में हुई त्रुटि का कारण | सामान्य उपचार |
|---|---|
| आसन्न स्लॉट में समान दिखने वाली वस्तुएँ | GTIN और स्लॉटिंग नियमों की पुष्टि के लिए स्कैन करें |
| स्थान या वस्तु कोड को मैन्युअल रूप से दर्ज करना | प्रक्रिया से कीबोर्ड को हटा दें, और जहां टाइप करना अपरिहार्य हो वहां चेक डिजिट का उपयोग करें। |
| माप की इकाई को लेकर भ्रम (प्रत्येक, आंतरिक पैक, केस) | पैकेजिंग स्तर के अनुसार अलग-अलग GTIN, GTIN-14 संकेतक अंक का उपयोग करते हुए |
| क्षतिग्रस्त या अपठनीय लेबल | लेबलिंग के समय सत्यापन, त्रुटि सुधार सहित 2डी कोड, एक पुनः लेबलिंग स्टेशन |
| मास्टर डेटा त्रुटियाँ | आयात के समय GTIN चेक अंकों को सत्यापित करें और आपूर्तिकर्ता के स्रोत डेटा से तुलना करें। |
| डुप्लिकेट एसएससीसी | केंद्रीय आवंटन और एक विशिष्टता बाधा |
Quantify accuracy as defects per million lines picked. A line accuracy of 99.9 percent sounds high, yet it equals [latex](1 – 0.999) \times 10^{6} = 1000[/latex] errors per million lines, far from six sigma. State targets in DPMO, so that they connect to your Lean Six Sigma metrics.
EDI, ASN और EPCIS संदेश अखंडताव्यावसायिक संदेशों में स्वयं के अखंडता क्षेत्र होते हैं। EDI मानकों में नियंत्रण संख्याएँ और खंड गणनाएँ शामिल होती हैं, उदाहरण के लिए EDIFACT संदेश या X12 लेनदेन सेट के समापन खंडों में। प्राप्तकर्ता इनका उपयोग खंडित या खोए हुए डेटा का पता लगाने के लिए करता है। EPCIS इवेंट में शामिल इकाइयों के पहचानकर्ता होते हैं, और इवेंट का मान चेक अंकों और उन पहचानकर्ताओं की विशिष्टता पर निर्भर करता है। संदेश प्राप्त होने पर निम्नलिखित क्रम में सत्यापन करें: नियंत्रण संख्या, पहचानकर्ता जाँच अंक और प्रारूप, और फिर व्यावसायिक नियम जैसे कि खरीद आदेश से मेल खाने वाला ASN। असफल संदेशों को अस्वीकार या अलग रखें, और व्यापारिक साझेदार के अनुसार अस्वीकृति दर को ट्रैक करें। विनियमित श्रृंखलाओं में क्रमबद्धतादवा और चिकित्सा उपकरण श्रृंखलाओं में क्रमबद्धता के नियम जोड़े गए हैं। संयुक्त राज्य अमेरिका में, ड्रग सप्लाई चेन सिक्योरिटी एक्ट के तहत प्रत्येक पैकेज पर 2डी डेटा मैट्रिक्स में एनडीसी, सीरियल नंबर, लॉट और समाप्ति तिथि सहित उत्पाद पहचानकर्ता होना अनिवार्य है। वितरण सुरक्षा संबंधी उन्नत आवश्यकताएं चरणबद्ध तरीके से लागू हुईं। मूल तिथि 27 नवंबर 2023 थी, स्थिरीकरण अवधि 27 नवंबर 2024 को समाप्त हुई, और एफडीए ने छोटे वितरकों को 27 नवंबर 2026 तक छूट प्रदान की।एफडीए छूट सूचना). कानूनी फर्मों के सारांशों में बताया गया है कि एफडीए ने अगस्त 2026 में कुछ छोटे डिस्पेंसर छूटों को 27 नवंबर 2027 तक बढ़ा दिया था।बुकानन सारांशएफडीए की वेबसाइट पर वर्तमान स्थिति की जांच करें। यूरोपीय संघ में, नकली दवाओं से संबंधित निर्देश के ढांचे के तहत पैकेटों पर एक विशिष्ट पहचानकर्ता और छेड़छाड़ रोधी उपकरण लगाया जाता है। चिकित्सा उपकरण यूडीआई भी इसी सिद्धांत का पालन करता है। जीएस1 जैसी जारीकर्ता एजेंसियां पहचानकर्ता संरचना को परिभाषित करती हैं, और चेक अंक इसे मान्य करता है। |
कोल्ड चेन और आईओटी डेटातापमान रिकॉर्डर और IoT सेंसर यह प्रमाणित करते हैं कि शिपमेंट निर्धारित सीमा के भीतर रहा। ऐसे उपकरण चुनें जो CRC या हस्ताक्षर के साथ रीडिंग स्टोर करते हों, और हस्ताक्षरित डाउनलोड को प्राथमिकता दें। प्रमाणित एन्क्रिप्शन के साथ परिवहन को सुरक्षित रखें। इन चरणों के बिना, लॉग फ़ाइल एक संपादन योग्य स्प्रेडशीट बन जाती है। नकली उत्पादों की रोकथाम और ट्रैकिंग एवं ट्रेसवैध चेक अंक वाला सीरियल नंबर आसानी से जाली बनाया जा सकता है। ट्रैक-एंड-ट्रेस प्रणाली सर्वर पर यह रिकॉर्ड रखती है कि कौन से सीरियल नंबर जारी किए गए और कहाँ-कहाँ देखे गए। दो स्थानों पर एक ही सीरियल नंबर का बार-बार मिलना, या ऐसा सीरियल नंबर जो कभी जारी ही न किया गया हो, जाली नंबर का संकेत होता है। उच्च मूल्य वाली वस्तुओं के लिए, अध्याय 14 में वर्णित अनुसार, हस्ताक्षर या सुरक्षा तत्व जोड़ें। ब्लॉकचेन और वितरित खाता बहीडिस्ट्रिब्यूटेड लेजर सप्लाई चेन की घटनाओं के हैश को सुरक्षित रख सकते हैं, ताकि कोई भी चुपके से इतिहास को बदल न सके। ये इस बात की पुष्टि नहीं करते कि कोई घटना वास्तव में हुई थी या स्कैन की गई वस्तु असली थी। गलत डेटा हमेशा गलत ही रहता है, और अब उस पर एक स्थायी टाइमस्टैम्प भी होता है। बाह्य एंकरिंग के साथ हस्ताक्षरित हैश चेन अधिकांश संयंत्रों को आवश्यक छेड़छाड़ के साक्ष्य प्रदान करती है, बिना परिचालन लागत बढ़ाए। साझा खाता बही पर तभी विचार करें जब कई ऐसे पक्ष जो एक-दूसरे पर भरोसा नहीं करते, उन्हें एक सामान्य रिकॉर्ड की आवश्यकता हो। |
गोदाम में उपयोग होने वाले उपकरणों और औजारों के उदाहरण
- वॉइस पिकिंग हेडसेट: सिस्टम पिकर से पिक लोकेशन पर अंकित चेक डिजिट्स बोलने के लिए कहता है। गलत लोकेशन होने पर कोई भी आइटम पिक करने से पहले ही उसे अस्वीकार कर दिया जाता है।
- पिक-टू-लाइट और पुट-टू-लाइट मॉड्यूल: एक लाइट और मात्रा डिस्प्ले बिन को चिह्नित करते हैं, और ऑपरेटर एक बटन दबाकर पुष्टि करता है। जहां गलत पिकिंग महंगी साबित हो सकती है, वहां आइटम स्कैन सुविधा जोड़ें।
- हैंडहेल्ड और रिंग स्कैनर: पैलेट लेबल के स्थान, वस्तु और एसएससीसी की पुष्टि के लिए स्कैन करें।
- वजन और माप निर्धारण स्टेशन: मापा गया वजन मास्टर डेटा से तुलना किया जाता है, जिससे गलत वस्तु या क्षतिग्रस्त कार्टन का पता चल जाता है।
- डॉक के दरवाजों पर आरएफआईडी पोर्टल: पैलेट के अंदर पढ़े गए टैग की तुलना अग्रिम शिपिंग सूचना से की जाती है।
22. सेवा, बिक्री के बाद की सेवा और जीवन का अंत
प्रसारण और फील्ड अपडेट
अपडेट प्रक्रिया तीन तरह से विफल हो सकती है: डेटा का स्थानांतरण दूषित हो गया है, इमेज डिवाइस के लिए उपयुक्त नहीं है, या इमेज दुर्भावनापूर्ण है। इन विफलताओं से निपटने के लिए सुरक्षा उपायों को कई स्तरों में लागू करें।
- प्रत्येक चंक या ब्लॉक के लिए एक सीआरसी स्थानांतरण त्रुटियों को शीघ्र ही पकड़ लेता है।
- स्थापना से पहले जांचा गया संपूर्ण चित्र का हैश, पूर्णता की पुष्टि करता है।
- डिवाइस में संग्रहीत सार्वजनिक कुंजी के विरुद्ध हस्ताक्षर की जांच से स्रोत की पुष्टि होती है।
- उत्पाद और हार्डवेयर पहचानकर्ता का मिलान होने पर किसी अन्य डिवाइस के लिए बनाई गई इमेज को इंस्टॉल होने से रोका जा सकता है।
- रोलबैक सुरक्षा के साथ संस्करण जांच असुरक्षित रिलीज़ में डाउनग्रेड होने से रोकती है।
- बूट-टाइम पुष्टिकरण के साथ दोहरे विभाजन यह सुनिश्चित करते हैं कि यदि नई छवि विफल हो जाती है तो पुरानी छवि चलाने योग्य बनी रहे।
स्पेयर पार्ट्स, वारंटी और रिटर्न
- स्पेयर पार्ट नंबरों में एक चेक डिजिट होता है, और वारंटी पंजीकरण के लिए वेब फॉर्म इसे मान्य करते हैं, जिससे स्रोत पर ही टाइपिंग त्रुटियों का पता चलता है।
- सीरियल नंबर किसी फील्ड विफलता को उत्पादन वंशावली से जोड़ते हैं, जिसमें लाइन के अंत में दर्ज फर्मवेयर डाइजेस्ट भी शामिल होता है।
- रिवर्स लॉजिस्टिक्स में भी फॉरवर्ड फ्लो की तरह ही समान पहचानकर्ताओं और समान जांचों की आवश्यकता होती है।
डिजिटल उत्पाद पासपोर्ट
सतत उत्पादों के लिए पारिस्थितिक डिजाइन विनियमन, (ईयू) 2024/1781, 18 जुलाई 2024 को लागू हुआ और इसने डिजिटल उत्पाद पासपोर्ट की शुरुआत की: एक पासपोर्ट मानकीकृत जीवनचक्र डेटा को उत्पाद पर डेटा वाहक से जोड़ता है, जो अक्सर एक क्यूआर कोड होता है।
यूरोपीय आयोग ने 20 जुलाई 2026 को परीक्षण वातावरण के साथ डीपीपी रजिस्ट्री शुरू की। यूरोपीय संघ बैटरी विनियमन के तहत पहला अनिवार्य पासपोर्ट 18 फरवरी 2027 से कुछ बैटरियों पर लागू होता है। अन्य उत्पाद समूह प्रत्यायोजित अधिनियमों को अपनाए जाने के बाद इसका अनुसरण करते हैं। देखें बैटरी पर कमीशन पेज और यह रजिस्ट्री घोषणा.
डेटा अखंडता पर इसके प्रत्यक्ष परिणाम होते हैं। उत्पाद का विशिष्ट पहचानकर्ता उत्पाद के पूरे जीवनकाल में अद्वितीय, स्थिर और सही रहना चाहिए, जिसके लिए एक चेक डिजिट और एक केंद्रीय आवंटन प्रक्रिया आवश्यक है। पासपोर्ट डेटा सत्यापन योग्य होना चाहिए, जो मूल दस्तावेजों के हैश और आर्थिक संचालक के हस्ताक्षरों की ओर इशारा करता है। डेटा वाहक भी पठनीय रहना चाहिए, जो हमें गुणवत्ता और त्रुटि सुधार के अंकन की ओर वापस ले जाता है।
23. आकस्मिक भ्रष्टाचार बनाम दुर्भावनापूर्ण भ्रष्टाचार
सही जाँच इस बात पर निर्भर करती है कि त्रुटि का कारण कौन या क्या है। शोर, घिसाव और मानवीय चूकें आकस्मिक होती हैं। हमलावर या जालसाज़ आकस्मिक नहीं होते और वे जाँच में ऐसा बदलाव चुनते हैं जिसे आपकी जाँच देख नहीं सकती।
| धमकी | Example | वे जाँचें जो मदद करती हैं | ऐसे उपाय जो मददगार नहीं हैं |
|---|---|---|---|
| आकस्मिक त्रुटि | बिट फ़्लिप, गलत दर्ज किया गया अंक, आंशिक डाउनलोड | चेक डिजिट, सीआरसी, हैश | इनके अलावा किसी और चीज की जरूरत नहीं है |
| जानबूझकर किया गया संशोधन | फर्मवेयर में बदलाव किया गया, परीक्षण रिकॉर्ड में परिवर्तन किया गया | हस्ताक्षर, एचएमएसी | सीआरसी, प्लेन हैश, चेक डिजिट |
| प्रतिस्थापन | नकली सीरियल नंबर वाला जाली पुर्जा | प्रमाणीकरण टैग, ट्रैक-एंड-ट्रेस | संख्या जांचें |
| REPLAY | वैध पुराना संदेश दोबारा भेजा गया | मैक द्वारा कवर किया गया अनुक्रम काउंटर या टाइमस्टैम्प | कोई भी स्थिर चेकसम |
| रोलबैक | पुराने हस्ताक्षरित लेकिन असुरक्षित फर्मवेयर को पुनः स्थापित किया गया | एंटी-रोलबैक काउंटर के साथ संस्करण जांच | केवल हस्ताक्षर |
जहां भी दो पक्ष किसी एक द्वारा तैयार की गई फ़ाइल के बजाय डाइजेस्ट पर भरोसा करते हैं, वहां टकराव हमले महत्वपूर्ण होते हैं। MD5 और SHA-1 इस परीक्षण में विफल रहते हैं। संदेश प्रमाणीकरण के लिए, HMAC का उपयोग करें और कभी भी गुप्त-प्रीफ़िक्स हैश का उपयोग न करें, क्योंकि इससे लंबाई बढ़ जाती है।
औद्योगिक साइबर सुरक्षा और विनियमनआईईसी 62443 श्रृंखला प्रणाली अखंडता पर मूलभूत आवश्यकता को परिभाषित करती है। यह औद्योगिक स्वचालन और नियंत्रण प्रणालियों में संचार अखंडता और सॉफ़्टवेयर तथा सूचना की अखंडता को कवर करती है। फ़र्मवेयर, कॉन्फ़िगरेशन और रेसिपी की जाँच इसका प्रत्यक्ष प्रमाण है। यूरोपीय संघ का साइबर रेज़िलिएंस अधिनियम, विनियमन (ईयू) 2024/2847, 10 दिसंबर 2024 को लागू हुआ। सक्रिय रूप से उपयोग की जा रही कमजोरियों और गंभीर घटनाओं की रिपोर्टिंग की बाध्यताएँ 11 सितंबर 2026 से लागू हो गई हैं, जिनमें बाज़ार में पहले से मौजूद उत्पाद भी शामिल हैं। निर्माता को जानकारी प्राप्त होने के 24 घंटों के भीतर पहली सूचना देनी होगी। आवश्यक शर्तों और सीई मार्किंग सहित पूर्ण आवेदन 11 दिसंबर 2027 से शुरू होगा। रिपोर्टिंग बाध्यताओं के उल्लंघन पर जुर्माना 15 मिलियन यूरो या वैश्विक वार्षिक कारोबार का 2.5 प्रतिशत तक हो सकता है। मैथेसन द्वारा सारांश इसमें समयरेखा शामिल है। अनिवार्य आवश्यकताओं में अनधिकृत संशोधन से डेटा, प्रोग्राम और कॉन्फ़िगरेशन की अखंडता की सुरक्षा और सुरक्षित अद्यतन तंत्र शामिल हैं। इसलिए हस्ताक्षरित फ़र्मवेयर और सत्यापित अद्यतन केवल इंजीनियरिंग प्राथमिकता नहीं बल्कि अनुपालन का विषय बन जाते हैं। एनआईएस2 निर्देश, (ईयू) 2022/2555, मशीनरी, विद्युत उपकरण, वाहन और चिकित्सा उपकरणों के कई निर्माताओं के लिए सुरक्षा और रिपोर्टिंग संबंधी दायित्वों को जोड़ता है। |
नकली सामान, ग्रे मार्केट और सप्लाई-चेन पर हमले
|
24. सही चेकसम का चुनाव कैसे करें
पहले खतरे की पहचान करें, फिर डेटा प्रकार की, और फिर बाधाओं की। प्रश्नों को क्रम से हल करें और सबसे उपयुक्त तंत्र पर रुकें, फिर यदि बाद के प्रश्न का उत्तर भी हां है तो अगला तंत्र जोड़ें।
- क्या कोई जानबूझकर डेटा में बदलाव करके उससे लाभ उठा सकता है? यदि हाँ, तो डिजिटल हस्ताक्षर या HMAC का उपयोग करें। CRC या हैश को केवल आकस्मिक त्रुटियों के लिए ही रखें।
- क्या कोई व्यक्ति मान को टाइप करता है, पढ़ता है या स्कैन करता है? यदि हाँ, तो पहचानकर्ता पर एक चेक अंक का उपयोग करें, स्कैनर पर सत्यापन करें और भौतिक क्षति से बचाव के लिए त्रुटि सुधार के साथ 2डी चिह्नों का उपयोग करें।
- क्या डेटा बस के माध्यम से यात्रा करता है या छोटी मेमोरी में रहता है? यदि हाँ, तो संदेश की लंबाई और आवश्यक हैमिंग दूरी के लिए चुने गए बहुपद के साथ सीआरसी का उपयोग करें। महत्वपूर्ण मापदंडों के लिए एंड-टू-एंड सीआरसी जोड़ें।
- क्या किसी फ़ाइल या रिकॉर्ड को संदर्भ के समान दिखाना आवश्यक है? यदि हाँ, तो तुलना के लिए SHA-256 का उपयोग करें। सामान्य तुलनाओं के लिए एक तेज़, गैर-क्रिप्टोग्राफ़िक हैश पर्याप्त है।
- क्या डेटा को बिना पुनः प्रयास के क्षति से सुरक्षित रखना आवश्यक है? यदि हाँ, तो त्रुटि-सुधार कोड जोड़ें।
- क्या यह डेटा किसी विनियमित रिकॉर्ड का हिस्सा है? यदि हां, तो ऑडिट ट्रेल, सत्यापन और चुनी गई विधि के लिए दस्तावेजी औचित्य जोड़ें।
| डेटा या चरण | जोखिम | अनुशंसित दृष्टिकोण |
|---|---|---|
| लोगों द्वारा टाइप किए गए पार्ट नंबर और सीरियल नंबर | मध्यम | डैम, वेरहोएफ़ या आईएसओ/आईईसी 7064 चेक अंक। जीएस1 कुंजियों के लिए जीएस1 अंक। |
| लेबल और चिह्न | मध्यम से उच्च | ISO/IEC 15415, 15416 या 29158 के अनुसार सत्यापन, त्रुटि सुधार सहित 2D प्रतीक, टेम्पलेट हैश |
| फील्डबस और सेंसर डेटा | मध्यम | लंबाई के अनुरूप हैमिंग दूरी के साथ प्रोटोकॉल सीआरसी, जहां आवश्यक हो वहां सुरक्षा प्रोटोकॉल। |
| रेसिपी और पैरामीटर | उच्च | गोल्डन रिकॉर्ड के विरुद्ध हैश, साथ ही ट्रांसफर ब्लॉक में एक सीआरसी |
| सीएडी और रिलीज़ पैकेज | मध्यम | SHA-256 मैनिफेस्ट रिलीज़ रिकॉर्ड में संग्रहीत है |
| फ़र्मवेयर और अपडेट | उच्च | रिलीज के लिए हस्ताक्षर और SHA-256, रनटाइम जांच के लिए CRC |
| विनियमित अभिलेख | उच्च | ऑडिट ट्रेल के साथ हैश चेन या हस्ताक्षर, मान्य किया गया |
| लॉजिस्टिक्स पहचानकर्ता और संदेश | मध्यम | GS1 चेक अंक, संदेश नियंत्रण योग, व्यावसायिक नियम सत्यापन |
| थोक तुलना और डुप्लिकेशन हटाना | कम | xxHash का मिलान पर पूर्ण तुलना के साथ |
निर्णय लेने के लिए सुझाव
- प्रत्येक डेटा ऑब्जेक्ट के लिए निर्णय रिकॉर्ड रखें: त्रुटि मॉडल, वाहक, आकार बजट, जीवनकाल और स्वामी। प्रत्येक डिज़ाइन चरण में और आपूर्ति श्रृंखला या खतरे में परिवर्तन होने पर इसकी समीक्षा करें।
- परीक्षण उम्मीदवार वास्तविक विफलता मोड से मेल खाने वाली त्रुटियों के साथ जांच करता है: बिट फ़्लिप, अंकों का स्थान परिवर्तन, ट्रंकेशन और गलत फ़ाइल। सिद्धांत पर निर्भर रहने के बजाय पता लगाने की दर को मापें।
25. कार्यान्वयन मार्गदर्शिका
तीन नियम अधिकांश परेशानियों से बचाते हैं। एक परीक्षित लाइब्रेरी या एक साझा कार्यान्वयन का उपयोग करें। नियंत्रित दस्तावेज़ में प्रत्येक पैरामीटर को ठीक करें। पहले उत्पादन रन से पहले प्रकाशित वैक्टर के साथ परीक्षण करें। परिशिष्ट B में नीचे उपयोग किए गए वैक्टर दिए गए हैं।
पायथन में GS1 चेक अंक |
एक्सेल में GS1 चेक अंकसेल A1 में टेक्स्ट के रूप में संग्रहीत 12 अंकों के GTIN-13 बॉडी के लिए, यह सूत्र चेक अंक लौटाता है। पहचानकर्ताओं को टेक्स्ट के रूप में स्टोर करें, कभी भी संख्याओं के रूप में नहीं। एक्सेल किसी संख्या में केवल 15 महत्वपूर्ण अंक ही रखता है, इसलिए 18 अंकों के SSCC को संख्या के रूप में स्टोर करने पर उसके अंतिम अंक गायब हो जाते हैं। यह शुरुआती शून्य भी हटा देता है, जिससे GTIN-12 और GTIN-8 के मान दूषित हो जाते हैं। |
SQL में GS1 चेक अंकयह क्वेरी एक रिकर्सिव कॉमन टेबल एक्सप्रेशन का उपयोग करती है। इसका परीक्षण SQLite में किया गया और यह GTIN-13 बॉडी के लिए 1 और ऊपर उपयोग की गई SSCC बॉडी के लिए 7 मान लौटाती है। कृपया अपने डेटाबेस के अनुसार सिंटैक्स को अनुकूलित करें। |
पीएलसी संरचित पाठ में जीएस1 चेक अंकयह फ़ंक्शन IEC 61131-3 स्ट्रिंग फ़ंक्शंस का अनुसरण करता है। विक्रेताओं के स्ट्रिंग रूपांतरण नामों जैसे विवरणों में भिन्नता हो सकती है, इसलिए इसे अपने रनटाइम पर परिशिष्ट B में दिए गए वैक्टर के विरुद्ध चलाएँ। |
सीआरसी-32 सी मेंबिटवाइज़ संस्करण सबसे छोटा और ऑडिट करने में सबसे आसान है। इसे ASCII स्ट्रिंग 123456789 के वेक्टर के विरुद्ध संकलित और परीक्षण किया गया था। प्रोडक्शन कोड आमतौर पर किसी टेबल या हार्डवेयर पेरिफेरल में बदल जाता है। |
पाइथन में मॉडबस सीआरसी-16 और स्ट्रीमिंग SHA-256वेरिएबल वायर में 01 03 00 00 00 0A C5 CD डेटा होता है। स्ट्रीमिंग फ़ंक्शन फ़ाइल को टुकड़ों में पढ़ता है, इसलिए यह स्थिर मेमोरी के साथ किसी भी आकार की छवियों को संभाल सकता है। हेक्स और ASCII स्ट्रिंग के चेकसम के साथ प्रयोग करने के लिए, निम्न विकल्प आज़माएँ। हेक्स और ASCII चेकसम कैलकुलेटर इस साइट पर। |
चेकसम कार्यान्वयन में आने वाली कमियां
| ख़तरा | क्या होता है | countermeasure |
|---|---|---|
| बाइट क्रम | Modbus सबसे पहले CRC लो बाइट भेजता है। स्वैप किए गए बाइट्स हर फ्रेम में विफल हो जाते हैं। | किसी वास्तविक डिवाइस से कैप्चर किए गए फ्रेम से मिलान करके सत्यापित करें |
| प्रारंभिक मूल्य और प्रतिबिंब | अलग-अलग पैरामीटर सेट से एक संभावित लेकिन गलत सीआरसी प्राप्त होता है। | इंटरफ़ेस विनिर्देश में सभी छह सीआरसी मापदंडों को ठीक करें |
| टेक्स्ट बनाम बाइट्स | पंक्ति के अंत, पाठ एन्कोडिंग और अंत में दिए गए रिक्त स्थान सारांश को बदल देते हैं। | संग्रहित बाइट्स को सटीक रूप से हैश करें, और यदि टेक्स्ट शामिल है तो सामान्यीकरण को परिभाषित करें। |
| पहचानकर्ताओं के लिए संख्यात्मक प्रकार | फ्लोटिंग पॉइंट में शुरुआती शून्य गायब हो जाते हैं, लंबी संख्याओं से अंक गायब हो जाते हैं। | Excel, CSV, डेटाबेस और PLC डेटा में पहचानकर्ताओं को स्ट्रिंग के रूप में संग्रहीत करें |
| पूरी फाइलों को मेमोरी में लोड करना | बड़ी छवियां स्टेशन पर रैम को अत्यधिक उपयोग करती हैं। | हैश को टुकड़ों में विभाजित करें |
| अपरिभाषित कवरेज | इस डाइजेस्ट में सीरियल नंबर जैसे अस्थिर फ़ील्ड शामिल हैं। | सटीक क्षेत्रों को परिभाषित करें, और इकाई-विशिष्ट डेटा को बाहर रखें या उसमें संशोधन करें। |
| अपुष्ट पुस्तकालय | एक साइलेंट बग हर उस टेस्ट को पास कर लेता है जिसे आपने नहीं लिखा है। | बिल्ड पाइपलाइन में प्रकाशित वैक्टर चलाएँ |
26. भूमिका के अनुसार सर्वोत्तम अभ्यास की चेकलिस्ट
अनुसंधान एवं विकास एवं डिजाइन
|
उत्पादन
|
 |
गुणवत्ता
|
लॉजिस्टिक्स
|
आईटी और ओटी
|
इंजीनियरों के लिए दो उपयोगी सुझाव
- प्रत्येक जांच के लिए एक मालिक का नाम दें। वह व्यक्ति एल्गोरिदम, पैरामीटर, परीक्षण वैक्टर और प्रतिक्रिया योजना का रखरखाव करता है।
- प्रत्येक जांच को नियंत्रण योजना और प्रक्रिया FMEA में शामिल करें, और मापन प्रणाली के समान ही समय सारणी के अनुसार इसका ऑडिट करें।
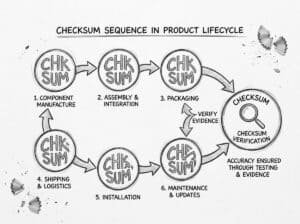
चेकसम और इसी तरह के अन्य कारकों पर निष्कर्ष
चेकसम छोटे, पुराने और अच्छी तरह से समझे जाने वाले तरीके हैं। भौतिक उत्पाद कार्यों में इनका महत्व सही चेकसम को जीवनचक्र के सही बिंदु पर रखने और चेक को साक्ष्य के साथ एक नियंत्रित प्रक्रिया के रूप में मानने से आता है।
जहां व्यक्ति और स्कैनर पहचानकर्ताओं को संभालते हैं, वहां चेक डिजिट का उपयोग करें। फ्रेम, ब्लॉक और छवियों के लिए सीआरसी का उपयोग करें, जिसमें संदेश की लंबाई के अनुरूप बहुपद हो। फ़ाइलों और रिकॉर्ड के लिए SHA-256 का उपयोग करें, और जहां जानबूझकर परिवर्तन का जोखिम हो, वहां हस्ताक्षर या कुंजीबद्ध कोड का उपयोग करें। जहां चिह्न और मेमोरी क्षतिग्रस्त हो सकती हैं, वहां त्रुटि सुधार जोड़ें।
फिर सबूतों के साथ प्रक्रिया को पूरा करें। जाँचों को चुनौती दें, सत्यापनकर्ताओं को समायोजित करें, परिणामों को दर्ज करें और आंकड़ों की समीक्षा करें। जिस जाँच की कोई जाँच नहीं करता, वह एक अनुमान मात्र है।
सबसे अधिक जोखिम वाले पायलट को आज कोई जाँच नहीं करनी है। पहले और बाद में पायलट के भागने की दर मापें और परिणाम का उपयोग अगली बार की जाँच के औचित्य को निर्धारित करने के लिए करें।
प्रत्येक चेक को एक नियंत्रित आइटम के रूप में मानें, जिसमें एक विशिष्टता, एक स्वामी, परीक्षण सदिश और एक चुनौती आवृत्ति शामिल हो। इनके बिना चेक निष्क्रिय हो जाएगा।
अक्सर पूछे जाने वाले प्रश्न
सीआरसी-32 पास होने से यह साबित क्यों नहीं होता कि फर्मवेयर इमेज इच्छित रिलीज है?
CRC केवल आकस्मिक भ्रष्टाचार का पता लगाता है, और कोई भी व्यक्ति उसी CRC वाली संशोधित छवि बना सकता है। किसी अलग चैनल के माध्यम से आप तक पहुंचने वाले रिलीज़ रिकॉर्ड के विरुद्ध SHA-256 डाइजेस्ट का सत्यापन करें, और जहां भी जानबूझकर परिवर्तन का जोखिम हो, वहां हस्ताक्षर जोड़ें।
GS1 मॉड-10 चेक डिजिट से कौन सी त्रुटियां बच जाती हैं?
यह जाँच प्रत्येक एकल-अंक त्रुटि को पकड़ लेती है, लेकिन यह 5 के अंतर वाले अंकों के आसन्न पुनर्स्थापन को नहीं पकड़ पाती, जो कि भिन्न अंकों के लगभग 11 प्रतिशत अदला-बदली के बराबर है। एक वैध अंक आवंटन के बारे में भी कुछ साबित नहीं करता है, इसलिए अंकगणितीय जाँच के साथ ही मास्टर-डेटा सत्यापन भी करें।
चेकसम-आधारित नियंत्रण के लिए FMEA डिटेक्शन को मैं कैसे रेट करूं?
साक्ष्य का मूल्यांकन करें, न कि एल्गोरिदम का: एक स्वचालित हार्ड स्टॉप, जिसे पहले से ही खराब नमूनों के साथ चुनौती दी गई थी, उसे उस जाँच की तुलना में कहीं बेहतर रेटिंग मिलती है जिसे ऑपरेटर दरकिनार कर सकते हैं या जिसे कभी चुनौती नहीं दी गई। बचने की संभावना का मात्रात्मक मूल्यांकन करें, चुनौती लॉग और बाईपास रजिस्टर रखें, और AIAG-VDA 2019 की कार्रवाई प्राथमिकता तर्क को लागू करें।
मैं अपने इंटरफ़ेस के लिए सीआरसी बहुपद का चयन कैसे करूं?
गारंटीकृत हैमिंग दूरी बहुपद और संदेश की लंबाई दोनों पर निर्भर करती है, इसलिए पहले लंबाई सीमा निर्धारित करें। कूपमैन ने दिखाया कि IEEE 802.3 CRC-32 अधिकतम लंबाई वाले ईथरनेट फ्रेम पर केवल 4 की हैमिंग दूरी तक पहुँचता है, जबकि अन्य बहुपद 6 तक पहुँचते हैं, इसलिए प्रकाशित व्यापक-खोज परिणामों से बहुपद लें।
दो प्रणालियाँ जो दोनों ही CRC-16 का उपयोग करने का दावा करती हैं, वे हर फ्रेम पर असहमत क्यों होती हैं?
नाम से एल्गोरिदम परिभाषित नहीं होता, क्योंकि चौड़ाई, बहुपद, प्रारंभिक मान, इनपुट परावर्तन, आउटपुट परावर्तन और अंतिम XOR सभी का मिलान होना आवश्यक है। इन छह मापदंडों को इंटरफ़ेस विनिर्देश में लिखें और Reveng कैटलॉग से ASCII स्ट्रिंग 123456789 के चेक मान का उपयोग करके दोनों सिरों का परीक्षण करें।
लाइन के अंत में SHA-256 तुलना कब भी सही फ्लैश का प्रमाण नहीं होती है?
स्रोत फ़ाइल को हैश करना, या प्रोग्रामर के सफलता संकेत पर भरोसा करना, डिवाइस की सामग्री के बारे में कुछ नहीं बताता है। डिवाइस से क्षेत्र को एक अलग पथ के माध्यम से वापस पढ़ें, विकल्प बाइट्स, फ़्यूज़ और लॉक बिट्स शामिल करें, सीरियल नंबर, मैक एड्रेस और कैलिब्रेशन जैसे यूनिट-विशिष्ट डेटा को अलग से संभालें, और प्रत्येक सीरियल नंबर के लिए परिणाम रिकॉर्ड करें।
क्या बैच रिकॉर्ड को छेड़छाड़-रोधी बनाने के लिए हैश चेन पर्याप्त है?
किसी लॉग श्रृंखला की क्रमबद्धता और अखंडता तभी सिद्ध होती है जब उसका नवीनतम हैश लॉग रखने वाले सिस्टम के बाहर एंकर किया गया हो। आवधिक हस्ताक्षर, RFC 3161 विश्वसनीय टाइमस्टैम्प का उपयोग करें, या हैश को किसी ग्राहक या लेखा परीक्षक को भेजें, क्योंकि अन्यथा लेखन पहुँच रखने वाला कोई भी व्यक्ति पूरी श्रृंखला की पुनर्गणना कर सकता है।
फील्डबस सीआरसी मेरे सिग्नलों की सुरक्षा करना कहाँ तक जारी रखता है?
एक गेटवे या ब्रिज अगले सेगमेंट के लिए CRC की पुनर्गणना करता है, इसलिए दो हॉप्स के बीच इसकी मेमोरी में होने वाली गड़बड़ी का पता नहीं चलता। सुरक्षा संबंधी संकेतों और सेटपॉइंट्स के लिए, स्रोत पर उत्पन्न और उपभोक्ता पर सत्यापित काउंटर के साथ एक एंड-टू-एंड CRC जोड़ें।
इन्वेंट्री और डुप्लिकेशन हटाने के लिए एक गैर-क्रिप्टोग्राफिक हैश को कितने बिट्स की आवश्यकता होती है?
जन्मदिन की सीमा ही निर्णायक कारक है: 100,000 आइटम वाले 32-बिट हैश में टकराव की संभावना लगभग 69 प्रतिशत होती है, जबकि 10 लाख आइटम वाले 64-बिट हैश में यह संभावना 100 मिलियन में 2.7 के आसपास रहती है। 64 बिट या उससे अधिक का उपयोग करें, और जब भी मिलान किसी निर्णय को प्रभावित करे, तो संपूर्ण डेटा की तुलना करें।
मापन प्रणाली विश्लेषण में बारकोड स्कैनर और सत्यापनकर्ताओं को कैसे शामिल किया जाए?
अनुरूपता मानक परीक्षण कार्ड का उपयोग करके सत्यापनकर्ताओं को कैलिब्रेट करें, प्रतीक प्रकार पर ISO/IEC 15416, 15415 या 29158 लागू करें, और ऑपरेटरों, स्कैनर्स और एक संदर्भ के बीच विशेषता सहमति विश्लेषण चलाएँ। सफलतापूर्वक पढ़ा गया प्रतीक केवल यह दर्शाता है कि वह पढ़ रहा है, इसलिए ग्रेड वितरण और अप्रयुक्त त्रुटि-सुधार क्षमता को विचलन संकेतक के रूप में ट्रैक करें।
क्या मुझे विनियमित वातावरण में चेक फ़ंक्शन को ही मान्य करने की आवश्यकता है?
हां, क्योंकि यह जांच एक कम्प्यूटरीकृत प्रणाली का हिस्सा है जो GAMP 5 सिद्धांतों, 21 CFR भाग 11 या EU अनुलग्नक 11 के अंतर्गत आती है। जोखिम के अनुपात में IQ, OQ और PQ की योजना बनाएं, परीक्षण वैक्टर और नकारात्मक परीक्षणों को सत्यापन फ़ाइल में संग्रहीत करें, और स्कैनर फ़र्मवेयर, प्रिंटर, लाइब्रेरी या ऑपरेटिंग सिस्टम में किसी भी बदलाव के बाद उन्हें पुनः चलाएं।
मैं उन उत्पादों में एल्गोरिदम को बंद करने की योजना कैसे बनाऊं जो 10 से 20 वर्षों तक सेवा में रहते हैं?
उदाहरण के लिए, 31 दिसंबर 2030 तक SHA-1 को बंद करने की NIST योजना के लिए समीक्षा तिथियों के साथ एक एल्गोरिदम रजिस्टर रखें। बूटलोडर और अपडेट चैनल इस तरह से डिज़ाइन करें कि एल्गोरिदम और कुंजियों को फील्ड में बदला जा सके, क्योंकि साइबर रेजिलिएंस एक्ट के तहत 11 दिसंबर 2027 से हस्ताक्षरित और सत्यापित अपडेट एक अनुपालन का विषय बन जाएंगे।
परिशिष्ट
परिशिष्ट ए: परीक्षण सदिश
सभी मानों की गणना या पुष्टि अध्याय 25 में दिखाए गए कोड या संदर्भ उपकरणों की सहायता से की गई थी। सभी इनपुट स्ट्रिंग ASCII टेक्स्ट के रूप में दिए गए हैं।
| समारोह | इनपुट | अपेक्षित परिणाम |
|---|---|---|
| सीआरसी-32 | 123456789 | 0xCBF43926 |
| सीआरसी-32सी | 123456789 | 0xE3069283 |
| सीआरसी-16/मोडबस | 123456789 | 0x4B37 |
| सीआरसी-16/सीसीआईटीटी-गलत | 123456789 | 0x29B1 |
| सीआरसी-8 (बहुपद 0x07) | 123456789 | 0xF4 |
| SHA-256 | 123456789 | 15e2b0d3c33891ebb0f1ef609ec419420c20e320ce94c65fbc8c3312448eb225 |
| मोडबस आरटीयू फ्रेम | 01 03 00 00 00 0A | CRC 0xCDC5, C5 CD के रूप में भेजा गया |
| सीआरसी-3 शिक्षण उदाहरण | संदेश 1101, जनरेटर 1011 | शेष 001 |
| GTIN-13 चेक अंक | 400638133393 | 1, पूर्ण कुंजी 4006381333931 |
| GTIN-12 चेक अंक | 03600029145 | 2, पूर्ण कुंजी 036000291452 |
| GTIN-14 चेक अंक | 1540014128876 | 3, पूर्ण कुंजी 15400141288763 |
| एसएससीसी चेक अंक | 34012345000000001 | 7, पूर्ण कुंजी 340123450000000017 |
| लुह्न चेक अंक | 7992739871 | 3, पूरा नंबर 79927398713 |
| VIN चेक डिजिट (उत्तर अमेरिकी नियम) | 11111111111111111 | 1 |
| VIN चेक डिजिट (उत्तर अमेरिकी नियम) | 1HGBH41JXMN109186 | X स्थिति 9 में |
परिशिष्ट बी: मानक और संदर्भ
इस लेख के लिए उपयोग किए गए ऑनलाइन स्रोत, नवंबर 2026 में जाँचे गए:
- GS1 सामान्य विशिष्टताएँ और यह GS1 UK द्वारा चेक अंक की गणना करने के लिए मार्गदर्शिका
- 49 सीएफआर 565.15, वीआईएन की सामग्री संबंधी आवश्यकताएँ
- आईएसओ/आईईसी 15416:2025 और आईएसओ/आईईसी 15415:2024रेखीय और द्वि-आयामी प्रतीकों की मुद्रण गुणवत्ता श्रेणीकरण
- स्वचालन में CAN, CAN फ्रेम में CRC
- कूपमैन, इंटरनेट अनुप्रयोगों के लिए 32-बिट चक्रीय अतिरेक कोड
- रिवेंग सीआरसी कैटलॉग
- NIST, SHA-1 की सेवानिवृत्ति
- मैथेसन, साइबर रेज़िलिएंस एक्ट रिपोर्टिंग दायित्व
- यूरोपीय आयोग, बैटरियां और बैटरी पासपोर्ट और डिजिटल उत्पाद पासपोर्ट पंजीकरण की घोषणा
- छोटे डिस्पेंसरों के लिए FDA, DSCSA से छूट और बुचानन, 2027 तक विस्तार
जारीकर्ता निकायों से नाम सहित उद्धृत मानक और प्रकाशन उपलब्ध हैं:
- RFC 1071 (इंटरनेट चेकसम), RFC 2104 (HMAC), RFC 3161 (टाइमस्टैम्प प्रोटोकॉल)
- FIPS 180-4 (SHA-1 और SHA-2), FIPS 202 (SHA-3), NIST SP 800-38B (CMAC)
- आईएसओ/आईईसी 7064 (अक्षर प्रणाली की जाँच), आईएसओ 6346 (कंटेनर कोड), आईएसओ/आईईसी 29158 (प्रत्यक्ष भाग चिह्न गुणवत्ता)
- आईएसओ 9001, आईएटीएफ 16949, एएस9100, आईएसओ 13485, आईएसओ 26262, आईईसी 61508, आईईसी 62304, आईईसी 62443
- एआईएजी और वीडीए एफएमईए हैंडबुक, पहला संस्करण, 2019
- 21 सीएफआर भाग 11, ईयू जीएमपी अनुबंध 11, जीएएमपी 5
- मैक्सिनो और कूपमैन, एम्बेडेड कंट्रोल नेटवर्क के लिए चेकसम की प्रभावशीलता, आईईईई ट्रांजैक्शन ऑन डिपेंडेबल एंड सिक्योर कंप्यूटिंग, 2009
- विनियमन (ईयू) 2024/2847 (साइबर रेजिलिएंस अधिनियम), विनियमन (ईयू) 2024/1781 (सतत उत्पादों के लिए इकोडिजाइन), विनियमन (ईयू) 2023/1542 (बैटरी), निर्देश (ईयू) 2022/2555 (एनआईएस2)
प्रयुक्त शब्दों की शब्दावली
Advance Shipping Notice (ASN): a notification sent by a supplier to inform a buyer about the details of a pending shipment, including contents, quantities, and expected arrival time, facilitating efficient receiving and inventory management.
Advanced Encryption Standard (AES): अमेरिकी राष्ट्रीय मानक और प्रौद्योगिकी संस्थान द्वारा स्थापित एक सममित कुंजी एन्क्रिप्शन एल्गोरिदम, जो 128, 192 या 256 बिट्स के कुंजी आकार वाले ब्लॉक सिफर का उपयोग करता है, जिसे प्रतिस्थापन और क्रमचय प्रक्रियाओं के माध्यम से इलेक्ट्रॉनिक डेटा को सुरक्षित करने के लिए डिज़ाइन किया गया है।
Asynchronous Transfer Mode (ATM): यह एक उच्च गति वाली नेटवर्किंग तकनीक है जो डेटा ट्रांसमिशन के लिए निश्चित आकार के सेल का उपयोग करती है, जिससे विभिन्न मीडिया प्रकारों में कुशल और लचीला संचार संभव हो पाता है। यह वॉइस, वीडियो और डेटा सहित कई प्रकार की सेवाओं को सपोर्ट करती है, जिससे क्वालिटी ऑफ सर्विस (QoS) प्रबंधन आसान हो जाता है।
Attributable, Legible, Contemporaneous, Original, Accurate (ALCOA+): a set of principles ensuring data integrity in regulated environments, emphasizing that data must be traceable to its source, easily readable, recorded at the time of occurrence, in its original form, and precise in content.
Bill Of Material (BOM): किसी उत्पाद के निर्माण के लिए आवश्यक घटकों, उप-समूहों और कच्चे माल का विस्तृत विवरण देने वाली एक संरचित सूची, जिसमें मात्रा और विशिष्टताएँ शामिल होती हैं, जिसका उपयोग उत्पादन नियोजन और इन्वेंट्री प्रबंधन के लिए किया जाता है।
Bill of Materials (BOM): किसी उत्पाद के निर्माण के लिए आवश्यक घटकों, सामग्रियों और मात्राओं का विस्तृत विवरण देने वाली एक व्यापक सूची, जिसका उपयोग अक्सर उत्पादन नियोजन, इन्वेंट्री प्रबंधन और लागत अनुमान को सुविधाजनक बनाने के लिए विनिर्माण और इंजीनियरिंग में किया जाता है।
Carriage and Insurance Paid To (CIP): एक शिपिंग शर्त जो यह दर्शाती है कि विक्रेता माल के परिवहन और बीमा का भुगतान एक निर्दिष्ट गंतव्य तक करता है, और माल वाहक को सौंपे जाने के बाद जोखिम खरीदार को हस्तांतरित हो जाता है।
Central Processing Unit (CPU): यह एक हार्डवेयर घटक है जो कंप्यूटर प्रोग्रामों से निर्देश निष्पादित करता है, अंकगणितीय, तार्किक, नियंत्रण और इनपुट/आउटपुट क्रियाएं करता है। इसमें एक अंकगणितीय तर्क इकाई, नियंत्रण इकाई और रजिस्टर होते हैं, जो कंप्यूटिंग सिस्टम में प्राथमिक प्रसंस्करण इकाई के रूप में कार्य करते हैं।
Certificate of Analysis (CoA): किसी निर्माता या परीक्षण प्रयोगशाला द्वारा जारी किया गया एक दस्तावेज जो उत्पाद के विनिर्देशों, गुणवत्ता और नियामक मानकों के अनुपालन की पुष्टि करता है, जिसमें परीक्षण परिणामों और विश्लेषण के लिए उपयोग की जाने वाली विधियों का विवरण दिया गया होता है।
Certificate of Conformance (CoC): किसी निर्माता या आपूर्तिकर्ता द्वारा जारी किया गया एक दस्तावेज़ जो इस बात की पुष्टि करता है कि कोई उत्पाद निर्दिष्ट मानकों, विनियमों या संविदात्मक आवश्यकताओं को पूरा करता है, जिसका उपयोग अक्सर गुणवत्ता आश्वासन और अनुपालन सत्यापन प्रक्रियाओं में किया जाता है।
Code of Federal Regulations (CFR): संयुक्त राज्य अमेरिका में संघीय एजेंसियों द्वारा प्रकाशित सामान्य और स्थायी नियमों का एक संकलन, जिसे विषयवस्तु के आधार पर 50 शीर्षकों में व्यवस्थित किया गया है, जो संघीय विनियमों के लिए आधिकारिक कानूनी स्रोत के रूप में कार्य करता है।
Computed Tomography (CT): यह एक चिकित्सा इमेजिंग तकनीक है जो शरीर के अनुप्रस्थ काट चित्र बनाने के लिए एक्स-रे और कंप्यूटर प्रोसेसिंग का उपयोग करती है, जिससे आंतरिक संरचनाओं और ऊतकों का विस्तृत दृश्य संभव हो पाता है। यह द्वि-आयामी डेटा से त्रि-आयामी निरूपण प्रदान करके निदान क्षमताओं को बढ़ाती है।
Computer Aided Design (CAD): यह एक सॉफ्टवेयर एप्लिकेशन है जिसका उपयोग इंजीनियरिंग, वास्तुकला और विनिर्माण जैसे विभिन्न क्षेत्रों में डिजाइन बनाने, संशोधित करने, विश्लेषण करने और अनुकूलित करने के लिए किया जाता है, जिससे डिजिटल उपकरणों और तकनीकों के माध्यम से सटीक चित्र और मॉडल बनाना संभव हो पाता है।
Computer Algebra Systems (CAS): प्रतीकात्मक रूप में गणितीय अभिव्यक्तियों को संसाधित करने के लिए डिज़ाइन किया गया सॉफ़्टवेयर, सरलीकरण, अवकलन, समाकलन और समीकरण हल करने जैसी क्रियाओं को सक्षम बनाता है। ये प्रणालियाँ सटीक गणनाओं को सुगम बनाती हैं और बीजगणितीय समस्या-समाधान के लिए उपकरण प्रदान करती हैं, जिनका उपयोग अक्सर शिक्षा और अनुसंधान में किया जाता है।
Computer-Aided Design (CAD): यह एक सॉफ्टवेयर एप्लिकेशन है जिसका उपयोग इंजीनियरिंग, वास्तुकला और विनिर्माण जैसे विभिन्न क्षेत्रों में डिजाइन बनाने, संशोधित करने, विश्लेषण करने और अनुकूलित करने के लिए किया जाता है, जिससे डिजिटल उपकरणों और तकनीकों के माध्यम से सटीक चित्र और मॉडल बनाना संभव हो पाता है।
Contract Manufacturer (CM): एक ऐसी कंपनी जो किसी अन्य फर्म की ओर से माल का उत्पादन करती है, आमतौर पर विशिष्ट डिज़ाइन और गुणवत्ता मानकों का पालन करते हुए। यह व्यवस्था किराए पर लेने वाली कंपनी को विपणन और उत्पाद विकास जैसी मुख्य दक्षताओं पर ध्यान केंद्रित करने की अनुमति देती है, जबकि विनिर्माण प्रक्रियाओं को आउटसोर्स किया जाता है।
Conversion Rate (CR): किसी वेबसाइट या लैंडिंग पेज पर आने वाले आगंतुकों का वह प्रतिशत जो वांछित कार्रवाई पूरी करते हैं, जैसे खरीदारी करना या न्यूज़लेटर के लिए साइन अप करना, इसकी गणना रूपांतरणों की संख्या को कुल आगंतुकों की संख्या से विभाजित करके की जाती है।
Cost and Freight (CFR): एक ऐसा शिपिंग समझौता जिसमें विक्रेता माल को एक निर्दिष्ट बंदरगाह तक पहुंचाने के लिए परिवहन और माल ढुलाई शुल्क का भुगतान करता है, जबकि माल जहाज पर लाद दिए जाने के बाद खरीदार बीमा और लागतों के लिए जोखिम और जिम्मेदारी वहन करता है।
Cost of Poor Quality (COPQ): किसी उत्पाद या सेवा में दोषों, विफलताओं और अक्षमताओं से जुड़ी कुल लागतें, जिनमें पुनर्कार्य, स्क्रैप, वारंटी दावे और बिक्री में नुकसान शामिल हैं, गुणवत्ता मानकों को पूरा न करने के वित्तीय प्रभाव को दर्शाती हैं।
Critical to Quality (CTQ): एक मापने योग्य विशेषता या गुण जो ग्राहक संतुष्टि और उत्पाद प्रदर्शन पर महत्वपूर्ण प्रभाव डालता है, और गुणवत्ता प्रबंधन और प्रक्रिया सुधार पहलों में एक प्रमुख कारक के रूप में कार्य करता है।
Cyclic Redundancy Check (CRC): a method for detecting errors in digital data by applying polynomial division. It generates a fixed-size checksum based on the data's binary representation, allowing verification of data integrity during transmission or storage.
Defects Per Million Opportunities (DPMO): गुणवत्ता नियंत्रण में प्रयुक्त एक माप जो त्रुटि की दस लाख संभावनाओं में किसी प्रक्रिया में दोषों की संख्या को मापता है, जिसकी गणना दोषों की संख्या को कुल संभावनाओं की संख्या से विभाजित करके और दस लाख से गुणा करके की जाती है।
Define Measure Analyze Improve Control (DMAIC): सिक्स सिग्मा में प्रक्रिया सुधार के लिए उपयोग की जाने वाली एक डेटा-संचालित गुणवत्ता रणनीति, जिसमें पाँच चरण होते हैं: समस्या की पहचान करना, वर्तमान प्रदर्शन को मापना, कारणों की पहचान करने के लिए डेटा का विश्लेषण करना, निष्कर्षों के आधार पर प्रक्रियाओं में सुधार करना और सुधारों को बनाए रखने के लिए भविष्य के प्रदर्शन को नियंत्रित करना।
Define, Measure, Analyze, Improve, Control (DMAIC): a data-driven quality strategy used in Six Sigma for process improvement, consisting of five phases: defining the problem, measuring current performance, analyzing data to identify causes, improving processes based on findings, and controlling future performance to sustain improvements.
Differential Scanning Calorimetry (DSC): एक तापीय विश्लेषण तकनीक जो तापमान के फलन के रूप में पदार्थों में चरण संक्रमण से जुड़े ऊष्मा प्रवाह को मापती है, जिससे गलनांक, कांच संक्रमण तापमान और ऊष्मा क्षमता जैसे तापीय गुणों का निर्धारण संभव होता है।
Electronic data interchange (EDI): संगठनों के बीच व्यावसायिक दस्तावेज़ों के इलेक्ट्रॉनिक आदान-प्रदान की एक मानकीकृत विधि, जो स्वचालित डेटा स्थानांतरण को सक्षम बनाती है और कागज़ आधारित प्रक्रियाओं को कम करती है। यह ANSI X12 या EDIFACT जैसे संरचित प्रारूपों के माध्यम से ऑर्डर, चालान और शिपिंग सूचनाओं जैसे लेन-देन को सुगम बनाती है।
Electronic Product Code Information Services (EPCIS): a set of standards enabling the sharing of information about the physical movement and status of products in the supply chain, facilitating visibility and traceability through the use of Electronic Product Codes (EPC).
Engineering Change Notice (ECN): एक ऐसा दस्तावेज़ जो उत्पाद डिज़ाइन, विशिष्टताओं या प्रक्रियाओं में किए गए संशोधनों के बारे में जानकारी देता है, जिसमें परिवर्तनों के कारणों, प्रभावित वस्तुओं और कार्यान्वयन निर्देशों का विवरण दिया जाता है, यह सुनिश्चित करते हुए कि सभी हितधारकों को सूचित किया जाए और वे परिवर्तन को प्रभावी ढंग से प्रबंधित कर सकें।
Engineering Change Order (ECO): एक ऐसा दस्तावेज़ जो किसी उत्पाद के डिज़ाइन, विशिष्टताओं या प्रक्रियाओं में संशोधन को अधिकृत करता है, जिसमें परिवर्तनों, कारणों और कार्यान्वयन निर्देशों का विवरण दिया जाता है, जिससे उत्पाद के पूरे जीवनचक्र में परिवर्तनों की उचित ट्रैकिंग और प्रबंधन सुनिश्चित होता है।
Enterprise Resource Planning (ERP): एक ऐसा सॉफ्टवेयर समाधान जो वित्त, मानव संसाधन, विनिर्माण और आपूर्ति श्रृंखला सहित प्रमुख व्यावसायिक प्रक्रियाओं को एक एकीकृत प्रणाली में एकीकृत करता है, ताकि संचालन को सुव्यवस्थित किया जा सके, डेटा की सटीकता में सुधार किया जा सके और पूरे संगठन में निर्णय लेने की क्षमता को बढ़ाया जा सके।
Error-Correcting Code (ECC): a method used in digital communication and data storage that enables the detection and correction of errors in transmitted or stored data by adding redundant information, allowing recovery of original data despite corruption or loss.
Failure Mode and Effects Analysis (FMEA): एक प्रणाली, प्रक्रिया या उत्पाद के भीतर संभावित विफलता मोड का मूल्यांकन करने, प्रदर्शन पर उनके प्रभावों का आकलन करने और सुधारात्मक कार्यों के माध्यम से विश्वसनीयता और सुरक्षा में सुधार के लिए जोखिमों को प्राथमिकता देने की एक व्यवस्थित विधि।
First Article Inspection (FAI): एक गुणवत्ता आश्वासन प्रक्रिया जो निर्दिष्ट आवश्यकताओं के आधार पर उत्पादित पहले उत्पाद का निरीक्षण करके निर्माता की उत्पादन प्रक्रिया को सत्यापित करती है, जिससे बड़े पैमाने पर उत्पादन शुरू होने से पहले डिजाइन विनिर्देशों और मानकों का अनुपालन सुनिश्चित होता है।
Food and Drug Administration (FDA): संयुक्त राज्य अमेरिका के स्वास्थ्य और मानव सेवा विभाग की एक संघीय एजेंसी जो वैज्ञानिक मूल्यांकन और अनुपालन मानकों के प्रवर्तन के माध्यम से सार्वजनिक स्वास्थ्य और सुरक्षा सुनिश्चित करने के लिए खाद्य सुरक्षा, फार्मास्यूटिकल्स, चिकित्सा उपकरणों, सौंदर्य प्रसाधनों और तंबाकू उत्पादों को विनियमित करने के लिए जिम्मेदार है।
Forms Follow Functions (FFF): एक डिजाइन सिद्धांत जो यह बताता है कि किसी वस्तु का आकार या स्वरूप मुख्य रूप से उसके इच्छित कार्य या उद्देश्य पर आधारित होना चाहिए, जिसमें सौंदर्य संबंधी विचारों की तुलना में व्यावहारिकता और उपयोगिता पर जोर दिया जाता है।
Global Location Number (GLN): a unique identifier for physical locations or legal entities within the supply chain, consisting of 13 digits. It facilitates efficient data exchange and enhances traceability in business transactions.
Global Positioning System (GPS): एक उपग्रह-आधारित नेविगेशन प्रणाली जो पृथ्वी पर कहीं भी सटीक स्थान और समय की जानकारी प्रदान करती है, जो त्रिभुज विधि के माध्यम से सटीक निर्देशांक निर्धारित करने के लिए उपग्रहों, जमीनी स्टेशनों और रिसीवरों के नेटवर्क का उपयोग करती है।
Global Trade Item Number (GTIN): a unique identifier for products, consisting of 8, 12, 13, or 14 digits, used internationally to facilitate the identification and tracking of items in commerce and supply chains. It is often represented in barcodes.
Good Manufacturing Practice (GMP): एक प्रणाली जो यह सुनिश्चित करती है कि उत्पाद गुणवत्ता मानकों के अनुसार लगातार उत्पादित और नियंत्रित किए जाते हैं, जिससे फार्मास्युटिकल उत्पादन और संबंधित उद्योगों में शामिल जोखिम कम होते हैं। इसमें उत्पाद सुरक्षा और प्रभावकारिता सुनिश्चित करने के लिए विनिर्माण प्रक्रियाओं, सुविधा स्थितियों, कर्मियों की योग्यताओं और दस्तावेज़ प्रथाओं के लिए दिशानिर्देश शामिल हैं।
Hash-Based Message Authentication Code (HMAC): a cryptographic construct that combines a hash function with a secret key to ensure data integrity and authenticity, producing a fixed-size output that verifies both the message and the key, protecting against tampering and forgery.
Hypertext Transfer Protocol (HTTP): यह एक प्रोटोकॉल है जिसका उपयोग इंटरनेट के माध्यम से हाइपरटेक्स्ट संचारित करने के लिए किया जाता है, जिससे वेब ब्राउज़र और सर्वर के बीच संचार संभव होता है। यह अनुरोध और प्रतिक्रिया प्रारूपों को परिभाषित करता है, जिससे एचटीएमएल दस्तावेज़, चित्र और अन्य मीडिया जैसे वेब संसाधनों को प्राप्त करना आसान हो जाता है।
Installation Qualification (IQ): यह सत्यापित करने के लिए एक दस्तावेजी प्रक्रिया कि उपकरण या सिस्टम विनिर्देशों के अनुसार स्थापित किए गए हैं, जिसमें उपयोगिताओं, पर्यावरणीय स्थितियों और डिज़ाइन आवश्यकताओं के अनुपालन का आकलन शामिल है, जिससे परिचालन योग्यता के लिए तत्परता सुनिश्चित होती है।
Institute of Electrical and Electronics Engineers (IEEE): यह एक पेशेवर संगठन है जो प्रकाशनों, सम्मेलनों और मानक विकास के माध्यम से विद्युत अभियांत्रिकी, इलेक्ट्रॉनिक्स, कंप्यूटर विज्ञान और संबंधित क्षेत्रों में प्रौद्योगिकी को बढ़ावा देने के लिए समर्पित है। यह वैश्विक स्तर पर पेशेवरों और शोधकर्ताओं के बीच नवाचार और सहयोग को प्रोत्साहित करता है।
International Electrotechnical Commission (IEC): एक वैश्विक संगठन जो विद्युत, इलेक्ट्रॉनिक और संबंधित प्रौद्योगिकियों के लिए अंतर्राष्ट्रीय मानक विकसित और प्रकाशित करता है, जो अंतर्राष्ट्रीय व्यापार को सुविधाजनक बनाता है और विद्युत उपकरणों और प्रणालियों की सुरक्षा, दक्षता और अंतर-संचालनीयता सुनिश्चित करता है।
International Organization for Standardization (ISO): एक गैर-सरकारी अंतर्राष्ट्रीय निकाय जो विभिन्न उद्योगों और क्षेत्रों में गुणवत्ता, सुरक्षा, दक्षता और अंतर-संचालनीयता सुनिश्चित करने के लिए मानक विकसित और प्रकाशित करता है, जो वैश्विक व्यापार और सहयोग को सुविधाजनक बनाता है। 1947 में स्थापित, इसमें सदस्य देशों के राष्ट्रीय मानकीकरण संगठन शामिल हैं।
Internet of Things (IoT): यह परस्पर जुड़े उपकरणों का एक नेटवर्क है जिसमें सेंसर, सॉफ्टवेयर और अन्य प्रौद्योगिकियां अंतर्निहित होती हैं जो उन्हें इंटरनेट पर डेटा एकत्र करने और आदान-प्रदान करने में सक्षम बनाती हैं, जिससे विभिन्न प्रक्रियाओं और प्रणालियों के स्वचालन, निगरानी और नियंत्रण में सुविधा होती है।
Manufacturing Execution System (MES): एक सॉफ्टवेयर समाधान जो वास्तविक समय में उत्पादन प्रक्रियाओं की निगरानी, नियंत्रण और अनुकूलन करता है, डेटा संग्रह, विनिर्माण कार्यों की ट्रैकिंग और उद्यम प्रणालियों के साथ एकीकरण को सुगम बनाता है ताकि कारखाने में दक्षता और उत्पादकता को बढ़ाया जा सके।
Measurement System Analysis (MSA): एक सांख्यिकीय विधि जिसका उपयोग माप प्रक्रियाओं और उपकरणों की सटीकता, परिशुद्धता और विश्वसनीयता का मूल्यांकन करने के लिए किया जाता है, यह सुनिश्चित करते हुए कि गुणवत्ता नियंत्रण और प्रक्रिया सुधार में निर्णय लेने के लिए एकत्र किया गया डेटा वैध और सुसंगत है।
Metal Active Gas (welding) (MAG): एक वेल्डिंग प्रक्रिया जिसमें लौह और अलौह धातुओं को जोड़ने के दौरान वेल्ड पूल को वायुमंडलीय संदूषण से बचाने के लिए निरंतर आपूर्ति किए जाने वाले उपभोज्य इलेक्ट्रोड और एक परिरक्षण गैस मिश्रण का उपयोग किया जाता है, जिसमें आमतौर पर कार्बन डाइऑक्साइड होता है।
Metal Inert Gas (welding) (MIG): एक वेल्डिंग प्रक्रिया जिसमें वेल्डिंग गन के माध्यम से एक निरंतर ठोस तार इलेक्ट्रोड को प्रवाहित किया जाता है, जिससे तार और वर्कपीस के बीच एक विद्युत चाप बनता है, जो दोनों को पिघलाकर एक वेल्ड पूल बनाता है, जिसे आमतौर पर संदूषण को रोकने के लिए एक अक्रिय गैस द्वारा आच्छादित किया जाता है।
Operational Qualification (OQ): एक सत्यापन प्रक्रिया जो यह सुनिश्चित करती है कि उपकरण या सिस्टम परिभाषित सीमाओं के भीतर निर्दिष्ट आवश्यकताओं के अनुसार संचालित होते हैं, यह पुष्टि करते हुए कि वे अपने परिचालन वातावरण में इच्छित रूप से प्रदर्शन करते हैं।
Optical Proximity Correction (OPC): एक लिथोग्राफी संवर्धन तकनीक जो अर्धचालक निर्माण के दौरान होने वाली प्रकाशीय विकृतियों की भरपाई के लिए मास्क पैटर्न को संशोधित करती है, जिससे एक्सपोजर और डेवलपमेंट के बाद वांछित आयामों को प्राप्त करने के लिए विशेषताओं के आकार और माप को समायोजित करके सिलिकॉन वेफर्स पर विशेषताओं की सटीकता में सुधार होता है।
Ordinary Differential Equation (ODE): एक चर वाले फलन और उसके अवकलकों से युक्त एक गणितीय समीकरण, जो फलन और उसके परिवर्तन की दर के बीच संबंध को व्यक्त करता है। हल वे फलन होते हैं जो एक निर्दिष्ट क्षेत्र के भीतर समीकरण को संतुष्ट करते हैं।
Performance Qualification (PQ): एक ऐसी प्रक्रिया जो यह सत्यापित करती है कि कोई प्रणाली या उपकरण वास्तविक दुनिया की परिस्थितियों में निर्दिष्ट आवश्यकताओं के अनुसार काम करता है, यह सुनिश्चित करते हुए कि यह पूर्व निर्धारित सीमाओं के भीतर लगातार अपना इच्छित कार्य करता है।
Probability Density Function (PDF): एक ऐसा फलन जो किसी सतत यादृच्छिक चर द्वारा एक विशिष्ट मान ग्रहण करने की संभावना का वर्णन करता है, जहाँ एक अंतराल पर वक्र के नीचे का क्षेत्रफल उस अंतराल के भीतर चर के आने की प्रायिकता को दर्शाता है।
Process Failure Mode and Effects Analysis (PFMEA): किसी विनिर्माण या व्यावसायिक प्रक्रिया में संभावित विफलताओं की पहचान और मूल्यांकन करने, परिणामों पर उनके प्रभावों का आकलन करने और जोखिमों को कम करने के लिए कार्यों को प्राथमिकता देने की एक व्यवस्थित विधि।
Product Data Management (PDM): उत्पाद के पूरे जीवनचक्र में उत्पाद से संबंधित डेटा और प्रक्रियाओं के प्रबंधन के लिए एक प्रणाली, जो हितधारकों के बीच सहयोग, संस्करण नियंत्रण और डेटा पुनर्प्राप्ति को सुगम बनाती है, ताकि उत्पाद विकास और विनिर्माण में दक्षता बढ़ाई जा सके और त्रुटियों को कम किया जा सके।
Product Lifecycle Management (PLM): उत्पाद के जीवनचक्र को उसकी शुरुआत से लेकर, इंजीनियरिंग डिजाइन और विनिर्माण, सेवा और निपटान तक प्रबंधित करने के लिए एक व्यवस्थित दृष्टिकोण, जो उत्पाद की गुणवत्ता में सुधार, बाजार में आने के समय को कम करने और हितधारकों के बीच सहयोग बढ़ाने के लिए लोगों, प्रक्रियाओं, डेटा और प्रौद्योगिकी को एकीकृत करता है।
Production Part Approval Process (PPAP): विनिर्माण में प्रयुक्त एक मानकीकृत प्रक्रिया जिसका उद्देश्य यह सुनिश्चित करना है कि आपूर्तिकर्ता बड़े पैमाने पर उत्पादन से पहले गुणवत्ता आवश्यकताओं को पूरा करते हैं, जिसमें ग्राहक की अपेक्षाओं के अनुपालन की पुष्टि करने के लिए डिजाइन विनिर्देशों, प्रक्रिया क्षमताओं और उत्पादन नमूनों का प्रलेखन और सत्यापन शामिल है।
Programmable Logic Controller (PLC): औद्योगिक प्रक्रियाओं के स्वचालन के लिए उपयोग किया जाने वाला एक डिजिटल कंप्यूटर, जिसमें निर्देशों को संग्रहीत करने के लिए एक प्रोग्राम करने योग्य मेमोरी, मशीनरी की निगरानी और नियंत्रण के लिए इनपुट/आउटपुट इंटरफेस और नियंत्रण एल्गोरिदम को निष्पादित करने के लिए एक प्रोसेसर होता है।
Project Management Office (PMO): किसी संगठन के भीतर एक केंद्रीकृत इकाई जो परियोजना प्रबंधन प्रथाओं को मानकीकृत करती है, शासन प्रदान करती है, परियोजना निष्पादन का समर्थन करती है और रणनीतिक उद्देश्यों के साथ संरेखण सुनिश्चित करने और परियोजना परिणामों में सुधार करने के लिए संसाधन आवंटन को सुगम बनाती है।
Random Access Memory (RAM): एक प्रकार की कंप्यूटर मेमोरी जो डेटा को किसी भी क्रम में पढ़ने और लिखने की अनुमति देती है, जिससे सक्रिय प्रक्रियाओं और अनुप्रयोगों के लिए तेज़ पहुँच और अस्थायी भंडारण संभव हो पाता है। यह अस्थिर होती है, जिसका अर्थ है कि बिजली बंद होने पर डेटा नष्ट हो जाता है।
Read-Only Memory (ROM): यह एक अवाष्पशील संग्रहण माध्यम है जो बिजली बंद होने पर भी डेटा को सुरक्षित रखता है। इसका उपयोग आमतौर पर फर्मवेयर या सॉफ़्टवेयर को संग्रहीत करने के लिए किया जाता है जिसे बार-बार संशोधित करने का इरादा नहीं होता है। इसमें सामान्यतः केवल पढ़ने की सुविधा होती है, और डेटा लिखने की क्षमता सीमित या न के बराबर होती है।
Request For Comments (RFC): यह एक ऐसा दस्तावेज़ है जो किसी समुदाय के भीतर समीक्षा और चर्चा के लिए मानक, प्रोटोकॉल या कार्यप्रणाली प्रस्तावित करता है, जिससे अक्सर औपचारिक स्वीकृति प्राप्त होती है। यह तकनीकी क्षेत्रों में हितधारकों से प्रतिक्रिया प्राप्त करने और सहयोग को बढ़ावा देने का एक साधन है।
Return on Investment (ROI): किसी निवेश की लाभप्रदता का मूल्यांकन करने के लिए उपयोग किया जाने वाला एक वित्तीय मापदंड, जिसकी गणना निवेश से प्राप्त शुद्ध लाभ को प्रारंभिक लागत से विभाजित करके की जाती है और इसे प्रतिशत के रूप में व्यक्त किया जाता है।
Serial Shipping Container Code (SSCC): a unique identifier for logistics units, consisting of 18 digits, used to track and manage shipments in supply chains, facilitating automated data capture and improving inventory accuracy.
Solid State Drive (SSD): एक डेटा स्टोरेज डिवाइस जो स्थायी डेटा को स्टोर करने के लिए NAND-आधारित फ्लैश मेमोरी का उपयोग करता है, जो पारंपरिक हार्ड डिस्क ड्राइव की तुलना में तेज रीड और राइट स्पीड, कम लेटेंसी और अधिक स्थायित्व प्रदान करता है, और इसमें कोई गतिशील भाग नहीं होते हैं।
Statistical Process Control (SPC): गुणवत्ता नियंत्रण की एक विधि जो एक प्रक्रिया की निगरानी और नियंत्रण के लिए सांख्यिकीय तकनीकों का उपयोग करती है, यह सुनिश्चित करती है कि यह भिन्नताओं की पहचान करके और निर्दिष्ट सीमाओं के भीतर लगातार आउटपुट बनाए रखकर अपनी पूरी क्षमता से संचालित होती है।
Structured Query Language (SQL): रिलेशनल डेटाबेस को प्रबंधित और नियंत्रित करने के लिए उपयोग की जाने वाली एक मानकीकृत प्रोग्रामिंग भाषा, जो उपयोगकर्ताओं को पूर्वनिर्धारित कमांड और सिंटैक्स के एक सेट के माध्यम से क्वेरी करने, अपडेट करने, सम्मिलित करने और डेटा हटाने जैसे कार्यों को करने में सक्षम बनाती है।
Toyota Production System (TPS): एक विनिर्माण पद्धति जो अपशिष्ट को कम करने, निरंतर सुधार और कुशल उत्पादन प्रवाह पर जोर देती है, और गुणवत्ता और परिचालन दक्षता को बढ़ाने के लिए जस्ट-इन-टाइम और जिडोका जैसी तकनीकों का उपयोग करती है।
Transmission Control Protocol (TCP): इंटरनेट प्रोटोकॉल सूट का एक प्रमुख प्रोटोकॉल जो नेटवर्क पर अनुप्रयोगों के बीच डेटा की विश्वसनीय, क्रमबद्ध और त्रुटि-रहित डिलीवरी सुनिश्चित करता है। यह कनेक्शन स्थापित करता है, डेटा प्रवाह का प्रबंधन करता है और पैकेट हानि की स्थिति में पुनः प्रसारण को संभालता है।
Unique Device Identification (UDI): a system that assigns a distinct numeric or alphanumeric code to medical devices, enabling their identification and tracking throughout their lifecycle, ensuring traceability, regulatory compliance, and improved patient safety.
Universal Serial Bus (USB): कंप्यूटर से उपकरणों को जोड़ने, डेटा स्थानांतरण और बिजली आपूर्ति को सक्षम करने का एक मानक। यह विभिन्न प्रोटोकॉल का समर्थन करता है और हॉट स्वैपिंग की सुविधा देता है, साथ ही इसके कई संस्करण अलग-अलग डेटा दरें और बिजली क्षमताएं प्रदान करते हैं। आमतौर पर कीबोर्ड, माउस और स्टोरेज डिवाइस जैसे परिधीय उपकरणों के लिए उपयोग किया जाता है।
User Requirement Specification (URS): एक ऐसा दस्तावेज़ जो किसी सिस्टम या उत्पाद के लिए उपयोगकर्ताओं की आवश्यकताओं और अपेक्षाओं का विस्तृत विवरण देता है, जिसमें विकास को निर्देशित करने और उपयोगकर्ता के उद्देश्यों के साथ संरेखण सुनिश्चित करने के लिए कार्यात्मक और गैर-कार्यात्मक आवश्यकताओं की रूपरेखा दी गई है।
User Datagram Protocol (UDP): यह एक कनेक्शन रहित ट्रांसपोर्ट लेयर प्रोटोकॉल है जो बिना कनेक्शन स्थापित किए डेटाग्राम के संचरण को सक्षम बनाता है और न्यूनतम त्रुटि निवारण सेवाएं प्रदान करता है। यह स्ट्रीमिंग और ऑनलाइन गेमिंग जैसे तीव्र और कुशल डेटा स्थानांतरण की आवश्यकता वाले अनुप्रयोगों के लिए उपयुक्त है, जहां विश्वसनीयता की तुलना में गति को प्राथमिकता दी जाती है।
Value Engineering (VE): यह परियोजना के कार्यों का विश्लेषण करके, लागत कम करके और गुणवत्ता या विश्वसनीयता से समझौता किए बिना प्रदर्शन को बढ़ाकर परियोजना के मूल्य में सुधार करने की एक व्यवस्थित विधि है। इसमें लागत प्रभावी विकल्पों की पहचान और कार्यान्वयन के लिए अंतःविषयक टीम वर्क शामिल है।