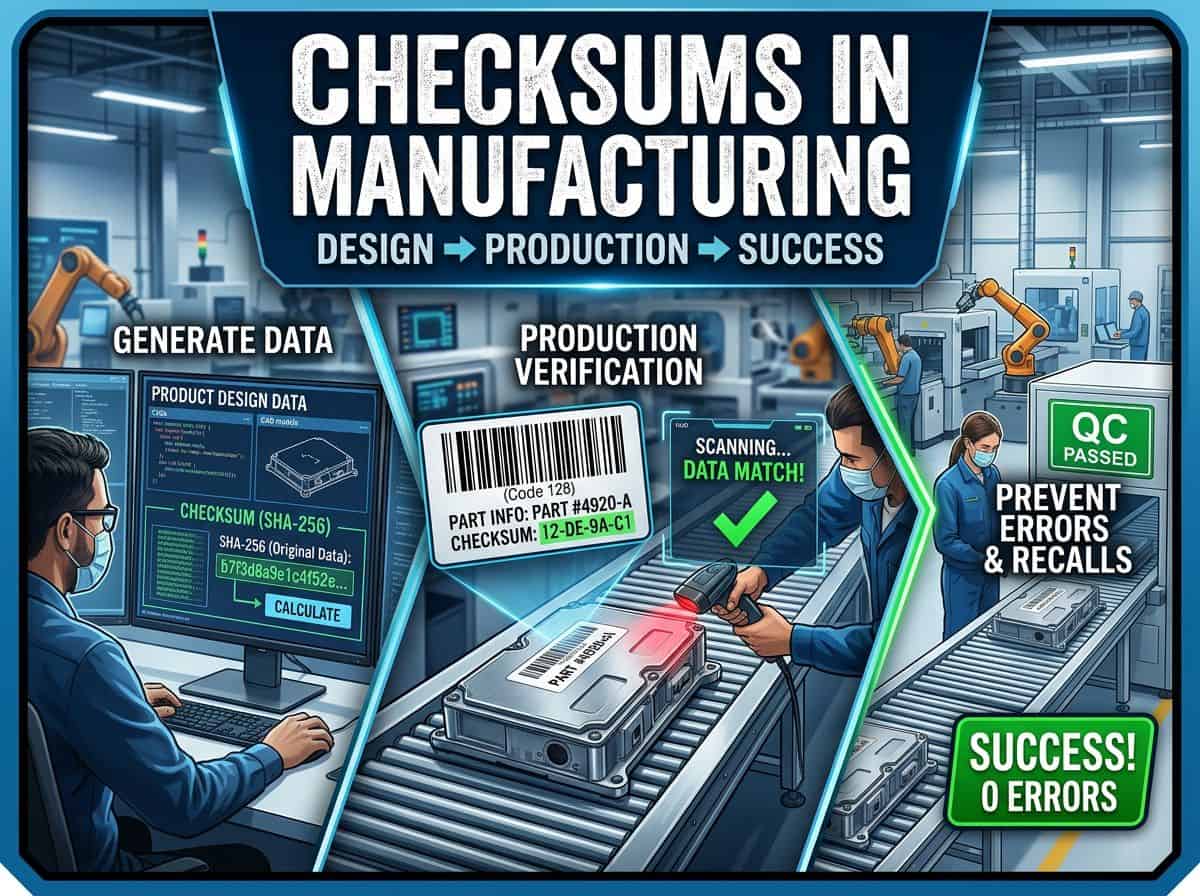
제품은 제대로 들어있지만 라벨이 잘못된 팔레트가 출고됩니다. 입고 공장에서 스캔하고 ERP 시스템은 코드를 승인하지만, 3주 후 아무도 찾을 수 없는 로트 번호로 인해 문제가 발생한 것입니다. 부품 자체에는 아무런 문제가 없었습니다. 단지 부품을 식별하는 데이터의 숫자 하나가 잘못되었을 뿐입니다.
체크섬은 이러한 유형의 오류를 방지하는 가장 저렴한 방법입니다. 레코드에 몇 자리 숫자나 몇 바이트를 추가하면 되므로, 하위 스테이션에서 데이터베이스 조회 없이도 레코드를 확인할 수 있습니다.
실물 제품은 여러 사람의 손과 기계, 다양한 형식을 거치며 데이터를 전달합니다. CAD 파일은 자재명세서(BOM)가 되고, BOM은 작업 지시서가 되며, 작업 지시서는 라벨이 됩니다. 라벨은 스캔본이 되고, 스캔본은 출하 기록이 됩니다.
이 가이드는 체크섬을 IT나 개발 영역이 아닌 품질 관리 도구로 다룹니다. 체크 디지트부터 SHA-256까지 다양한 알고리즘을 소개하고, 설계, 산업화, 생산, 품질 관리, 물류 및 서비스 등 단계별 적용 사례를 제시합니다. 각 장의 마지막에는 실제 제품을 다루는 엔지니어를 위한 두 가지 유용한 팁을 제공합니다.
메모: 이 문서에 언급된 EU 사이버 복원력법, 디지털 제품 패스포트, 미국 DSCSA 등의 규제 시행일은 2026년 11월 기준으로 확인되었습니다. 해당 규제 시행일을 기반으로 규정 준수 계획을 수립하기 전에 다시 한번 확인하시기 바랍니다.
핵심 요약
- 체크섬은 우발적인 오류를 감지합니다. 의도적인 변경을 막으려면 서명이나 키 입력 코드가 필요합니다.
- 체크 디지트는 사람과 스캐너가 다루는 식별자를 보호합니다. CRC는 프레임과 펌웨어 이미지를 보호합니다. 암호화 해시는 파일과 기록을 보호합니다.
- GS1 검사 숫자는 한 자릿수 오류는 모두 잡아냅니다. 하지만 인접한 자릿수 위치 오류, 즉 두 자릿수 차이가 5 이상인 오류는 약 11% 정도 놓칩니다.
- 생성 시점과 사용 시점에 모두 검증해야 합니다. 한 단계에서만 검증하면 다른 모든 단계는 검증되지 않은 상태로 남게 됩니다.
- 검사 자체를 측정 시스템으로 취급하십시오. 알려진 불량 샘플로 검증하고, 검증 도구를 교정하고, 결과를 추적하십시오.
1. 물리적 제품이 데이터 무결성에 의존하는 이유
제품은 물리적 객체와 그에 대한 데이터를 포함합니다.
해당 데이터에는 CAD 모델, 도면, 자재 명세서, 펌웨어 이미지, 교정표, 라벨, 배치 기록, 테스트 결과 및 출하 서류가 포함됩니다. 이 중 어느 하나라도 값이 잘못되면 생산 라인이 중단되거나, 고객에게 잘못된 제품이 배송되거나, 제품 리콜이 발생할 수 있습니다.
데이터 오류가 체인에 유입되는 지점
오류는 일반적으로 다음 다섯 가지 원인에서 발생합니다.
- 사람들은 숫자를 잘못 입력하거나 잘못 읽습니다.
- 기계는 손상된 표시를 잘못 읽습니다.
- 저장 및 전송 플립 비트.
- 프로세스 변경으로 인해 올바른 버전이 구버전으로 대체됩니다.
- 마지막으로, 누군가가 고의로 데이터를 변경할 수도 있습니다.
| 오류 발생 원인 | 예 | 전형적인 결과 | 일반적인 제어 |
|---|---|---|---|
| 키잉 | 부품 번호의 숫자가 서로 바뀌었습니다. | 라인에 잘못된 부품이 공급되었습니다. | 검사 숫자 |
| 독서 | 흐릿하게 판독된 1D 바코드가 다른 숫자로 인식되었습니다. | 잘못된 로트가 기록되었습니다 | 기호 검사, 검증 등급, 오류 수정 |
| 전염 | 필드버스 프레임의 비트 플립 | 설정값 또는 센서 값이 손상되었습니다. | CRC |
| 저장 | 현장에서 성능이 저하된 플래시 셀 | 펌웨어 또는 교정 데이터가 손상되었습니다. | CRC, 오류 정정 코드 |
| 버전 | 프린터에 오래된 라벨 템플릿이 남아 있습니다. | 출하 상품에 대한 오래된 데이터 | 릴리스된 파일의 해시 |
| 변조 | 수정된 펌웨어 이미지 | 안전 또는 보안 실패 | 서명, 키 입력 코드 |
품질 불량으로 인한 비용
품질 불량으로 인한 비용은 예방, 평가, 내부 오류 및 외부 오류로 나뉩니다. 체크섬은 처음 두 가지 범주에서 효과적입니다. 데이터를 자동으로 평가하여 오류가 더 이상 확산되는 것을 방지합니다. 이러한 방식으로 오류 감지를 초기 단계로 옮김으로써 비용을 절감할 수 있습니다.
라벨 프린터에서 발견된 오류는 재인쇄 비용으로 이어집니다. 하지만 고객 단계에서 동일한 오류가 발견되면 제품 확산 방지, 분류, 리콜 가능성, 그리고 고객 신뢰 상실이라는 비용이 발생합니다.
1-10-100 법칙과 같은 경험 법칙은 기껏해야 예시일 뿐입니다. 실제 배율은 자체적인 불량률, 재작업률, 고객 불만 기록을 통해 확인할 수 있습니다.
엔지니어를 위한 유용한 팁
- CAD 출력부터 배송 라벨까지, 사람이 데이터를 다시 입력하거나 도구가 형식을 지정하는 모든 인수인계 과정을 기록하십시오. 이러한 인수인계 과정에 대한 1차 검사를 수행하십시오.
- 제품 인수인계 시점을 자체적인 오류 발생 이력(불만 접수, 불량품 태그, 재작업 기록)을 기준으로 순위를 매기십시오. 일반적으로 제품이 공장을 떠난 후, 오류 발생 건당 비용이 가장 높은 시점부터 시작하는 것이 좋습니다.
2. 체크섬이란 무엇인가요?
체크섬은 정의된 알고리즘을 사용하여 데이터 블록에서 계산되는 작은 값입니다. 송신자는 데이터와 함께 체크섬을 저장하거나 전송합니다. 수신자는 수신한 데이터를 기반으로 체크섬을 다시 계산하고 송신자와 비교합니다. 두 값이 다르면 두 계산 사이에 데이터가 변경된 것입니다.
합격/불합격 판정기를 생각해 보세요. 데이터의 모든 차원을 측정하는 것이 아닙니다. 빠르고 반복 가능한 테스트를 적용하여 합격 또는 불합격 여부를 판정하는 것입니다.
체크섬 관련 용어
공장이나 소프트웨어 개발팀에서 여러 용어가 모호하게 사용됩니다. 아래 표는 각 용어가 어떤 질문에 답하는지에 따라 용어들을 분류한 것입니다.
| 용어 | 그것은 무엇인가 | 그것이 답하는 질문 | 일반적인 사용 |
|---|---|---|---|
| 검사 숫자 | 식별자에 추가되는 한두 자리 숫자로, 모듈러 공식을 사용하여 계산됩니다. | 이 번호가 올바르게 입력되었거나 스캔된 것입니까? | GTIN, SSCC, VIN, IBAN |
| 간단한 체크섬 | 메시지 바이트의 합 또는 XOR 연산 | 짧은 메시지가 손상 없이 도착했나요? | NMEA 0183 문장, Intel HEX 레코드 |
| CRC | Remainder of a polynomial division over [latex]\mathrm{GF}(2)[/latex] | 이 프레임, 블록 또는 이미지에서 비트가 반전되었습니까? | CAN, Modbus RTU, 이더넷, 펌웨어 |
| 해시 또는 다이제스트 | 임의의 데이터에 대한 고정 크기 지문 | 이 파일이 저 파일과 동일한가요? | 릴리스 패키지, 다운로드, 중복 제거 |
| MAC 또는 HMAC | 해시 또는 암호와 비밀 키를 결합한 방식 | 이것은 열쇠를 가진 사람이 만든 것인가요? | 인증된 메시지, 기기 태그 |
| 디지털 서명 | 해시를 기반으로 계산된 비대칭 원산지 증명 | 누가 이걸 배포했고, 변경된 내용이 없는 건가요? | 펌웨어, 인증서, 규제 대상 기록 |
| 오류 정정 코드 | 손상된 데이터를 복구할 수 있는 중복성 | 손상된 부분을 복구할 수 있을까요? | 데이터매트릭스, QR 코드, ECC 메모리 |
탐지 vs. 수정
대부분의 체크섬은 오류만 감지합니다. 무엇이 잘못되었는지는 알려주지 않고 무언가 잘못되었다는 사실만 알려줍니다. 생산 라인에서는 이러한 정보만으로도 충분합니다. 적절한 대응은 작업을 중단하고, 재인쇄하거나, 재스캔하거나, 재전송하는 것이기 때문입니다. 오류 정정 코드는 한 단계 더 나아가 데이터를 복구합니다. 이는 마모되기 쉬운 마크나 시간이 지남에 따라 성능이 저하될 수 있는 메모리에 적합합니다. 15장에서 이러한 오류 정정 코드에 대해 자세히 다룹니다.
프로 팁
- 각 검사에 대해 한 줄짜리 명세를 작성하세요. 보호 대상 데이터, 가정하는 오류 모델, 알고리즘 및 매개변수를 명시해야 합니다. 오류 모델이 없는 검사는 FMEA에서 평가할 수 없습니다.
- 저장된 모든 검사 값 옆에 알고리즘 식별자를 저장하세요. 예를 들어, sha256이라는 이름과 다이제스트를 함께 저장할 수 있습니다. 이렇게 하면 나중에 마이그레이션을 진행하더라도 보관된 레코드가 무효화되지 않습니다.
3. 핵심 속성과 그것이 품질 지표에 미치는 영향
체크섬의 각 속성은 품질 엔지니어링 용어에서 상응하는 속성을 가지고 있습니다. 이러한 속성들을 매핑하면 별도의 변환 과정 없이 FMEA 또는 관리 계획에 체크섬을 직접 작성할 수 있습니다.
| 재산 | 의미 | 품질이 우수한 상대 |
|---|---|---|
| 결정론 | 동일한 입력은 항상 동일한 값을 출력합니다. | 검사의 반복성 |
| 고정 출력 크기 | 입력 길이와 관계없이 해당 값은 n비트입니다. | 체크당 고정 비용, 라벨의 필드 길이 정해져 있음 |
| 탐지 확률 | 값을 변경하는 손상된 입력값의 비율 | [latex]1 – P_{\mathrm{escape}}[/latex], input to the FMEA detection rating |
| 충돌 | 서로 다른 두 입력값이 하나의 값을 생성합니다. | 이스케이프(Escape), 또는 거짓 수락(false accept)이라고도 함. |
| 해밍 거리 | 눈에 띄지 않을 수 있는 최소 비트 오류 수 | 보장된 탐지 깊이 |
| 파열 길이 | 손상된 비트의 가장 긴 연속 부분이 항상 감지됩니다. | 실제 소음 환경, 예를 들어 드라이브 근처의 EMI에 맞춰 조정하십시오. |
| 눈사태 효과 | 좋은 해시 함수에서는 입력 비트 하나가 바뀌면 출력 비트의 절반 정도가 바뀝니다. | 우연한 만남의 가능성을 무시할 수 있게 해줍니다. |
탐지 확률 (숫자로 표시)For an arbitrary corruption pattern, an [latex]n[/latex]-bit check lets the error through with this probability: [latex]\displaystyle P_{\mathrm{escape}} = 2^{-n}[/latex] A mod-10 check digit lets about one random error in ten through. A 16-bit CRC lets one in 65,536 ([latex]2^{-16}[/latex]) through. A 32-bit CRC lets one in roughly 4.3 billion ([latex]2^{-32}[/latex]) through. 보장된 속성은 통계 수치보다 훨씬 강력합니다. 우수한 CRC는 모든 단일 비트 오류와 자체 길이까지의 모든 버스트를 감지합니다. 엔지니어들이 특정 다항식을 선택하는 이유가 바로 이것입니다. |
탈출률 계산데이터 오류 발생률은 오류가 발생할 확률에 검사에서 오류를 놓칠 확률을 곱한 값과 같습니다. [latex]\displaystyle P_{\mathrm{escape}} = P_{\mathrm{error}} \times P_{\mathrm{miss}}[/latex] Take an error rate of 1 in 1,000 keyed entries and a mod-10 check digit. Then [latex]P_{\mathrm{escape}} = 10^{-3} \times 10^{-1} = 10^{-4}[/latex]. About 1 entry in 10,000 still passes with a wrong random value. State such numbers in the FMEA instead of rating detection by feel. |
FMEA 탐지 등급
2019년 AIAG-VDA FMEA 핸드북에서는 탐지 제어를 1부터 10까지 등급으로 평가하며, 10은 탐지 능력이 전혀 없음을 의미합니다. 같은 핸드북에서는 위험 우선순위 번호를 심각도, 발생 빈도, 탐지 가능성을 모두 고려한 조치 우선순위 표로 대체했습니다. 다음 작업을 차단하는 자동화된 검사는 육안 검사보다 훨씬 높은 탐지 등급을 받을 수 있습니다. 예를 들어, 불량 샘플을 사용한 검증 테스트와 같은 증거를 보관하십시오.
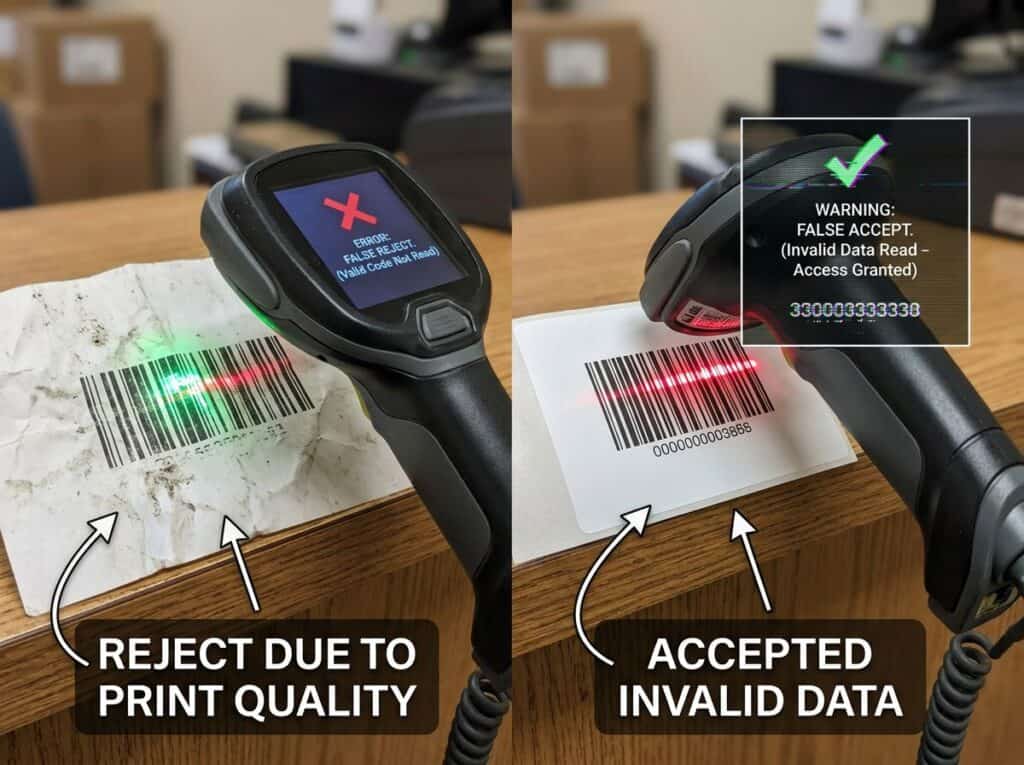
거짓 수락 및 거짓 거부
모든 검사에는 두 가지 유형의 오류가 적용됩니다. 잘못된 승인(False Accept)은 불량 데이터를 통과시키는 오류로, 일종의 탈출구 역할을 합니다. 잘못된 거부(False Reject)는 정상 데이터의 통과를 막고 생산 라인 시간을 낭비하게 합니다. 올바르게 구현된 검사 숫자 또는 CRC는 규칙이 정확하기 때문에 정상 데이터를 절대 거부하지 않습니다. 잘못된 거부는 판독 단계에서 발생하는데, 예를 들어 스캐너가 유효하지만 인쇄 상태가 불량한 코드를 인식하지 못하는 경우가 있습니다.
팁
- FMEA에서 탐지 증거로 무작위 오류에 대한 n비트 검사의 탈출 확률과 구조적 오류에 대한 보장된 버스트 길이 및 해밍 거리를 제시하십시오.
- 두 검사의 오류 발생률이 서로 독립적인 경우가 아니면 두 검사의 오류 발생률을 곱하지 마십시오. 동일한 손상된 소스를 읽거나, 하나의 연산자 또는 하나의 소프트웨어 라이브러리를 공유하는 두 검사는 동시에 실패합니다.
4. 체크섬 및 유사 기술의 간략한 역사
이 글에 소개된 기술들은 오래된 것이지만, 오히려 그것이 강점입니다. 각각의 기술은 수십 년간의 현장 경험을 바탕으로 하고 있으며, 모든 실패 원인이 문서화되어 있습니다.
| 년도 | 개발 | 이것이 여기서 중요한 이유 |
|---|---|---|
| 1950년대 초 | 전신 및 초기 컴퓨터 저장 장치의 패리티 비트 | 최초의 실용적인 오류 감지 |
| 1954 | IBM의 한스 페터 룬이 검사 숫자 방식에 대한 특허를 출원했습니다. | 결제 카드에 대한 mod-10 검사의 기원 |
| 1961 | Peterson과 Brown은 순환 중복 검사(CRC)를 발표했습니다. | 버스 및 펌웨어에서 CRC의 기본 원리 |
| 1969 | Verhoeff는 인접한 모든 전치를 포착하는 십진법을 발표합니다. | 10으로 나눈 나머지보다 더 나은 검사 숫자가 존재함을 보여줍니다. |
| 1974 | 소매점에서 스캔된 첫 번째 UPC 표시 품목 | 바코드 기반 추적 시스템의 시작 |
| 1995 | FIPS 180-1에 명시된 SHA-1 | 해시 기반 파일 검증 시대가 시작됩니다 |
| 2002 | FIPS 180-2에 게시된 SHA-2 패밀리 | SHA-256이 기본 다이제스트가 됩니다. |
| 2004 | Damm은 준군 기반 검사 숫자를 발표했습니다. | 완전 전치 감지 기능을 갖춘 간단한 방식 |
| 2015 | FIPS 202에서 SHA-3가 표준화되었습니다. | 독립적인 두 번째 해시 함수 계열 |
| 2017 | 최초의 실제 SHA-1 충돌, SHAttered로 알려짐 | SHA-1은 변조가 중요한 모든 곳에 적합하지 않습니다. |
| 2022 | 미국 국립표준기술연구소(NIST)는 SHA-1 알고리즘을 2030년 12월 31일까지 사용 중단한다고 발표했습니다. | 수명이 긴 제품에 대한 계획 수립 기간 |
꿀팁: 기존 인터페이스를 통합할 때는 해당 링크에 대한 원래 검사를 유지하고 애플리케이션 계층에서 더욱 강력한 엔드투엔드 검사를 추가하십시오. 기존 프레임 형식을 변경하는 것은 위험을 감수할 만한 가치가 거의 없습니다.
5. 제품 수명 주기에서 체크섬의 위치
이 표를 본문 전체의 지침으로 활용하세요. 각 단계에서 어떤 종류의 검사가 적용되는지, 그리고 오류가 일반적으로 어디에서 발생하는지를 보여줍니다.
| 단계 | 데이터 위험 | 일반적인 보호 | 일반적인 고장 | 그것이 나타나는 곳 |
|---|---|---|---|---|
| 설계 | CAD, BOM, 펌웨어 소스, 부품 번호 | 릴리스된 패키지의 해시값, 부품 번호의 검사 숫자, 펌웨어 헤더의 CRC | 잘못된 개정판이 출시되었고, 부품 번호가 잘못 입력되었습니다. | 엔지니어링 변경 검토, 첫 번째 빌드 |
| 산업화 | 레시피, PLC 매개변수, 라벨 템플릿, 테스트 프로그램 | 해시값 또는 CRC 값을 골든 레코드와 비교합니다. | 기존 레시피 또는 템플릿이 로드됨 | 첫 번째 기사, 라인 테스트 |
| 생산 | 마크, 일련번호, 펌웨어, 스테이션 데이터 | 검증 등급, 읽기 해시, 버스 CRC | 읽을 수 없는 표시, 플래시 오류, 프레임 손상 | 인라인 스캔, 라인 종료 테스트 |
| 품질 | 시험 기록, 증명서, 족보 | 해시체인, 서명, 감사 추적 | 변경되었거나 누락된 기록 | 감사, 고객 불만 |
| 기호 논리학 | GTIN, SSCC, GLN, ASN, EPCIS 이벤트 | GS1 검사 숫자, 메시지 제어 합계 | 상품 선택 오류, 잘못된 배송지, 중복된 시리얼 번호 | 피킹 확인, 상품 수령 |
| 서비스 및 제품 수명 종료 | 업데이트, 예비 부품 ID, 여권 | 서명된 업데이트, 인증된 부분, 고유 식별자 | 업데이트 오류, 위조 부품 | 현장 고장, 보증 청구 |
전문가 팁
- 생명주기 단계, 데이터 객체, 확인 사항 및 보관된 증거를 포함하는 매트릭스를 만드세요. 각 빈칸은 개선이 필요한 부분을 나타내며, 이 매트릭스가 바로 개선 백로그가 됩니다.
- 소스 시스템에서 검사를 생성하고 수신 시스템에서 별도로 작성된 루틴을 사용하여 검증합니다. 두 구현에서 매개변수 및 바이트 순서 오류가 드러나는데, 하나의 공유 라이브러리는 이를 숨깁니다.
6. 패리티 비트와 간단한 합
패리티 비트는 단어에서 1의 개수를 짝수 또는 홀수로 만드는 추가 비트입니다. 홀수 개의 비트가 뒤집힌 경우를 감지하고 짝수 개의 비트가 뒤집힌 경우는 감지하지 못합니다. 두 개의 비트가 뒤집히더라도 서로 상쇄되어 단어는 통과합니다.
2차원 패리티 검사는 데이터를 행과 열로 배열하고 각 행과 열에 패리티 비트를 추가합니다. 이를 통해 뒤집힌 비트 하나를 찾아내어 수정할 수 있습니다. 또한 2비트 또는 3비트 오류는 모두 감지할 수 있습니다. 하지만 직사각형의 네 모서리에 있는 4비트가 뒤집힌 경우는 여전히 감지할 수 있습니다.
가산 및 XOR 체크섬
다음 단계에서는 모든 바이트를 합산하거나 XOR 연산을 수행하여 결과를 전송합니다. 이러한 검사는 비용이 저렴하고 가장 작은 마이크로컨트롤러에도 적용할 수 있습니다. 하지만 실제 사용에 중요한 두 가지 약점이 있습니다. 바이트 순서를 무시하기 때문에 바이트가 바뀌어도 검사가 통과됩니다. 또한 오류가 발생하더라도 이를 보정할 수 있습니다. 예를 들어 한 바이트가 1 증가하고 다른 바이트가 1 감소하더라도 합계는 변하지 않습니다.
XOR 체크섬은 또한 서로 다른 바이트에서 동일한 비트 위치에서 짝수 개의 플립이 발생하는 경우를 놓칩니다. Maxino와 Koopman은 2009년에 임베디드 제어 네트워크에서 이러한 체크섬의 효율성을 측정했으며, 동일한 너비의 CRC가 구조적 오류에 대해 XOR 체크섬보다 우수한 성능을 보인다는 것을 발견했습니다.
그들이 여전히 나타나는 곳
| 장소 | 계획 | 논평 |
|---|---|---|
| NMEA 0183 문장(GPS, 해양 전자 장비) | 달러 기호와 별표 사이의 문자들을 XOR 연산하여 16진수 두 자리로 출력합니다. | 단일 비트 오류는 감지하지만, 쌍으로 된 오류에는 취약합니다. |
| 펌웨어 파일의 Intel HEX 레코드 | 레코드 바이트 합의 2의 보수 | 이미지 전체가 아닌 각 레코드만 보호합니다. |
| 기존 직렬 링크 및 간단한 센서 | 8비트 합 또는 XOR | 데이터시트를 읽은 후, 데이터가 중요한 경우 애플리케이션 수준의 검사를 추가하십시오. |
펌웨어의 경우 인텔 HEX 포맷은 중요합니다. 파일이 모든 레코드 검사를 통과하더라도 누락된 레코드가 다른 레코드에 흔적을 남기지 않기 때문에 불완전할 수 있습니다. 18장에서 설명하는 것처럼 이미지 수준의 CRC 또는 해시 함수를 추가하십시오.
패리티와 단순 덧셈을 여전히 사용하는 물리적 장치
|
마그네틱 스트라이프 카드 각 문자는 홀수 패리티 비트를 가지며, 끝 센티널 뒤에는 세로 방향 중복 검사 문자가 이어집니다. 리더기는 이 두 가지 테스트 중 하나라도 통과하지 못하면 스와이프를 거부합니다. |
직렬 계측기 및 PLC 주변 장치 RS-232 및 RS-485 링크는 모든 문자에 패리티 비트를 추가하여 전기적 노이즈로 인한 단일 비트 오류를 감지할 수 있습니다. |
 |
플래시 프로그래머 및 부트로더 이 도구는 각 레코드의 합계를 담고 있는 인텔 HEX 파일과 모토로라 S-레코드 파일을 읽으며, 일반적으로 일치하지 않는 레코드는 거부합니다. |
IT 전문가 팁
- 지워지거나 0으로 채워진 블록은 절대로 유효성 검사를 통과시키지 마십시오. 합계를 0이 아닌 값부터 시작하거나 해당 값의 보수를 저장하여 0xFF 또는 0x00 바이트로 채워진 빈 플래시가 검사에 실패하도록 하십시오.
- 합계 및 XOR 연산은 바이트 순서를 무시합니다. 기존 링크로 인해 이러한 연산이 필요한 경우, 프레임 교환, 손실 또는 반복된 프레임을 감지할 수 있도록 길이 필드와 시퀀스 번호를 추가하십시오.
7. 검사 숫자: GS1 검사 숫자 계산 방법 및 중요성
체크 디지트는 산업계에서 가장 오래되고 널리 사용되는 체크섬입니다. 사람이 입력하고 기계가 스캔하는 식별자 끝에 위치하며, 모든 로트, 일련 번호, 위치 및 출하물이 이 식별자를 통해 참조되므로 추적성의 핵심을 이룹니다.
GS1 검사 숫자 계산 방법
GS1은 GTIN-8, GTIN-12, GTIN-13, GTIN-14, GLN 및 SSCC를 포함한 모든 고정 길이 숫자 식별 키에 검사 숫자를 요구합니다. 알고리즘은 10을 법으로 하는 가중 합입니다. 가중치는 3과 1이 번갈아 적용되며, 검사 숫자 바로 옆의 숫자에는 항상 3의 가중치가 부여됩니다.
- 검증 숫자를 제외한 키의 숫자들을 적으세요.
- 오른쪽부터 시작하여 각 자릿수에 3과 1을 번갈아 곱합니다.
- 모든 자릿수의 곱을 더하세요.
- 검사 숫자는 합계를 다음 10의 배수로 만드는 숫자입니다. 합계가 이미 10의 배수인 경우 검사 숫자는 0입니다.
Written as a formula, the check digit [latex]C[/latex] uses the digits [latex]d_i[/latex] of the body, counted from the right. The weight is [latex]w_i = 3[/latex] for odd [latex]i[/latex] and [latex]w_i = 1[/latex] for even [latex]i[/latex].
[latex]\displaystyle C = \left(10 – \left(\sum_{i=1}^{n} w_i d_i \bmod 10\right)\right) \bmod 10[/latex]
GTIN-13 본체 400638133393에 대한 예시입니다. 왼쪽에서부터 세면 무게는 1, 3, 1, 3 등입니다. 이는 가장 오른쪽에 있는 본체 번호가 오른쪽에서 홀수 위치에 있기 때문입니다.
| 손가락 | 4 | 0 | 0 | 6 | 3 | 8 | 1 | 3 | 3 | 3 | 9 | 3 |
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| 무게 | 1 | 3 | 1 | 3 | 1 | 3 | 1 | 3 | 1 | 3 | 1 | 3 |
| Product | 4 | 0 | 0 | 18 | 3 | 24 | 1 | 9 | 3 | 9 | 9 | 9 |
The products add up to 89. The next multiple of 10 is 90, so the check digit is [latex]C = (10 – (89 \bmod 10)) \bmod 10 = 1[/latex] and the complete GTIN-13 is 4006381333931. The same rule applies to an SSCC. The 17-digit body 34012345000000001 sums to 43, which gives [latex]C = (10 – (43 \bmod 10)) \bmod 10 = 7[/latex] and the SSCC 340123450000000017.
체크 디지트가 잡아내는 것
이 표는 GS1 방식과 세 가지 대안 방식을 비교합니다. GS1 및 Luhn 수치는 임의 키에 대한 시뮬레이션을 통해 검증되었습니다. Verhoeff 및 Damm 속성은 해당 논문에 자세히 설명되어 있습니다.
| 오류 유형 | GS1 모드 10 (가중치 3 및 1) | 루흔 대 10 | 베르호프 | 댐 |
|---|---|---|---|---|
| 한 자릿수 치환 | 모두 감지됨 | 모두 감지됨 | 모두 감지됨 | 모두 감지됨 |
| 인접 전위 | 숫자 쌍의 차이가 5를 넘지 않는 경우를 제외하고, 서로 다른 숫자끼리 교환하는 경우는 약 11%에 해당합니다. | 09와 90을 제외한 모두 | 모두 감지됨 | 모두 감지됨 |
| 무작위로 생성된 여러 자리 숫자로 된 이상한 문자 | 약 90% 감지됨 | 약 90% 감지됨 | 약 90% 감지됨 | 약 90% 감지됨 |
GS1 가중치는 가장 강력한 방식은 아닙니다. 다만 GS1 키에는 반드시 사용해야 하는 방식입니다. 직접 정의하는 식별자에는 더 강력한 방식을 선택하십시오.
유효한 검사 숫자는 존재 여부를 알려주는 것이 아닙니다. 단지 숫자의 형식이 올바르다는 것을 보여줄 뿐입니다. GTIN이 할당되었는지, 해당 제품에 속하는지, 또는 마스터 데이터에서 활성화되어 있는지를 보여주는 것은 아닙니다. 산술 검사와 함께 마스터 데이터 유효성 검사도 유지해야 합니다.
VIN의 9번째 자리에 있는 검사 숫자
북미에서는 49 CFR 565 규정에 따라 17자리 VIN의 9번째 자리에 검사 숫자가 필요합니다. 각 문자는 숫자로 변환된 후 해당 자리에 지정된 가중치(8, 7, 6, 5, 4, 3, 2, 10, 0, 9, 8, 7, 6, 5, 4, 3, 2)가 곱해집니다. 이 곱해진 값들을 모두 더합니다. 11로 나눈 나머지가 검사 숫자이며, 나머지가 10인 경우에는 문자 X로 표기합니다.
[latex]\displaystyle C = \left(\sum_{i=1}^{17} t_i w_i\right) \bmod 11[/latex]
Here [latex]t_i[/latex] is the transliterated value and [latex]w_i[/latex] is the weight of position [latex]i[/latex].
유럽에서 발급된 차량 식별 번호(VIN) 중 상당수는 유효한 검사 숫자가 없으므로 북미 유효성 검사 규칙에서 이를 자동으로 거부해서는 안 됩니다. 구현을 위한 간단한 테스트: 17개의 1로 구성된 VIN은 검사 숫자 1을 생성해야 합니다. 규칙 텍스트는 다음과 같습니다. 49 CFR 565.15.
여러분이 만나게 될 다른 계획들
- 책에 있는 EAN-13 바코드는 ISBN-13을 포함하며 GS1 알고리즘을 사용합니다. 기존의 ISBN-10은 모듈로 11 방식을 사용했습니다.
- 결제 카드 번호와 IMEI 번호는 IBM의 한스 페터 룬이 1954년 특허 출원에서 설명한 룬 알고리즘을 사용합니다.
- IBAN은 ISO/IEC 7064의 MOD 97-10을 사용합니다.
- ISO 6346에 따른 선적 컨테이너 번호는 검사 숫자로 끝납니다.
내부 부품 및 일련 번호에 대한 검사 숫자 설계
많은 플랜트들이 자체 식별자를 만든 다음 자체 검증 절차를 추가합니다. 자체 제작 체계는 종종 전치 오류를 놓치는데, 이는 흔히 발생하는 키 입력 오류입니다. 특별한 이유가 없는 한 공개된 체계를 사용하십시오.
- 이미 검증되고 공개된 알고리즘을 선택하십시오. Damm 또는 Verhoeff 알고리즘은 숫자 식별자에 적합합니다. ISO/IEC 7064는 숫자, 알파벳 및 영숫자 문자열에 대한 순수 및 혼합 시스템을 정의하며, 여기에는 MOD 11-2, MOD 37-2 및 MOD 97-10이 포함됩니다.
- 식별자의 길이를 고정하고 검사 문자를 맨 마지막에 배치하십시오.
- 알파벳에서 O와 0, 또는 I와 1처럼 비슷하게 생긴 문자를 제거하거나, 체계에서 명시적으로 처리하십시오.
- 모든 시스템이 동일한 규칙을 구현하도록 테스트 벡터가 포함된 통제된 문서에 알고리즘을 정의하십시오.
- 단일 치환, 인접 전치, 이중 오류, 음성 입력이 있는 음성 오류 등 여러분이 중요하게 생각하는 오류 유형에 대해 해당 체계를 테스트하십시오.
- 새로운 분류 체계에는 중요하지 않은 번호를 사용하는 것을 고려해 보세요. 이렇게 하면 분류가 변경될 때 번호를 다시 매기는 것을 방지할 수 있습니다.
- ERP, MES, 라벨링 소프트웨어 및 PLC 스크립트를 포함한 모든 진입점에서 유효성을 검사하십시오. 한 시스템에 존재하는 검사 항목이 다른 시스템에서는 무시될 수 있습니다.
검사 숫자를 검증하는 장치 및 도구
| 장치 또는 도구 | 무엇을 확인하는가 | 도움이 되는 이유 |
|---|---|---|
| 바코드 스캐너 및 디코더 | 디코딩 중 EAN 또는 UPC 검사 숫자 | 잘못된 판독값은 폐기되어 호스트 시스템에 도달하지 않습니다. |
| 라벨 소프트웨어 및 프린트 서버 | 라벨이 인쇄되기 전 키의 검사 숫자 | GTIN이나 SSCC를 잘못 입력하면 물리적인 라벨이 생성되지 않습니다. |
| 결제 단말기 | 카드 번호의 루흔(Luhn) 숫자 | 키 입력 오류는 네트워크 호출 전에 거부됩니다. |
팁
- 검증된 라이브러리 함수 하나를 사용하여 검사 숫자를 생성하고 모든 시스템에서 재사용하십시오. 검사 숫자를 수동으로 입력하는 일은 절대 없으며, 아래 부록 A의 테스트 벡터를 라이브러리와 함께 배포하십시오.
- 식별자는 고정 길이의 텍스트로 저장하여 GTIN-14 및 SSCC 키에서 선행 0이 유지되도록 합니다. 모든 입력 단계(라벨 인쇄, 입고 스캔 및 ERP 가져오기)에서 검사 숫자를 검증합니다.
8. 바코드 스캔 오류: 원인, 확인 및 해결 방법
바코드 스캔 오류는 세 가지 유형으로 나뉩니다. 인식되지 않으면 프로세스가 중단되어 시간이 소요됩니다. 잘못 인식되면 유효한 것처럼 보이지만 잘못된 값이 반환됩니다. 잘못된 인식은 예를 들어 인접한 라벨과 같이 잘못된 항목의 유효한 값이 반환되는 경우입니다. 잘못 인식은 가장 위험한 유형이며, 바코드 심볼에 내장된 검사 기능은 이러한 오류를 최소화하기 위해 존재합니다.
심볼에 내장된 검증 기능
| 상징학 | 내장 체크 | 논평 |
|---|---|---|
| EAN-13, UPC-A, ITF-14 | GS1 모드 10 체크 디지트 | 인코딩된 데이터의 일부 |
| 코드 128 및 GS1-128 | 필수 모드 103 확인 문자 | 기호를 보호하고, 리더기가 이를 제거합니다. 내부의 GS1 키는 여전히 자체 모듈 10자리 숫자를 가지고 있습니다. |
| 코드 39 | 선택적 모드 43 확인 캐릭터 | 프린터와 리더기를 모두 제어할 때 이 기능을 활성화하세요. |
| 인터리브드 2/5 | 선택적 모드 10 | 부분 읽기를 방지하려면 리더에서 예상 길이를 고정하세요. |
| 데이터 매트릭스 및 QR 코드 | 리드-솔로몬 오류 수정 | 손상된 모듈 수리에 대한 내용은 15장을 참조하십시오. |
독서는 곧 질을 의미하는 것은 아닙니다.
기호를 해독하는 스캐너가 있다고 해서 그 기호가 정상이라는 것을 보장하는 것은 아닙니다. 품질이 떨어지는 기호는 오늘날에는 해독이 가능하더라도 운송 중 라벨에 흠집이 생기면 해독에 실패할 수 있습니다. 검증기는 인쇄 품질을 표준과 비교하여 등급을 매깁니다.
| 기호 유형 | 평가 기준 | 논평 |
|---|---|---|
| 레이블의 선형 기호 | ISO/IEC 15416, 2025년판 | 평점은 4.0부터 0.0까지이며, A부터 F까지로 표기합니다. |
| 라벨의 2차원 기호 | ISO/IEC 15415, 2024년판 | A부터 F까지의 등급 |
| 직접 부품 마킹(도트 핀, 레이저, 에칭) | ISO/IEC 29158(이전 명칭: 기술 보고서 ISO/IEC TR 29158) | 다른 조명 방식을 사용합니다. 따라서 해당 등급은 ISO/IEC 15415 등급과 비교할 수 없습니다. |
검증기는 적합성 표준 테스트 카드를 사용하여 교정해야 합니다. 최소 허용 등급은 적용 표준 또는 고객이 정의합니다. 현재 GS1 일반 사양 및 해당 심볼 유형에 대한 부문별 규정을 확인하십시오.
원인 및 해결 방법
| 원인 | 징후 | 고치다 |
|---|---|---|
| 인쇄 대비가 낮거나 용지가 부적합한 경우 | 낮은 등급, 간헐적인 판독 불가 | 리본이나 용지를 교체하고, 인쇄 농도를 조정한 후 프린터에서 확인하십시오. |
| 조용한 구역 침범 | 라벨 가장자리에서 누락됨 | 레이블 레이아웃을 수정하고 템플릿 검사를 추가하세요. |
| X축 치수가 프린터 해상도와 일치하지 않습니다. | 막대가 합쳐지거나 간격이 사라집니다. | 프린터 도트 수의 정수에 해당하는 X축 치수를 선택하십시오. |
| 리더 구성 | 활성화되었지만 사용되지 않는 심볼로지에서 발생하는 오독 | 필요한 심볼만 활성화하고, 길이를 고정하고, 검사 숫자를 검증합니다. |
| 직접 표시에서 눈부심 또는 낮은 변조 | 불안정한 읽기 | 표시에 적합한 조명을 사용하고 ISO/IEC 29158에 따라 검증하십시오. |
| 운송 중 파손 | 수신기에서의 오류 | 더 높은 수준의 보정 기능을 갖춘 2D 기호를 사용하고, 라벨을 오버라미네이트로 보호하십시오. |
모든 스캔 스테이션에서 하나의 규칙을 적용해야 합니다. 디코딩, 체크 디지트 유효성 검사, 예상 키와의 형식 일치 여부 검증을 거친 후에만 값을 승인해야 합니다. 어떤 단계라도 실패하면 정의된 반응이 발생해야 합니다. 불필요한 재시도 루프가 발생해서는 안 됩니다.
실생활에 적용할 수 있는 팁
- 최소 검증 심볼 등급을 측정 표준 및 검증기 설정과 함께 라벨링 사양에 포함시키십시오. 생산 라인에서 스캔이 가능한 심볼은 스캔이 가능하다는 것만 보여줄 뿐, 여유 등급이 있다는 것을 의미하지는 않습니다.
- 라벨 템플릿에서 정적 영역을 엄격한 레이아웃 제약 조건으로 처리하십시오. 실제 스테이션의 조명 및 판독기 각도에서 ISO/IEC 29158에 따라 직접 부품 표시를 테스트하십시오.
9. 잘못된 라벨링을 방지하는 방법
잘못된 레이블은 가장 흔하고 눈에 띄는 데이터 오류 중 하나입니다. 여기에는 여러 가지 원인이 있으며, 체크섬은 그중 일부만 해결할 수 있습니다. 제어 방법을 선택하기 전에 원인을 구분해야 합니다.
| 고장 모드 | 예 | Control | 체크섬의 역할 |
|---|---|---|---|
| 잘못된 데이터가 출력되었습니다 | 인쇄 작업이 생성된 후 주문 데이터가 변경되었습니다. | 공개된 소스 중 하나에서 출력하고, 출력된 페이로드를 예상 레코드와 비교합니다. | 검사 숫자는 키를 검증하고, 비교를 통해 잘못된 키를 찾아냅니다. |
| 잘못된 템플릿 또는 버전입니다. | 시대에 뒤떨어진 레이아웃과 구식 규정 문구 | 문서 관리 하에 릴리스 템플릿을 해시를 사용하여 로드합니다. | 릴리스 레코드에 저장된 템플릿 파일의 해시값 |
| 잘못된 제품에 올바른 라벨이 붙어 있습니다. | 용지 교체 시 프린터에 다른 제품의 라벨이 남을 수 있습니다. | 라인 정리, 롤 대조, 적용 시 스캔-투-매칭 | 체크 디지트와 예상 GTIN 또는 시리얼 번호의 일치 여부를 확인합니다. |
| 라벨이 없거나 잘못된 위치에 부착됨 | 도포자가 라벨을 건너뛰었습니다. | 존재 감지, 시력 검사 | 아니요, 다른 대조군이 필요합니다. |
| 중복된 일련 번호 | 재인쇄는 연속 간행물을 재사용합니다. | 중앙 직렬 할당, 고유성 제약 조건 | 아니요, 검사 숫자는 중복을 감지하지 못합니다. |
| 읽을 수 없는 기호 | 저대비 인쇄 | 최소 등급을 갖춘 인라인 검증기 | 기호 검토 및 채점 |
폐쇄 루프 라벨링 프로세스
- 레이블 템플릿과 해당 데이터 소스를 변경 관리 하에 릴리스합니다. 템플릿 파일의 해시값을 릴리스 기록에 저장합니다.
- 인쇄 작업 시작 시 프린터 또는 라벨 서버는 로드된 템플릿의 해시값을 계산하여 릴리스 레코드와 비교합니다. 해시값이 일치하지 않으면 인쇄 작업이 차단됩니다.
- 단일 권위 있는 기록을 기반으로 페이로드를 구성하십시오. 검증된 라이브러리를 사용하여 소프트웨어에서 검사 숫자를 생성하고, 절대로 수동으로 입력하지 마십시오.
- 인쇄 후 기호가 인쇄된 그대로 표시되는지 확인하십시오. 지정된 최소 기준치 미만이면 라벨이 불량 처리됩니다.
- 인쇄된 라벨을 스캔하고 해독된 내용을 해당 제품에 대한 예상 기록과 비교하십시오. 라벨이 일치하지 않는 제품은 모두 폐기하십시오.
- 신청서를 제출한 후 포장 또는 배송 스테이션에서 다시 스캔하십시오. 두 번째 검사를 통해 인쇄 후 발생할 수 있는 오류를 잡아낼 수 있습니다.
- 각 작업이 끝날 때마다 수량을 대조하십시오. 발급, 부착, 폐기 및 반환된 라벨의 합계가 일치해야 합니다.
이 시퀀스는 세 가지 종류의 검사를 사용합니다. 해시 값은 템플릿이 올바른지 증명합니다. 검사 숫자와 형식은 키가 올바른 형식인지 증명합니다. 예상 레코드와의 비교는 해당 단위에 맞는 키인지 증명합니다. 세 번째 검사만이 형식은 올바르지만 잘못된 레이블을 찾아냅니다.
팁
- 라벨을 교체할 때마다 라인 정리 작업을 수행하십시오. 오래된 롤, 인쇄 잔여물 및 이전 템플릿을 제거하고 템플릿 해시가 릴리스 레코드와 일치하는 경우에만 인쇄 작업을 시작하십시오.
- 인쇄된 모든 라벨을 주문 기록과 대조하여 스캔하고, 정지 버튼을 사용하여 오류를 방지합니다. 각 근무조 시작 시 불량 라벨 하나를 삽입하여 정지 버튼이 제대로 작동하는지 확인합니다.
10. 네트워크 및 필드버스 체크섬
기계는 프로토콜에 정의된 검사를 통해 데이터를 보호합니다. 이러한 검사는 링크를 한 단계씩 보호합니다. 하지만 PLC 메모리나 데이터베이스에 저장된 데이터 자체는 보호하지 않습니다.
인터넷 체크섬IP 헤더, TCP 및 UDP는 RFC 1071에 설명된 16비트 1의 보수 합계를 사용합니다. 이 방식은 계산 비용이 저렴하지만 취약합니다. 16비트 워드가 서로 바뀐 경우와 일부 보정 오류를 감지하지 못합니다. 링크 계층은 그 아래에 더 강력한 CRC를 추가하는데, 이것이 바로 취약한 체크섬이 지금까지 사용되어 온 이유입니다. Fletcher와 Adler-32는 두 개의 누산기를 사용하는 간단한 합산 방식이므로 일반 합산 방식보다 순서 오류를 더 많이 잡아냅니다. Adler-32는 zlib 라이브러리에 포함되어 있습니다. 짧은 메시지 처리에는 취약합니다. |
모드버스 RTUModbus RTU 프레임은 16비트 CRC로 끝납니다. 다항식은 0x8005이며, 이를 반전 형태인 0xA001로 사용하고 초기값은 0xFFFF입니다. CRC의 하위 바이트가 먼저 전송됩니다. Modbus ASCII는 대신 더 간단한 8비트 종방향 중복 검사를 사용합니다. 다음은 주소 0부터 시작하여 슬레이브 1의 홀딩 레지스터 10개를 읽는 완전한 RTU 요청입니다. CRC 값은 0xCDC5이며, 이는 전송 시 C5 다음에 CD로 표시됩니다. |
CAN 및 CAN FD기존 CAN은 0x4599 다항식을 사용하는 15비트 CRC를 사용합니다. 고정된 프레임 길이에 대해 해밍 거리가 6이므로, 임의로 분포된 5개의 비트 오류를 감지할 수 있습니다. CAN FD는 페이로드 길이가 16바이트 이하인 경우 17비트 CRC를, 그 이상인 경우에는 21비트 CRC를 사용하는데, 이는 동일한 해밍 거리 6을 유지하기 위한 것입니다. 비트 스터핑은 상황을 더욱 복잡하게 만듭니다. CAN in Automation에서는 스터핑이 기존 프레임에서 일부 비트 패턴의 유효 해밍 거리를 줄일 수 있다고 지적하며, CAN FD는 이러한 차이를 줄이기 위해 스터핑 비트 카운터를 추가합니다. 자세한 내용은 해당 문서에 있습니다. CAN 프레임에서 CRC에 대한 CiA 설명. |
이더넷 기반 버스PROFINET, EtherCAT, EtherNet/IP 및 Modbus TCP는 표준 이더넷 프레임을 사용하여 데이터를 전송합니다. 각 프레임은 32비트 프레임 검사 시퀀스인 CRC-32로 끝나며, 장치는 모든 홉에서 이 시퀀스를 검사합니다. 시퀀스가 잘못된 프레임은 삭제됩니다. PROFIBUS 및 IO-Link를 포함한 다른 버스들은 자체적인 프레임 검사 규칙을 정의합니다. 프로토콜 사양을 읽고 해당 검사 항목을 FMEA에 기록하십시오. 검사 항목을 가정해서는 안 됩니다. |
 |
버스 상단 안전 수칙PROFIsafe, CIP Safety, Fail Safe over EtherCAT과 같은 안전 프로토콜은 기본 버스를 블랙 채널로 취급합니다. 이 채널은 메시지를 손상시키거나, 지연시키거나, 반복 전송하거나, 순서를 바꿀 수 있습니다. 안전 계층은 자체 CRC, 시퀀스 카운터 및 워치독을 추가하여 안전 기능이 링크 검사에 의존하지 않도록 합니다. 이 교훈을 여러분의 설계에 적용해 보세요. 링크 레벨 CRC는 레시피가 메모리에 상주하거나 OPC UA 서버 및 MES를 통과하는 동안 레시피를 보호하지 못합니다. 안전이나 품질에 영향을 미치는 모든 파라미터 세트에 대해 애플리케이션 레벨에서 엔드 투 엔드 검사를 추가하세요. |
팁: 에이 게이트웨이는 반대편에서 CRC를 다시 계산하므로 게이트웨이 메모리 내부의 오류는 감지되지 않습니다. 안전과 관련된 모든 신호 및 설정값에 대해 게이트웨이 전체에 걸쳐 카운터가 있는 종단 간 CRC를 추가하십시오.
11. CRC 오류 검사란 무엇입니까?
A cyclic redundancy check treats the message as a long binary number, which is a polynomial over [latex]\mathrm{GF}(2)[/latex]. It divides that polynomial by a fixed generator polynomial and keeps the remainder. The remainder is the CRC, usually 8, 16 or 32 bits long. The sender appends it, the receiver divides again, and any mismatch signals corruption.
풀이 예시
Take the 3-bit generator 1011, which stands for [latex]x^3 + x + 1[/latex], and the message 1101. Append three zeros to get 1101000. Then divide by repeated XOR with the generator.
1101000
1011
-------
0110000
 1011
-------
0011100
  1011
-------
0001010
   1011
-------
0000001
나머지는 001이므로 전송된 단어는 1101001입니다. 이 단어를 1011로 나누면 나머지는 000이 됩니다. 임의의 비트 하나만 바꿔도 나머지는 0이 아닌 값이 됩니다. 실제 CRC는 8~32비트 생성기를 사용하고 하드웨어 또는 조회 테이블을 통해 실행되지만 원리는 동일합니다.
CRC가 보장하는 것
- 생성기에 항이 두 개 이상 있는 한, 모든 비트 오류가 발생합니다.
- 모든 버스트 오류는 CRC 폭보다 길지 않습니다.
- Every odd number of bit errors, for generators that contain the factor [latex]x + 1[/latex]. The common 16-bit polynomials qualify. The Ethernet CRC-32 does not.
- Longer bursts and random patterns pass with a probability of roughly [latex]2^{-n}[/latex].
- 다항식과 메시지 길이에 따라 달라지는 해밍 거리.
일치해야 하는 매개변수
두 당사자가 너비, 다항식, 초기값, 입력 반사, 출력 반사 및 최종 XOR의 6가지 매개변수에 대해 동의할 때만 동일한 CRC를 계산할 수 있습니다. CRC-16 또는 CRC-32와 같은 이름은 모호합니다. Reveng CRC 카탈로그 일반적으로 사용되는 매개변수 집합을 나열합니다. ASCII 문자열 123456789의 검사 값으로 구현을 확인합니다.
| 변종 | 다항식 | 열 | 안팎으로 성찰하세요 | 최종 XOR | 값을 확인하세요 | 일반적인 사용 |
|---|---|---|---|---|---|---|
| CRC-8 | 0x07 | 0x00 | 아니요 | 0x00 | 0xF4 | 일반 8비트 검사, ATM 헤더 |
| CRC-8/최대 | 0x31 | 0x00 | 예 | 0x00 | 0xA1 | Dallas 및 Maxim 1-Wire 장치 |
| CRC-16/MODBUS | 0x8005 | 0xFFFF | 예 | 0x0000 | 0x4B37 | 모드버스 RTU |
| CRC-16/CCITT-FALSE | 0x1021 | 0xFFFF | 아니요 | 0x0000 | 0x29B1 | 직렬 프로토콜, 부트로더 |
| CRC-16/XMODEM | 0x1021 | 0x0000 | 아니요 | 0x0000 | 0x31C3 | XMODEM, 일부 부트로더 |
| CRC-32 | 0x04C11DB7 | 0xFFFFFFFF | 예 | 0xFFFFFFFF | 0xCBF43926 | 이더넷, ZIP, PNG |
| CRC-32C | 0x1EDC6F41 | 0xFFFFFFFF | 예 | 0xFFFFFFFF | 0xE3069283 | iSCSI, 스토리지, 하드웨어 명령어 |
메시지 길이에 따른 다항식 선택
CRC의 강도는 다항식과 메시지 길이에 따라 달라집니다. Koopman은 다음과 같이 보여주었습니다. 32비트 CRC 연구 IEEE 802.3 다항식은 최대 길이의 이더넷 메시지에서 해밍 거리가 4에 불과한 반면, 다른 다항식은 6에 도달합니다. 짧은 메시지를 사용하는 임베디드 네트워크에서는 이러한 격차가 더 크게 나타나며, 널리 사용되는 일부 16비트 다항식은 사용되는 길이에서 성능이 저조합니다.
- 다항식을 선택하기 전에 메시지 길이 범위를 정하십시오.
- 최대 길이에서 필요한 해밍 거리를 결정하십시오. 안전이 중요한 애플리케이션에서는 일반적으로 6의 거리가 필요합니다.
- 다항식은 민간 속설이나 코드 샘플이 아닌, 공개된 철저한 탐색 결과에서 가져와야 합니다.
대장암 검사의 한계
CRC는 메시지의 선형 함수입니다. 메시지와 해당 CRC가 주어지면 누구나 비밀 키 없이 메시지를 변경하고 일치하는 CRC를 계산할 수 있습니다. 따라서 CRC는 메시지의 출처를 증명할 수 없으며 고의적인 변경을 막을 수 없습니다. 13장과 14장에서는 이러한 변경을 막을 수 있는 도구들을 다룹니다.
CRC를 탑재한 장치
| 장치 | CRC가 위치한 곳 | 주목 |
|---|---|---|
| UHF RFID 태그(EPC Gen2) | 태그 응답에 대한 16비트 CRC | 선석 문과 컨베이어 벨트에서 발생하는 읽기 오류를 잡아냅니다. |
| USB 장치 | 토큰 패킷에는 5비트 CRC, 데이터 패킷에는 16비트 CRC를 적용합니다. | 호스트는 실패한 패킷을 재전송합니다. |
| SD 및 microSD 카드 | 명령어에는 7비트 CRC, 데이터 블록에는 16비트 CRC를 적용합니다. | 임베디드 제품에서 로그와 펌웨어를 위한 공통 저장소 |
팁: CRC 검사는 헤더, 주소, 길이 필드뿐 아니라 페이로드까지 모두 포함해야 합니다. 페이로드에 대해서만 CRC 검사를 하면 주소나 길이에 오류가 있는 경우 검사가 통과될 수 있습니다.
12. 비암호화 해시 함수
xxHash, MurmurHash, CityHash, FNV와 같은 비암호화 해시 함수는 보안을 희생하는 대신 속도를 높입니다. 이러한 함수는 최신 CPU에서 메모리 속도에 가깝게 실행되며, 입력값을 고르게 분산시키는 32비트, 64비트 또는 128비트 값을 생성합니다.
의도적으로 충돌하는 입력값을 만드는 사람에 대해서는 아무런 보호 장치도 제공하지 않습니다.
그들은 제품 데이터 관련 업무를 지원합니다.
|
충돌 위험The birthday bound sets the risk. For [latex]k[/latex] items and a [latex]b[/latex]-bit hash, the probability of at least one collision is approximately: [latex]\displaystyle p \approx 1 – e^{-k^2 / 2^{b+1}}[/latex] 64비트 해시값과 100만 개의 서로 다른 항목이 있을 경우, 두 항목이 충돌할 확률은 약 1억분의 2.7입니다. 32비트 해시값과 10만 개의 항목이 있을 경우, 충돌 확률은 약 69%로, 충돌하지 않을 확률보다 높습니다. 인벤토리에는 64비트 이상을 선택하십시오. 일치하는 부분이 있으면 강력한 단서로 간주하고, 결과가 중요한 경우에는 전체 데이터를 비교하여 확인하십시오. 이러한 기능을 사용하여 파일의 진위 여부를 증명하려고 하지 마십시오. |
엔지니어를 위한 팁
- 암호화 방식이 아닌 해시는 자체 시스템 내에서 변경 사항을 감지하고 조회할 때만 사용하십시오. 인벤토리에는 64비트 이상을 유지하고, 일치하는 항목이 발견되면 전체 데이터를 비교하여 결정을 내리십시오.
- 프로그래밍 언어의 내장 해시 함수에서 얻은 값은 절대 저장하지 마세요. 파이썬의 문자열 해시처럼 실행마다 값이 바뀌는 경우도 있습니다. 대신 고정된 시드를 사용하는 명명된 알고리즘의 다이제스트 값을 저장하세요.
13. 암호화 해시와 SHA-256 체크섬 검증 방법
이 장에서는 기술적이고 실질적인 세부 사항을 자세히 살펴보겠습니다.
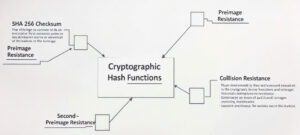
암호화 해시 함수는 다음 세 가지 공격에 저항해야 합니다.
- 역상 저항성이란 주어진 다이제스트에 대한 입력값을 아무도 찾을 수 없다는 것을 의미합니다.
- 제2 역상 저항성은 주어진 입력의 다이제스트와 일치하는 다른 입력을 찾을 수 없다는 것을 의미합니다.
- 충돌 방지란 동일한 다이제스트를 가진 두 입력값을 찾을 수 없다는 것을 의미합니다.
| 연산 | 산출 | 상태 | 사용 |
|---|---|---|---|
| MD5 | 128비트 | 실제 상황에서도 충돌이 발생할 수 있습니다. | 우발적인 데이터 손상을 감지하는 용도로만 허용됩니다. 새로운 설계에서는 사용을 피하십시오. |
| 샤-1 | 160비트 | 2017년에 발표된 실제 충돌 시뮬레이션은 NIST에서 2030년 12월 31일까지 종료할 예정입니다. | 기존 시스템 전용 |
| SHA-256, SHA-384, SHA-512 | 256, 384, 512비트 | 알려진 실질적인 공격은 없습니다. | 릴리스 해시, 펌웨어 다이제스트 및 서명의 기본값 |
| SHA-3 (FIPS 202) | 224비트에서 512비트 | SHA-2와는 내부 설계가 다릅니다. | 다양성을 중시하는 대안적 가족 형태 |
| 블레이크2, 블레이크3 | 최대 512비트, 기본값은 256비트 | 최신 기술이 적용되어 빠르고 효율적이지만, FIPS 인증을 받은 알고리즘은 아닙니다. | 속도가 중요하고 승인이 필요 없는 대용량 파일 |
NIST는 SHA-1 퇴직 계획에 대해 다음과 같이 설명합니다. SHA-1 공지 페이지SHA-256 해시는 약 128비트의 충돌 저항성을 제공하는데, 이는 실제 공격으로는 도저히 불가능한 수준입니다.
SHA-256 체크섬을 확인하는 방법
두 가지가 필요합니다. 신뢰할 수 있는 출처에서 얻은 예상 다이제스트와 파일입니다. 다이제스트는 로컬에서 계산한 후 전체 문자열을 비교하세요. 처음 몇 문자만 비교하면 대부분의 보안이 무너집니다.
# Linux sha256sum firmware.bin sha256sum -c SHA256SUMS # macOS shasum -a 256 firmware.bin # Windows PowerShell Get-FileHash .\firmware.bin -Algorithm SHA256 # Windows 명령 프롬프트 certutil -hashfile firmware.bin SHA256SHA256SUMS 파일은 파일당 한 줄씩 저장되며, 각 줄에는 다이제스트, 두 개의 공백, 그리고 파일 이름이 포함됩니다. `sha256sum -c` 명령어는 이 파일을 읽어 각 파일에 대해 `OK` 또는 `FAILED`를 출력합니다. 어떤 도구를 사용하기 전에 반드시 부록 B의 테스트 벡터를 사용하여 검증하십시오.
파일 옆에 있는 요약 정보는 별다른 도움이 되지 않습니다.파일을 교체할 수 있는 공격자는 파일 옆에 있는 다이제스트도 교체할 수 있습니다. 공개된 다이제스트는 다운로드 오류를 방지하지만, 악의적인 미러 사이트나 손상된 웹 서버로부터는 보호해 주지 않습니다. 신뢰성을 확보하려면 다음 방법 중 하나를 사용하십시오.
|
배치 기록 및 감사 추적을 위한 해시 체인해시 체인은 로그의 변조 여부를 확인할 수 있게 해줍니다. 각 레코드는 이전 레코드의 해시값을 저장하고, 자체 해시값은 해당 레코드의 내용과 이전 레코드의 해시값을 모두 포함합니다. [latex]\displaystyle H_n = \mathrm{SHA}\text{-}256(H_{n-1} \parallel r_n)[/latex] Here [latex]r_n[/latex] is record number [latex]n[/latex]. 레코드를 변경하면 이후의 모든 해시값이 더 이상 일치하지 않게 됩니다. 체인의 순서와 무결성은 최신 해시값이 로그를 저장하는 시스템 외부에 고정되어 있을 때만 입증됩니다. 고정 방법으로는 주기적인 서명, RFC 3161에 따른 신뢰할 수 있는 타임스탬핑, 또는 해시값을 고객이나 감사자에게 전송하는 방법 등이 있습니다. 고정된 해시값이 없으면 쓰기 권한이 있는 사람은 누구나 전체 체인을 재계산할 수 있습니다. |
14. 키 입력 체크섬, 서명 및 진위성 검증
지금까지 공개된 정보는 모두 공개되어 있습니다. 누구든 수정된 메시지에 대한 CRC 또는 SHA-256 해시값을 계산할 수 있습니다. 고의적인 변경을 막으려면 검사 과정에 비밀 키 또는 개인 키가 사용되어야 합니다.
| 기구 | 작동 방식 | 증명하다 | 키 처리 | 일반적인 사용 |
|---|---|---|---|---|
| HMAC (RFC 2104) | 공유 비밀 키와 결합된 해시 | 메시지는 변경되지 않았으며 열쇠 소유자가 작성했습니다. | 양측이 공유하는 비밀 | 시스템과 장치 간의 인증된 메시지 |
| CMAC (NIST SP 800-38B) | MAC은 일반적으로 AES와 같은 블록 암호를 기반으로 구축됩니다. | HMAC와 동일합니다. | 공유 비밀 키, AES 엔진이 탑재된 하드웨어에 적합 | 임베디드 장치, 보안 요소 |
| AEAD 태그(AES-GCM, ChaCha20-Poly1305) | 암호화와 인증 태그의 결합 | 기밀성, 무결성 및 출처 | 공유 키와 메시지별 고유 논스 | 암호화된 원격 측정 데이터 및 업데이트 |
| 디지털 서명(ECDSA, Ed25519, RSA) | 개인 키는 해시에 서명하고, 공개 키는 이를 검증합니다. | 공개 키를 가진 사람이라면 누구나 무결성과 출처를 확인할 수 있습니다. | 개인 키는 하드웨어 보안 모듈에, 공개 키는 장치에 저장됩니다. | 펌웨어, 인증서, 규제 대상 기록 |
공유 비밀 키를 사용하는 방식은 모든 검증 장치에 키를 저장합니다. 수십 개의 테스트 스테이션이나 수천 개의 장치에 키가 저장되면 보호 및 교체가 어려워집니다. 서명 방식은 이 문제를 역전시킵니다. 스테이션과 장치는 공개 키만 보유하고, 개인 키는 배포 기관의 하드웨어 보안 모듈에 보관됩니다.
비밀 키와 메시지를 SHA-256으로 해싱하여 MAC을 생성하지 마십시오. SHA-2는 이러한 구조에 대해 길이 확장 공격을 허용합니다. HMAC는 바로 이러한 문제를 방지하기 위해 존재합니다.
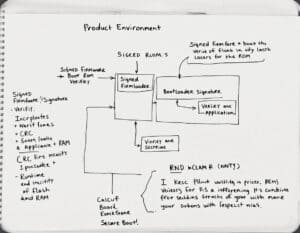
제품 환경에서의 사용 사례
-
- 서명된 펌웨어와 보안 부팅. 부트 ROM은 부트로더 서명을 검증하고, 부트로더는 애플리케이션을 검증합니다. CRC는 플래시 메모리와 RAM의 런타임 무결성을 확인하는 데 여전히 필요하지만, 서명을 대체하는 것은 아닙니다.
- 예비 부품의 진위 여부는 별개의 문제입니다. 유효한 검증 숫자가 포함된 일련 번호는 누구나 계산할 수 있으므로 진위 여부를 증명하는 데 아무런 도움이 되지 않습니다. 진위 확인을 위해서는 비밀 키가 필요합니다. 예를 들어 보안 요소에 있는 암호화 태그나 서버에서 검증할 수 있고 누구도 일련 번호에서 유추할 수 없는 코드가 있습니다.
- 라벨에는 위조 방지 데이터가 포함될 수 있습니다. GS1은 키와 함께 데이터 저장 매체에 저장된 디지털 서명에 대한 애플리케이션 식별자(AI 8030)를 정의합니다.
- 규제 대상 기록은 특별한 주의가 필요합니다. 암호화 서명은 전자 기록을 지원하지만, 21 CFR Part 11에 따른 전자 서명과 동일한 효력을 갖지는 않습니다. 해당 규정은 또한 신원 확인, 서명의 의미 및 기록과의 연관성을 요구합니다.
자물쇠, 열쇠 및 접근 장치
기계식 잠금장치와 전자식 잠금장치는 오류 감지와 인증 방식의 차이를 보여줍니다.
- 핀 텀블러 잠금장치: 열쇠의 홈이 핀의 높이와 일치해야 하므로, 잠금장치는 물리적 모양을 확인합니다. 이 모양은 사실상 공유된 비밀과 같아서, 누구든 이 모양을 복제하면 잠금장치를 열 수 있습니다.
- 저비용 비접촉식 인증 방식: 읽기 프레임에는 무선 오류에 대한 CRC(복구 오류 응답)가 포함되어 있지만, 이는 신원 확인에 아무런 도움이 되지 않습니다. MIFARE Classic과 같이 취약한 자체 암호화 방식을 사용하는 구형 카드는 복제될 수 있습니다. 최신 인증 방식은 AES와 같은 표준 암호화 방식을 사용하는 챌린지-응답 방식을 채택하고 있습니다.
- 블루투스 저에너지 스마트 잠금 장치: 링크 계층은 각 패킷을 AES-CCM으로 보호하며, 메시지 무결성 코드는 키 기반 검사입니다.
- 인증된 소모품 및 액세서리: 일부 프린터 카트리지, 배터리 팩 및 센서에는 호스트 장치의 암호화 요청에 응답하는 칩이 내장되어 있습니다.
두 가지 유용한 팁
- 알고리즘을 선택하기 전에 키 관리 계획을 세우십시오. 제품군별로 별도의 키를 사용하고, 보안 스테이션에서 키를 주입하고, 하드웨어 보안 모듈에 보관하고, 일련 번호별로 주입 기록을 남기십시오.
- 인증된 모든 메시지에 카운터 또는 논스를 추가하십시오. 그렇지 않으면 공격자가 기록된 유효한 메시지를 재전송할 수 있습니다.
15. 오류 정정 코드
오류 감지는 데이터에 오류가 있음을 알려주고, 수정은 이를 바로잡습니다. 단점은 데이터 중복이 증가한다는 것이지만, 장점은 재스캔, 재전송 또는 재작업 단계 없이 프로세스가 계속 진행된다는 것입니다.
| 암호 | 원칙 | 당신이 그것을 만나는 곳 |
|---|---|---|
| 추가 패리티 비트를 포함하는 해밍 코드(SECDED) | 단일 비트 오류를 수정하고 이중 비트 오류를 감지합니다. | 산업용 PC 및 마이크로컨트롤러의 ECC 메모리(RAM 및 플래시 메모리) |
| 리드-솔로몬 | 버스트 현상을 잘 처리하는 심볼 기반 보정 방식 | QR 코드, 데이터 매트릭스 ECC 200, 광디스크, 저장 시스템 |
| BCH | 이진 다중 비트 수정 | NAND 플래시 컨트롤러 |
| LDPC | 이론적 한계에 근접한 반복 디코딩 | SSD 컨트롤러, 무선 표준 |
손상에도 살아남는 흔적QR 코드는 L, M, Q, H의 네 가지 오류 수정 레벨을 제공하며, 각 레벨은 코드워드의 약 7%, 15%, 25%, 30%를 복원합니다. Data Matrix ECC 200은 심볼 크기별로 고정된 중복도를 사용하는 리드-솔로몬(Reed-Solomon) 방식을 채택하고 있습니다. 레이저 마킹된 부품이나 오염되거나 긁힌 부품은 물론, 공급망을 통해 이동하는 라벨도 이러한 방식의 이점을 직접적으로 누릴 수 있습니다. 오류 수정 기능은 마킹의 안정성을 높여줍니다. 또한, 데이터 매트릭스 심볼의 손상 여부를 숨길 수도 있습니다. 손상된 심볼이라도 오류 수정 용량이 점차 줄어들면서 완벽하게 디코딩될 수 있습니다. ISO/IEC 15415에 따른 검증에서는 사용되지 않은 오류 수정 용량을 등급 매개변수로 보고합니다. 인쇄 및 마킹 품질을 추적하려면 판독 결과가 아닌 검증기 등급을 모니터링해야 합니다. |
임베디드 제품의 ECC 메모리 및 플래시자동차 및 산업용 마이크로컨트롤러는 종종 ECC(Electronic Correction Control) 기능을 통해 플래시 메모리와 RAM을 보호합니다. 하드웨어는 단일 비트 오류를 수정하고 그 횟수를 계산합니다. 수정된 오류 카운터 값을 읽고 기록하십시오. 카운터 값이 증가하는 것은 셀 성능 저하, 전원 공급 불량 또는 방사선 노출로 인한 문제를 나타냅니다. 수정 후 계산된 CRC(Critical Regression Control) 값은 오류 없는 데이터를 나타내므로, 카운터 값이 초기 오류 징후를 알려주는 유일한 지표입니다. |
 |
오류 수정에 의존하는 장치 및 매체
|
팁
- 표시 방법과 환경에 따라 오류 수정 수준을 선택하십시오. 긁힘이나 부분 마스킹과 같은 의도적인 손상을 가하여 선택한 수준을 테스트하고 결과를 평가하십시오.
- ECC 메모리, 플래시 메모리 및 심볼 디코딩의 수정된 오류 횟수를 기록하십시오. 오류 횟수가 증가하는 추세는 조기 경고 신호입니다. 작동은 하지만 오류 수정 용량이 완전히 소진되었을 가능성이 있기 때문입니다.
16. 알고리즘 비교
이 표는 각 제품군과 이 문서에서 각 제품군이 어떤 역할을 하는지를 요약한 것입니다. 속도 수치는 플랫폼에 따라 다르므로, 사용하시는 하드웨어에서 직접 측정하시기 바랍니다.
| 연산 | 출력 크기 | 감지합니다 | 상대 속도 | 의도적인 변경에 대한 보안 | 일반적인 사용 사례는 다음과 같습니다. |
|---|---|---|---|---|---|
| 패리티 비트 | 1비트 | 홀수 번의 뒤집기 | 가장 빠른 | 없음 | 기존 시리얼 링크 |
| 8비트 합 또는 XOR | 8비트 | 단순 오류, 구조적 오류에 취약함 | 매우 빠름 | 없음 | NMEA 문장, Intel HEX 레코드 |
| GS1 모드 10 체크 디지트 | 1자리 | 모두 한 자릿수 오류, 대부분의 자리바꿈 | 즉각적인 | 없음 | GTIN, SSCC, GLN |
| 베르호프, 담 | 1자리 | 모든 한 자릿수 오류 및 인접 자리바꿈 | 즉각적인 | 없음 | 내부 식별자 |
| ISO/IEC 7064 제품군 | 1~2자 | 시스템에 따라 다릅니다 | 즉각적인 | 없음 | IBAN, 내부 식별자 |
| CRC-16 | 16비트 | 최대 16비트 버스트, 해밍 거리는 다항식과 길이로 설정 | 매우 빠르며 하드웨어 지원이 일반적입니다. | 없음 | Modbus RTU, 짧은 프레임 |
| CRC-32, CRC-32C | 32비트 | 최대 32비트 버스트, 해밍 거리는 다항식과 길이로 설정 | 매우 빠른 하드웨어 명령어 | 없음 | 이더넷, 펌웨어 이미지, 저장소 |
| xxHash64, xxHash128 | 64비트 또는 128비트 | 우연한 차이 | 메모리 속도에 근접 | 없음 | 중복 제거, 변경 감지 |
| 샤-256 | 256비트 | 실질적인 목적상 모든 변경 사항 | 빠른 속도, 다양한 CPU에서 하드웨어 지원 | 약 128비트의 충돌 저항 | 릴리스 해시, 펌웨어 다이제스트, 감사 추적 |
| SHA-3-256, 블레이크2, 블레이크3 | 256비트 이상 | 실질적인 목적상 모든 변경 사항 | 빠른 | SHA-256과 동일한 클래스입니다. | SHA-256의 대안 |
| HMAC-SHA-256, CMAC | 128비트에서 256비트까지 | 변화와 기원 | 빠른 | 핵심 기밀성에 따라 다릅니다 | 인증된 메시지 |
| ECDSA, Ed25519 서명 | 일반적으로 64바이트 | 변화와 기원 | 서명은 느리고, 검증은 빠릅니다. | 개인 키가 안전하게 보호되는 동안 보안은 강력하게 유지됩니다. | 펌웨어, 기록, 인증서 |
| 리드-솔로몬 | 데이터의 약 10~30%가 중복됩니다. | 감지 및 수정 | 보통의 | 없음 | QR 코드, 데이터 매트릭스, 저장소 |
17. 설계 및 엔지니어링
체크섬은 첫 번째 부품이 생산되기 전에 제품에 포함됩니다. 체크섬은 릴리스 프로세스와 데이터 모델에 속합니다.
CAD, 도면 및 BOM이 곧 공개될 예정입니다.
PLM 또는 PDM 시스템은 릴리스를 리비전으로 식별합니다. 리비전 문자는 릴리스하려는 버전을 나타냅니다. 릴리스된 패키지의 해시는 릴리스된 바이트 수를 나타냅니다. 이 두 가지 정보를 릴리스 기록에 저장합니다. 그러면 모든 사용자는 자신이 받은 내용을 확인할 수 있으며, 리비전 문자만으로는 해결할 수 없었던 문제, 즉 릴리스 후 파일이 교체되거나 수정된 경우를 방지할 수 있습니다.
- 예를 들어 STEP 모델, 도면 PDF 및 BOM 내보내기 파일과 같이 릴리스된 각 파일에 대해 SHA-256 다이제스트를 계산합니다.
- 모든 파일과 해당 다이제스트가 나열된 매니페스트에 대해 다이제스트를 하나 더 계산하여 단일 값으로 전체 패키지를 나타냅니다.
- 매니페스트 요약 정보를 ECO 또는 ECN 기록과 공급업체에 보내는 전송 문서에 포함시키십시오.
- 공급업체 포털 또는 제조 시스템에서 수령 시 재계산 및 비교하도록 하십시오.
- 설계 사양과 실제 시공 사양 간의 BOM 내보내기 값을 해시 값으로 비교합니다. 불일치가 발생하면 차이점이 표시되고, 담당자가 직접 검토하여 원인을 설명합니다.
부품 번호 및 커넥터의 오류 방지
설계는 나중에 실수를 저지르기 쉬운 정도를 결정합니다. 부품 번호에 검사 숫자를 추가하면 모든 입력 단계에서 입력 오류를 잡아낼 수 있습니다. 구매 부품, 도면 및 조립품에 서로 다른 번호 형식을 사용하면 한 종류와 다른 종류로 오인되는 것을 방지할 수 있습니다. 키가 있는 커넥터와 비대칭 라벨 형식은 물리적 측면에서도 같은 원리로 작동합니다.
내장 펌웨어 및 교정 데이터
펌웨어 이미지는 자체 설명 및 자체 검사 기능을 갖춰야 합니다. 일반적인 레이아웃은 고정된 헤더를 알려진 주소에 배치합니다.
| 헤더 필드 | 목적 |
|---|---|
| 마법의 숫자 | 이미지 유형을 식별하고 잘못된 파일이 로드되는 것을 감지합니다. |
| 형식 버전 | 부트로더가 향후 헤더 레이아웃을 파싱할 수 있도록 합니다. |
| 제품 및 하드웨어 식별자 | 다른 제품에 대한 유효한 이미지가 실행되는 것을 중지합니다. |
| 소프트웨어 버전 | 추적성 및 롤백 보호 기능을 지원합니다. |
| 이미지 길이 | 검사 대상 지역을 정의합니다. |
| 이미지의 CRC-32 | 부팅 시 또는 요청 시 우발적인 데이터 손상을 감지합니다. |
| SHA-256 다이제스트 또는 시그니처 | 첫 번째 실행 전에 무결성과 출처를 증명합니다. |
| 정의된 채우기 바이트 | 사용되지 않는 플래시 영역을 결정론적으로 유지하여 빌드의 재현성을 보장합니다. |
EEPROM 또는 플래시 메모리의 교정 및 구성 블록에도 동일한 규율을 적용하십시오. 각 블록과 함께 CRC 값을 저장하십시오. 검사 실패 시 수행할 작업을 정의하십시오. 기본값으로 되돌아가거나, 오류를 발생시키거나, 데이터를 오류 없이 사용하지 않도록 하십시오. 백업 복사본을 보관하고 전원 손실에도 데이터가 유지되는 방식으로 블록을 기록하십시오.
기능 안전 맥락
기능 안전 표준은 메모리 손상 및 통신 오류를 진단 조치가 필요한 고장 모드로 간주합니다. 도로 차량용 ISO 26262, 산업 시스템용 IEC 61508, 의료 기기 소프트웨어용 IEC 62304는 모두 이러한 오류를 어떻게 감지하는지 명시하도록 요구합니다. 일반적인 조치로는 코드 및 데이터 메모리에 대한 CRC 검사, 시퀀스 카운터를 사용한 보호된 통신, 그리고 이중화된 저장 장치 등이 있습니다.
분석에는 진단 범위, 즉 특정 측정 방법이 감지하는 오류 비율을 명시해야 합니다. 32비트 CRC 검사가 시스템 전체에 대해 자동으로 99%의 진단 범위를 보장하는 것은 아닙니다. 진단 범위는 CRC 검사가 어떤 부분을 검사하는지, 얼마나 자주 실행되는지, 그리고 오류 발생 시 시스템이 어떻게 대응하는지에 따라 달라집니다.
하드웨어에 내장된 기계적 오류 방지 기능
컴퓨터가 등장하기 훨씬 이전부터 물리적인 제품들은 수표라는 개념을 활용해 왔습니다. 이러한 디자인에서 부품의 모양 자체가 수표의 가치를 나타냅니다.
코드화된 커넥터 M12 커넥터는 A, B, D, X 코드로 구분되어 센서 케이블이 이더넷 포트와 연결되지 않도록 합니다. D-sub 쉘도 같은 이유로 사다리꼴 모양을 사용합니다. 의료용 가스 피팅 핀 인덱스 안전 시스템은 각 가스마다 다른 위치에 핀을 요크에 배치하여 잘못된 가스 실린더가 연결되지 않도록 합니다. 소구경 의료용 커넥터 ISO 80369 시리즈는 경장 영양 및 신경축과 같은 다양한 용도에 맞는 고유한 형상의 커넥터를 정의하여 잘못된 연결을 방지합니다. 연료 노즐 많은 시장에서 디젤 노즐은 휘발유 주입구에 비해 너무 큽니다. 위치 고정 핀 및 고정 장치 비대칭 패턴으로 배열된 다양한 직경의 핀을 통해 부품이 한 방향으로만 고정됩니다. 합격/불합격 게이지 플러그 게이지는 허용 오차 범위 내의 구멍을 통과시키고 그렇지 않으면 불합격시킵니다. 체크섬 비교와 유사한 물리적 합격/불합격 테스트입니다.
엔지니어링에서 체크섬 사용에 대한 유용한 팁
- 먼저 예방하고, 그 다음에 발견하십시오. 설계 FMEA에서 예방 조치로 기하학적 형상, 키형 커넥터 및 비대칭 형상을 사용하고, 전자 신원 확인을 두 번째 계층으로 추가하십시오.
- 모든 펌웨어 및 보정 이미지에 버전, 길이 및 CRC가 포함된 헤더를 추가하고 부팅 검사 실패 시 동작 방식을 지정하십시오. 안전 상태는 설계상의 결정 사항이며 기본값이 아닙니다.
18. 산업화 및 제조, 펌웨어 플래싱 검증 방법 포함
산업화는 설계 데이터를 실행 가능한 프로세스로 변환합니다. 생산 단계에 도달하는 대부분의 데이터 오류는 이 단계에서 발생합니다. 잘못된 레시피, 잘못된 라벨 템플릿, 일치하지 않는 테스트 한계 등이 그 예입니다.
마킹 및 스캔 스테이션 오류 방지
- 표시를 한 지점과 표시가 처음 필요한 지점에서 표시를 확인하십시오. ISO/IEC 15415, 15416 및 29158에서 등급을 정의합니다.
- 스캔 스테이션을 게이트로 구성하십시오. PLC는 디코딩, 체크 디지트, 포맷 및 예상 값 테스트를 모두 통과했을 때만 다음 작업을 시작합니다.
- 생산 라인에서 생성된 일련 번호에 검사 숫자를 추가하여 재작업 스테이션에서의 수동 입력도 보호하십시오.
- 스캔 실패 시마다 스테이션, 시간, 그리고 가능하면 심볼 이미지를 기록하십시오. 이 정보는 20장의 DMAIC 작업에 활용됩니다.
레시피 및 매개변수
기계 레시피, 토크 프로그램, 용접 일정 및 테스트 한계는 파일 또는 데이터베이스 행으로 저장됩니다. 잘못되었거나 오래된 매개변수 설정은 기계가 잘못된 지침으로도 올바르게 작동하기 때문에 눈에 띄지 않는 결함을 초래합니다.
MES 또는 PLM 시스템에 해시값과 함께 골든 레코드를 보관하십시오. 모든 레시피 다운로드 시와 각 로트 생산 시작 시, 스테이션 소프트웨어는 활성 레시피의 해시값을 다시 계산하여 비교합니다. 해시값이 일치하지 않으면 해당 로트의 생산이 차단됩니다. 버스를 통해 컨트롤러로 전송되는 파라미터의 경우, 데이터 블록 내부에 CRC를 추가하여 수신 컨트롤러가 손상된 값으로 작동하지 않도록 하십시오.
생산 라인 마지막 단계에서 펌웨어 플래싱이 완료되었는지 확인하는 방법
플래싱은 용접이나 토크 작업과 같은 공정 단계입니다. 정해진 방법, 합격 기준, 그리고 시리얼 번호별 기록이 필요합니다. 프로그래머가 성공을 보고했다는 것은 단지 자신의 명령이 완료되었다는 의미일 뿐입니다.
- 장치와 도구가 해당 기능을 지원하는 경우, 프로그래머의 검증 옵션을 활성화하여 이미지를 프로그래밍하십시오.
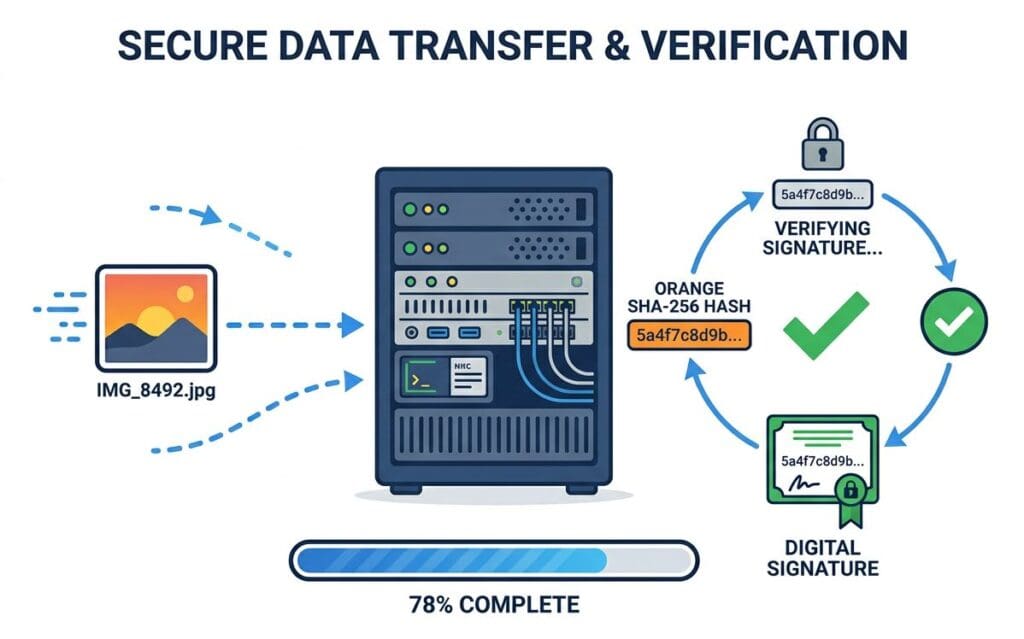
- 프로그래밍된 영역을 다시 읽어와서 관리 계획에 정의된 영역에 대해 정확히 SHA-256 또는 CRC-32 해시값을 계산합니다. 그 결과를 릴리스 레코드의 골든 다이제스트와 비교합니다.
- 장치별 데이터는 별도의 단계에서 처리하십시오. 일련 번호, MAC 주소 및 교정 값은 장치마다 다릅니다. 이러한 데이터를 전체 이미지 다이제스트에서 제외하고 자체 기록과 대조하여 검증하거나, 장치 데이터를 포함하여 예상 다이제스트를 계산하십시오.
- 옵션 바이트, 퓨즈 및 잠금 비트를 확인하십시오. 부팅 구성이 잘못되었거나 판독 보호 기능이 없는 올바른 애플리케이션은 불량품입니다.
- 실행 중인 장치에 소프트웨어 버전과 애플리케이션 프로토콜을 통해 자체 이미지의 다이제스트를 요청하십시오. 많은 제품은 하드웨어 주변 장치를 사용하여 플래시 메모리의 CRC를 계산하고 이를 보고합니다. 이는 통신 경로도 검사하는 데 도움이 됩니다.
- 결과를 장치 일련 번호와 함께 이미지 다이제스트 및 툴 버전과 함께 MES에 기록하십시오. 합격 기록 없이 장치가 다음 단계로 넘어가지 않도록 하십시오.
- 정해진 간격으로 알려진 불량 샘플(예: 비트 하나가 뒤집힌 이미지)을 사용하여 스테이션을 테스트합니다. 이렇게 하면 스테이션이 여전히 수신을 거부하는지 확인할 수 있습니다.
| 방법 | Strength | 시간 비용 | 제한 |
|---|---|---|---|
| 프로그래머 검증 | 플래시 이미지와 방금 작성한 원본 이미지를 비교합니다. | 낮은 | 옵션 바이트는 포함하지 않으며, 도구 구현 방식에 따라 다릅니다. |
| 스테이션에서 읽기 및 해시 | 실제 내용에 대한 독립적인 검증 | 대용량 이미지의 경우 읽기 속도가 프로그래밍 속도보다 느린 경우가 많으므로 중간에서 높은 수준의 성능이 요구됩니다. | 읽기 권한이 필요하며, 읽기 보호 기능으로 인해 해당 권한이 제한될 수 있습니다. |
| 기기에서 계산된 CRC가 버스를 통해 보고됩니다. | 빠르고, 애플리케이션 경로를 테스트합니다. | 낮은 | 이는 우발적인 오류에 대해서만 보호하며, 이를 계산하는 펌웨어에 의존합니다. |
| 최초 시작 시 부트로더의 서명 확인 | 진위성과 원산지를 증명합니다 | 낮은 | 서명은 유효하지만 이미지의 형식이 잘못된 경우에도 허용하므로 버전 확인 기능과 함께 사용하십시오. |
단계 순서에 유의하십시오. 읽기 보호 기능을 활성화하면 나중에 다시 읽어올 수 없습니다. 먼저 검증하고, 잠그고, 마지막으로 잠금 비트가 설정되었는지 확인하십시오.
시험소 및 도구 기록
토크, 시야, 누출 및 전기 테스트 결과는 상업적 증거이며 경우에 따라 법적 증거로도 사용됩니다. 일반 파일이나 행으로 저장된 기록은 흔적도 없이 변경되거나 분실될 수 있습니다.
- 일련번호, 스테이션, 시간, 결과 및 측정값에 대한 레코드 해시를 계산합니다.
- 레코드를 추가 전용 저장소에 기록하거나, 13장에서 설명한 대로 주기적인 고정을 통해 레코드를 연결할 수 있습니다.
- 신뢰할 수 있는 시간 출처와 역 시계를 동기화하여 타임스탬프가 의미를 갖도록 하십시오.
기계 대 기계 통신
OPC UA는 Sign 및 SignAndEncrypt 보안 모드를 통해 메시지 서명 및 암호화를 제공합니다. 이러한 모드는 스테이션, PLC 및 MES 간에 사용할 수 있습니다. 전송 보안은 전송 중인 데이터를 보호합니다. 하지만 이는 저장, 변환 및 내보내기 과정에서 반드시 유지되어야 하는 중요 매개변수에 대한 애플리케이션 수준의 검사를 대체하는 것은 아닙니다.
오류를 방지하는 스테이션 장치
일부 물리적 측정값은 체크섬처럼 작동합니다. 예를 들어 키트의 무게는 예상 값과 일치해야 하는 중복 속성입니다.
| 장치 | 검증하는 내용 | 일반적인 급정지 |
|---|---|---|
| 고정형 스캐너 또는 비전 판독기 | 작업 지시서에 대한 디코딩된 라벨 또는 마크 내용 | 컨베이어를 고정하는 PLC 인터록 |
| 고정 장치 식별 기능이 있는 토크 및 각도 제어기 | 적절한 관절에 적합한 프로그램과, 토크 및 각도가 해당 범위 내에 있어야 합니다. | 올바른 프로그램이 활성화될 때까지 도구가 비활성화됩니다. |
| 중량 검사기 | 조립품 또는 키트의 질량과 예상 질량 비교 | 부품이 누락되었거나 과다하게 장착된 경우 거부 게이트를 작동시키십시오. |
| 부품 존재 감지 센서 및 키형 고정 장치 | 부품의 존재 여부, 유형 및 방향 | 사이클 시작이 해제되지 않았습니다. |
| 읽기 기능을 갖춘 프로그래밍 픽스처 | 기기 자체에서 읽어온 프로그래밍된 영역의 요약 정보 | 해당 장치는 고장으로 표시되어 수리 센터로 이송되었습니다. |
| 진행/중단 또는 공기압 게이지 | 치수 내부 공차 | 자동으로 또는 작업자에 의해 분리된 부분 |
전문가 팁
- 스테이션에서 릴리스 서버에서 리비전별로만 이미지를 로드하고 플래싱하기 전에 해시 또는 서명을 확인하십시오. 작업 지시서와 일치하지 않는 이미지는 모두 거부하십시오.
- 하드 스톱 우회는 모두 키 스위치나 인증된 로그인 절차를 거치도록 하고, 회선별 및 교대 근무별 우회 횟수 추이를 분석하십시오. 우회 횟수가 증가하는 것은 비상 탈출 시도 이전에 제어가 취약하다는 것을 나타냅니다.
19. 품질 관리 및 규정 준수
품질 시스템은 체크섬이 제공하는 결과, 즉 식별, 추적성, 관리되는 문서 및 신뢰할 수 있는 기록을 요구합니다. 표준에서는 체크섬 자체를 명시하는 경우는 드물고, 결과를 명시하며, 체크는 그 결과를 입증하는 한 가지 방법입니다.
| 뼈대 | 관련 요구사항 | 체크섬이 이를 뒷받침하는 방법 |
|---|---|---|
| ISO 9001:2015 | 식별 및 추적성, 그리고 문서화된 정보의 관리에 관한 조항 8.5.2 | 식별자의 숫자와 관리 문서의 해시값을 확인하십시오. |
| IATF 16949 | 추적성, 오류 방지, 관리 계획, PPAP | PPAP 데이터 패키지의 체크 디지트 및 검증, 해시를 사용한 포카요케 |
| AS9100 | 구성 관리, 제품 식별, 위조 부품 방지 | 구성 기준선용 릴리스 해시, 부품 인증 |
| ISO 13485:2016 | 추적성(7.5.9항), UDI, 소프트웨어 검증 | UDI 체크 숫자, 라벨 및 펌웨어 검증 완료 |
| 21 CFR 파트 11 및 EU 부록 11 | 전자 기록, 감사 추적, 전자 서명 | 감사 추적에 대한 해시 체인, 기록의 서명 |
| 스포츠 5 | 컴퓨터 시스템의 위험 기반 검증 | 검사 기능 자체의 유효성 검증 |
데이터 무결성 및 ALCOA+규제 기관은 데이터 무결성을 ALCOA 원칙(귀속성, 가독성, 동시성, 원본성, 정확성)으로 설명합니다. 확장된 ALCOA+는 여기에 완전성, 일관성, 지속성, 가용성을 추가합니다. 체크섬은 이러한 원칙 중 일부에 해당합니다. 체크섬은 레코드가 생성 이후 정확하고 변경되지 않았음을 보여줍니다. 해시 체인은 레코드가 완전하고 순서대로 되어 있음을 보여줍니다. 체크섬은 누가 언제 레코드를 생성했는지 보여주지 않습니다. 체크섬은 감사 추적 및 접근 제어를 보완하는 역할을 하며, 이를 대체하는 것은 아닙니다. |
추적성 및 리콜 준비 태세추적성은 부품 입고부터 출하까지 식별자가 정확하게 유지되는 데 기반합니다. 검사 숫자는 스캐너와 키보드를 통과하는 동안 식별자의 정확성을 보장합니다. 계보 관리는 로트, 배치 및 일련 번호를 한 단계 위, 한 단계 아래로 연결합니다. 모의 리콜을 통해 준비 상태를 평가하십시오. 평가 지표는 특정 시점(예: 공급업체 로트 번호)부터 영향을 받는 완제품 전체 목록과 해당 위치를 확인하는 데 걸리는 시간입니다. 검사 실패 및 중복 식별자는 모의 리콜이 몇 시간이 아닌 며칠씩 걸리는 일반적인 원인입니다. |
 |
교정, 시험 장비 및 공급업체 데이터
|
보너스: 수표 자체의 유효성 검증
규제 환경에서 점검 기능은 전산 시스템의 일부이며 GAMP 5 원칙에 따라 검증이 필요합니다. 설치, 운영 및 성능 적격성 평가(IQ, OQ 및 PQ)는 위험도에 비례하여 계획해야 합니다.
OQ에는 음성 테스트가 포함되어야 합니다. 검사에 잘못된 데이터를 입력하고 거부되는지 확인하십시오. 테스트 벡터를 검증 파일에 저장하고 소프트웨어, 판독기 펌웨어 또는 라벨 템플릿이 변경될 때마다 다시 실행하십시오.
팁: ~에검증 과정을 프로세스의 일부로 포함시키십시오. 음성 테스트를 포함하고, 테스트 벡터를 검증 파일에 저장한 다음, 스캐너 펌웨어, 프린터, 라이브러리 또는 운영 체제가 변경될 때마다 다시 실행하십시오.
20. 린 식스 시그마 관점
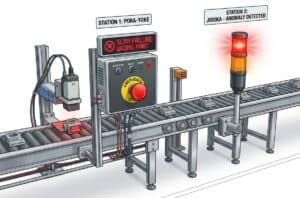
포카요케와 지도카
체크섬과 공통점이 많습니다. 시게오 신고는 도요타에서 근무하면서 포카요케(오류 방지)를 정립했습니다. 그는 오류 발생을 불가능하게 하거나 공정을 중단시키는 제어 기능과 오류를 알리는 경고 기능을 구분했습니다. 지도가(내장 품질)는 여기에 중단 기능을 추가합니다. 즉, 기계가 이상을 감지하면 작동을 멈춥니다.
스캔 스테이션에서 엄격한 정지 기능을 갖춘 검사 숫자는 제어 기능입니다. 장치가 스캔을 통과하더라도 스캔 오류가 발생하면 경고만 표시됩니다. 이러한 차이점을 확인하기 위해 모든 스테이션을 점검하십시오.
FMEA
각 점검 항목의 탐지 가능성을 정직하게 평가하십시오. 알려진 불량 샘플을 사용하여 테스트하고 고장 원인을 숨긴 채 엄격한 정지 기능을 갖춘 점검은 작업자가 우회할 수 있는 동일한 점검보다 더 높은 평가를 받아야 합니다. 이러한 근거를 PFMEA에 기록하십시오.
AIAG-VDA 실행 우선순위 방법론은 예방을 최우선으로 개선하도록 유도합니다. 여기서 예방이란 잘못된 데이터가 발생하지 않도록 프로세스를 설계하는 것을 의미하며, 예를 들어 식별자와 레이블을 직접 입력하는 대신 한 곳에서 생성하도록 하는 것입니다.
데이터 오류에 DMAIC를 적용함
| 단계 | 활동 | 제품 라벨이 잘못 붙은 경우의 예시 |
|---|---|---|
| 정의하다 | 문제, 범위, 품질에 중요한 특성 | 지난 12개월 동안 고객 A에게 잘못된 라벨이 부착된 제품이 배송되었습니다. 핵심 품질 특성(CTQ)은 모든 제품의 라벨 내용과 제품 정보가 100% 일치하는 것입니다. |
| 측정하다 | 기준선 및 측정 시스템 | 백만 레이블당 결함 수를 계산하고 검증 도구와 참조 도구 간의 속성 일치 분석을 실행합니다. |
| 분석하다 | 근본 원인 | 원인 분석 파레토 차트: 템플릿 버전, 역할 변경, 수동 입력, 재인쇄 |
| 개선하다 | 통제 수단 | 템플릿 해시 검사, 스캔 투 매치, 중앙 직렬 서비스, 키 입력이 남아 있는 모든 곳에서 검사 숫자 사용 |
| Control | 성과를 유지하세요 | 스캔 실패율 관리도, 관리 계획, 감사, 대응 계획 |
The defects per million opportunities follow from the number of defects [latex]D[/latex], the units [latex]N[/latex] and the opportunities per unit [latex]O[/latex]. The sigma level adds the conventional 1.5 sigma shift to the normal quantile.
[latex]\displaystyle \mathrm{DPMO} = \frac{D}{N \times O} \times 10^{6}[/latex]
[latex]\displaystyle \sigma_{\mathrm{level}} = \Phi^{-1}\left(1 – \frac{\mathrm{DPMO}}{10^{6}}\right) + 1.5[/latex]
A worked example with illustrative numbers shows the arithmetic. 36 wrong-label defects in 480,000 labels, counting one opportunity per label, give [latex]\mathrm{DPMO} = 36 / 480000 \times 10^{6} = 75[/latex]. With the conventional 1.5 sigma shift, that is a sigma level of about 5.3. After the improvements, 6 defects in the next 480,000 labels give 12.5 per million and about 5.7 sigma. The figures illustrate the calculation. They are not a benchmark.
측정 시스템 분석 및 SPC스캐너와 검증기를 측정 시스템으로 취급하십시오. 검증기는 적합성 표준에 대한 추적 가능한 교정이 필요합니다. 합격/불합격 데이터의 경우, 작업자, 스캐너 및 기준 장치 간의 속성 일치 분석을 실행하여 일치도와 편향을 정량화하십시오. 그다음에는 관리도를 사용하여 모니터링하십시오. p-차트는 로트별 스캔 실패 비율을 나타내는 데 적합하고, u-차트는 단위당 불량률을 나타내는 데 적합합니다. 첫 번째 판독 실패율이 상승하는 것은 검증 등급이 한계치 이하로 떨어지기 훨씬 전에 프린트 헤드 마모, 리본 마모 또는 용지 변경을 나타내는 경우가 많습니다. |
낭비 및 투자 수익Data errors create classic wastes: defects, rework, waiting for corrected data, motion to find the right item, and excess inventory held as a buffer against bad data. A simple model sums, over all stages [latex]s[/latex], the number of errors [latex]n_s[/latex] times the cost per error [latex]c_s[/latex]. [latex]\displaystyle C_{\mathrm{total}} = \sum_{s} n_s c_s[/latex] 그 수치를 구현 비용과 비교해 보십시오. 구현 비용은 주로 소프트웨어 구성, 스캐너 및 검증기 하드웨어, 그리고 교육 비용으로 구성됩니다. 귀사의 원가 회계에서 오류당 비용을 확인해 보세요. 인쇄 단계에서 발견된 오류와 고객 단계에서 발견된 오류의 비용 차이는 매우 큽니다. |
관리 계획 예시
| 특성 | 방법 | 빈도 | 수락 | 대응 계획 |
|---|---|---|---|---|
| 레이블 템플릿 ID | 해시 값을 릴리스 레코드와 비교 | 모든 직업 시작 | 성냥 | 작업을 차단하고 엔지니어링 팀에 알리세요. |
| 기호 인쇄 품질 | 인라인 검증기 | 100% 또는 위험도가 허용하는 경우 로트당 샘플 하나씩 | 지정된 최소 등급 이상 | 라벨을 거부하고 프린트 헤드와 리본을 점검하십시오. |
| 단위 기록에 대한 레이블 내용 | 스캔하고 비교하세요 | 100퍼센트 | 정확히 일치함 | 해당 부서를 분리하고, 역할과 데이터를 조사하십시오. |
| 펌웨어 요약 | 읽기 해시 | 라인 끝에서 100% | 골든 다이제스트와 함께 보세요 | 펌웨어를 한 번 다시 설치한 다음, 모든 것을 삭제하고 근본 원인을 찾으세요. |
| 점검 기능의 상태 | 알려진 악의 도전 | 각 교대 근무 | 거절이 기록됩니다 | 회선을 중단하고, 재보정하거나 수리하십시오. |
| 추적성 | 로트에서 제품으로의 모의 리콜 | 연간 또는 감사 계획에 따라 | 목표 시간 달성 | 계보 데이터의 누락 부분을 보완하세요 |
포카요케 장치의 세 가지 유형
신코는 오류 방지 방법을 세 가지 범주로 분류했습니다. 각 범주에는 이 가이드에 나오는 검사 방법 중 상응하는 항목이 있습니다.
-
- 연락 방법
- 촉각이나 센서(예: 리미트 스위치 또는 키형 고정 장치)를 통해 모양, 크기 또는 색상을 감지합니다. 데이터 대응값은 형식 검사 또는 체크 디지트 테스트입니다.
- 고정값 방식
- 설정된 부품 수 또는 동작 횟수에 도달하지 못했을 때 오류를 나타냅니다. 예를 들어, 위치가 계산된 트레이의 경우입니다. 해당 데이터는 길이 필드 또는 세그먼트 수를 나타냅니다.
- 동작 단계 방법
- 예를 들어 이전 단계가 완료될 때까지 다음 단계를 차단하는 인터록과 같이 단계가 올바른 순서대로 진행되는지 확인합니다. 데이터 측면에서는 순번 또는 스캔-릴리스 워크플로가 이에 해당합니다.
팁
- 검사 스테이션의 불량률 데이터를 SPC에 입력하세요. 예를 들어, 라인별 불량률 차트를 작성하고 교대 근무, 프린터 또는 고정 장치별로 하위 그룹을 지정할 수 있습니다. 안정적인 불량률이라도 생산 능력 손실을 초래하는 재작업 루프가 숨어 있을 수 있습니다.
- 검사 단계에서 발생한 불합격은 이전 공정 단계의 결함으로 간주하고 검사 성공으로 간주하지 마십시오. 원인을 파악하고 문제 발생 지점에서 해결 절차를 종료하십시오.
21. 물류: 창고 피킹 오류를 줄이는 방법
피킹 오류는 물류에서 가장 비용이 많이 드는 데이터 기반 실패 중 하나입니다. 오류 하나하나가 반품, 재배송, 그리고 고객 불만으로 이어지는 연쇄 반응을 일으킵니다.
GS1 식별
GTIN은 특정 포장 단계의 제품을 식별합니다. SSCC는 팔레트와 같은 물류 단위를 식별하며 18자리 숫자로 구성됩니다. GLN은 위치 또는 거래처를 식별합니다. GRAI는 반환 가능한 자산을 식별합니다. 모든 식별자에는 검사 숫자가 포함되어 있으며, GS1 물류 라벨 표준은 이러한 식별자가 제품에 표시되는 방식을 정의합니다.
스캔 기반 오류 방지
- 먼저 위치 라벨을 스캔하십시오. 검사 숫자 및 형식 유효성 검사를 통해 잘못된 위치 코드를 즉시 감지할 수 있으며, WMS는 해당 위치가 예상 위치인지 확인합니다.
- 품목 또는 케이스의 GTIN을 스캔하십시오. 시스템은 이를 피킹 작업과 비교하여 수량 입력 전에 잘못된 품목을 거부합니다.
- 스캔 횟수로 수량을 확인하거나, 모든 제품을 스캔하는 것이 비현실적인 경우에는 무게 측정으로 수량을 확인하십시오.
- 유닛을 닫을 때 대상 컨테이너 또는 SSCC를 스캔하고 내용을 해당 컨테이너에 연결합니다.
- 선적 시 SSCC를 선적 명세서와 대조하여 스캔하십시오.
| 선택 오류의 원인 | 일반적인 치료법 |
|---|---|
| 인접한 슬롯에 있는 비슷하게 생긴 아이템 | GTIN 확인 스캔, 슬롯팅 규칙 |
| 위치 또는 품목 코드의 수동 입력 | 키보드 사용을 최소화하고, 키 입력이 불가피한 경우에는 검사 숫자를 사용하십시오. |
| 측정 단위 혼동 (개별, 내부 포장, 케이스) | GTIN-14 표시 숫자를 사용하여 포장 수준별로 서로 다른 GTIN을 지정합니다. |
| 손상되었거나 읽을 수 없는 라벨 | 라벨링 검증, 오류 수정 기능이 있는 2D 코드, 재라벨링 스테이션 |
| 마스터 데이터 오류 | 수입 시 GTIN 검사 숫자를 검증하고 공급업체의 원본 데이터와 비교하십시오. |
| SSCC 중복 | 중앙 집중식 할당 및 고유성 제약 조건 |
Quantify accuracy as defects per million lines picked. A line accuracy of 99.9 percent sounds high, yet it equals [latex](1 – 0.999) \times 10^{6} = 1000[/latex] errors per million lines, far from six sigma. State targets in DPMO, so that they connect to your Lean Six Sigma metrics.
EDI, ASN 및 EPCIS 메시지 무결성비즈니스 메시지는 자체적인 무결성 필드를 가지고 있습니다. EDI 표준에는 제어 번호와 세그먼트 개수가 포함되는데, 예를 들어 EDIFACT 메시지나 X12 트랜잭션 세트의 마지막 세그먼트에 이러한 정보가 있습니다. 수신자는 이를 사용하여 데이터가 잘리거나 손실되었는지 확인합니다. EPCIS 이벤트에는 관련 장치의 식별자가 포함되며, 이벤트 값은 검사 숫자와 해당 식별자의 고유성에 따라 결정됩니다. 메시지 수신 시 다음 순서로 유효성을 검사합니다. 제어 카운트, 식별자 검사 숫자 및 형식, 그리고 구매 주문서와 일치하는 ASN과 같은 비즈니스 규칙을 확인합니다. 유효성 검사에 실패한 메시지는 거부하거나 격리하고, 거래 파트너별 거부율을 추적합니다. 규제된 체인의 직렬화제약 및 의료기기 유통망에 제품 일련번호 부여 규정이 추가되었습니다. 미국에서는 의약품 공급망 보안법(Drug Supply Chain Security Act)에 따라 모든 제품 포장에 NDC, 일련번호, 제조번호, 유효기간이 포함된 제품 식별자를 2D 데이터 매트릭스 형태로 표시해야 합니다. 이러한 강화된 유통 보안 요건은 단계적으로 시행되었습니다. 최초 시행일은 2023년 11월 27일이었고, 안정화 기간은 2024년 11월 27일에 종료되었으며, FDA는 소규모 판매업체에 대해 2026년 11월 27일까지 면제를 허용했습니다.FDA 면제 통지). 법률 회사 요약 보고서에 따르면 FDA는 2026년 8월에 특정 소형 조제기 면제 기간을 2027년 11월 27일까지 연장했습니다.뷰캐넌 요약FDA 웹사이트에서 현재 상황을 확인하세요. EU에서는 위조 의약품 방지 지침(Falsified Medicines Directive)에 따라 의약품 포장에 고유 식별자와 위조 방지 장치가 부착됩니다. 의료기기 고유 식별자(UDI)도 동일한 논리를 따릅니다. GS1과 같은 발급 기관에서 식별자 구조를 정의하고, 검사 숫자가 이를 검증합니다. |
콜드체인 및 IoT 데이터온도 기록 장치와 IoT 센서는 화물이 허용 범위 내에 있었는지에 대한 증거를 제공합니다. CRC 또는 서명으로 측정값을 저장하는 장치를 선택하고, 서명된 다운로드를 선호하십시오. 인증된 암호화를 사용하여 전송을 보호하십시오. 이러한 조치를 취하지 않으면 로그 파일은 편집 가능한 스프레드시트에 불과합니다. 위조 방지 및 추적 시스템유효한 검사 숫자가 포함된 일련 번호라도 위조하기는 쉽습니다. 추적 시스템은 서버 측에 발급된 일련 번호와 해당 일련 번호가 사용된 위치에 대한 기록을 추가합니다. 두 곳에서 동일한 일련 번호가 발견되거나, 발급된 적이 없는 일련 번호가 발견되면 문제가 있는 것으로 판단합니다. 고가품의 경우, 14장에서 설명하는 것처럼 서명이나 보안 요소를 추가하십시오. 블록체인 및 분산 원장분산 원장은 공급망 이벤트의 해시값을 고정하여 누구도 몰래 기록을 변경할 수 없도록 합니다. 하지만 이벤트가 실제로 발생했는지, 스캔된 품목이 정품인지 여부를 검증하지는 않습니다. 잘못된 데이터는 영구적인 타임스탬프와 함께 잘못된 상태로 남게 됩니다. 외부 앵커링을 사용하는 서명된 해시 체인은 운영 오버헤드 없이 대부분의 플랜트에 필요한 변조 방지 기능을 제공합니다. 공유 원장은 서로 신뢰하지 않는 여러 당사자가 하나의 공통 기록이 필요한 경우에만 고려하십시오. |
창고 장비 및 도구의 예
- 음성 인식 피킹 헤드셋: 시스템이 피킹 담당자에게 피킹 위치에 표시된 체크 번호를 말하도록 요청합니다. 잘못된 위치에서 피킹할 경우, 품목을 피킹하기 전에 작업이 거부됩니다.
- 픽투라이트 및 푸투라이트 모듈: 조명과 수량 표시기가 보관함을 표시하고 작업자는 버튼으로 확인합니다. 잘못된 피킹으로 인한 손실이 큰 경우 품목 스캔 기능을 추가할 수 있습니다.
- 휴대용 및 링 스캐너: 팔레트 라벨의 위치, 품목 및 SSCC를 스캔하여 확인합니다.
- 계량 및 치수 측정 스테이션: 측정된 무게를 마스터 데이터와 비교하여 잘못된 품목이나 손상된 상자가 감지되면 이를 표시합니다.
- 부두 출입구의 RFID 포털: 팔레트 내부에서 읽은 태그는 사전 선적 통지서와 비교됩니다.
22. 서비스, 사후 관리 및 제품 수명 종료
무선 및 현장 업데이트
업데이트 프로세스는 세 가지 방식으로 실패할 수 있습니다. 전송 파일이 손상되었거나, 장치에 적합하지 않은 이미지이거나, 악성 이미지인 경우입니다. 이러한 실패에 대응할 수 있도록 여러 단계의 보안 조치를 마련하십시오.
- 청크별 또는 블록별 CRC 검사를 통해 전송 오류를 조기에 감지할 수 있습니다.
- 설치 전에 전체 이미지의 해시값을 확인하여 이미지의 완전성을 확인합니다.
- 기기에 저장된 공개 키에 대한 서명 확인을 통해 출처를 확인합니다.
- 제품 및 하드웨어 식별자가 일치하지 않으면 다른 장치용으로 제작된 이미지를 설치할 수 없습니다.
- 롤백 보호 기능이 있는 버전 검사를 통해 취약한 릴리스로 다운그레이드하는 것을 방지합니다.
- 부팅 시 확인 기능을 갖춘 이중 파티션은 새 이미지가 실패할 경우 이전 이미지를 실행할 수 있도록 합니다.
예비 부품, 보증 및 반품
- 예비 부품 번호에는 검증 숫자가 포함되어 있으며, 보증 등록 웹 양식에서 이를 검증하여 입력 오류를 사전에 파악할 수 있습니다.
- 일련번호는 현장 오류를 생산 과정의 이력(라인 끝에서 기록된 펌웨어 다이제스트 포함)과 연결합니다.
- 역물류에도 순물류와 동일한 식별자와 검사 절차가 필요합니다.
디지털 제품 여권
지속가능한 제품을 위한 에코디자인 규정(EU) 2024/1781은 2024년 7월 18일에 발효되었으며, 디지털 제품 여권을 도입했습니다. 이 여권은 표준화된 제품 수명 주기 데이터를 제품의 데이터 저장 매체(일반적으로 QR 코드)에 연결합니다.
유럽 위원회는 2026년 7월 20일 테스트 환경을 갖춘 DPP 등록 시스템을 출시했습니다. 최초의 의무 여권은 EU 배터리 규정에 따라 2027년 2월 18일부터 특정 배터리에 적용됩니다. 위임 법률이 채택됨에 따라 다른 제품군도 순차적으로 적용될 예정입니다. 자세한 내용은 다음을 참조하십시오. 배터리 관련 수수료 페이지 그리고 등록 공고.
데이터 무결성에 미치는 영향은 직접적입니다. 고유한 제품 식별자는 제품 수명 주기 전체에 걸쳐 고유하고 지속적이며 정확해야 하므로 검사 숫자와 중앙 집중식 할당 프로세스가 필요합니다. 여권 데이터는 검증 가능해야 하며, 이를 위해서는 관련 문서의 해시값과 경제 운영자의 서명이 필요합니다. 또한 데이터 저장 매체는 판독 가능해야 하므로 품질 표시 및 오류 수정이 중요합니다.
23. 우발적 부패와 악의적 부패
정확한 수표 확인 방법은 오류의 원인이 무엇인지에 따라 달라집니다. 소음, 마모, 사람의 실수 등은 무작위적이지만, 공격자나 위조범은 그렇지 않으며, 수표에서 당신이 알아차릴 수 없는 미세한 부분까지 선택적으로 수정합니다.
| 위협 | 예 | 도움이 되는 수표 | 도움이 되지 않는 검사 |
|---|---|---|---|
| 우발적 오류 | 비트 반전, 잘못 입력된 숫자, 부분 다운로드 | 체크 디지트, CRC, 해시 | 이것들 외에는 더 필요한 것이 없습니다. |
| 의도적인 수정 | 펌웨어 수정, 테스트 기록 변경 | 서명, HMAC | CRC, 일반 해시, 체크 디지트 |
| 치환 | 일련번호가 위조된 가짜 부품 | 인증 태그, 추적 시스템 | 검사 숫자 |
| 다시 하다 | 이전 메시지가 다시 전송되었습니다. | MAC에 포함된 시퀀스 카운터 또는 타임스탬프 | 정적 체크섬 |
| 롤백 | 서명은 되어 있지만 취약한 기존 펌웨어가 재설치되었습니다. | 롤백 방지 카운터를 사용한 버전 확인 | 서명만으로 |
충돌 공격은 두 당사자가 한쪽이 준비한 파일보다 해시값을 더 신뢰하는 모든 경우에 문제가 됩니다. MD5와 SHA-1은 이 테스트를 통과하지 못합니다. 메시지 인증에는 HMAC를 사용해야 하며, 길이 증가 때문에 비밀 접두사를 사용하는 해시는 절대 사용하지 마십시오.
산업 사이버 보안 및 규제IEC 62443 시리즈는 시스템 무결성에 대한 기본 요구사항을 정의합니다. 이는 산업 자동화 및 제어 시스템에서 통신 무결성, 소프트웨어 및 정보의 무결성을 포괄합니다. 펌웨어, 구성 및 레시피에 대한 검사는 이러한 무결성을 입증하는 직접적인 증거입니다. EU 사이버 복원력법(규정(EU) 2024/2847)은 2024년 12월 10일에 발효되었습니다. 활발히 악용되고 있는 취약점 및 심각한 사고에 대한 보고 의무는 2026년 9월 11일부터 적용되며, 이미 시중에 출시된 제품에도 적용됩니다. 최초 보고는 제조업체가 해당 사실을 인지한 후 24시간 이내에 이루어져야 합니다. 필수 요건 및 CE 마크를 포함한 전체 적용은 2027년 12월 11일부터 시작됩니다. 보고 의무 위반 시 최대 1,500만 유로 또는 전 세계 연간 매출액의 2.5%에 해당하는 벌금이 부과될 수 있습니다. 매티슨의 요약 타임라인을 다룹니다. 필수 요건에는 무단 수정으로부터 데이터, 프로그램 및 구성의 무결성을 보호하고 안전한 업데이트 메커니즘을 구축하는 것이 포함됩니다. 따라서 서명된 펌웨어와 검증된 업데이트는 단순한 엔지니어링 선호 사항이 아니라 규정 준수 사항입니다. NIS2 지침(EU) 2022/2555는 기계, 전기 장비, 차량 및 의료 기기 제조업체에 보안 및 보고 의무를 추가했습니다. |
위조품, 암시장 및 공급망 공격
|
24. 올바른 체크섬을 선택하는 방법
Start with the threat, then the data type, then the constraints. Work through the questions in order and stop at the first mechanism that fits, then add the next one if the answer to a later question is also yes.
- Could someone change the data deliberately and benefit from it? If yes, use a digital signature or an HMAC. Keep a CRC or hash only for accidental errors.
- Does a person type, read or scan the value? If yes, use a check digit on the identifier, validation at the scanner, and 2D marks with error correction against physical damage.
- Does the data travel over a bus or sit in small memory? If yes, use a CRC with a polynomial chosen for the message length and the Hamming distance you need. Add an end-to-end CRC for critical parameters.
- Must a file or record be shown identical to a reference? If yes, use SHA-256 for the comparison. A fast non-cryptographic hash is enough for non-critical comparisons.
- Must the data survive damage without a retry? If yes, add an error-correcting code.
- Is the data part of a regulated record? If yes, add an audit trail, validation, and a documented rationale for the chosen method.
| Data or stage | 위험 | Recommended approach |
|---|---|---|
| Part numbers and serials typed by people | 중간 | Damm, Verhoeff or ISO/IEC 7064 check digit. GS1 digit for GS1 keys |
| Labels and marks | Medium to high | Verification to ISO/IEC 15415, 15416 or 29158, 2D symbols with error correction, template hash |
| Fieldbus and sensor data | 중간 | Protocol CRC with a Hamming distance that fits the length, safety protocol where required |
| 레시피 및 매개변수 | 높은 | Hash against the golden record, plus a CRC in the transfer block |
| CAD and release packages | 중간 | SHA-256 manifest stored in the release record |
| Firmware and updates | 높은 | Signature and SHA-256 for release, CRC for runtime checks |
| Regulated records | 높은 | Hash chain or signature with an audit trail, validated |
| Logistics identifiers and messages | 중간 | GS1 check digits, message control totals, business-rule validation |
| Bulk comparison and deduplication | 낮은 | xxHash with a full comparison on match |
Tips for decision
- Keep a decision record for each data object: error model, carrier, size budget, lifetime and owner. Review it at every design gate and whenever the supply chain or the threat changes.
- Test candidate checks with injected errors that match real failure modes: bit flips, transposed digits, truncation and the wrong file. Measure the detection rate instead of relying on theory.
25. 실행 가이드
Three rules save most of the pain. Use a tested library or a single shared implementation. Fix every parameter in a controlled document. Test with published vectors before the first production run. Appendix B holds the vectors used below.
GS1 check digit in Python |
GS1 check digit in Excel셀 A1에 텍스트로 저장된 12자리 GTIN-13 본문의 경우, 이 수식은 검사 숫자를 반환합니다. 식별자는 숫자가 아닌 텍스트로 저장해야 합니다. Excel은 숫자에서 유효숫자를 15자리까지만 유지하므로 18자리 SSCC를 숫자로 저장하면 마지막 자릿수가 손실됩니다. 또한 선행 0도 제거되어 GTIN-12 및 GTIN-8 값이 손상됩니다. |
SQL의 GS1 검사 숫자이 쿼리는 재귀적인 공통 테이블 표현식(CTE)을 사용합니다. SQLite에서 테스트한 결과, GTIN-13 본문의 경우 1을, 위에 사용된 SSCC 본문의 경우 7을 반환합니다. 사용하는 데이터베이스 방언에 맞게 구문을 수정하십시오. |
PLC 구조화 텍스트의 GS1 검사 숫자이 함수는 IEC 61131-3 문자열 함수를 따릅니다. 문자열 변환 이름과 같은 세부 사항은 공급업체마다 다르므로 부록 B의 벡터를 사용하여 자체 런타임에서 실행하십시오. |
CRC-32 in C비트 연산 버전이 가장 간결하고 검토하기 쉽습니다. 이 코드는 ASCII 문자열 123456789에 대한 벡터를 대상으로 컴파일 및 테스트되었습니다. 실제 운영 환경에서는 일반적으로 테이블이나 하드웨어 주변 장치를 사용합니다. |
Python에서 Modbus CRC-16 및 스트리밍 SHA-256 구현가변 와이어에는 01 03 00 00 00 0A C5 CD가 저장되어 있습니다. 스트리밍 기능은 파일을 청크 단위로 읽기 때문에 일정한 메모리 사용량으로 모든 크기의 이미지를 처리할 수 있습니다. 16진수 및 ASCII 문자열의 체크섬을 테스트하려면 다음을 시도해 보세요. 16진수 및 ASCII 체크섬 계산기 이 사이트에서. |
체크섬 구현 시 주의 사항
| 함정 | 무슨 일이 일어나는가 | 대책 |
|---|---|---|
| 바이트 순서 | Modbus는 CRC 하위 바이트를 먼저 전송합니다. 바이트가 바뀌면 매 프레임마다 오류가 발생합니다. | 실제 기기에서 캡처한 프레임과 비교하여 검증하십시오. |
| 초기값 및 반성 | 다른 매개변수 세트를 사용하면 그럴듯하지만 잘못된 CRC 결과가 나옵니다. | 인터페이스 사양의 6개 CRC 매개변수를 모두 수정하십시오. |
| 텍스트와 바이트의 차이 | 줄 바꿈, 텍스트 인코딩 및 후행 공백은 다이제스트를 변경합니다. | 저장된 바이트를 정확하게 해시하고, 텍스트가 포함된 경우 정규화 방법을 정의합니다. |
| 식별자에 사용되는 숫자 유형 | 부동 소수점 처리에서 선행 0이 사라지고 긴 숫자의 자릿수가 줄어듭니다. | 식별자를 Excel, CSV, 데이터베이스 및 PLC 데이터에 문자열로 저장합니다. |
| 파일 전체를 메모리에 로드하는 중 | 대용량 이미지는 스테이션의 RAM을 많이 소모합니다. | 해시를 청크로 |
| 정의되지 않은 적용 범위 | 다이제스트에는 일련 번호와 같은 휘발성 필드가 포함됩니다. | 정확한 영역을 정의하고, 단위별 데이터를 제외하거나 수정합니다. |
| 검증되지 않은 라이브러리 | 조용한 버그는 당신이 작성하지 않은 모든 테스트를 통과합니다. | 빌드 파이프라인에서 게시된 벡터를 실행합니다. |
26. 역할별 모범 사례 체크리스트
연구 개발 및 디자인
|
조작
|
 |
품질
|
기호 논리학
|
IT와 OT
|
엔지니어를 위한 두 가지 유용한 팁
- 각 점검마다 담당자를 한 명씩 지정하십시오. 해당 담당자는 알고리즘, 매개변수, 테스트 벡터 및 대응 계획을 관리합니다.
- 각 점검 사항을 관리 계획 및 공정 FMEA에 포함시키고, 측정 시스템과 동일한 일정으로 감사를 실시하십시오.
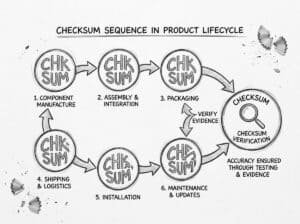
체크섬 및 유사 항목에 대한 결론
체크섬은 간단하고 오래되었으며 잘 알려져 있습니다. 물리적 제품 작업에서 체크섬의 가치는 제품 수명 주기의 적절한 시점에 올바른 체크섬을 적용하고, 증거를 통해 검증되는 통제된 프로세스로 체크섬 검사를 처리하는 데 있습니다.
사람이나 스캐너가 식별자를 다룰 때는 검사 숫자를 사용하십시오. 프레임, 블록 및 이미지에는 메시지 길이에 맞는 다항식을 사용하는 CRC를 사용하십시오. 파일 및 기록에는 SHA-256을 사용하고, 고의적인 변경 위험이 있는 곳에는 서명이나 키 코드를 사용하십시오. 표시나 메모리가 손상될 수 있는 곳에는 오류 수정 기능을 추가하십시오.
그다음에는 증거를 통해 검증 과정을 마무리하십시오. 검증 과정을 검토하고, 검증자를 보정하고, 결과를 기록하고, 수치를 검토하십시오. 아무도 검증하지 않은 검증은 추측에 불과합니다.
탈출 비용이 가장 높은 인계 임무를 맡은 조종사에게 오늘 점검을 실시하지 않고, 인계 전후의 탈출률을 측정하여 다음 인계 임무의 타당성을 판단하십시오.
모든 점검 사항을 명세, 담당자, 테스트 벡터 및 검증 빈도를 갖춘 관리 항목으로 취급하십시오. 이러한 요소가 없는 점검 사항은 효력을 잃게 됩니다.
자주 묻는 질문
CRC-32 검사 결과가 정상이라고 해서 펌웨어 이미지가 의도된 릴리스 버전임을 증명할 수 없는 이유는 무엇입니까?
CRC는 우발적인 손상만 감지하며, 누구나 동일한 CRC를 가진 변조된 이미지를 만들 수 있습니다. 별도의 경로를 통해 전달받은 릴리스 레코드에 대해 SHA-256 다이제스트를 검증하고, 의도적인 변경 위험이 있는 모든 곳에 서명을 추가하십시오.
GS1 mod-10 검사 숫자에서 어떤 오류가 발생할 수 있습니까?
이 검사는 한 자릿수 오류는 모두 잡아내지만, 5자리 차이만 나는 인접한 자릿수 위치 바꾸기 오류(서로 다른 자릿수 바꾸기 오류의 약 11%)는 놓칩니다. 또한 유효한 자릿수라고 해서 할당 여부를 증명하는 것은 아니므로, 마스터 데이터 유효성 검사를 산술 검사와 함께 수행해야 합니다.
체크섬 기반 관리에서 FMEA 탐지율을 어떻게 평가해야 할까요?
알고리즘이 아닌 증거를 평가하십시오. 알려진 불량 샘플로 검증된 자동화된 하드 스톱은 운영자가 우회할 수 있거나 검증되지 않은 검사보다 훨씬 더 높은 평가를 받습니다. 우회 확률을 정량화하고, 검증 로그와 우회 기록을 유지하며, AIAG-VDA 2019 조치 우선순위 논리를 적용하십시오.
인터페이스에 사용할 CRC 다항식을 어떻게 선택해야 하나요?
보장된 해밍 거리는 다항식과 메시지 길이에 모두 의존하므로 먼저 길이 범위를 정해야 합니다. Koopman은 IEEE 802.3 CRC-32가 최대 길이 이더넷 프레임에서 해밍 거리가 4에 불과한 반면 다른 다항식은 6에 도달한다는 것을 보여주었으므로, 공개된 완전 탐색 결과에서 다항식을 선택하십시오.
CRC-16을 사용한다고 주장하는 두 시스템이 왜 모든 프레임에서 서로 다른 결과를 보이는 걸까요?
이름만으로는 알고리즘을 정의할 수 없습니다. 너비, 다항식, 초기값, 입력 반사, 출력 반사 및 최종 XOR 연산 결과가 모두 일치해야 하기 때문입니다. 여섯 가지 매개변수를 인터페이스 명세에 작성하고, Reveng 카탈로그의 ASCII 문자열 123456789를 검사 값으로 사용하여 양쪽 끝을 모두 테스트하십시오.
최종 단계에서 SHA-256 비교를 해도 플래싱이 제대로 되었다는 증거가 되지 않는 경우는 언제인가요?
소스 파일을 해싱하거나 프로그래머의 성공 플래그를 신뢰하는 것만으로는 장치의 내용에 대해 아무것도 알 수 없습니다. 별도의 경로를 통해 장치에서 해당 영역을 다시 읽어오고, 옵션 바이트, 퓨즈 및 잠금 비트를 포함하고, 일련 번호, MAC 주소 및 보정과 같은 장치별 데이터를 별도로 처리하고, 일련 번호별로 결과를 기록하십시오.
해시 체인만으로 배치 기록의 변조 여부를 확인할 수 있을까요?
체인의 순서와 무결성은 최신 해시값이 로그를 저장하는 시스템 외부에 고정되어 있을 때만 입증됩니다. 주기적인 서명, RFC 3161에 따른 신뢰할 수 있는 타임스탬프를 사용하거나 해시값을 고객 또는 감사자에게 전송하십시오. 그렇지 않으면 쓰기 권한이 있는 사람은 누구나 전체 체인을 다시 계산할 수 있습니다.
필드버스 CRC는 어디까지 신호를 보호하나요?
게이트웨이 또는 브리지는 다음 세그먼트에 대한 CRC를 다시 계산하므로 두 홉 사이의 메모리 내부에서 발생하는 오류는 감지되지 않습니다. 안전과 관련된 신호 및 설정값의 경우, 소스에서 생성되고 컨슈머에서 검증되는 카운터가 포함된 종단 간 CRC를 추가하십시오.
암호화 방식이 아닌 해시 함수를 사용하여 재고 관리 및 중복 제거를 하려면 몇 비트가 필요합니까?
생일이 일치하는 항목이 많을수록 충돌 확률이 높아집니다. 10만 개의 항목으로 구성된 32비트 해시는 충돌 확률이 약 69%인 반면, 100만 개의 항목으로 구성된 64비트 해시는 1억분의 2.7 정도의 충돌 확률을 보입니다. 따라서 64비트 이상을 사용하고, 일치하는 항목이 있을 때마다 전체 데이터를 비교하는 것이 좋습니다.
측정 시스템 분석에서 바코드 스캐너와 검증기를 어떻게 처리해야 할까요?
적합성 표준 테스트 카드를 사용하여 검증기를 교정하고, 심볼 유형에 ISO/IEC 15416, 15415 또는 29158 표준을 적용한 후, 작업자, 스캐너 및 참조 간의 속성 일치 분석을 실행하십시오. 심볼이 성공적으로 판독되었다는 것은 단순히 판독이 가능하다는 것을 보여주는 것이므로, 등급 분포와 사용되지 않은 오류 수정 용량을 드리프트 지표로 추적하십시오.
규제 환경에서 확인 기능 자체를 검증해야 하나요?
예, 해당 검사는 GAMP 5 원칙, 21 CFR Part 11 또는 EU Annex 11에 따라 운영되는 전산 시스템의 일부이기 때문입니다. 위험도에 비례하여 IQ, OQ 및 PQ를 계획하고, 테스트 벡터와 음성 테스트 결과를 검증 파일에 저장하며, 스캐너 펌웨어, 프린터, 라이브러리 또는 운영 체제가 변경될 때마다 다시 실행해야 합니다.
10년에서 20년 동안 서비스될 제품의 알고리즘 폐기를 어떻게 계획해야 할까요?
예를 들어 NIST의 2030년 12월 31일까지 SHA-1 사용을 중단하는 계획과 같이 검토 날짜를 기록한 알고리즘 등록부를 유지하십시오. 사이버 복원력법(Cyber Resilience Act)에 따라 2027년 12월 11일부터 서명 및 검증된 업데이트가 규정 준수 사항이 되므로, 알고리즘과 키를 현장에서 교체할 수 있도록 부트로더와 업데이트 채널을 설계하십시오.
부록
부록 A: 테스트 벡터
모든 값은 25장에 제시된 코드 또는 참조 도구를 사용하여 계산되거나 확인되었습니다. 모든 입력 문자열은 ASCII 텍스트로 제공됩니다.
| 기능 | 입력 | 예상 결과 |
|---|---|---|
| CRC-32 | 123456789 | 0xCBF43926 |
| CRC-32C | 123456789 | 0xE3069283 |
| CRC-16/MODBUS | 123456789 | 0x4B37 |
| CRC-16/CCITT-FALSE | 123456789 | 0x29B1 |
| CRC-8 (다항식 0x07) | 123456789 | 0xF4 |
| 샤-256 | 123456789 | 15e2b0d3c33891ebb0f1ef609ec419420c20e320ce94c65fbc8c3312448eb225 |
| Modbus RTU 프레임 | 01 03 00 00 00 0A | CRC 0xCDC5, C5 CD로 전송됨 |
| CRC-3 교육 예시 | 메시지 1101, 생성기 1011 | 나머지 001 |
| GTIN-13 검사 숫자 | 400638133393 | 1, 전체 키 4006381333931 |
| GTIN-12 검사 숫자 | 03600029145 | 2, 전체 키 036000291452 |
| GTIN-14 검사 숫자 | 1540014128876 | 3, 전체 키 15400141288763 |
| SSCC 검사 숫자 | 34012345000000001 | 7, 전체 키 340123450000000017 |
| 룬 체크 디지트 | 7992739871 | 3, 전체 번호 79927398713 |
| VIN 검사 숫자(북미 규칙) | 11111111111111111 | 1 |
| VIN 검사 숫자(북미 규칙) | 1HGBH41JXMN109186 | 9번째 위치에 X |
부록 B: 표준 및 참고 자료
본 기사에 사용된 온라인 자료는 2026년 11월에 확인되었습니다.
- GS1 일반 사양 그리고 GS1 UK의 검사 숫자 계산 가이드
- 49 CFR 565.15, VIN의 내용 요건
- ISO/IEC 15416:2025 그리고 ISO/IEC 15415:2024선형 및 2차원 기호의 인쇄 품질 등급 분류
- 자동화에서의 CAN, CAN 프레임의 CRC
- Koopman, 인터넷 애플리케이션용 32비트 순환 중복 코드
- Reveng CRC 카탈로그
- NIST, SHA-1의 폐기
- 매티슨, 사이버 복원력법 보고 의무
- 유럽 위원회, 배터리 및 배터리 여권 그리고 디지털 제품 패스포트 등록 안내
- FDA, DSCSA 소형 디스펜서 면제 그리고 뷰캐넌, 2027년까지 연장
명시된 표준 및 간행물은 발행 기관에서 구할 수 있습니다.
- RFC 1071(인터넷 체크섬), RFC 2104(HMAC), RFC 3161(타임스탬프 프로토콜)
- FIPS 180-4(SHA-1 및 SHA-2), FIPS 202(SHA-3), NIST SP 800-38B(CMAC)
- ISO/IEC 7064(체크 문자 시스템), ISO 6346(컨테이너 코드), ISO/IEC 29158(직접 부품 마크 품질)
- ISO 9001, IATF 16949, AS9100, ISO 13485, ISO 26262, IEC 61508, IEC 62304, IEC 62443
- AIAG 및 VDA FMEA 핸드북, 초판, 2019
- 21 CFR 파트 11, EU GMP 부록 11, GAMP 5
- Maxino 및 Koopman, 임베디드 제어 네트워크를 위한 체크섬의 효율성, IEEE 신뢰성 및 보안 컴퓨팅 트랜잭션, 2009
- 규정(EU) 2024/2847(사이버 복원력법), 규정(EU) 2024/1781(지속 가능한 제품을 위한 에코디자인), 규정(EU) 2023/1542(배터리), 지침(EU) 2022/2555(NIS2)
사용된 용어집
Advance Shipping Notice (ASN): a notification sent by a supplier to inform a buyer about the details of a pending shipment, including contents, quantities, and expected arrival time, facilitating efficient receiving and inventory management.
Advanced Encryption Standard (AES): 미국 국립표준기술연구소(NIST)에서 개발한 대칭 키 암호화 알고리즘으로, 128, 192 또는 256비트의 키 크기를 가진 블록 암호를 사용하며, 치환 및 순열 과정을 통해 전자 데이터를 보호하도록 설계되었습니다.
Asynchronous Transfer Mode (ATM): 고정 크기의 셀을 사용하여 데이터를 전송하는 고속 네트워킹 기술로, 다양한 미디어 유형에서 효율적이고 유연한 통신을 가능하게 합니다. 음성, 영상, 데이터 등 다양한 서비스 유형을 지원하며, 서비스 품질(QoS) 관리를 용이하게 합니다.
Attributable, Legible, Contemporaneous, Original, Accurate (ALCOA+): a set of principles ensuring data integrity in regulated environments, emphasizing that data must be traceable to its source, easily readable, recorded at the time of occurrence, in its original form, and precise in content.
Bill Of Material (BOM): 제품 제조에 필요한 구성 요소, 하위 조립품 및 원자재를 수량 및 사양을 포함하여 자세히 나열한 구조화된 목록으로, 생산 계획 및 재고 관리에 사용됩니다.
Bill of Materials (BOM): 제품 제조에 필요한 구성 요소, 재료 및 수량을 자세히 나열한 종합 목록으로, 제조 및 엔지니어링 분야에서 생산 계획, 재고 관리 및 비용 추정을 용이하게 하기 위해 자주 사용됩니다.
Carriage and Insurance Paid To (CIP): 운송 조건 중 하나로, 판매자가 지정된 목적지까지의 상품 운송 및 보험료를 부담하고, 상품을 운송업체에 인도하는 순간 위험이 구매자에게 이전됨을 의미합니다.
Central Processing Unit (CPU): 컴퓨터 프로그램의 명령을 실행하여 산술, 논리, 제어 및 입출력 연산을 수행하는 하드웨어 구성 요소입니다. 산술 논리 장치, 제어 장치 및 레지스터로 구성되며 컴퓨팅 시스템에서 주 처리 장치 역할을 합니다.
Certificate of Analysis (CoA): a document issued by a manufacturer or testing laboratory that confirms a product's specifications, quality, and compliance with regulatory standards, detailing test results and methods used for analysis.
Certificate of Conformance (CoC): 제조업체 또는 공급업체가 제품이 특정 기준, 규정 또는 계약 요건을 충족함을 확인하는 문서로, 품질 보증 및 규정 준수 검증 과정에서 자주 사용됩니다.
Code of Federal Regulations (CFR): 미국 연방 기관에서 발행한 일반적이고 영구적인 규칙들을 주제별로 50개 편으로 정리한 것으로, 연방 규정에 대한 공식적인 법적 자료 역할을 합니다.
Computed Tomography (CT): X선과 컴퓨터 처리를 이용하여 인체의 단면 이미지를 생성하는 의료 영상 기술로, 내부 구조와 조직을 자세히 시각화할 수 있게 해줍니다. 2차원 데이터를 3차원 이미지로 표현함으로써 진단 능력을 향상시킵니다.
Computer Aided Design (CAD): 엔지니어링, 건축, 제조 등 다양한 분야에서 설계를 생성, 수정, 분석 및 최적화하는 데 사용되는 소프트웨어 응용 프로그램으로, 디지털 도구와 기술을 통해 정밀한 도면과 모델을 만들 수 있습니다.
Computer Algebra Systems (CAS): 기호 형태로 표현된 수학적 표현식을 조작하도록 설계된 소프트웨어로, 단순화, 미분, 적분 및 방정식 풀이와 같은 연산을 가능하게 합니다. 이러한 시스템은 정확한 계산을 용이하게 하고 대수적 문제 해결을 위한 도구를 제공하며, 교육 및 연구 분야에서 자주 사용됩니다.
Computer-Aided Design (CAD): 엔지니어링, 건축, 제조 등 다양한 분야에서 설계를 생성, 수정, 분석 및 최적화하는 데 사용되는 소프트웨어 응용 프로그램으로, 디지털 도구와 기술을 통해 정밀한 도면과 모델을 만들 수 있습니다.
Contract Manufacturer (CM): 아웃소싱 업체란 특정 설계 및 품질 사양에 따라 다른 회사를 대신하여 제품을 생산하는 회사를 말합니다. 이러한 방식을 통해 의뢰 기업은 마케팅 및 제품 개발과 같은 핵심 역량에 집중하고 제조 공정은 아웃소싱할 수 있습니다.
Conversion Rate (CR): 웹사이트 또는 랜딩 페이지 방문자 중 구매 또는 뉴스레터 구독과 같은 원하는 행동을 완료한 방문자의 비율로, 전환 수를 전체 방문자 수로 나누어 계산합니다.
Cost and Freight (CFR): 판매자가 지정된 항구까지 상품을 운송하는 데 드는 운송비와 운임을 부담하고, 구매자는 상품이 선박에 선적된 후 발생하는 보험 및 비용에 대한 위험과 책임을 부담하는 선적 계약.
Cost of Poor Quality (COPQ): 제품이나 서비스의 결함, 고장 및 비효율과 관련된 총비용으로, 재작업, 폐기, 보증 청구 및 매출 손실을 포함하며, 품질 기준을 충족하지 못했을 때 발생하는 재정적 영향을 반영합니다.
Critical to Quality (CTQ): 고객 만족도와 제품 성능에 상당한 영향을 미치는 측정 가능한 특성 또는 속성으로, 품질 관리 및 프로세스 개선 계획의 핵심 요소 역할을 합니다.
Cyclic Redundancy Check (CRC): a method for detecting errors in digital data by applying polynomial division. It generates a fixed-size checksum based on the data's binary representation, allowing verification of data integrity during transmission or storage.
Defects Per Million Opportunities (DPMO): 품질 관리에서 사용되는 측정 지표로, 백만 건의 오류 발생 기회당 공정상의 결함 수를 정량화한 값입니다. 결함 수를 전체 오류 발생 기회 수로 나누고 백만을 곱하여 계산합니다.
Define Measure Analyze Improve Control (DMAIC): 식스 시그마에서 프로세스 개선을 위해 사용되는 데이터 기반 품질 전략으로, 문제 식별, 현재 성과 측정, 원인 파악을 위한 데이터 분석, 분석 결과를 바탕으로 프로세스 개선, 그리고 개선 사항 유지를 위한 향후 성과 관리의 다섯 단계로 구성됩니다.
Define, Measure, Analyze, Improve, Control (DMAIC): a data-driven quality strategy used in Six Sigma for process improvement, consisting of five phases: defining the problem, measuring current performance, analyzing data to identify causes, improving processes based on findings, and controlling future performance to sustain improvements.
Differential Scanning Calorimetry (DSC): 열분석 기술은 온도의 함수로서 재료의 상변화와 관련된 열 흐름을 측정하여 녹는점, 유리전이온도, 열용량과 같은 열적 특성을 결정할 수 있게 해줍니다.
Electronic data interchange (EDI): 전자 문서 교환은 기업 간 비즈니스 문서를 전자적으로 교환하는 표준화된 방법으로, 자동화된 데이터 전송을 가능하게 하고 종이 기반 프로세스를 줄입니다. ANSI X12 또는 EDIFACT와 같은 구조화된 형식을 통해 주문, 송장, 배송 통지 등의 거래를 용이하게 합니다.
Electronic Product Code Information Services (EPCIS): a set of standards enabling the sharing of information about the physical movement and status of products in the supply chain, facilitating visibility and traceability through the use of Electronic Product Codes (EPC).
Engineering Change Notice (ECN): 제품 설계, 사양 또는 프로세스의 변경 사항을 전달하는 문서로, 변경 사유, 영향을 받는 항목 및 구현 지침을 자세히 설명하여 모든 이해 관계자가 정보를 얻고 전환을 효과적으로 관리할 수 있도록 합니다.
Engineering Change Order (ECO): 제품의 설계, 사양 또는 공정 변경을 승인하는 문서로, 변경 사항, 사유 및 구현 지침을 상세히 기술하여 제품 수명 주기 전반에 걸쳐 변경 사항을 적절하게 추적하고 관리할 수 있도록 합니다.
Enterprise Resource Planning (ERP): 재무, 인사, 제조 및 공급망을 포함한 핵심 비즈니스 프로세스를 통합 시스템으로 통합하여 조직 전반의 운영을 간소화하고 데이터 정확성을 향상시키며 의사 결정을 강화하는 소프트웨어 솔루션입니다.
Error-Correcting Code (ECC): a method used in digital communication and data storage that enables the detection and correction of errors in transmitted or stored data by adding redundant information, allowing recovery of original data despite corruption or loss.
Failure Mode and Effects Analysis (FMEA): a systematic method for evaluating potential failure modes within a system, process, or product, assessing their effects on performance, and prioritizing risks to improve reliability and safety through corrective actions.
First Article Inspection (FAI): 대량 생산이 시작되기 전에 최초 생산품을 지정된 요구 사항과 대조하여 검사함으로써 제조업체의 생산 공정을 검증하고 설계 사양 및 표준을 준수하는지 확인하는 품질 보증 프로세스입니다.
Food and Drug Administration (FDA): a federal agency of the United States Department of Health and Human Services responsible for regulating food safety, pharmaceuticals, medical devices, cosmetics, and tobacco products to ensure public health and safety through scientific evaluation and enforcement of compliance standards.
Forms Follow Functions (FFF): 사물의 형태나 외관은 주로 의도된 기능이나 목적에 따라 결정되어야 하며, 미적 고려 사항보다 실용성과 사용성을 강조한다는 디자인 원칙.
Global Location Number (GLN): a unique identifier for physical locations or legal entities within the supply chain, consisting of 13 digits. It facilitates efficient data exchange and enhances traceability in business transactions.
Global Positioning System (GPS): 위성 기반 항법 시스템은 위성, 지상국 및 수신기 네트워크를 활용하여 삼각 측량을 통해 정확한 좌표를 결정함으로써 지구상의 어디에서든 정확한 위치 및 시간 정보를 제공합니다.
Global Trade Item Number (GTIN): a unique identifier for products, consisting of 8, 12, 13, or 14 digits, used internationally to facilitate the identification and tracking of items in commerce and supply chains. It is often represented in barcodes.
Good Manufacturing Practice (GMP): a system ensuring products are consistently produced and controlled according to quality standards, minimizing risks involved in pharmaceutical production and related industries. It encompasses guidelines for manufacturing processes, facility conditions, personnel qualifications, and documentation practices to ensure product safety and efficacy.
Hash-Based Message Authentication Code (HMAC): a cryptographic construct that combines a hash function with a secret key to ensure data integrity and authenticity, producing a fixed-size output that verifies both the message and the key, protecting against tampering and forgery.
Hypertext Transfer Protocol (HTTP): 인터넷을 통해 하이퍼텍스트를 전송하는 데 사용되는 프로토콜로, 웹 브라우저와 서버 간의 통신을 가능하게 합니다. 요청 및 응답 형식을 정의하여 HTML 문서, 이미지 및 기타 미디어와 같은 웹 리소스를 쉽게 검색할 수 있도록 합니다.
Installation Qualification (IQ): a documented process to verify that equipment or systems are installed according to specifications, including assessment of utilities, environmental conditions, and compliance with design requirements, ensuring readiness for operational qualification.
Institute of Electrical and Electronics Engineers (IEEE): 전기공학, 전자공학, 컴퓨터 과학 및 관련 분야의 기술 발전을 위해 출판물, 학술대회 및 표준 개발을 통해 헌신하는 전문 협회입니다. 전 세계 전문가와 연구자 간의 혁신과 협력을 촉진합니다.
International Electrotechnical Commission (IEC): a global organization that develops and publishes international standards for electrical, electronic, and related technologies, facilitating international trade and ensuring safety, efficiency, and interoperability of electrical devices and systems.
International Organization for Standardization (ISO): a non-governmental international body that develops and publishes standards to ensure quality, safety, efficiency, and interoperability across various industries and sectors, facilitating global trade and cooperation. Established in 1947, it comprises national standardization organizations from member countries.
Internet of Things (IoT): 센서, 소프트웨어 및 기타 기술이 내장된 상호 연결된 장치 네트워크로, 인터넷을 통해 데이터를 수집하고 교환할 수 있어 다양한 프로세스와 시스템의 자동화, 모니터링 및 제어를 용이하게 합니다.
Manufacturing Execution System (MES): 실시간으로 생산 공정을 모니터링, 제어 및 최적화하는 소프트웨어 솔루션으로, 데이터 수집, 제조 운영 추적, 그리고 기업 시스템과의 통합을 통해 생산 현장의 효율성과 생산성을 향상시킵니다.
Measurement System Analysis (MSA): a statistical method used to evaluate the accuracy, precision, and reliability of measurement processes and instruments, ensuring that data collected is valid and consistent for decision-making in quality control and process improvement.
Metal Active Gas (welding) (MAG): 철금속과 비철금속을 접합하는 과정에서 소모성 전극을 지속적으로 공급하고, 일반적으로 이산화탄소를 포함하는 보호 가스 혼합물을 사용하여 용접 풀을 대기 오염으로부터 보호하는 용접 공정입니다.
Metal Inert Gas (welding) (MIG): 용접 건을 통해 공급되는 연속적인 고체 와이어 전극을 사용하여 와이어와 공작물 사이에 전기 아크를 발생시켜 둘을 녹여 용접 풀을 형성하는 용접 공정입니다. 일반적으로 오염을 방지하기 위해 불활성 가스로 보호됩니다.
Operational Qualification (OQ): a validation process that ensures equipment or systems operate according to specified requirements within defined limits, confirming that they perform as intended in their operational environment.
Optical Proximity Correction (OPC): 반도체 제조 과정에서 발생하는 광학적 왜곡을 보정하기 위해 마스크 패턴을 수정하는 리소그래피 향상 기술로, 노광 및 현상 후 원하는 치수를 얻기 위해 특징의 모양과 크기를 조정하여 실리콘 웨이퍼의 특징 충실도를 향상시킵니다.
Ordinary Differential Equation (ODE): 함수와 그 도함수를 포함하는 수학 방정식으로, 함수와 그 변화율 사이의 관계를 나타냅니다. 해는 주어진 정의역 내에서 방정식을 만족하는 함수입니다.
Performance Qualification (PQ): a process that verifies a system or equipment operates according to specified requirements under real-world conditions, ensuring it consistently performs its intended function within predetermined limits.
Probability Density Function (PDF): 연속 확률 변수가 특정 값을 가질 가능성을 나타내는 함수로, 특정 구간에서 곡선 아래 면적은 해당 변수가 그 구간 내에 속할 확률을 나타냅니다.
Process Failure Mode and Effects Analysis (PFMEA): 제조 또는 비즈니스 프로세스에서 발생할 수 있는 잠재적 실패를 식별하고 평가하고, 결과에 미치는 영향을 분석하고, 위험을 완화하기 위한 조치의 우선순위를 정하는 체계적인 방법.
Product Data Management (PDM): 제품 수명 주기 전반에 걸쳐 제품 관련 데이터와 프로세스를 관리하는 시스템으로, 이해 관계자 간의 협업, 버전 관리 및 데이터 검색을 용이하게 하여 제품 개발 및 제조의 효율성을 높이고 오류를 줄입니다.
Product Lifecycle Management (PLM): a systematic approach to managing a product's lifecycle from inception, through engineering design and manufacturing, to service and disposal, integrating people, processes, data, and technology to improve product quality, reduce time to market, and enhance collaboration across stakeholders.
Production Part Approval Process (PPAP): 대량 생산 전에 공급업체가 품질 요구 사항을 충족하는지 확인하기 위해 제조 과정에서 사용되는 표준화된 절차로, 설계 사양, 공정 능력 및 생산 샘플에 대한 문서화 및 검증을 통해 고객 기대치와의 부합 여부를 확인합니다.
Programmable Logic Controller (PLC): 산업 공정 자동화에 사용되는 디지털 컴퓨터로, 명령어를 저장하는 프로그래밍 가능한 메모리, 기계를 모니터링하고 제어하기 위한 입출력 인터페이스, 그리고 제어 알고리즘을 실행하는 프로세서로 구성됩니다.
Project Management Office (PMO): 조직 내에서 프로젝트 관리 관행을 표준화하고, 거버넌스를 제공하며, 프로젝트 실행을 지원하고, 전략적 목표와의 일치를 보장하고 프로젝트 성과를 개선하기 위해 자원 배분을 촉진하는 중앙 집중식 조직입니다.
Random Access Memory (RAM): 하드디스크는 데이터를 어떤 순서로든 읽고 쓸 수 있는 컴퓨터 메모리 유형으로, 활성 프로세스와 애플리케이션에 빠른 접근과 임시 저장을 가능하게 합니다. 휘발성 메모리이므로 전원이 꺼지면 데이터가 손실됩니다.
Read-Only Memory (ROM): 비휘발성 저장 매체는 전원이 꺼져도 데이터가 유지되는 매체로, 일반적으로 자주 수정되지 않는 펌웨어 또는 소프트웨어를 저장하는 데 사용됩니다. 접근은 일반적으로 읽기 전용이며, 데이터 쓰기 기능은 제한적이거나 없습니다.
Request For Comments (RFC): 표준, 프로토콜 또는 방법론을 제안하여 커뮤니티 내에서 검토 및 논의를 거쳐 공식적인 채택으로 이어지는 문서입니다. 이는 기술 분야의 이해관계자들 간의 피드백을 수렴하고 협력을 증진하는 수단으로 활용됩니다.
Return on Investment (ROI): 투자 수익성을 평가하는 데 사용되는 재무 지표로, 투자 순이익을 초기 비용으로 나눈 값이며 백분율로 표시됩니다.
Serial Shipping Container Code (SSCC): a unique identifier for logistics units, consisting of 18 digits, used to track and manage shipments in supply chains, facilitating automated data capture and improving inventory accuracy.
Solid State Drive (SSD): NAND 기반 플래시 메모리를 사용하여 영구 데이터를 저장하는 데이터 저장 장치로, 기존 하드 디스크 드라이브에 비해 읽기 및 쓰기 속도가 빠르고 지연 시간이 짧으며 내구성이 뛰어나고 움직이는 부품이 없습니다.
Statistical Process Control (SPC): a method of quality control that employs statistical techniques to monitor and control a process, ensuring it operates at its full potential by identifying variations and maintaining consistent output within specified limits.
Structured Query Language (SQL): 관계형 데이터베이스를 관리하고 조작하는 데 사용되는 표준화된 프로그래밍 언어로, 사용자는 미리 정의된 명령과 구문을 통해 데이터 조회, 업데이트, 삽입 및 삭제와 같은 작업을 수행할 수 있습니다.
Toyota Production System (TPS): 폐기물 감소, 지속적인 개선, 효율적인 생산 흐름을 강조하는 제조 방법론으로, 적시생산(Just-In-Time) 및 지도가(Jidoka)와 같은 기술을 활용하여 품질과 운영 효율성을 향상시킵니다.
Transmission Control Protocol (TCP): 인터넷 프로토콜 제품군의 핵심 프로토콜로서, 네트워크를 통해 애플리케이션 간에 안정적이고, 순서대로, 그리고 오류 검사가 완료된 데이터 전송을 보장합니다. 연결을 설정하고, 데이터 흐름을 관리하며, 패킷 손실 시 재전송을 처리합니다.
Unique Device Identification (UDI): a system that assigns a distinct numeric or alphanumeric code to medical devices, enabling their identification and tracking throughout their lifecycle, ensuring traceability, regulatory compliance, and improved patient safety.
Universal Serial Bus (USB): 컴퓨터에 장치를 연결하여 데이터 전송 및 전원 공급을 가능하게 하는 표준입니다. 다양한 프로토콜을 지원하고 핫 스와핑을 허용하며, 여러 버전이 서로 다른 데이터 전송 속도와 전력 용량을 제공합니다. 키보드, 마우스, 저장 장치와 같은 주변 장치에 일반적으로 사용됩니다.
User Requirement Specification (URS): 시스템이나 제품에 대한 사용자의 요구사항과 기대치를 상세히 기술한 문서로, 개발을 안내하고 사용자 목표와의 일치를 보장하기 위해 기능적 및 비기능적 요구사항을 명시합니다.
User Datagram Protocol (UDP): 연결을 설정하지 않고 데이터그램을 전송할 수 있는 연결 없는 전송 계층 프로토콜로, 최소한의 오류 복구 서비스만 제공합니다. 스트리밍이나 온라인 게임처럼 속도가 안정성보다 우선시되는 빠르고 효율적인 데이터 전송이 필요한 애플리케이션에 적합합니다.
Value Engineering (VE): 프로젝트의 기능을 분석하고 비용을 절감하며 품질이나 신뢰성을 희생하지 않고 성능을 향상시켜 프로젝트의 가치를 높이는 체계적인 방법입니다. 이는 비용 효율적인 대안을 파악하고 실행하기 위해 여러 분야의 전문가가 협력하는 팀워크를 포함합니다.