Moderne Deanonymisierungstechniken haben die Proxy-Funktionalität auf Anwendungsebene als unzureichend entlarvt, da ausgeklügelte Malware und falsch konfigurierte Software häufig die lokalen Netzwerkeinstellungen umgehen, um zugrunde liegende IP-Adressen und Hardware-Kennungen offenzulegen.
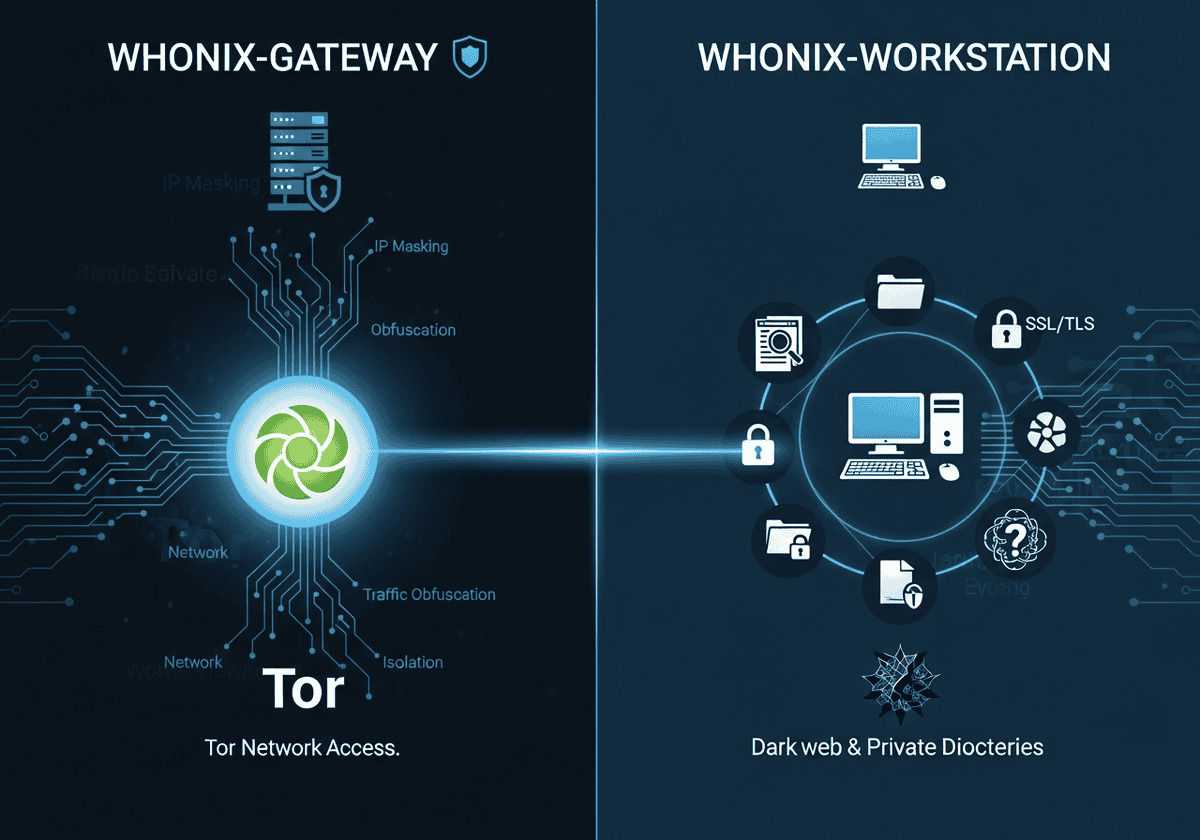
Whonix behebt diese Schwachstellen durch eine Dual-VM-Architektur, die das Netzwerk-Gateway architektonisch vom Benutzer trennt. ArbeitsplatzDadurch werden IP-Leaks und DNS-Hijacking durch obligatorisches Tor-Routing und Stream-Isolation auf Anwendungsebene effektiv eliminiert.
Dieser Artikel bietet eine technische Analyse des Whonix-Frameworks mit Fokus auf die Implementierung von Sicherheit durch Segmentierung und die Abwehr von Seitenkanalangriffen. Wir untersuchen die zugrundeliegenden Mechanismen zur Verhinderung von Identitätskorrelationen und zur Aufrechterhaltung eines konsistenten Anonymitätsprofils über verschiedene Sitzungen hinweg und bewerten die Fähigkeit der Plattform, fortgeschrittener Überwachung innerhalb einer virtualisierten Infrastruktur standzuhalten.
Hinweis: Dies ist ein ausführlicher Artikel. Es wird empfohlen, zuvor folgende Artikel zu lesen:
Wichtigste Erkenntnisse
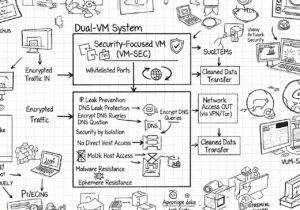
- Dual-VM-Architektur: Trennt das Netzwerk-Gateway von der Benutzer-Workstation, um Datenlecks zu verhindern.
- Schutz vor IP-Leaks: Die Workstation kennt Ihre tatsächliche IP-Adresse nicht.
- Obligatorisches Tor-Routing: Der gesamte Datenverkehr der Workstations wird vom Gateway über das Tor-Netzwerk geleitet.
- Sicherheit durch Isolation: Die Kompromittierung einer Anwendung gibt Ihre Netzwerkidentität nicht preis.
- Sichere Zeitsynchronisierung: Verwendet sdwdate, um eine De-Anonymisierung durch Zeitabweichungen oder Zeitzonen zu verhindern.
- Hardware-Maskierung: Verbirgt die tatsächlichen Hardware-Seriennummern und MAC-Adressen vor dem Gastbetriebssystem.
- Schutz vor DNS-Leaks: Leitet automatisch alle DNS-Anfragen über das Tor-Netzwerk.
- Tor-Browser Integration: Beinhaltet einen vorkonfigurierten Tor Browser für standardisierte Web-Anonymität.
- Datenpersistenz: Entwickelt, um Dateien und Konfigurationen auch nach Neustarts zu speichern, im Gegensatz zu Systemen mit Gedächtnisverlust.
- Malware-Resistenz: Selbst Malware mit Root-Rechten auf der Workstation kann die Tor-Sicherheitsvorkehrungen des Gateways nicht umgehen.
- Kein Tor über Tor: Das Ausführen eines zweiten Tor-Clients innerhalb der Workstation wird nicht empfohlen und ist riskant.
Whonix in Kürze
Whonix ist ein spezialisiertes, auf Debian basierendes Betriebssystem, das für fortgeschrittene Anonymität und Sicherheit durch eine einzigartige Dual-VM-Architektur (Virtual Machine) entwickelt wurde. Im Gegensatz zu herkömmlichen Datenschutztools, die als Anwendungen innerhalb eines Host-Betriebssystems ausgeführt werden, teilt Whonix seine Operationen in zwei separate Komponenten auf:
- das Whonix-Gateway: führt den Tor-Prozess aus und fungiert als transparenter Proxy
- Die Whonix-Workstation: bietet eine abgeschottete Umgebung für Benutzeraktivitäten wie Web-Browsing, Dokumentenbearbeitung und Kommunikation.
Diese beiden VMs sind über ein isoliertes internes virtuelles Netzwerk miteinander verbunden. Dadurch wird sichergestellt, dass die Workstation keinen direkten Zugriff auf die physische Netzwerkschnittstelle des Host-Rechners hat und nur über die Tor-Verbindung des Gateways mit der Außenwelt kommunizieren kann.
Der wichtigste technische Vorteil dieses Designs liegt in der Abschwächung von De-Anonymisierungsangriffen und DNS-Leaks. Da die Workstation architektonisch weder die tatsächliche IP-Adresse noch die MAC-Adresse des Hosts kennt, kann selbst eine hochentwickelte Malware mit Root-Rechten keine Verbindung zum Server herstellen und die wahre Identität des Benutzers preisgeben.
Darüber hinaus implementiert Whonix Stream Isolation, wodurch sichergestellt wird, dass verschiedene Anwendungen (wie Webbrowser und E-Mail-Client) separate Tor-Verbindungen nutzen, um eine Identitätskorrelation zu verhindern. Indem der gesamte Datenverkehr – einschließlich Systemaktualisierungen und Hintergrundprozesse – auf Betriebssystemebene über das Tor-Netzwerk geleitet wird, bietet Whonix eine ausfallsichere Umgebung, die deutlich robuster ist als die Verwendung des Tor Browsers auf einem standardmäßigen, nicht gehärteten Betriebssystem.
Vorteile
| Nachteile
|
Whonix-Alternativen

Die Auswahl des geeigneten Datenschutztools erfordert ein klares Verständnis davon, ob Ihr Ziel einfache Daten sind. Verschlüsselunganonymes Surfen im Web oder eine umfassende Hochsicherheitsumgebung.
Der folgende Vergleich bewertet VPNs, den Tor Browser und Whonix anhand wichtiger Kriterien wie Anonymität, Schutz vor Datenlecks und Benutzerfreundlichkeit, um Ihnen zu helfen, die beste Lösung für Ihre spezifischen Bedürfnisse zu finden:
| VPN (Virtuelles privates Netzwerk) | Tor-Browser | Whonix (Betriebssystem) | |
| Hauptziel | Datenschutz & Geo-Spoofing | Anonymität und Zensurumgehung | Maximale Sicherheit und Leckageverhinderung |
| So funktioniert es | Leitet den Datenverkehr über einen einzigen verschlüsselten „Tunnel“ zu einem Server, der einem Anbieter gehört. | Leitet den Datenverkehr über 3 zufällig ausgewählte Ebenen von Freiwilligenknoten (Eingang, Mitte, Ausgang). | Eine „Gateway“-VM leitet den gesamten Betriebssystemverkehr über Tor; auf einer „Workstation“-VM laufen die Anwendungen. |
| Anonymitätsstufe | Niedrig bis mittel. Der VPN-Anbieter kennt Ihre echte IP-Adresse und kann Ihren Datenverkehr einsehen. | Hoch. Kein einzelner Knoten kennt sowohl Ihre IP-Adresse als auch Ihr Ziel. | Sehr hoch. Entwickelt, um eine „De-Anonymisierung“ auch dann zu verhindern, wenn der Browser gehackt wird. |
| Schutz vor IP-Lecks | Basic. Wenn die VPN-Verbindung abbricht, kann Ihre echte IP-Adresse durchsickern (es sei denn, ein „Kill Switch“ wird verwendet). | Gut. Schützt nur den Datenverkehr innerhalb des Browsers. Andere Apps geben Ihre echte IP-Adresse preis. | Gesamt. Aus architektonischen Gründen ist es der Workstation nicht möglich, Ihre tatsächliche IP-Adresse zu sehen. |
| Geschwindigkeit | Schnell. Geeignet für 4K-Streaming, Gaming und große Downloads. | Langsam. Der Datenverkehr wird über verschiedene Gebiete der Welt geleitet, was zu hohen Latenzzeiten führt, die durch die Geschwindigkeit des Tor-Netzwerks begrenzt sind. | |
| Benutzerfreundlichkeit | Ganz einfach. „Verbinden“-Apps mit einem Klick für alle Geräte. | Einfach. Funktioniert wie ein normaler Webbrowser (basierend auf Firefox). | Schwierig. Erfordert VirtualBox/KVM und Kenntnisse über virtuelle Maschinen. |
| Vertrauensmodell | Zentralisiert. Sie müssen darauf vertrauen, dass der VPN-Anbieter Ihre Daten nicht protokolliert. | Dezentral. Sie müssen keiner einzelnen Person oder Institution vertrauen. | Dezentral. Basierend auf Tor und Open Source Linux (Debian). |
| Kosten | Üblicherweise wird für seriöse „No-Log“-Dienste bezahlt. | Frei. | Frei. |
… mit Qubes OS?
Der grundlegende Unterschied zwischen Qubes OS und Whonix liegt in ihren primären Sicherheitszielen:, während
- Qubes Das Betriebssystem setzt auf Sicherheit durch Isolation: Ein auf einem Hypervisor vom Typ 1 basierendes Betriebssystem, das es dem Benutzer ermöglicht, sein digitales Leben in separate virtuelle Maschinen (Qubes) wie „Arbeit“, „Privat“ und „Banking“ zu unterteilen. Wird eine Qube von Schadsoftware kompromittiert, stellt die Isolation sicher, dass der Angreifer nicht auf die Daten in anderen Qubes zugreifen kann.
- Whonix konzentriert sich auf Anonymität durch Torifizierung: Spezielle Konfiguration zweier VMs, die speziell dafür entwickelt wurden, die IP-Adresse eines Benutzers zu verbergen und die Nachverfolgung auf Netzwerkebene zu verhindern.
Während Qubes die Integrität Ihrer lokalen Daten in verschiedenen Kontexten schützt, schützt Whonix Ihre Identität vor dem externen Internet.
Die beiden Systeme entfalten ihr volles Potenzial durch eine tiefgreifende technische Komplementarität, die als Whonix-on-Qubes bekannt ist: Bei dieser Integration läuft Whonix nicht innerhalb einer Drittanbieteranwendung wie VirtualBox, sondern ist direkt in die Qubes integriert. Ökosystem als eine Reihe von „TemplateVMs“. Qubes ersetzt den Standard-Linux-Netzwerkstack durch eine Whonix-Gateway-ProxyVM, die den gesamten Datenverkehr von einer bestimmten Whonix-Workstation-AppVM über das Tor-Netzwerk leitet.
Diese Konfiguration ist deutlich sicherer als eine Standardinstallation von Whonix, da Qubes den Xen-Hypervisor nutzt, der wesentlich schwieriger zu kompromittieren ist als Virtualisierungssoftware für Endverbraucher. Dadurch entsteht ein mehrschichtiger Schutz: Qubes bildet die Trennwände zwischen den Prozessen, während Whonix den Netzwerkverkehr verschlüsselt.
Über die einfache Integration hinaus ermöglicht die Kombination dieser beiden Plattformen fortschrittliche Sicherheitsabläufe, die mit keiner der beiden allein realisierbar wären, insbesondere die Verwendung von temporären Whonix-VMs. In Qubes kann ein Benutzer eine Whonix-Workstation starten, die nur für eine einzige Sitzung existiert. Sobald die Anwendung oder VM geschlossen wird, wird die gesamte Umgebung – einschließlich jeglicher Malware oder forensischer Spuren – sofort vom System gelöscht. Dadurch vereint Qubes die „amnestischen“ Eigenschaften von Tails (einem Live-Betriebssystem) mit der persistenten, hochisolierenden Hardware-Sicherheit von Qubes.
Zusammenfassung: Wann sollte man Whonix verwenden?

- Sie sind Journalist, Whistleblower oder Forscher und arbeiten mit hochriskanten Informationen.
- Sie befürchten Schadsoftware, die versuchen könnte, „nach Hause zu telefonieren“ und Ihre echte IP-Adresse preiszugeben.
- Sie müssen andere Anwendungen als einen Browser (z. B. einen E-Mail-Client oder eine Chat-App) anonym nutzen.
Urteil: Am besten geeignet für maximale Sicherheit und professionelle Anonymität.
For text chat over Tor, a free irc client configured on the Workstation, or an online irc client opened in the browser, can reach IRC networks without exposing the real address. Newcomers can start with a few irc commands such as join and msg, and read how to use irc before connecting.
Häufig gestellte Fragen
Was ist die Kernarchitektur von Whonix?
Whonix verwendet ein Dual-VM-Design, bestehend aus einem Gateway, das alle Tor-Verbindungen verarbeitet, und einer Workstation für Benutzeranwendungen. Diese Trennung gewährleistet, dass die Workstation niemals die echte IP-Adresse oder die Seriennummern der Hardware des Benutzers kennt.
Wie verhindert Whonix IP-Leaks, selbst wenn eine Anwendung kompromittiert ist?
Da die Workstation keinen direkten Internetzugang hat und nur über das Gateway kommunizieren kann, kann selbst Schadsoftware mit Root-Rechten Ihre echte IP-Adresse weder ermitteln noch verbreiten. Der gesamte Datenverkehr wird durch die Firewall-Regeln des Gateways zwangsweise über das Tor-Netzwerk geleitet.
Warum verwendet Whonix zwei separate virtuelle Maschinen anstatt einer?
Die Verwendung zweier VMs schafft eine „Sicherheitsbarriere durch Isolation“, die Netzwerklecks und die Identifizierung lokaler Hardware verhindert. Selbst wenn die Anwendungsschicht der Workstation kompromittiert wird, bleibt die Netzwerkschicht des Gateways isoliert und sicher.
Kann ich Whonix verwenden, wenn mein Host-Betriebssystem mit Malware infiziert ist?
Nein, denn das Host-Betriebssystem und sein Hypervisor haben die vollständige Kontrolle über die virtuellen Maschinen. Wenn der Host kompromittiert wird, kann ein Angreifer Tastatureingaben protokollieren, Screenshots erstellen oder die Whonix-VMs direkt manipulieren.
Worin unterscheidet sich Whonix vom Betriebssystem Tails?
Tails ist ein Live-Betriebssystem, das keine Spuren auf der Festplatte hinterlässt, während Whonix für den dauerhaften Einsatz in virtualisierten Umgebungen konzipiert ist. Dank seiner Split-VM-Architektur bietet Whonix einen stärkeren Schutz vor bestimmten Arten von De-Anonymisierungsangriffen.
Ist die Nutzung eines VPNs mit Whonix sicher?
Die Nutzung eines VPNs ist zwar möglich, erhöht aber die Komplexität und kann potenziell neue Angriffsvektoren oder das Risiko einer eingeschränkten Sichtweise mit sich bringen. Sie wird daher generell nur fortgeschrittenen Nutzern empfohlen, die ihre Tor-Nutzung vor ihrem Internetanbieter verbergen oder auf Dienste zugreifen müssen, die Tor blockieren.
Was ist „Stream Isolation“ und warum ist sie in Whonix wichtig?
Die Stream-Isolation zwingt verschiedene Anwendungen, separate Tor-Verbindungen zu nutzen, sodass ihr Datenverkehr von einem Exit-Node nicht ohne Weiteres korreliert werden kann. Dies verhindert, dass ein Beobachter Ihre Webbrowser-Sitzung mit Ihrer E-Mail-Synchronisierung im Hintergrund oder anderen Aktivitäten in Verbindung bringt.
Warum weicht die Systemzeit in Whonix von meiner Ortszeit ab?
Whonix uses UTC and a tool called sdwdate to synchronize time securely via Zwiebel Anstelle unsicherer NTP-Server werden Dienste genutzt. Dies verhindert sogenannte „Zeitangriffe“, bei denen ein Angreifer mithilfe von Zeitabweichungen oder lokalen Zeitzonen Ihren physischen Standort ermittelt.
Kann ich Whonix wie Tails auf einem USB-Stick ausführen?
Whonix ist nicht primär als bootfähiger Live-USB-Stick konzipiert, kann aber auf einer externen Festplatte installiert und über ein Host-Betriebssystem ausgeführt werden. Für ein wirklich unkompliziertes und intuitives Erlebnis auf beliebiger Hardware bleibt Tails die beste Wahl.
Schützt mich Whonix vor Browser-Fingerprinting?
Whonix beinhaltet den Tor Browser, der speziell so angepasst wurde, dass er einen einheitlichen Fingerabdruck erzeugt, der von Millionen anderer Nutzer geteilt wird. Durch die Ausführung in der standardisierten Workstation-Umgebung wird die Anzahl der für Websites verfügbaren eindeutigen Hardware-Kennungen weiter reduziert.
Warum wird davon abgeraten, einen Tor-Client innerhalb der Whonix-Workstation auszuführen?
Die Verwendung von „Tor über Tor“ erzeugt eine verschachtelte Verbindung, die die Leistung erheblich beeinträchtigt und zu unvorhersehbarem Routing-Verhalten führen kann. Sie bietet keine „doppelte Anonymität“ und kann Ihre Datenverkehrsmuster für Netzwerkbeobachter sogar noch deutlicher erkennbar machen.
Weiterführende Lektüre & Konzepte (Experten)
- Tor-Netzwerk: Ein dezentrales Anonymisierungsnetzwerk, das Ihren Datenverkehr über drei zufällige Relaisstationen leitet, um Ihre Identität und Ihren Standort vor Beobachtern zu verbergen.
- Virtualisierung: Die Technologie, die zum Betrieb der Zwei-VM-Architektur von Whonix verwendet wird, bietet eine Trennungsschicht zwischen den Gastbetriebssystemen und Ihrer physischen Hardware.
- Operative Sicherheit (OpSec): die Gesamtheit der Gewohnheiten und Verfahren, die Sie befolgen müssen, um zu verhindern, dass Ihre Identität durch Verhaltensmuster oder versehentliche Datenlecks preisgegeben wird.
- Pseudonymität: Die Verwendung eines dauerhaften, aber nicht identifizierenden Alias erfordert eine sorgfältige Verwaltung in Whonix, um die Verknüpfung verschiedener Online-Identitäten zu vermeiden.
- Stromisolierung: Eine Funktion, die verschiedene Anwendungen dazu zwingt, unterschiedliche Tor-Verbindungen zu nutzen, wodurch verhindert wird, dass ein Beobachter Ihre Aktivitäten über verschiedene Dienste hinweg korreliert.
- Transparentes Proxying: Ein Mechanismus, bei dem das Gateway automatisch den gesamten Workstation-Datenverkehr abfängt und über Tor weiterleitet, selbst bei Anwendungen, die nicht nativ dafür konfiguriert sind.
- DNS-Leak: Eine Sicherheitslücke, bei der Ihre Domainnamenanfragen das Anonymisierungsnetzwerk umgehen und möglicherweise Ihren Browserverlauf Ihrem Internetanbieter offenlegen.
- IP-Leak: Ein kritischer Fehler, bei dem Ihre echte, die Anonymisierung aufhebende IP-Adresse einem Zielserver oder einem Lauscher offengelegt wird.
- Browser-Fingerprinting: Eine Tracking-Technik, die Sie anhand einzigartiger Browserkonfigurationen identifiziert. Whonix wirkt dem entgegen, indem es eine standardisierte Umgebung bereitstellt.
- Tor über Tor: a problematic configuration where a Tor client is run inside a system already routed through Tor, which can lead to performance issues and unpredictable security risks.
- Tor-Brücken: Private Tor-Relays, die nicht im öffentlichen Verzeichnis aufgeführt sind und dazu dienen, die Zensur in Regionen zu umgehen, in denen das Tor-Netzwerk blockiert ist.
- Eingangswächter: Die ersten Relays in einem Tor-Netzwerk, die speziell aufgrund ihrer langfristigen Stabilität ausgewählt werden, um Benutzer vor bestimmten Arten von Deanonymisierungsangriffen zu schützen.
- Zwiebeldienste: Websites oder Dienste, die mit .Zwiebel and are hosted entirely within the Tor network, providing end-to-end encryption and metadata protection.
- Identitätskorrelation: Das Risiko, dass ein Angreifer verschiedene Sitzungen oder Konten derselben Person zuordnet, indem er gemeinsame Kennungen oder konsistente Verhaltensmerkmale beobachtet.
Externe Links auf Whonix
Internationale Standards
- ISO/IEC 27001:2013 Informationstechnik – Sicherheitstechniken – Informationssicherheits-Managementsysteme – Anforderungen
- ISO/IEC 27002:2013 Informationstechnologie – Sicherheitstechniken – Verhaltenskodex für Informationssicherheitskontrollen
- NIST SP 800-53 Rev. 5 Sicherheits- und Datenschutzmaßnahmen für Informationssysteme und Organisationen
(Bewegen Sie den Mauszeiger über den Link, um unsere Inhaltsbeschreibung anzuzeigen)