Las técnicas modernas de desanonimización han hecho que el proxy de la capa de aplicación sea insuficiente, ya que el malware sofisticado y el software mal configurado a menudo pasan por alto las configuraciones de la red local para exponer las direcciones IP y los identificadores de hardware subyacentes.
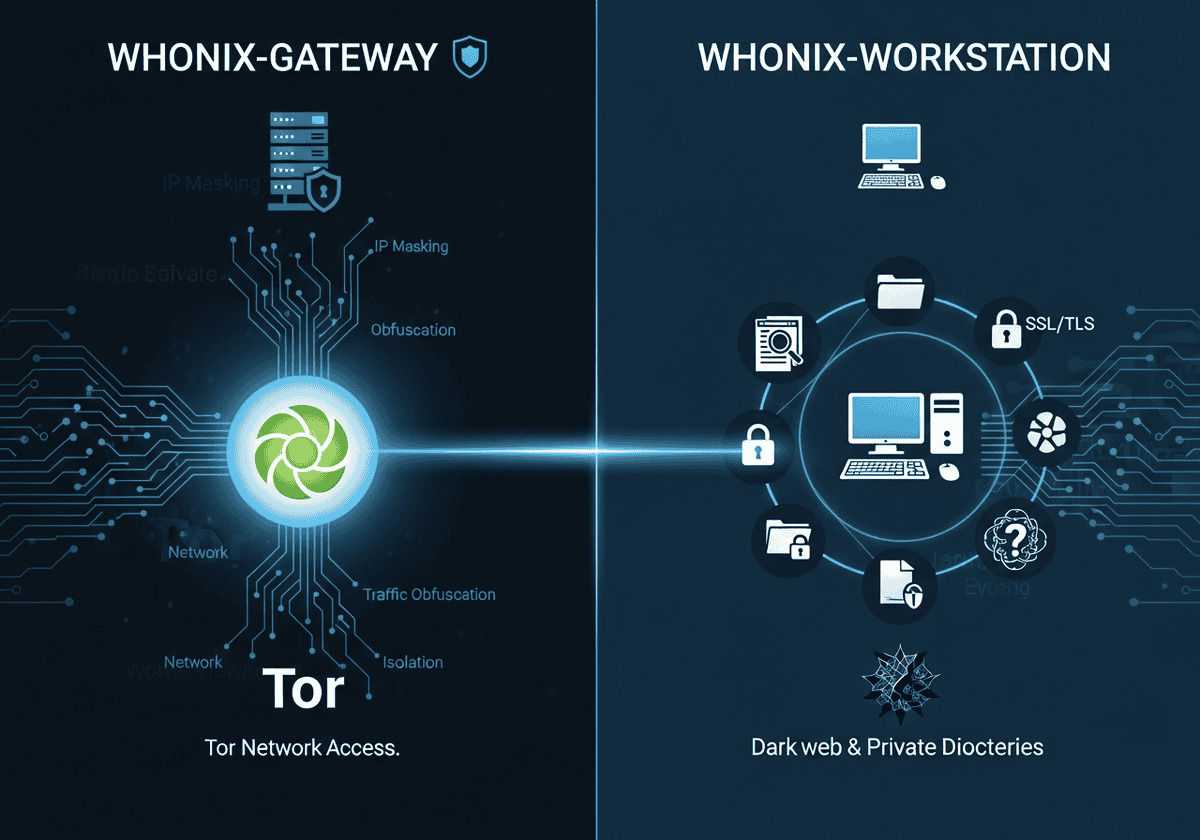
Whonix aborda estas vulnerabilidades a través de una arquitectura de doble máquina virtual que separa arquitectónicamente la puerta de enlace de red del usuario. puesto de trabajo, eliminando eficazmente las fugas de IP y el secuestro de DNS a través del enrutamiento Tor obligatorio y el aislamiento del flujo a nivel de aplicación.
Este artículo ofrece un análisis técnico del marco Whonix, centrándose en la implementación de la seguridad mediante la compartimentación y la mitigación de ataques de canal lateral. Examinamos los mecanismos subyacentes utilizados para prevenir la correlación de identidades y mantener un perfil de anonimato consistente en distintas sesiones, evaluando la capacidad de la plataforma para resistir la vigilancia avanzada dentro de una infraestructura virtualizada.
Tenga en cuenta que este es un artículo exhaustivo. Se recomienda leer previamente los siguientes artículos:
Conclusiones clave
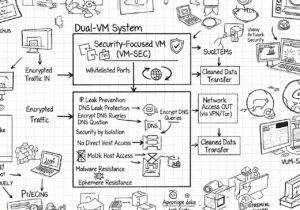
- Arquitectura de doble VM: separa la puerta de enlace de red de la estación de trabajo del usuario para evitar fugas.
- Prevención de fugas de IP: la estación de trabajo no tiene conocimiento de su dirección IP real.
- Enrutamiento Tor obligatorio: todo el tráfico de la estación de trabajo es forzado a través de la red Tor por la puerta de enlace.
- Seguridad por aislamiento: comprometer una aplicación no revela su identidad de red.
- Sincronización horaria segura: utiliza sdwdate para evitar la desanonimización por desfase horario o zonas horarias.
- Enmascaramiento de hardware: oculta los números de serie del hardware real y las direcciones MAC del sistema operativo invitado.
- Protección contra fugas de DNS: enruta automáticamente todas las consultas de DNS a través de la red Tor.
- Navegador Tor Integración: incluye un navegador Tor preconfigurado para el anonimato web estandarizado.
- Persistencia de datos: diseñada para guardar archivos y configuraciones después de reinicios, a diferencia de los sistemas amnésicos.
- Resistencia al malware: el malware a nivel de raíz en la estación de trabajo no puede evadir la aplicación de Tor del portal.
- No Tor sobre Tor: ejecutar un segundo cliente Tor dentro de la estación de trabajo no se recomienda y es riesgoso.
Whonix en resumen
Whonix es un sistema operativo especializado, basado en Debian, diseñado para ofrecer anonimato y seguridad avanzados mediante una arquitectura única de máquina virtual (VM) dual. A diferencia de las herramientas de privacidad estándar que se ejecutan como aplicaciones dentro de un sistema operativo host, Whonix divide sus operaciones en dos componentes distintos:
- La puerta de entrada a Whonix: ejecuta el proceso Tor y actúa como un sistema transparente apoderado
- La estación de trabajo Whonix: proporciona un entorno aislado para actividades del usuario como navegación web, edición de documentos y comunicaciones.
Estas dos máquinas virtuales están conectadas a través de una red virtual interna aislada, lo que garantiza que la estación de trabajo no tenga una ruta directa a la interfaz de red física de la máquina host y solo pueda comunicarse con el mundo exterior a través del circuito Tor del Gateway.
La principal ventaja técnica de este diseño es la mitigación de ataques de desanonimización y fugas de DNS. Dado que la estación de trabajo desconoce arquitectónicamente la dirección IP o MAC real del host, ni siquiera una infección de malware sofisticada con privilegios de root puede revelar la verdadera identidad del usuario.
Además, Whonix implementa el Aislamiento de Flujo, que garantiza que diferentes aplicaciones (como un navegador web y un cliente de correo electrónico) utilicen circuitos Tor separados para evitar la correlación de identidades. Al forzar todo el tráfico —incluidas las actualizaciones del sistema y los procesos en segundo plano— a través de la red Tor a nivel de sistema operativo, Whonix proporciona un entorno a prueba de fallos significativamente más robusto que usar el Navegador Tor en un sistema operativo estándar sin protección.
Ventajas
| Contras
|
Alternativas a Whonix

Para seleccionar la herramienta de privacidad adecuada es necesario comprender claramente si su objetivo es simplemente el almacenamiento de datos. cifrado, navegación web anónima o un entorno integral de alta seguridad.
La siguiente comparación evalúa las VPN, el navegador Tor y Whonix en función de métricas clave como anonimato, protección contra fugas y facilidad de uso para ayudarlo a identificar la mejor solución para sus necesidades específicas:
| VPN (Red Privada Virtual) | Navegador Tor | Whonix (Sistema operativo) | |
| Objetivo principal | Privacidad y suplantación geográfica | Anonimato y elusión de la censura | Máxima seguridad y prevención de fugas |
| Cómo funciona | Enruta el tráfico a través de un único “túnel” cifrado a un servidor propiedad de un proveedor. | Enruta el tráfico a través de 3 capas aleatorias de nodos voluntarios (Entrada, Medio, Salida). | Una VM “Gateway” fuerza todo el tráfico del sistema operativo a través de Tor; una VM “Workstation” ejecuta las aplicaciones. |
| Nivel de anonimato | Bajo a medio. El proveedor de VPN conoce tu IP real y puede ver tu tráfico. | Alto. Ningún nodo conoce tanto tu IP como tu destino. | Muy alto. Diseñado para evitar la “desanonimización” incluso si el navegador es pirateado. |
| Protección contra fugas de IP | Básico. Si la VPN falla, tu IP real puede filtrarse (a menos que uses un “Kill Switch”). | Bien. Solo protege el tráfico dentro del navegador. Otras aplicaciones filtran tu IP real. | Total. Es arquitectónicamente imposible que la estación de trabajo vea su IP real. |
| Velocidad | Rápido. Adecuado para transmisión 4K, juegos y descargas grandes. | Lento. El tráfico rebota alrededor del mundo, lo que provoca una alta latencia, limitada por la velocidad de la red Tor. | |
| Facilidad de uso | Muy fácil. Conectar aplicaciones con un solo clic para todos los dispositivos. | Fácil. Funciona como un navegador web estándar (basado en Firefox). | Difícil. Requiere VirtualBox/KVM y conocimiento de máquinas virtuales. |
| Modelo de confianza | Centralizado. Debe confiar en que el proveedor de VPN no registrará sus datos. | Descentralizado. No tienes que confiar en ninguna persona o entidad. | Descentralizado. Construido sobre Tor y Linux de código abierto (Debian). |
| Costo | Generalmente se paga por servicios “sin registro” de buena reputación. | Gratis. | Gratis. |
…con Qubes OS?
La diferencia fundamental entre Sistema operativo Qubes y Whonix se encuentra en sus principales objetivos de seguridad: mientras
- Qubes El sistema operativo se centra en la seguridad a través del aislamiento: Un sistema operativo basado en hipervisor de tipo 1 que permite al usuario compartimentar su vida digital en máquinas virtuales (qubes) separadas, como "trabajo", "personal" y "banca". Si un qube se ve comprometido por malware, el aislamiento garantiza que el atacante no pueda acceder a los datos de otros qubes.
- Whonix se centra en el anonimato a través de la torificación: configuración especializada de dos máquinas virtuales diseñada específicamente para ocultar la dirección IP de un usuario y evitar el seguimiento a nivel de red.
Mientras que Qubes protege la integridad de sus datos locales en diferentes contextos, Whonix protege su identidad de Internet externo.
Los dos sistemas alcanzan su máximo potencial a través de una profunda complementariedad técnica conocida como Whonix-on-Qubes: En esta integración, Whonix no se ejecuta dentro de una aplicación de terceros como VirtualBox; en cambio, se integra directamente en Qubes. ecosistema Como un conjunto de "TemplateVMs". Qubes reemplaza la pila de red estándar de Linux con un Whonix-Gateway ProxyVM, que fuerza todo el tráfico desde una Whonix-Workstation AppVM designada a través de la red Tor.
Esta configuración es significativamente más segura que la instalación estándar de Whonix, ya que Qubes utiliza el hipervisor Xen, que es mucho más difícil de vulnerar que el software de virtualización de consumo. Esto crea una defensa en capas donde Qubes proporciona las barreras entre las tareas y Whonix proporciona la protección para el tráfico de red.
Más allá de una simple integración, la combinación de estas dos plataformas permite flujos de trabajo de seguridad avanzados que ninguna de las dos podría lograr por sí sola, especialmente las máquinas virtuales Whonix desechables. En Qubes, un usuario puede iniciar una estación de trabajo Whonix que solo existe durante una sesión; al cerrar la aplicación o la máquina virtual, todo el entorno, incluyendo cualquier malware o rastro forense, se elimina instantáneamente del sistema. Esto combina las características "amnésicas" de Tails (un sistema operativo en vivo) con la seguridad de hardware persistente y de alto aislamiento de Qubes.
Resumen: Cuándo usar Whonix

- Usted es un periodista, denunciante o investigador que maneja información de alto riesgo.
- Le preocupa que el malware pueda intentar "llamar a casa" y revelar su dirección IP real.
- Debes usar aplicaciones distintas a un navegador (como un cliente de correo electrónico o una aplicación de chat) de forma anónima.
Veredicto: lo mejor para máxima seguridad y anonimato de nivel profesional.
For text chat over Tor, a free irc client configured on the Workstation, or an online irc client opened in the browser, can reach IRC networks without exposing the real address. Newcomers can start with a few irc commands such as join and msg, and read how to use irc before connecting.
Preguntas frecuentes
¿Cuál es la arquitectura central de Whonix?
Whonix utiliza un diseño de máquina virtual dual que consta de una puerta de enlace que gestiona todas las conexiones Tor y una estación de trabajo para las aplicaciones de usuario. Esta separación garantiza que la estación de trabajo nunca conozca la dirección IP real ni los números de serie del hardware del usuario.
¿Cómo previene Whonix fugas de IP incluso si una aplicación está comprometida?
Dado que la estación de trabajo no tiene acceso directo a internet y solo puede comunicarse a través de la puerta de enlace, ni siquiera el malware de nivel raíz puede descubrir ni difundir su IP real. Todo el tráfico se enruta forzosamente a través de la red Tor mediante las reglas del firewall de la puerta de enlace.
¿Por qué Whonix utiliza dos máquinas virtuales independientes en lugar de una?
El uso de dos máquinas virtuales crea una barrera de seguridad por aislamiento que evita fugas de datos a nivel de red e identificación de hardware local. Si se vulnera la capa de aplicación de la estación de trabajo, la capa de red de la puerta de enlace permanece aislada y segura.
¿Puedo usar Whonix si mi sistema operativo host está infectado con malware?
No, porque el sistema operativo host y su hipervisor tienen control total sobre las máquinas virtuales. Si el host se ve comprometido, un atacante puede registrar pulsaciones de teclas, tomar capturas de pantalla o manipular las máquinas virtuales Whonix directamente.
¿En qué se diferencia Whonix del sistema operativo Tails?
Tails es un sistema operativo "amnésico" en vivo, diseñado para no dejar rastro en el disco duro de una computadora, mientras que Whonix está diseñado para un uso persistente en un entorno virtualizado. Whonix ofrece mayor protección contra ciertos tipos de ataques de desanonimización gracias a su arquitectura de máquina virtual dividida.
¿Es seguro usar una VPN con Whonix?
Si bien es posible, añadir una VPN aumenta la complejidad y puede introducir nuevos vectores de ataque o riesgos de "visión de túnel". Generalmente, solo se recomienda para usuarios avanzados que necesitan ocultar el uso de Tor a su proveedor de internet o acceder a servicios que lo bloquean.
¿Qué es el “Aislamiento de transmisión” y por qué es importante en Whonix?
El aislamiento de flujo obliga a distintas aplicaciones a usar circuitos Tor separados para que un nodo de salida no pueda correlacionar fácilmente su tráfico. Esto impide que un observador vincule su sesión de navegación web con la sincronización de correo electrónico en segundo plano u otras actividades.
¿Por qué la hora del sistema en Whonix es diferente de mi hora local?
Whonix uses UTC and a tool called sdwdate to synchronize time securely via cebolla Servicios en lugar de servidores NTP inseguros. Esto evita ataques de tiempo, donde un adversario utiliza la desviación horaria o las zonas horarias locales para identificar su ubicación física.
¿Puedo ejecutar Whonix en una unidad USB como Tails?
Whonix no está diseñado principalmente como una unidad USB de arranque en vivo, aunque puede instalarse en una unidad externa y ejecutarse mediante un sistema operativo host. Para una verdadera experiencia amnésica "plug-and-play" en cualquier hardware, Tails sigue siendo la opción estándar.
¿Whonix me protege de las huellas dactilares del navegador?
Whonix incluye el Navegador Tor, parcheado específicamente para proporcionar una huella digital uniforme compartida por millones de usuarios. Al ejecutarlo en el entorno estandarizado de Workstation, se reducen aún más los identificadores de hardware únicos disponibles para los sitios web.
¿Por qué se desaconseja ejecutar un cliente Tor dentro de Whonix-Workstation?
Ejecutar "Tor sobre Tor" crea un circuito anidado que degrada significativamente el rendimiento y puede provocar un comportamiento de enrutamiento impredecible. No proporciona "doble anonimato" y, de hecho, puede hacer que sus patrones de tráfico sean más visibles para los observadores de la red.
Lecturas y conceptos relacionados (expertos)
- Red Tor: una red de anonimato descentralizada que enruta su tráfico a través de tres relés aleatorios para ocultar su identidad y ubicación a los observadores.
- Virtualización: la tecnología utilizada para ejecutar la arquitectura de dos VM de Whonix, que proporciona una capa de separación entre los sistemas operativos invitados y su hardware físico.
- Seguridad operacional (OpSec): el conjunto de hábitos y procedimientos que debes seguir para evitar revelar tu identidad a través de patrones de comportamiento o fugas accidentales de datos.
- Seudonimato: el uso de un alias persistente pero no identificable, que requiere una gestión cuidadosa en Whonix para evitar vincular diferentes identidades en línea entre sí.
- Aislamiento de flujo: una característica que obliga a diferentes aplicaciones a utilizar diferentes circuitos Tor, lo que impide que un observador correlacione sus actividades en varios servicios.
- Proxy transparente: un mecanismo donde el Gateway intercepta y enruta automáticamente todo el tráfico de la estación de trabajo a través de Tor, incluso para aplicaciones que no están configuradas de forma nativa para ello.
- Fuga de DNS: una falla de seguridad donde sus solicitudes de nombre de dominio pasan por alto la red de anonimato, revelando potencialmente su historial de navegación a su ISP.
- Fuga de IP: una falla crítica donde su dirección IP real, desanonimizada, queda expuesta a un servidor de destino o a un espía.
- Huellas digitales del navegador: una técnica de seguimiento que lo identifica en función de configuraciones únicas del navegador, que Whonix mitiga al proporcionar un entorno estandarizado.
- Tor sobre Tor: a problematic configuration where a Tor client is run inside a system already routed through Tor, which can lead to performance issues and unpredictable security risks.
- Puentes Tor: relés Tor privados que no aparecen en el directorio público y que se utilizan para eludir la censura en regiones donde la red Tor está bloqueada.
- Guardias de entrada: los primeros relés en un circuito Tor que se eligen específicamente por su estabilidad a largo plazo para proteger a los usuarios contra ciertos tipos de ataques de desanonimización.
- Servicios de cebolla: sitios web o servicios que terminan en .cebolla and are hosted entirely within the Tor network, providing end-to-end encryption and metadata protection.
- Correlación de identidad: el riesgo de que un adversario vincule diferentes sesiones o cuentas a la misma persona al observar identificadores compartidos o rasgos de comportamiento consistentes.
Enlaces externos en Whonix
Normas internacionales
- ISO/IEC 27001:2013 Information technology -- Security techniques -- Information security management systems -- Requirements
- ISO/IEC 27002:2013 Information technology -- Security techniques -- Code of practice for information security controls
- NIST SP 800-53 Rev. 5 Controles de seguridad y privacidad para sistemas de información y organizaciones
(Pase el cursor sobre el enlace para ver nuestra descripción del contenido)