As técnicas modernas de desanonimização tornaram o proxy na camada de aplicação insuficiente, uma vez que malwares sofisticados e softwares mal configurados frequentemente contornam as configurações de rede local para expor os endereços IP e identificadores de hardware subjacentes.
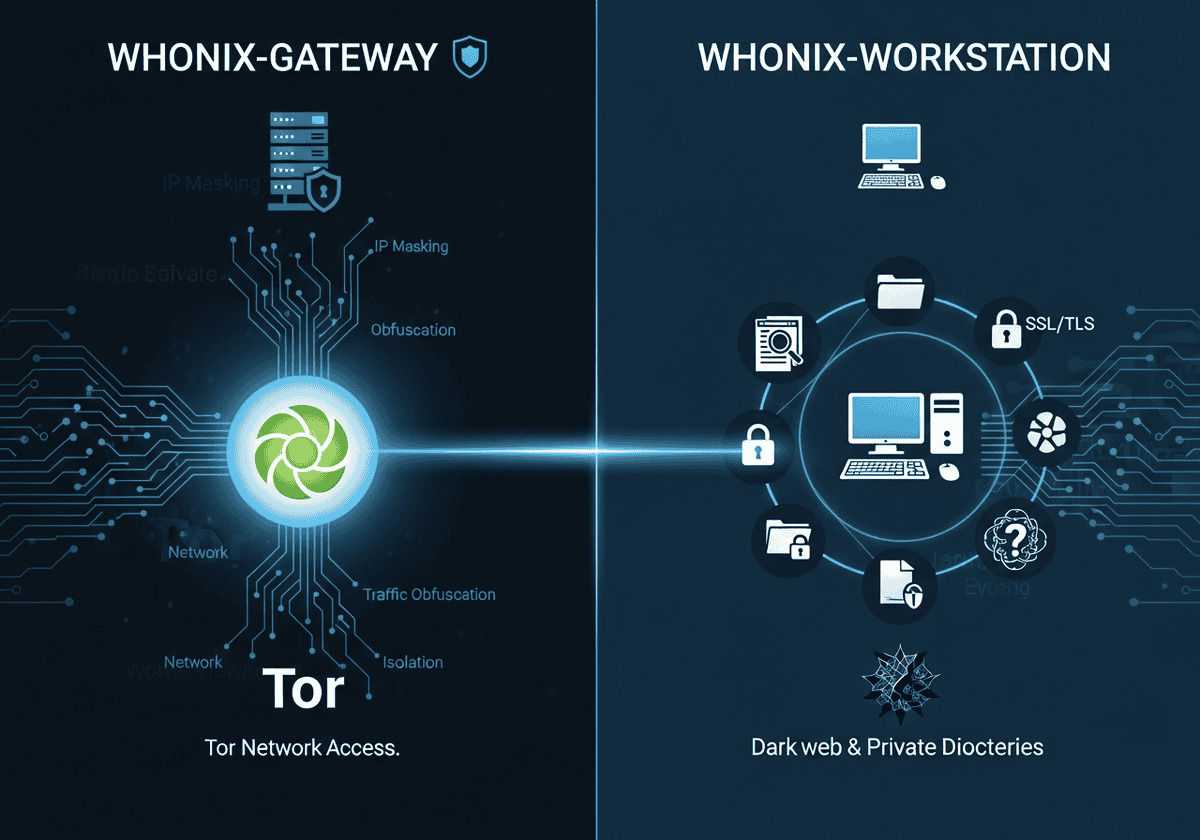
O Whonix resolve essas vulnerabilidades por meio de uma arquitetura de máquina virtual dupla que separa arquiteturalmente o gateway de rede do usuário. estação de trabalho, eliminando efetivamente vazamentos de IP e sequestro de DNS por meio de roteamento Tor obrigatório e isolamento de fluxo em nível de aplicativo.
Este artigo apresenta uma decomposição técnica da estrutura Whonix, com foco na implementação de segurança por meio de compartimentalização e na mitigação de ataques de canal lateral. Examinamos os mecanismos subjacentes utilizados para prevenir a correlação de identidades e manter um perfil de anonimato consistente em sessões distintas, avaliando a capacidade da plataforma de resistir à vigilância avançada em uma infraestrutura virtualizada.
Observe que este é um artigo detalhado. Recomenda-se a leitura prévia destes artigos:
Principais conclusões
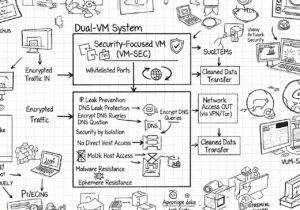
- Arquitetura Dual-VM: separa o gateway de rede da estação de trabalho do usuário para evitar vazamentos.
- Prevenção de vazamento de IP: a estação de trabalho não tem conhecimento do seu endereço IP real.
- Roteamento Tor obrigatório: todo o tráfego da estação de trabalho é forçado a passar pela rede Tor pelo gateway.
- Segurança por isolamento: comprometer um aplicativo não revela sua identidade na rede.
- Sincronização de tempo segura: utiliza o sdwdate para evitar a desanonimização por meio de discrepância de relógio ou fusos horários.
- Mascaramento de hardware: oculta os números de série e endereços MAC reais do hardware do sistema operacional convidado.
- Proteção contra vazamento de DNS: encaminha automaticamente todas as consultas de DNS pela rede Tor.
- Navegador Tor Integração: inclui um navegador Tor pré-configurado para anonimato web padronizado.
- Persistência de dados: projetada para salvar arquivos e configurações mesmo após reinicializações, diferentemente dos sistemas amnésicos.
- Resistência a malware: malware de nível raiz na estação de trabalho não consegue contornar a aplicação da política Tor pelo gateway.
- Sem Tor sobre Tor: executar um segundo cliente Tor dentro da estação de trabalho é desaconselhado e arriscado.
Whonix em resumo
O Whonix é um sistema operacional especializado, baseado em Debian, projetado para oferecer anonimato e segurança avançados por meio de uma arquitetura exclusiva de máquina virtual (VM) dupla. Ao contrário das ferramentas de privacidade padrão, que são executadas como aplicativos dentro de um sistema operacional hospedeiro, o Whonix divide suas operações em dois componentes distintos:
- O Whonix-Gateway: executa o processo Tor e atua como um intermediário transparente. proxy
- A estação de trabalho Whonix oferece um ambiente isolado para atividades do usuário, como navegação na web, edição de documentos e comunicação.
Essas duas VMs estão conectadas por meio de uma rede virtual interna isolada, garantindo que a Estação de Trabalho não tenha caminho direto para a interface de rede física da máquina host e só possa se comunicar com o mundo externo através do circuito Tor do Gateway.
A principal vantagem técnica desse projeto é a mitigação de ataques de "desanonimização" e vazamentos de DNS. Como a estação de trabalho desconhece, por sua arquitetura, o endereço IP ou MAC real do host, mesmo uma infecção sofisticada por malware com privilégios de root não consegue "conectar-se a um servidor remoto" para revelar a verdadeira identidade do usuário.
Além disso, o Whonix implementa o Isolamento de Fluxo, que garante que diferentes aplicativos (como um navegador da web e um cliente de e-mail) usem circuitos Tor separados para evitar a correlação de identidade. Ao forçar todo o tráfego — incluindo atualizações do sistema e processos em segundo plano — através da rede Tor no nível do sistema operacional, o Whonix fornece um ambiente "à prova de falhas" significativamente mais robusto do que usar o Navegador Tor em um sistema operacional padrão, sem reforço de segurança.
Prós
| Contras
|
Alternativas ao Whonix

Selecting the appropriate privacy tool requires a clear understanding of whether your goal is simple data encryption, anonymous web browsing, or a comprehensive high-security environment.
A comparação a seguir avalia VPNs, o navegador Tor e o Whonix em métricas importantes como anonimato, proteção contra vazamentos e facilidade de uso para ajudar você a identificar a melhor solução para suas necessidades específicas:
| VPN (Rede Virtual Privada) | Tor Browser | Whonix (Sistema Operacional) | |
| Objetivo principal | Privacidade e falsificação de localização geográfica | Anonimato e burla à censura | Máxima segurança e prevenção de vazamentos |
| Como funciona | Direciona o tráfego através de um único "túnel" criptografado para um servidor pertencente a um provedor. | Direciona o tráfego através de 3 camadas aleatórias de nós voluntários (Entrada, Intermediário, Saída). | Uma máquina virtual "Gateway" força todo o tráfego do sistema operacional através do Tor; uma máquina virtual "Workstation" executa os aplicativos. |
| Nível de anonimato | Baixo a médio. O provedor de VPN conhece seu endereço IP real e pode ver seu tráfego. | Alto. Nenhum nó individual conhece simultaneamente seu endereço IP e seu destino. | Muito alto. Projetado para impedir a "desanonimização", mesmo se o navegador for invadido. |
| Proteção contra vazamento de propriedade intelectual | Básico. Se a VPN cair, seu IP real pode vazar (a menos que um "Kill Switch" seja usado). | Bom. Protege apenas o tráfego dentro do navegador. Outros aplicativos vazam seu endereço IP real. | Total. Do ponto de vista arquitetônico, é impossível para a estação de trabalho ver seu endereço IP real. |
| Velocidade | Rápido. Ideal para streaming em 4K, jogos e downloads grandes. | Lento. O tráfego percorre o mundo, causando alta latência, limitada pela velocidade da rede Tor. | |
| Facilidade de uso | Muito fácil. Aplicativos "Conecte" com um clique para todos os dispositivos. | Fácil. Funciona como um navegador web padrão (baseado no Firefox). | Difícil. Requer VirtualBox/KVM e conhecimento de máquinas virtuais. |
| Modelo de confiança | Centralizado. Você precisa confiar que o provedor de VPN não registrará seus dados. | Descentralizado. Você não precisa confiar em nenhuma pessoa ou entidade em particular. | Descentralizado. Baseado em Tor e Linux de código aberto (Debian). |
| Custo | Geralmente pago por serviços confiáveis de "não registro de logs". | Livre. | Livre. |
Com o Qubes OS?
The fundamental difference between Qubes OS and Whonix lies in their primary security objectives:, while
- Qubes OS focuses on security through isolation: Um sistema operacional baseado em hipervisor do tipo 1 que permite ao usuário compartimentalizar sua vida digital em máquinas virtuais separadas (qubes), como "trabalho", "pessoal" e "bancário". Se um qube for comprometido por malware, o isolamento garante que o invasor não possa acessar os dados em outros qubes.
- Whonix prioriza o anonimato por meio da torificação: Configuração especializada de duas máquinas virtuais projetadas especificamente para ocultar o endereço IP de um usuário e impedir o rastreamento em nível de rede.
Enquanto o Qubes protege a integridade dos seus dados locais em diferentes contextos, o Whonix protege sua identidade da internet externa.
Os dois sistemas atingem seu potencial máximo por meio de uma profunda complementaridade técnica conhecida como Whonix-on-Qubes: in this integration, Whonix is not run inside a third-party application like VirtualBox; instead, it is baked directly into the Qubes ecossistema as a set of “TemplateVMs.” Qubes replaces the standard Linux networking stack with a Whonix-Gateway ProxyVM, which forces all traffic from a designated Whonix-Workstation AppVM through the Tor network.
Essa configuração é significativamente mais segura do que a instalação padrão do Whonix, porque o Qubes utiliza o hipervisor Xen, que é muito mais difícil de "quebrar" do que softwares de virtualização para o consumidor comum. Isso cria uma defesa em camadas, onde o Qubes fornece as "paredes" entre as tarefas e o Whonix fornece a "invisibilidade" para o tráfego de rede.
Além da simples integração, a combinação dessas duas plataformas possibilita fluxos de trabalho de segurança avançados que nenhuma delas conseguiria alcançar sozinha, principalmente as VMs Whonix descartáveis. No Qubes, um usuário pode iniciar uma estação de trabalho Whonix que existe apenas para uma única sessão; no momento em que o aplicativo ou a VM é fechada, todo o ambiente — incluindo qualquer malware ou rastro forense — é instantaneamente apagado do sistema. Isso proporciona as qualidades "amnésicas" do Tails (um sistema operacional live) com a segurança de hardware persistente e de alto isolamento do Qubes.
Resumo: Quando usar o Whonix

- Você é jornalista, denunciante ou pesquisador e lida com informações de alto risco.
- Você está preocupado com malware que possa tentar "conectar-se a casa" e revelar seu endereço IP real.
- Você precisa usar aplicativos que não sejam um navegador (como um cliente de e-mail ou um aplicativo de bate-papo) de forma anônima.
Veredito: ideal para máxima segurança e anonimato de nível profissional.
For text chat over Tor, a free irc client configured on the Workstation, or an online irc client opened in the browser, can reach IRC networks without exposing the real address. Newcomers can start with a few irc commands such as join and msg, and read how to use irc before connecting.
Perguntas frequentes
Qual é a arquitetura central do Whonix?
O Whonix utiliza um design de máquina virtual dupla, composto por um Gateway que gerencia todas as conexões Tor e uma Estação de Trabalho para aplicativos do usuário. Essa separação garante que a Estação de Trabalho nunca saiba o endereço IP real do usuário nem os números de série do hardware.
Como o Whonix impede vazamentos de propriedade intelectual mesmo se um aplicativo estiver comprometido?
Como a estação de trabalho não tem acesso direto à internet e só pode se comunicar através do Gateway, nem mesmo um malware de nível root consegue descobrir ou divulgar seu endereço IP real. Todo o tráfego é roteado à força pela rede Tor pelas regras de firewall do Gateway.
Por que o Whonix usa duas máquinas virtuais separadas em vez de uma?
O uso de duas VMs cria uma barreira de "segurança por isolamento" que impede vazamentos na camada de rede e a identificação do hardware local. Se a camada de aplicação na estação de trabalho for comprometida, a camada de rede no gateway permanece isolada e segura.
Posso usar o Whonix se meu sistema operacional host estiver infectado com malware?
Não, porque o sistema operacional do host e seu hipervisor têm controle total sobre as máquinas virtuais. Se o host for comprometido, um invasor pode registrar as teclas digitadas, tirar screenshots ou manipular as VMs do Whonix diretamente.
Qual a diferença entre o Whonix e o sistema operacional Tails?
O Tails é um sistema operacional "amnésico" em execução, projetado para não deixar rastros no disco rígido do computador, enquanto o Whonix foi projetado para uso persistente em um ambiente virtualizado. O Whonix oferece maior proteção contra certos tipos de ataques de desanonimização devido à sua arquitetura de máquina virtual dividida.
É seguro usar uma VPN com o Whonix?
Embora possível, adicionar uma VPN aumenta a complexidade e pode potencialmente introduzir novos vetores de ataque ou riscos de "visão de túnel". Geralmente, é recomendado apenas para usuários avançados que precisam ocultar o uso do Tor de seu provedor de internet ou acessar serviços que bloqueiam o Tor.
O que é "Isolamento de Fluxo" e por que é importante no Whonix?
O isolamento de fluxo força diferentes aplicações a usarem circuitos Tor separados, de forma que o tráfego delas não possa ser facilmente correlacionado por um nó de saída. Isso impede que um observador vincule sua sessão de navegação na web à sincronização de seus e-mails em segundo plano ou a outras atividades.
Por que o horário do sistema Whonix é diferente do meu horário local?
Whonix uses UTC and a tool called sdwdate to synchronize time securely via cebola serviços em vez de servidores NTP inseguros. Isso impede "ataques de tempo", nos quais um adversário usa a diferença de horário ou os fusos horários locais para identificar sua localização física.
Posso executar o Whonix em um pen drive como faço com o Tails?
O Whonix não foi projetado principalmente como um USB inicializável do tipo "live", embora possa ser instalado em um disco externo e executado por meio de um sistema operacional host. Para uma experiência verdadeiramente "plug-and-play" e sem amnésia em qualquer hardware, o Tails continua sendo a escolha padrão.
O Whonix me protege contra a coleta de impressões digitais do navegador?
O Whonix inclui o navegador Tor, que foi especificamente modificado para fornecer uma impressão digital uniforme compartilhada por milhões de outros usuários. Ao executá-lo no ambiente padronizado do Workstation, você reduz ainda mais os identificadores de hardware exclusivos disponíveis para os sites.
Por que não é recomendado executar um cliente Tor dentro da Whonix-Workstation?
Executar o "Tor sobre Tor" cria um circuito aninhado que degrada significativamente o desempenho e pode levar a um comportamento de roteamento imprevisível. Não fornece "anonimato duplo" e pode, na verdade, tornar seus padrões de tráfego mais distintos para observadores da rede.
Leituras e conceitos relacionados (especialistas)
- Rede Tor: Uma rede de anonimato descentralizada que encaminha seu tráfego por meio de três servidores aleatórios para ocultar sua identidade e localização de observadores.
- Virtualização: A tecnologia usada para executar a arquitetura de duas máquinas virtuais do Whonix fornece uma camada de separação entre os sistemas operacionais convidados e o hardware físico.
- Segurança Operacional (OpSec): O conjunto de hábitos e procedimentos que você deve seguir para evitar revelar sua identidade por meio de padrões de comportamento ou vazamentos acidentais de dados.
- Pseudonimato: O uso de um pseudônimo persistente, porém não identificador, exige um gerenciamento cuidadoso no Whonix para evitar a vinculação de diferentes identidades online.
- Isolamento de fluxo: Uma funcionalidade que força diferentes aplicações a utilizarem circuitos Tor distintos, impedindo que um observador correlacione as suas atividades em vários serviços.
- Proxy transparente: Um mecanismo no qual o Gateway intercepta e encaminha automaticamente todo o tráfego da Estação de Trabalho através do Tor, mesmo para aplicativos que não estejam configurados nativamente para ele.
- Vazamento de DNS: Uma falha de segurança em que suas solicitações de nome de domínio ignoram a rede de anonimato, potencialmente revelando seu histórico de navegação ao seu provedor de internet.
- Vazamento de propriedade intelectual: Uma falha crítica ocorre quando seu endereço IP real, que permite a remoção do anonimato, é exposto a um servidor de destino ou a um espião.
- Identificação da origem do navegador: Uma técnica de rastreamento que identifica você com base em configurações exclusivas do navegador, algo que o Whonix mitiga ao fornecer um ambiente padronizado.
- Tor sobre Tor: a problematic configuration where a Tor client is run inside a system already routed through Tor, which can lead to performance issues and unpredictable security risks.
- Pontes Tor: Redes Tor privadas que não constam no diretório público, usadas para contornar a censura em regiões onde a rede Tor é bloqueada.
- Guardas de entrada: Os primeiros nós de retransmissão em um circuito Tor são escolhidos especificamente por sua estabilidade a longo prazo, a fim de proteger os usuários contra certos tipos de ataques de desanonimização.
- Serviços de cebola: sites ou serviços que terminam em .cebola and are hosted entirely within the Tor network, providing end-to-end encryption and metadata protection.
- Correlação de identidade: O risco de um adversário associar diferentes sessões ou contas à mesma pessoa, observando identificadores compartilhados ou características comportamentais consistentes.
Links externos no Whonix
Normas internacionais
- ISO/IEC 27001:2013 Tecnologia da informação -- Técnicas de segurança -- Sistemas de gestão de segurança da informação -- Requisitos
- ISO/IEC 27002:2013 Tecnologia da informação -- Técnicas de segurança -- Código de prática para controles de segurança da informação
- NIST SP 800-53 Rev. 5 Controles de segurança e privacidade para sistemas e organizações de informação
(Passe o cursor sobre o link para ver nossa descrição do conteúdo)