Les techniques modernes de désanonymisation ont rendu le proxy au niveau applicatif insuffisant, car les logiciels malveillants sophistiqués et les logiciels mal configurés contournent fréquemment les paramètres du réseau local pour exposer les adresses IP sous-jacentes et les identifiants matériels.
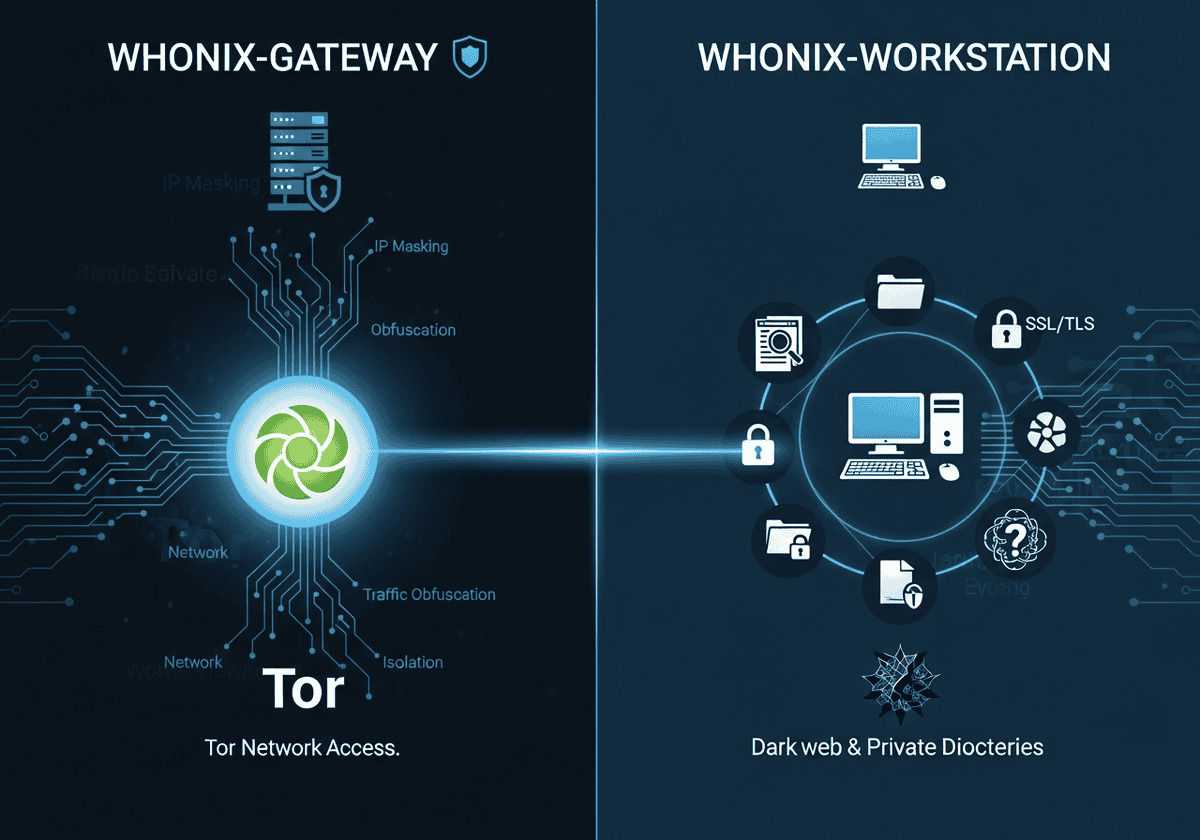
Whonix remédie à ces vulnérabilités grâce à une architecture à double machine virtuelle qui sépare architecturalement la passerelle réseau de l'utilisateur. poste de travail, éliminant ainsi efficacement les fuites d'adresses IP et le détournement DNS grâce au routage Tor obligatoire et à l'isolation des flux au niveau de l'application.
Cet article présente une analyse technique du framework Whonix, en mettant l'accent sur sa mise en œuvre de la sécurité par compartimentage et l'atténuation des attaques par canaux auxiliaires. Nous examinons les mécanismes sous-jacents utilisés pour empêcher la corrélation d'identité et maintenir un profil d'anonymat cohérent entre différentes sessions, en évaluant la capacité de la plateforme à résister à une surveillance avancée au sein d'une infrastructure virtualisée.
Notez que cet article est approfondi. La lecture préalable des articles suivants est recommandée :
Points clés à retenir
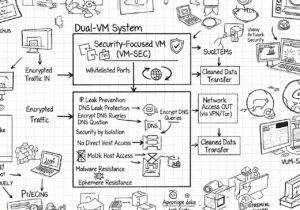
- Architecture à double machine virtuelle : sépare la passerelle réseau du poste de travail de l’utilisateur afin d’éviter les fuites.
- Prévention des fuites d'adresse IP : le poste de travail ignore votre véritable adresse IP.
- Routage Tor obligatoire : tout le trafic des postes de travail est forcé de passer par le réseau Tor par la passerelle.
- La sécurité par isolation : compromettre une application ne révèle pas votre identité réseau.
- Synchronisation horaire sécurisée : utilise sdwdate pour empêcher la désanonymisation via le décalage horaire ou les fuseaux horaires.
- Masquage matériel : masque les numéros de série et les adresses MAC réels du matériel au système d’exploitation invité.
- Protection contre les fuites DNS : achemine automatiquement toutes les requêtes DNS via le réseau Tor.
- Navigateur Tor Intégration : comprend un navigateur Tor préconfiguré pour un anonymat web standardisé.
- Persistance des données : conçue pour sauvegarder les fichiers et les configurations lors des redémarrages, contrairement aux systèmes à perte de données.
- Résistance aux logiciels malveillants : les logiciels malveillants de niveau racine présents sur le poste de travail ne peuvent pas contourner l’application du protocole Tor par la passerelle.
- Pas de Tor sur Tor : l’exécution d’un deuxième client Tor sur le même poste de travail est déconseillée et risquée.
Whonix en bref
Whonix est un système d'exploitation spécialisé, basé sur Debian, conçu pour un anonymat et une sécurité avancés grâce à une architecture unique à double machine virtuelle (VM). Contrairement aux outils de confidentialité classiques qui s'exécutent comme des applications au sein d'un système d'exploitation hôte, Whonix répartit ses opérations en deux composants distincts :
- la passerelle Whonix : exécute le processus Tor et agit comme un intermédiaire transparent procuration
- Le poste de travail Whonix : offre un environnement isolé pour les activités des utilisateurs telles que la navigation Web, l'édition de documents et les communications.
Ces deux machines virtuelles sont reliées par un réseau virtuel interne isolé, garantissant ainsi que le poste de travail n'a aucun accès direct à l'interface réseau physique de la machine hôte et ne peut communiquer avec le monde extérieur que par le biais du circuit Tor de la passerelle.
Le principal avantage technique de cette conception réside dans la protection contre les attaques de désanonymisation et les fuites DNS. L'architecture du poste de travail ignorant l'adresse IP et l'adresse MAC réelles de l'hôte, même une infection par un logiciel malveillant sophistiqué disposant de privilèges root ne peut pas révéler la véritable identité de l'utilisateur.
De plus, Whonix met en œuvre l'isolation des flux, garantissant ainsi que différentes applications (comme un navigateur web et un client de messagerie) utilisent des circuits Tor distincts afin d'empêcher toute corrélation d'identité. En forçant tout le trafic — y compris les mises à jour système et les processus en arrière-plan — à transiter par le réseau Tor au niveau du système d'exploitation, Whonix offre un environnement à sécurité intégrée bien plus robuste que l'utilisation du navigateur Tor sur un système d'exploitation standard non renforcé.
Avantages
| Inconvénients
|
Alternatives à Whonix

Choisir l'outil de protection de la vie privée approprié nécessite de bien comprendre si votre objectif est simplement la protection des données. cryptage, la navigation web anonyme ou un environnement de haute sécurité complet.
Le tableau comparatif suivant évalue les VPN, le navigateur Tor et Whonix selon des critères clés tels que l'anonymat, la protection contre les fuites et la facilité d'utilisation afin de vous aider à identifier la meilleure solution pour vos besoins spécifiques :
| VPN (Réseau privé virtuel) | Navigateur Tor | Whonix (Système d'exploitation) | |
| Objectif principal | Confidentialité et usurpation de géolocalisation | Anonymat et contournement de la censure | Sécurité maximale et prévention des fuites |
| Comment ça marche | Le trafic est acheminé via un unique « tunnel » crypté vers un serveur appartenant à un fournisseur. | Achemine le trafic à travers 3 couches aléatoires de nœuds bénévoles (Entrée, Milieu, Sortie). | Une VM « passerelle » force tout le trafic du système d'exploitation à passer par Tor ; une VM « station de travail » exécute les applications. |
| Niveau d'anonymat | Faible à moyen. Le fournisseur de VPN connaît votre véritable adresse IP et peut voir votre trafic. | Haut. Aucun nœud ne connaît à la fois votre adresse IP et votre destination. | Très élevé. Conçu pour empêcher la « dé-anonymisation » même en cas de piratage du navigateur. |
| Protection contre les fuites de propriété intellectuelle | Basique. Si la connexion VPN est interrompue, votre véritable adresse IP risque d'être divulguée (sauf si un « coupe-circuit » est utilisé). | Bien. Protège uniquement le trafic interne au navigateur. Les autres applications divulguent votre véritable adresse IP. | Total. Du point de vue architectural, il est impossible pour le poste de travail de voir votre véritable adresse IP. |
| Vitesse | Rapide. Adapté au streaming 4K, aux jeux et aux téléchargements volumineux. | Lent. Le trafic transite par le monde entier, provoquant une latence élevée, limitée par la vitesse du réseau Tor. | |
| Facilité d'utilisation | Très facile. Applications « Connectez » en un clic pour tous les appareils. | Facile. Fonctionne comme un navigateur web standard (basé sur Firefox). | Difficile. Nécessite VirtualBox/KVM et une connaissance des machines virtuelles. |
| Modèle de confiance | Centralisé. Vous devez faire confiance au fournisseur de VPN et espérer qu'il n'enregistre pas vos données. | Décentralisé. Vous n'êtes pas obligé de faire confiance à une seule personne ou entité. | Décentralisé. Construit sur Tor et Linux open source (Debian). |
| Coût | Généralement payé pour des services « sans journalisation » réputés. | Gratuit. | Gratuit. |
… avec Qubes OS ?
La différence fondamentale entre Système d'exploitation Qubes et Whonix réside dans leurs principaux objectifs de sécurité :, tandis que
- Qubes Le système d'exploitation privilégie la sécurité par l'isolation : Un système d'exploitation basé sur un hyperviseur de « type 1 » qui permet à un utilisateur de compartimenter sa vie numérique dans des machines virtuelles distinctes (qubes), telles que « travail », « personnel » et « banque ». Si une qube est compromise par un logiciel malveillant, l'isolation garantit que l'attaquant ne peut pas accéder aux données des autres qubes.
- Whonix mise sur l'anonymat par la torification : Configuration spécialisée de deux machines virtuelles conçues spécifiquement pour masquer l'adresse IP d'un utilisateur et empêcher le suivi au niveau du réseau.
Tandis que Qubes protège l'intégrité de vos données locales dans différents contextes, Whonix protège votre identité contre l'internet extérieur.
Les deux systèmes atteignent leur plein potentiel grâce à une profonde complémentarité technique connue sous le nom de Whonix-on-Qubes : Dans cette intégration, Whonix n'est pas exécuté dans une application tierce comme VirtualBox ; il est directement intégré aux Qubes. écosystème Qubes se présente sous la forme d'un ensemble de « TemplateVM ». Il remplace la pile réseau Linux standard par une Whonix-Gateway ProxyVM, qui force tout le trafic d'une Whonix-Workstation AppVM désignée à passer par le réseau Tor.
Cette configuration est nettement plus sécurisée que l'installation Whonix standard, car Qubes utilise l'hyperviseur Xen, bien plus difficile à pirater que les logiciels de virtualisation grand public. Il en résulte une défense multicouche : Qubes isole les tâches et Whonix protège le trafic réseau.
Au-delà d'une simple intégration, la combinaison de ces deux plateformes permet des flux de travail de sécurité avancés qu'aucune ne pourrait réaliser seule, notamment les machines virtuelles Whonix éphémères. Dans Qubes, un utilisateur peut lancer une station de travail Whonix qui n'existe que pour une seule session ; dès que l'application ou la machine virtuelle est fermée, l'environnement entier — y compris tout logiciel malveillant ou trace d'analyse forensique — est instantanément supprimé du système. Ceci combine les propriétés « amnésiques » de Tails (un système d'exploitation en direct) avec la sécurité matérielle persistante et hautement isolée de Qubes.
Résumé : Quand utiliser Whonix

- Vous êtes journaliste, lanceur d'alerte ou chercheur travaillant avec des informations à haut risque.
- Vous craignez les logiciels malveillants qui pourraient tenter de « contacter leurs serveurs » et de révéler votre véritable adresse IP.
- Vous devez utiliser des applications autres qu'un navigateur (comme un client de messagerie ou une application de chat) de manière anonyme.
Verdict : idéal pour une sécurité maximale et un anonymat de niveau professionnel.
For text chat over Tor, a free irc client configured on the Workstation, or an online irc client opened in the browser, can reach IRC networks without exposing the real address. Newcomers can start with a few irc commands such as join and msg, and read how to use irc before connecting.
FAQ
Quelle est l'architecture de base de Whonix ?
Whonix utilise une architecture à double machine virtuelle : une passerelle gère toutes les connexions Tor, tandis qu’une station de travail héberge les applications utilisateur. Cette séparation garantit que la station de travail n’a jamais accès à l’adresse IP réelle de l’utilisateur ni aux numéros de série de son matériel.
Comment Whonix empêche-t-il les fuites de propriété intellectuelle même si une application est compromise ?
Comme le poste de travail n'a pas d'accès direct à Internet et ne peut communiquer que par l'intermédiaire de la passerelle, même un logiciel malveillant de niveau racine ne peut ni découvrir ni diffuser votre véritable adresse IP. Tout le trafic est acheminé de force via le réseau Tor par les règles du pare-feu de la passerelle.
Pourquoi Whonix utilise-t-il deux machines virtuelles distinctes au lieu d'une seule ?
L'utilisation de deux machines virtuelles crée une barrière de sécurité par isolation qui empêche les fuites au niveau du réseau et l'identification du matériel local. Si la couche application du poste de travail est compromise, la couche réseau de la passerelle reste isolée et sécurisée.
Puis-je utiliser Whonix si mon système d'exploitation hôte est infecté par un logiciel malveillant ?
Non, car le système d'exploitation hôte et son hyperviseur exercent un contrôle total sur les machines virtuelles. Si l'hôte est compromis, un attaquant peut enregistrer les frappes au clavier, prendre des captures d'écran ou manipuler directement les machines virtuelles Whonix.
En quoi Whonix diffère-t-il du système d'exploitation Tails ?
Tails est un système d'exploitation « amnésique » fonctionnant en continu et conçu pour ne laisser aucune trace sur le disque dur d'un ordinateur, tandis que Whonix est conçu pour une utilisation persistante dans un environnement virtualisé. Grâce à son architecture à machines virtuelles séparées, Whonix offre une protection renforcée contre certains types d'attaques de désanonymisation.
Est-il sûr d'utiliser un VPN avec Whonix ?
Bien que possible, l'ajout d'un VPN complexifie la configuration et peut potentiellement introduire de nouvelles failles de sécurité ou des risques de « vision tunnel ». Son utilisation est généralement recommandée uniquement aux utilisateurs avancés qui doivent masquer leur utilisation de Tor auprès de leur fournisseur d'accès Internet ou accéder à des services bloquant Tor.
Qu’est-ce que « l’isolation des flux » et pourquoi est-elle importante dans Whonix ?
L'isolation des flux oblige les différentes applications à utiliser des circuits Tor distincts, empêchant ainsi un nœud de sortie de corréler facilement leur trafic. Cela empêche un observateur de relier votre session de navigation web à la synchronisation de vos e-mails en arrière-plan ou à d'autres activités.
Pourquoi l'heure système de Whonix est-elle différente de mon heure locale ?
Whonix uses UTC and a tool called sdwdate to synchronize time securely via oignon Nous utilisons des services dédiés plutôt que des serveurs NTP non sécurisés. Cela permet d'éviter les « attaques temporelles » où un adversaire exploite les décalages horaires ou les fuseaux horaires locaux pour identifier votre emplacement physique.
Puis-je exécuter Whonix sur une clé USB comme Tails ?
Whonix n'est pas conçu principalement comme une clé USB bootable, bien qu'il puisse être installé sur un disque externe et exécuté via un système d'exploitation hôte. Pour une expérience amnésique « prête à l'emploi » sur n'importe quel matériel, Tails reste la référence.
Whonix me protège-t-il contre le pistage par empreinte numérique du navigateur ?
Whonix intègre le navigateur Tor, spécialement modifié pour fournir une empreinte numérique unique partagée par des millions d'utilisateurs. Son exécution au sein de l'environnement standardisé Workstation réduit encore davantage les identifiants matériels uniques accessibles aux sites web.
Pourquoi est-il déconseillé d'exécuter un client Tor à l'intérieur de Whonix-Workstation ?
L'utilisation de Tor sur Tor crée un circuit imbriqué qui dégrade considérablement les performances et peut entraîner un comportement de routage imprévisible. Elle ne garantit pas un « double anonymat » et peut même rendre vos schémas de trafic plus facilement identifiables par les observateurs du réseau.
Lectures et concepts connexes (experts)
- Réseau Tor : un réseau d'anonymat décentralisé qui achemine votre trafic via trois relais aléatoires afin de dissimuler votre identité et votre localisation aux observateurs.
- Virtualisation : La technologie utilisée pour faire fonctionner l'architecture à deux machines virtuelles de Whonix offre une couche de séparation entre les systèmes d'exploitation invités et votre matériel physique.
- Sécurité opérationnelle (OpSec) : l'ensemble des habitudes et des procédures que vous devez suivre pour éviter de révéler votre identité par le biais de comportements inappropriés ou de fuites de données accidentelles.
- Pseudonymie : l'utilisation d'un alias persistant mais non identifiant, qui nécessite une gestion attentive dans Whonix pour éviter de lier différentes identités en ligne.
- Isolation du flux : une fonctionnalité qui oblige les différentes applications à utiliser des circuits Tor différents, empêchant ainsi un observateur de corréler vos activités sur différents services.
- Proxy transparent : un mécanisme par lequel la passerelle intercepte et achemine automatiquement tout le trafic des postes de travail via Tor, même pour les applications qui ne sont pas configurées nativement pour ce protocole.
- Fuite DNS : une faille de sécurité où vos requêtes de nom de domaine contournent le réseau d'anonymisation, révélant potentiellement votre historique de navigation à votre fournisseur d'accès Internet.
- Fuite de propriété intellectuelle : une défaillance critique où votre véritable adresse IP de déanonymisation est exposée à un serveur de destination ou à un espion.
- Empreinte numérique du navigateur : une technique de suivi qui vous identifie en fonction de la configuration unique de votre navigateur, que Whonix atténue en fournissant un environnement standardisé.
- Tor sur Tor : a problematic configuration where a Tor client is run inside a system already routed through Tor, which can lead to performance issues and unpredictable security risks.
- Ponts Tor : Relais Tor privés, non répertoriés dans l'annuaire public, utilisés pour contourner la censure dans les régions où le réseau Tor est bloqué.
- Gardiens d'entrée : les premiers relais d'un circuit Tor sont spécifiquement choisis pour leur stabilité à long terme afin de protéger les utilisateurs contre certains types d'attaques de désanonymisation.
- Services Onion : sites web ou services qui se terminent par .oignon and are hosted entirely within the Tor network, providing end-to-end encryption and metadata protection.
- Corrélation d'identité : le risque qu'un adversaire puisse relier différentes sessions ou différents comptes à une même personne en observant des identifiants partagés ou des traits comportementaux cohérents.
Liens externes sur Whonix
Normes internationales
- ISO/IEC 27001:2013 Technologies de l'information -- Techniques de sécurité -- Systèmes de management de la sécurité de l'information -- Exigences
- ISO/IEC 27002:2013 Technologies de l'information -- Techniques de sécurité -- Code de bonne pratique pour les contrôles de sécurité de l'information
- NIST SP 800-53 Rév. 5 Contrôles de sécurité et de confidentialité pour les systèmes d'information et les organisations
(survolez le lien pour voir notre description du contenu)