आधुनिक डी-एनोनिमाइजेशन तकनीकों ने एप्लिकेशन-लेयर प्रॉक्सींग को अपर्याप्त बना दिया है, क्योंकि परिष्कृत मैलवेयर और गलत कॉन्फ़िगर किए गए सॉफ़्टवेयर अक्सर अंतर्निहित आईपी पते और हार्डवेयर पहचानकर्ताओं को उजागर करने के लिए स्थानीय नेटवर्क सेटिंग्स को बायपास करते हैं।
व्होनिक्स एक डुअल-वीएम आर्किटेक्चर के माध्यम से इन कमजोरियों को दूर करता है जो नेटवर्क गेटवे को उपयोगकर्ता से वास्तुशिल्प रूप से अलग करता है वर्कस्टेशन, अनिवार्य टोर रूटिंग और एप्लिकेशन-स्तर स्ट्रीम आइसोलेशन के माध्यम से आईपी लीक और डीएनएस हाइजैकिंग को प्रभावी ढंग से समाप्त करता है।
यह लेख व्होनिक्स फ्रेमवर्क का तकनीकी विश्लेषण प्रस्तुत करता है, जिसमें सुरक्षा को अलग-अलग हिस्सों में बांटने और साइड-चैनल हमलों से बचाव पर ध्यान केंद्रित किया गया है। हम पहचान के सहसंबंध को रोकने और विभिन्न सत्रों में एक समान गुमनामी बनाए रखने के लिए उपयोग किए जाने वाले अंतर्निहित तंत्रों की जांच करते हैं, साथ ही वर्चुअल इंफ्रास्ट्रक्चर के भीतर उन्नत निगरानी का सामना करने की प्लेटफॉर्म की क्षमता का मूल्यांकन करते हैं।
ध्यान दें कि यह एक गहन लेख है। इन लेखों का पूर्व पठन अनुशंसित है:
मुख्य बातें
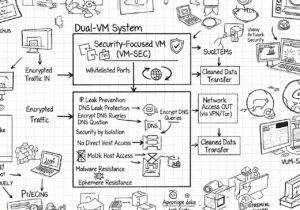
- डुअल-वीएम आर्किटेक्चर: लीक को रोकने के लिए नेटवर्क गेटवे को उपयोगकर्ता वर्कस्टेशन से अलग करता है।
- IP लीक से बचाव: वर्कस्टेशन को आपके वास्तविक IP पते की कोई जानकारी नहीं होती है।
- अनिवार्य टोर रूटिंग: गेटवे द्वारा सभी वर्कस्टेशन ट्रैफ़िक को टोर नेटवर्क के माध्यम से बाध्य किया जाता है।
- पृथक्करण द्वारा सुरक्षा: किसी एप्लिकेशन में सेंध लगाने से आपकी नेटवर्क पहचान उजागर नहीं होती है।
- सुरक्षित समय सिंक: sdwdate का उपयोग घड़ी के विचलन या समय क्षेत्रों के माध्यम से अनामीकरण को रोकने के लिए करता है।
- हार्डवेयर मास्किंग: वास्तविक हार्डवेयर सीरियल नंबर और MAC पते को गेस्ट OS से छुपाता है।
- DNS लीक सुरक्षा: सभी DNS प्रश्नों को स्वचालित रूप से टोर नेटवर्क के माध्यम से रूट करता है।
- टोर ब्राउज़र एकीकरण: मानकीकृत वेब गुमनामी के लिए एक पूर्व-कॉन्फ़िगर किया गया टोर ब्राउज़र शामिल है।
- डेटा स्थायित्व: यह भूलने वाली प्रणालियों के विपरीत, रिबूट के बाद भी फ़ाइलों और कॉन्फ़िगरेशन को सहेजने के लिए डिज़ाइन किया गया है।
- मैलवेयर प्रतिरोध: वर्कस्टेशन में रूट-लेवल मैलवेयर गेटवे’ के टोर प्रवर्तन को बायपास नहीं कर सकता है।
- टोर के ऊपर टोर नहीं: वर्कस्टेशन के अंदर दूसरा टोर क्लाइंट चलाना हतोत्साहित और जोखिम भरा है।
संक्षेप में व्होनिक्स
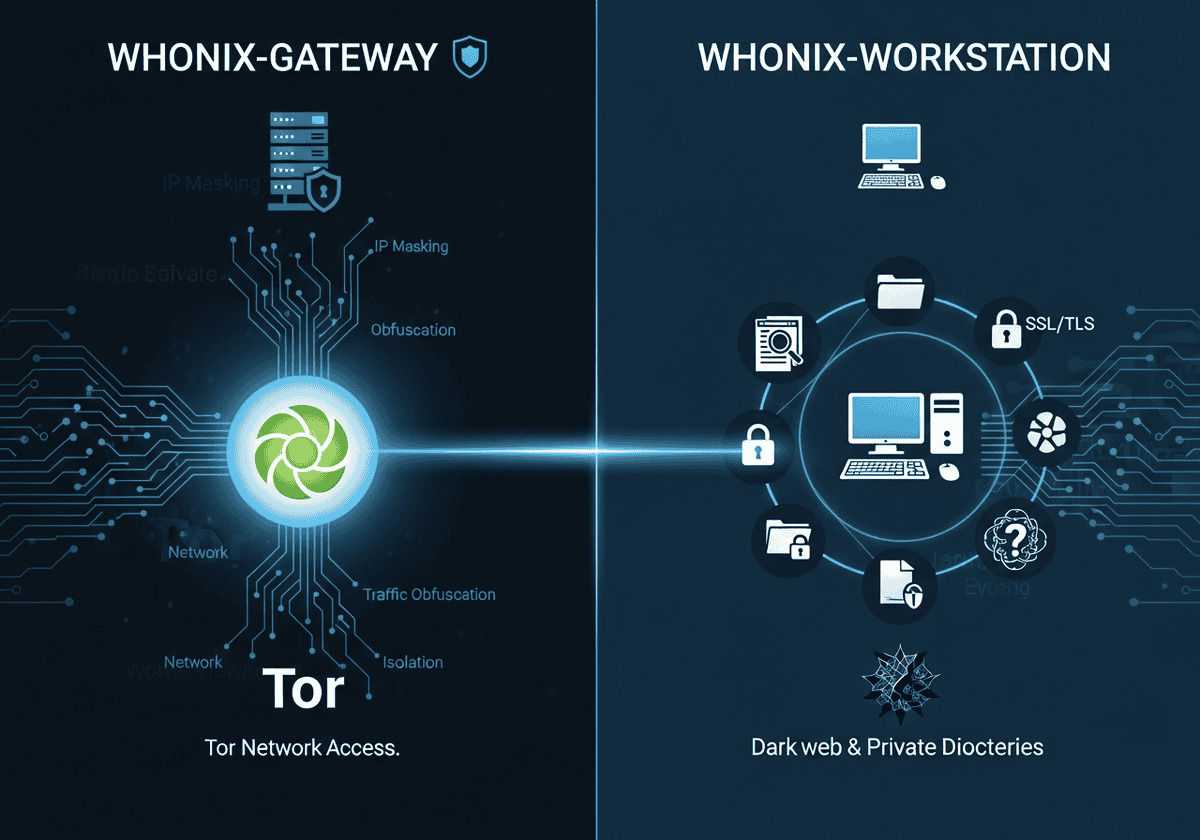
व्होनिक्स एक विशेष, डेबियन-आधारित ऑपरेटिंग सिस्टम है जिसे एक अद्वितीय दोहरी-वर्चुअल मशीन (VM) आर्किटेक्चर के माध्यम से उन्नत गुमनामी और सुरक्षा के लिए डिज़ाइन किया गया है। मानक गोपनीयता उपकरणों के विपरीत जो होस्ट OS के भीतर एप्लिकेशन के रूप में चलते हैं, व्होनिक्स अपने संचालन को दो अलग-अलग घटकों में विभाजित करता है:
- व्होनिक्स-गेटवे: टोर प्रक्रिया चलाता है और एक पारदर्शी के रूप में कार्य करता है प्रॉक्सी
- व्होनिक्स-वर्कस्टेशन: उपयोगकर्ता की गतिविधियों जैसे वेब ब्राउज़िंग, दस्तावेज़ संपादन और संचार के लिए एक सैंडबॉक्स वातावरण प्रदान करता है।
ये दो VMs एक पृथक आंतरिक वर्चुअल नेटवर्क के माध्यम से जुड़े हुए हैं, यह सुनिश्चित करते हुए कि वर्कस्टेशन का होस्ट मशीन के भौतिक नेटवर्क इंटरफ़ेस तक कोई सीधा रास्ता नहीं है और यह केवल गेटवे के टोर सर्किट के माध्यम से बाहरी दुनिया के साथ संवाद कर सकता है।
इस डिज़ाइन का प्राथमिक तकनीकी लाभ “डी-अनामीकरण” हमलों और DNS लीक्स को कम करना है। क्योंकि वर्कस्टेशन होस्ट’ के वास्तविक IP पते या MAC पते से स्थापत्य रूप से अनभिज्ञ है, रूट विशेषाधिकारों के साथ एक परिष्कृत मैलवेयर संक्रमण भी उपयोगकर्ता’ की वास्तविक पहचान को उजागर करने के लिए “फोन होम” नहीं कर सकता है।
इसके अतिरिक्त, व्होनिक्स स्ट्रीम आइसोलेशन लागू करता है, जो यह सुनिश्चित करता है कि विभिन्न एप्लिकेशन (जैसे वेब ब्राउज़र और एक ईमेल क्लाइंट) पहचान सहसंबंध को रोकने के लिए अलग-अलग टोर सर्किट का उपयोग करते हैं। ऑपरेटिंग सिस्टम स्तर पर टोर नेटवर्क के माध्यम से सभी ट्रैफ़िक—जिसमें सिस्टम अपडेट और पृष्ठभूमि प्रक्रियाएं शामिल हैं—को बाध्य करके, व्होनिक्स एक “फेल-सेफ” वातावरण प्रदान करता है जो एक मानक, गैर-कठोर ऑपरेटिंग सिस्टम पर टोर ब्राउज़र का उपयोग करने की तुलना में काफी अधिक मजबूत है।
फायदे
| नुकसान
|
व्होनिक्स के विकल्प

Selecting the appropriate privacy tool requires a clear understanding of whether your goal is simple data एन्क्रिप्शन, anonymous web browsing, or a comprehensive high-security environment.
निम्नलिखित तुलना वीपीएन, टोर ब्राउज़र और व्होनिक्स का मूल्यांकन गुमनामी, डेटा लीक से सुरक्षा और उपयोग में आसानी जैसे प्रमुख मापदंडों के आधार पर करती है ताकि आपको अपनी विशिष्ट आवश्यकताओं के लिए सर्वोत्तम समाधान पहचानने में मदद मिल सके:
| वीपीएन (वर्चुअल प्राइवेट नेटवर्क) | टोर ब्राउज़र | व्होनिक्स (ऑपरेटिंग सिस्टम) | |
| प्राथमिक लक्ष्य | गोपनीयता और भौगोलिक पहचान में गड़बड़ी | गुमनामी और सेंसरशिप से बचाव | अधिकतम सुरक्षा और रिसाव रोकथाम |
| यह काम किस प्रकार करता है | यह ट्रैफ़िक को एक ही एन्क्रिप्टेड "सुरंग" के माध्यम से प्रदाता के स्वामित्व वाले सर्वर तक पहुंचाता है। | यह मार्ग स्वयंसेवी नोड्स (प्रवेश, मध्य, निकास) की 3 यादृच्छिक परतों के माध्यम से यातायात को नियंत्रित करता है। | एक "गेटवे" वीएम सभी ओएस ट्रैफिक को टोर के माध्यम से बाध्य करता है; एक "वर्कस्टेशन" वीएम ऐप्स चलाता है। |
| अनामता स्तर | कम से मध्यम। वीपीएन प्रदाता को आपका वास्तविक आईपी पता होता है और वह आपके ट्रैफिक को देख सकता है। | उच्च। कोई भी नोड आपके आईपी और आपके गंतव्य दोनों को नहीं जानता है। | बहुत ऊँचा। ब्राउज़र के हैक होने की स्थिति में भी "पहचान उजागर होने" से रोकने के लिए डिज़ाइन किया गया है। |
| आईपी लीक सुरक्षा | बुनियादी। यदि वीपीएन डिस्कनेक्ट हो जाता है, तो आपका वास्तविक आईपी लीक हो सकता है (जब तक कि 'किल स्विच' का उपयोग न किया जाए)। | अच्छा। यह ऐप केवल ब्राउज़र के अंदर के ट्रैफ़िक को सुरक्षित रखता है। अन्य ऐप्स आपके असली आईपी पते को लीक कर देते हैं। | कुल। आर्किटेक्चरल दृष्टि से वर्कस्टेशन के लिए आपका वास्तविक आईपी पता देखना असंभव है। |
| रफ़्तार | तेज़। 4K स्ट्रीमिंग, गेमिंग और बड़े डाउनलोड के लिए उपयुक्त। | धीमा। ट्रैफ़िक पूरी दुनिया में घूमता रहता है, जिससे उच्च विलंबता होती है, जो टोर नेटवर्क की गति द्वारा सीमित होती है। | |
| उपयोग में आसानी | बहुत आसान। सभी उपकरणों के लिए एक-क्लिक 'कनेक्ट' ऐप्स। | आसान। यह एक मानक वेब ब्राउज़र (फ़ायरफ़ॉक्स आधारित) की तरह काम करता है। | कठिन। इसके लिए VirtualBox/KVM और वर्चुअल मशीनों का ज्ञान आवश्यक है। |
| विश्वास मॉडल | केंद्रीकृत। आपको वीपीएन प्रदाता पर भरोसा करना होगा कि वह आपका डेटा लॉग नहीं करेगा। | विकेंद्रीकृत। आपको किसी एक व्यक्ति या संस्था पर भरोसा करने की आवश्यकता नहीं है। | विकेंद्रीकृत। टोर और ओपन सोर्स लिनक्स (डेबियन) पर निर्मित। |
| लागत | आमतौर पर प्रतिष्ठित "नो-लॉग" सेवाओं के लिए भुगतान किया जाता है। | मुक्त। | मुक्त। |
Qubes OS के साथ?
The fundamental difference between Qubes OS and Whonix lies in their primary security objectives:, while
- Qubes OS focuses on security through isolation: एक "टाइप-1" हाइपरवाइज़र-आधारित ऑपरेटिंग सिस्टम जो उपयोगकर्ता को अपने डिजिटल जीवन को अलग-अलग वर्चुअल मशीनों (क्यूब्स) में विभाजित करने की अनुमति देता है, जैसे "कार्य", "व्यक्तिगत" और "बैंकिंग"। यदि कोई एक क्यूब मैलवेयर से प्रभावित हो जाता है, तो यह अलगाव सुनिश्चित करता है कि हमलावर अन्य क्यूब में मौजूद डेटा तक पहुंच न सके।
- व्होनिक्स टॉरिफिकेशन के माध्यम से गुमनामी पर ध्यान केंद्रित करता है: दो वर्चुअल मशीन (वीएम) का विशेष विन्यास, जिसे विशेष रूप से उपयोगकर्ता के आईपी पते को छिपाने और नेटवर्क-स्तर पर ट्रैकिंग को रोकने के लिए डिज़ाइन किया गया है।
जहां Qubes विभिन्न संदर्भों में आपके स्थानीय डेटा की अखंडता की रक्षा करता है, वहीं Whonix बाहरी इंटरनेट से आपकी पहचान की रक्षा करता है।
इन दोनों प्रणालियों की पूरी क्षमता Whonix-on-Qubes नामक गहन तकनीकी पूरकता के माध्यम से प्राप्त होती है: in this integration, Whonix is not run inside a third-party application like VirtualBox; instead, it is baked directly into the Qubes पारिस्थितिकी तंत्र as a set of “TemplateVMs.” Qubes replaces the standard Linux networking stack with a Whonix-Gateway ProxyVM, which forces all traffic from a designated Whonix-Workstation AppVM through the Tor network.
यह सेटअप मानक व्होनिक्स इंस्टॉलेशन की तुलना में कहीं अधिक सुरक्षित है क्योंकि क्यूबेस ज़ेन हाइपरवाइज़र का उपयोग करता है, जिसे उपभोक्ता-स्तरीय वर्चुअलाइजेशन सॉफ़्टवेयर की तुलना में तोड़ना कहीं अधिक कठिन है। इससे एक स्तरित सुरक्षा प्रणाली बनती है जहाँ क्यूबेस कार्यों के बीच "दीवारें" प्रदान करता है और व्होनिक्स नेटवर्क ट्रैफ़िक के लिए "छिपाव" प्रदान करता है।
सरल एकीकरण से परे, इन दोनों प्लेटफॉर्मों का संयोजन उन्नत सुरक्षा वर्कफ़्लो को सक्षम बनाता है जो इनमें से कोई भी अकेला हासिल नहीं कर सकता, विशेष रूप से डिस्पोजेबल व्होनिक्स वीएम। Qubes में, उपयोगकर्ता एक व्होनिक्स-वर्कस्टेशन लॉन्च कर सकता है जो केवल एक सत्र के लिए मौजूद रहता है; जैसे ही एप्लिकेशन या वीएम बंद होता है, पूरा वातावरण—किसी भी मैलवेयर या फोरेंसिक निशान सहित—सिस्टम से तुरंत हटा दिया जाता है। यह Tails (एक लाइव ऑपरेटिंग सिस्टम) के “स्मृतिभ्रम” गुणों को Qubes की स्थायी, उच्च-अलगाव वाली हार्डवेयर सुरक्षा के साथ प्रदान करता है।
सारांश: व्होनिक्स का उपयोग कब करें

- आप एक पत्रकार, मुखबिर या शोधकर्ता हैं जो उच्च जोखिम वाली जानकारी से निपटते हैं।
- आप मैलवेयर को लेकर चिंतित हैं जो आपके वास्तविक आईपी पते को उजागर करने के लिए "फोन होम" करने का प्रयास कर सकता है।
- आपको ब्राउज़र के अलावा अन्य एप्लिकेशन (जैसे ईमेल क्लाइंट या चैट ऐप) का उपयोग गुमनाम रूप से करना होगा।
निष्कर्ष: अधिकतम सुरक्षा और पेशेवर स्तर की गुमनामी के लिए सर्वश्रेष्ठ।
For text chat over Tor, a free irc client configured on the Workstation, or an online irc client opened in the browser, can reach IRC networks without exposing the real address. Newcomers can start with a few irc commands such as join and msg, and read how to use irc before connecting.
अक्सर पूछे जाने वाले प्रश्न
व्होनिक्स की मूल वास्तुकला क्या है?
व्होनिक्स एक डुअल-वीएम डिज़ाइन का उपयोग करता है जिसमें एक गेटवे होता है जो सभी टोर कनेक्शन को संभालता है और उपयोगकर्ता अनुप्रयोगों के लिए एक वर्कस्टेशन होता है। यह अलगाव सुनिश्चित करता है कि वर्कस्टेशन कभी भी उपयोगकर्ता का वास्तविक आईपी पता या हार्डवेयर सीरियल नंबर नहीं जानता है।
व्होनिक्स आईपी लीक को कैसे रोकता है, भले ही कोई एप्लिकेशन समझौता किया गया हो?
चूंकि वर्कस्टेशन की इंटरनेट तक सीधी पहुंच नहीं है और यह केवल गेटवे के माध्यम से संचार कर सकता है, इसलिए रूट-स्तर का मैलवेयर भी आपके वास्तविक आईपी का पता नहीं लगा सकता है या उसे प्रसारित नहीं कर सकता है। गेटवे के फ़ायरवॉल नियमों द्वारा सभी ट्रैफ़िक को टोर नेटवर्क के माध्यम से जबरन रूट किया जाता है।
व्होनिक्स एक के बजाय दो अलग-अलग वर्चुअल मशीनों का उपयोग क्यों करता है?
दो वीएम का उपयोग "अलगाव द्वारा सुरक्षा" बाधा बनाता है जो नेटवर्क-स्तर के लीक और स्थानीय हार्डवेयर पहचान को रोकता है। यदि वर्कस्टेशन में एप्लिकेशन लेयर का उल्लंघन होता है, तो गेटवे में नेटवर्क लेयर अलग और सुरक्षित रहती है।
क्या मैं व्होनिक्स का उपयोग कर सकता हूँ यदि मेरा होस्ट ऑपरेटिंग सिस्टम मैलवेयर से संक्रमित है?
नहीं, क्योंकि होस्ट ऑपरेटिंग सिस्टम और उसका हाइपरवाइजर वर्चुअल मशीनों पर पूर्ण नियंत्रण रखते हैं। यदि होस्ट से समझौता किया जाता है, तो एक हमलावर कीस्ट्रोक लॉग कर सकता है, स्क्रीनशॉट ले सकता है, या व्होनिक्स वीएम को सीधे हेरफेर कर सकता है।
व्होनिक्स टेल्स ऑपरेटिंग सिस्टम से कैसे अलग है?
टेल्स एक लाइव "एम्नेसिक" ओएस है जिसे कंप्यूटर की हार्ड ड्राइव पर कोई निशान न छोड़ने के लिए डिज़ाइन किया गया है, जबकि व्होनिक्स को एक वर्चुअलाइज्ड वातावरण के भीतर निरंतर उपयोग के लिए डिज़ाइन किया गया है। व्होनिक्स अपनी स्प्लिट-वीएम आर्किटेक्चर के कारण कुछ प्रकार के डी-एनोनिमाइजेशन हमलों के खिलाफ मजबूत सुरक्षा प्रदान करता है।
क्या व्होनिक्स के साथ वीपीएन का उपयोग करना सुरक्षित है?
हालांकि संभव है, वीपीएन जोड़ने से जटिलता बढ़ती है और संभावित रूप से नए हमले के वेक्टर या "टनल विजन" जोखिम पैदा हो सकते हैं। यह आमतौर पर केवल उन उन्नत उपयोगकर्ताओं के लिए अनुशंसित है जिन्हें अपने आईएसपी से टोर उपयोग को छिपाने या टोर को ब्लॉक करने वाली सेवाओं तक पहुंचने की आवश्यकता होती है।
"स्ट्रीम आइसोलेशन" क्या है और यह व्होनिक्स में क्यों महत्वपूर्ण है?
स्ट्रीम आइसोलेशन विभिन्न अनुप्रयोगों को अलग-अलग टोर सर्किट का उपयोग करने के लिए मजबूर करता है ताकि उनके ट्रैफ़िक को एग्जिट नोड द्वारा आसानी से सहसंबंधित न किया जा सके। यह एक पर्यवेक्षक को आपकी वेब ब्राउज़िंग सत्र को आपकी पृष्ठभूमि ईमेल सिंकिंग या अन्य गतिविधियों से जोड़ने से रोकता है।
व्होनिक्स में सिस्टम का समय मेरे स्थानीय समय से अलग क्यों है?
Whonix uses UTC and a tool called sdwdate to synchronize time securely via ओनियन सेवाओं के माध्यम से असुरक्षित एनटीपी सर्वर के बजाय। यह “टाइम अटैक्स” को रोकता है जहाँ एक विरोधी आपकी भौतिक स्थिति की पहचान करने के लिए क्लॉक स्क्यू या स्थानीय समय क्षेत्रों का उपयोग करता है।
क्या मैं टेल्स की तरह यूएसबी ड्राइव पर व्होनिक्स चला सकता हूँ?
व्होनिक्स को मुख्य रूप से एक लाइव बूटेबल यूएसबी के रूप में डिज़ाइन नहीं किया गया है, हालांकि इसे बाहरी ड्राइव पर स्थापित किया जा सकता है और एक होस्ट ओएस के माध्यम से चलाया जा सकता है। किसी भी हार्डवेयर पर एक सच्चे "प्लग-एंड-प्ले" एम्नेसिक अनुभव के लिए, टेल्स मानक विकल्प बना हुआ है।
क्या व्होनिक्स मुझे ब्राउज़र फिंगरप्रिंटिंग से बचाता है?
व्होनिक्स में टोर ब्राउज़र शामिल है, जिसे विशेष रूप से लाखों अन्य उपयोगकर्ताओं द्वारा साझा किए गए एक समान फिंगरप्रिंट प्रदान करने के लिए पैच किया गया है। इसे मानकीकृत वर्कस्टेशन वातावरण के भीतर चलाकर, आप वेबसाइटों के लिए उपलब्ध अद्वितीय हार्डवेयर पहचानकर्ताओं को और कम करते हैं।
व्होनिक्स-वर्कस्टेशन के अंदर टोर क्लाइंट चलाने को हतोत्साहित क्यों किया जाता है?
"टोर ओवर टोर" चलाने से एक नेस्टेड सर्किट बनता है जो प्रदर्शन को काफी कम कर देता है और अप्रत्याशित रूटिंग व्यवहार का कारण बन सकता है। यह "डबल गुमनामी" प्रदान नहीं करता है और वास्तव में आपके ट्रैफ़िक पैटर्न को नेटवर्क पर्यवेक्षकों के लिए अधिक विशिष्ट बना सकता है।
संबंधित अध्ययन और अवधारणाएँ (विशेषज्ञ)
- टोर नेटवर्क: एक विकेन्द्रीकृत गुमनामी नेटवर्क जो पर्यवेक्षकों से आपकी पहचान और स्थान को छिपाने के लिए आपके ट्रैफ़िक को तीन यादृच्छिक रिले के माध्यम से रूट करता है।
- वर्चुअलाइज़ेशन: व्हॉनिक्स की दो-वीएम आर्किटेक्चर को चलाने के लिए उपयोग की जाने वाली तकनीक, जो गेस्ट ऑपरेटिंग सिस्टम और आपके भौतिक हार्डवेयर के बीच अलगाव की एक परत प्रदान करती है।
- ऑपरेशनल सिक्योरिटी (OpSec): आदतों और प्रक्रियाओं का वह समूह जिसका आपको पालन करना चाहिए ताकि व्यवहार पैटर्न या आकस्मिक डेटा लीक के माध्यम से आपकी पहचान उजागर होने से रोका जा सके।
- छद्मनाम: एक स्थायी लेकिन गैर-पहचान योग्य उपनाम का उपयोग, जिसके लिए व्हॉनिक्स में विभिन्न ऑनलाइन पहचानों को एक साथ जोड़ने से बचने के लिए सावधानीपूर्वक प्रबंधन की आवश्यकता होती है।
- स्ट्रीम आइसोलेशन: एक ऐसी सुविधा जो विभिन्न अनुप्रयोगों को अलग-अलग टोर सर्किट का उपयोग करने के लिए मजबूर करती है, जिससे एक पर्यवेक्षक को विभिन्न सेवाओं में आपकी गतिविधियों को सहसंबंधित करने से रोका जा सके।
- पारदर्शी प्रॉक्सींग: एक तंत्र जहाँ गेटवे स्वचालित रूप से सभी वर्कस्टेशन ट्रैफ़िक को टोर के माध्यम से इंटरसेप्ट और रूट करता है, उन अनुप्रयोगों के लिए भी जो मूल रूप से इसके लिए कॉन्फ़िगर नहीं किए गए हैं।
- डीएनएस लीक: एक सुरक्षा खामी जहाँ आपकी डोमेन नाम रिक्वेस्ट गुमनामी नेटवर्क को बाईपास कर देती हैं, जिससे संभावित रूप से आपकी ब्राउज़िंग हिस्ट्री आपके आईएसपी को पता चल सकती है।
- आईपी लीक: एक गंभीर विफलता जहाँ आपका वास्तविक, डी-एनॉनिमाइजिंग आईपी एड्रेस किसी गंतव्य सर्वर या किसी सुनने वाले व्यक्ति के सामने उजागर हो जाता है।
- ब्राउज़र फ़िंगरप्रिंटिंग: एक ट्रैकिंग तकनीक जो आपको अद्वितीय ब्राउज़र कॉन्फ़िगरेशन के आधार पर पहचानती है, जिसे व्हॉनिक्स एक मानकीकृत वातावरण प्रदान करके कम करता है।
- टोर पर टोर: a problematic configuration where a Tor client is run inside a system already routed through Tor, which can lead to performance issues and unpredictable security risks.
- टोर ब्रिज: निजी टोर रिले जो सार्वजनिक डायरेक्टरी में सूचीबद्ध नहीं हैं, उन क्षेत्रों में सेंसरशिप को बायपास करने के लिए उपयोग किए जाते हैं जहाँ टोर नेटवर्क ब्लॉक किया गया है।
- एंट्री गार्ड: टोर सर्किट में पहले रिले जो उपयोगकर्ताओं को कुछ प्रकार के डी-एनॉनिमाइजेशन हमलों से बचाने के लिए उनकी दीर्घकालिक स्थिरता के लिए विशेष रूप से चुने जाते हैं।
- ओनियन सेवाएँ: वे वेबसाइटें या सेवाएं जिनका अंत से होता है ।प्याज and are hosted entirely within the Tor network, providing end-to-end encryption and metadata protection.
- पहचान सहसंबंध: एक विरोधी द्वारा साझा पहचानकर्ताओं या सुसंगत व्यवहारिक लक्षणों का अवलोकन करके विभिन्न सत्रों या खातों को एक ही व्यक्ति से जोड़ने का जोखिम।
व्हॉनिक्स पर बाहरी लिंक
अंतर्राष्ट्रीय मानक
(सामग्री का हमारा विवरण देखने के लिए लिंक पर होवर करें)