Le moderne tecniche di deanonimizzazione hanno reso insufficiente il proxy a livello applicativo, poiché malware sofisticati e software non configurati correttamente spesso aggirano le impostazioni della rete locale per esporre gli indirizzi IP sottostanti e gli identificatori hardware.
Whonix affronta queste vulnerabilità attraverso un'architettura dual-VM che separa architettonicamente il gateway di rete dall'utente postazione di lavoro, eliminando efficacemente le perdite di IP e il dirottamento DNS tramite il routing Tor obbligatorio e l'isolamento del flusso a livello di applicazione.
Questo articolo fornisce una scomposizione tecnica del framework Whonix, concentrandosi sull'implementazione della sicurezza tramite compartimentazione e sulla mitigazione degli attacchi side-channel. Esaminiamo i meccanismi sottostanti utilizzati per prevenire la correlazione delle identità e mantenere un profilo di anonimato coerente tra sessioni diverse, valutando la capacità della piattaforma di resistere a sistemi di sorveglianza avanzati all'interno di un'infrastruttura virtualizzata.
Si prega di notare che questo è un articolo approfondito. Si consiglia la lettura preventiva di questi articoli:
Punti chiave
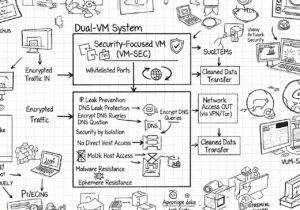
- Architettura Dual-VM: separa il gateway di rete dalla workstation dell'utente per evitare perdite.
- Prevenzione delle perdite IP: la postazione di lavoro non ha conoscenza del tuo vero indirizzo IP.
- Routing Tor obbligatorio: tutto il traffico delle workstation viene forzato attraverso la rete Tor dal gateway.
- Sicurezza tramite isolamento: la compromissione di un'applicazione non rivela l'identità della tua rete.
- Sincronizzazione oraria sicura: utilizza sdwdate per impedire la deanonimizzazione tramite sfasamento dell'ora o fusi orari.
- Mascheramento hardware: nasconde i numeri di serie hardware reali e gli indirizzi MAC al sistema operativo guest.
- Protezione dalle perdite DNS: instrada automaticamente tutte le query DNS attraverso la rete Tor.
- Browser Tor integrazione: include un Tor Browser preconfigurato per un anonimato web standardizzato.
- Persistenza dei dati: progettata per salvare file e configurazioni dopo i riavvii, a differenza dei sistemi amnesici.
- Resistenza al malware: il malware a livello di root nella workstation non può eludere l'applicazione Tor del gateway.
- No Tor over Tor: è sconsigliato e rischioso utilizzare un secondo client Tor all'interno della postazione di lavoro.
Whonix in breve
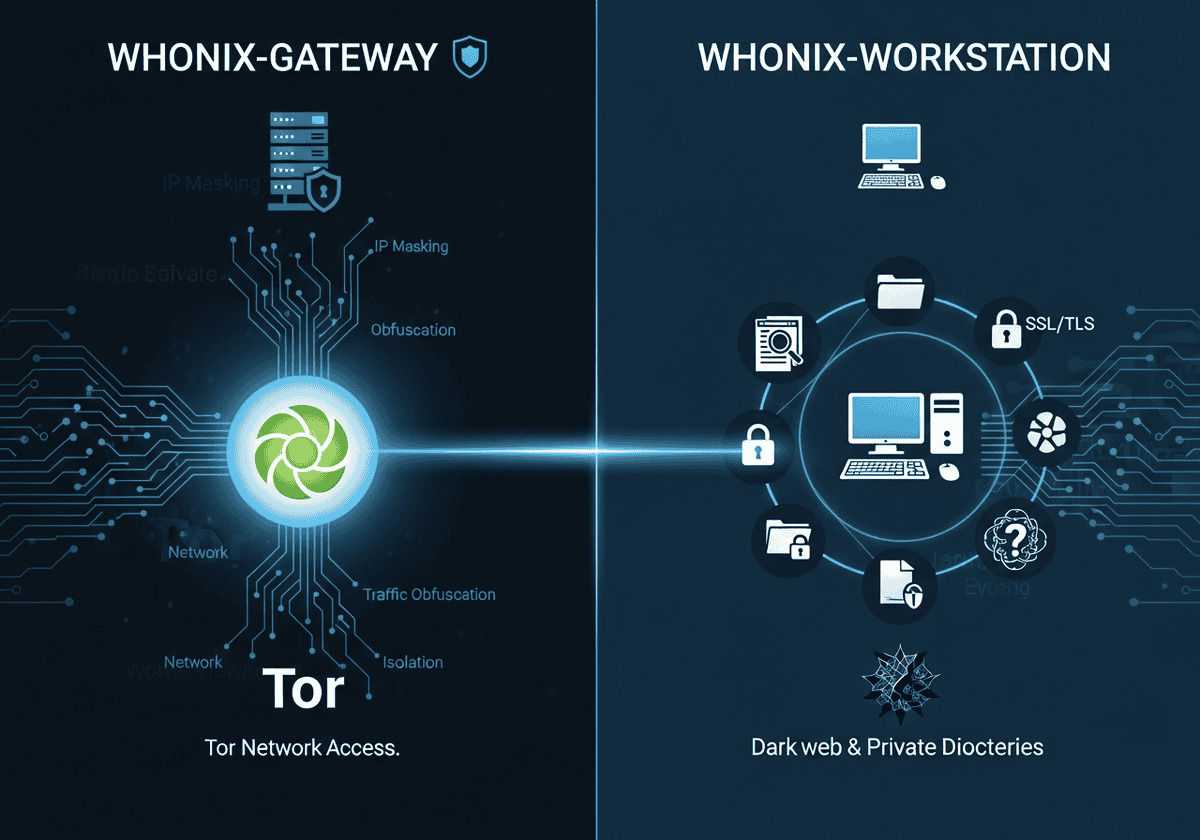
Whonix è un sistema operativo specializzato basato su Debian, progettato per garantire anonimato e sicurezza avanzati attraverso un'architettura unica a doppia macchina virtuale (VM). A differenza degli strumenti standard per la privacy, che vengono eseguiti come applicazioni all'interno di un sistema operativo host, Whonix suddivide le sue operazioni in due componenti distinte:
- il Whonix-Gateway: esegue il processo Tor e agisce come un trasparente procuratore
- Whonix-Workstation: fornisce un ambiente sandbox per le attività degli utenti, quali la navigazione web, la modifica dei documenti e le comunicazioni.
Queste due VM sono collegate tramite una rete virtuale interna isolata, garantendo che la workstation non abbia un percorso diretto verso l'interfaccia di rete fisica della macchina host e possa comunicare con il mondo esterno solo tramite il circuito Tor del gateway.
Il principale vantaggio tecnico di questa soluzione è la mitigazione degli attacchi di "de-anonimizzazione" e delle perdite DNS. Poiché la workstation non è a conoscenza del vero indirizzo IP o MAC dell'host, nemmeno un'infezione malware sofisticata con privilegi di root può "telefonare a casa" per rivelare la vera identità dell'utente.
Inoltre, Whonix implementa Stream Isolation, che garantisce che diverse applicazioni (come un browser web e un client di posta elettronica) utilizzino circuiti Tor separati per impedire la correlazione di identità. Forzando tutto il traffico, inclusi gli aggiornamenti di sistema e i processi in background, attraverso la rete Tor a livello di sistema operativo, Whonix fornisce un ambiente "a prova di errore" significativamente più robusto rispetto all'utilizzo di Tor Browser su un sistema operativo standard non protetto.
Professionisti
| Contro
|
Alternative a Whonix

Per selezionare lo strumento di privacy appropriato è necessario comprendere chiaramente se il tuo obiettivo è la semplice protezione dei dati crittografia, navigazione web anonima o un ambiente completo ad alta sicurezza.
Il seguente confronto valuta VPN, Tor Browser e Whonix in base a parametri chiave come anonimato, protezione dalle perdite e facilità d'uso per aiutarti a identificare la soluzione migliore per le tue esigenze specifiche:
| VPN (rete privata virtuale) | Browser Tor | Whonix (sistema operativo) | |
| Obiettivo primario | Privacy e geo-spoofing | Anonimato e aggiramento della censura | Massima sicurezza e prevenzione delle perdite |
| Come funziona | Instrada il traffico attraverso un singolo "tunnel" crittografato verso un server di proprietà di un provider. | Instrada il traffico attraverso 3 livelli casuali di nodi volontari (ingresso, centro, uscita). | Una VM "Gateway" forza tutto il traffico del sistema operativo attraverso Tor; una VM "Workstation" esegue le app. |
| Livello di anonimato | Da basso a medio. Il provider VPN conosce il tuo IP reale e può vedere il tuo traffico. | Alto. Nessun singolo nodo conosce sia il tuo IP che la tua destinazione. | Molto alto. Progettato per impedire la "de-anonimizzazione" anche se il browser viene hackerato. |
| Protezione dalle perdite IP | Di base. Se la VPN si interrompe, il tuo IP reale potrebbe trapelare (a meno che non venga utilizzato un "Kill Switch"). | Bene. Protegge solo il traffico all'interno del browser. Altre app divulgano il tuo vero IP. | Totale. Dal punto di vista architettonico è impossibile per la Workstation vedere il tuo IP reale. |
| Velocità | Veloce. Adatto per streaming 4K, gaming e download di grandi dimensioni. | Lento. Il traffico rimbalza in tutto il mondo, causando un'elevata latenza, limitata dalla velocità della rete Tor. | |
| Facilità d'uso | Molto facile. Connetti le app con un clic per tutti i dispositivi. | Facile. Funziona come un browser web standard (basato su Firefox). | Difficile. Richiede VirtualBox/KVM e conoscenza delle macchine virtuali. |
| Modello di fiducia | Centralizzato. Devi fidarti del provider VPN e non registrerà i tuoi dati. | Decentralizzato. Non devi fidarti di nessuna persona o entità. | Decentralizzato. Basato su Tor e Open Source Linux (Debian). |
| Costo | Solitamente pagato per servizi "No-Log" affidabili. | Gratuito. | Gratuito. |
… con Qubes OS?
La differenza fondamentale tra Sistema operativo Qubes e Whonix risiede nei loro obiettivi di sicurezza primari:, mentre
- Qubes Il sistema operativo si concentra sulla sicurezza attraverso l'isolamento: un sistema operativo basato su hypervisor di "tipo 1" che consente all'utente di suddividere la propria vita digitale in macchine virtuali separate (qube), come "lavoro", "personale" e "bancario". Se un qube viene compromesso da un malware, l'isolamento garantisce che l'aggressore non possa accedere ai dati presenti negli altri qube.
- Whonix si concentra sull'anonimato attraverso la torificazione: configurazione specializzata di due VM progettate specificamente per nascondere l'indirizzo IP di un utente e impedire il tracciamento a livello di rete.
Mentre Qubes protegge l'integrità dei tuoi dati locali in diversi contesti, Whonix protegge la tua identità dalla rete Internet esterna.
I due sistemi raggiungono il loro pieno potenziale attraverso una profonda complementarietà tecnica nota come Whonix-on-Qubes: in questa integrazione, Whonix non viene eseguito all'interno di un'applicazione di terze parti come VirtualBox; invece, viene integrato direttamente in Qubes ecosistema come un insieme di "TemplateVM". Qubes sostituisce lo stack di rete Linux standard con un Whonix-Gateway ProxyVM, che forza tutto il traffico da un'AppVM Whonix-Workstation designata attraverso la rete Tor.
Questa configurazione è significativamente più sicura dell'installazione standard di Whonix perché Qubes utilizza l'hypervisor Xen, molto più difficile da "eludere" rispetto al software di virtualizzazione di livello consumer. Questo crea una difesa a più livelli in cui Qubes fornisce i "muri" tra le attività e Whonix fornisce il "mascheramento" per il traffico di rete.
Oltre alla semplice integrazione, la combinazione di queste due piattaforme consente flussi di lavoro di sicurezza avanzati che nessuna delle due potrebbe realizzare da sola, in particolare le VM Whonix usa e getta. In Qubes, un utente può avviare una workstation Whonix che esiste solo per una singola sessione; nel momento in cui l'applicazione o la VM viene chiusa, l'intero ambiente, inclusi eventuali malware o tracce forensi, viene immediatamente eliminato dal sistema. Questo unisce le qualità "amnesiche" di Tails (un sistema operativo live) alla sicurezza hardware persistente e ad alto isolamento di Qubes.
Riepilogo: quando usare Whonix

- Sei un giornalista, un informatore o un ricercatore che ha a che fare con informazioni ad alto rischio.
- Sei preoccupato che un malware possa provare a "telefonare a casa" e rivelare il tuo vero indirizzo IP.
- È necessario utilizzare applicazioni diverse dal browser (come un client di posta elettronica o un'app di chat) in modo anonimo.
Verdetto: il migliore per la massima sicurezza e l'anonimato di livello professionale.
For text chat over Tor, a free irc client configured on the Workstation, or an online irc client opened in the browser, can reach IRC networks without exposing the real address. Newcomers can start with a few irc commands such as join and msg, and read how to use irc before connecting.
Domande frequenti
Qual è l'architettura di base di Whonix?
Whonix utilizza un design a doppia VM, composto da un Gateway che gestisce tutte le connessioni Tor e da una Workstation per le applicazioni utente. Questa separazione garantisce che la Workstation non venga mai a conoscenza del vero indirizzo IP o dei numeri di serie dell'hardware dell'utente.
In che modo Whonix previene le perdite di IP anche se un'applicazione è compromessa?
Poiché la Workstation non ha accesso diretto a Internet e può comunicare solo tramite il Gateway, nemmeno un malware a livello di root può scoprire o trasmettere il tuo IP reale. Tutto il traffico viene forzatamente instradato attraverso la rete Tor dalle regole del firewall del Gateway.
Perché Whonix utilizza due macchine virtuali separate invece di una?
L'utilizzo di due VM crea una barriera di "sicurezza tramite isolamento" che impedisce perdite a livello di rete e l'identificazione dell'hardware locale. In caso di violazione del livello applicativo nella workstation, il livello di rete nel gateway rimane isolato e sicuro.
Posso usare Whonix se il mio sistema operativo host è infetto da malware?
No, perché il sistema operativo host e il suo hypervisor hanno il controllo totale sulle macchine virtuali. Se l'host viene compromesso, un aggressore può registrare le sequenze di tasti premuti, acquisire screenshot o manipolare direttamente le VM Whonix.
In che cosa Whonix è diverso dal sistema operativo Tails?
Tails è un sistema operativo live "amnesico" progettato per non lasciare traccia sul disco rigido di un computer, mentre Whonix è progettato per l'uso persistente in un ambiente virtualizzato. Whonix offre una protezione più efficace contro alcuni tipi di attacchi di de-anonimizzazione grazie alla sua architettura split-VM.
È sicuro utilizzare una VPN con Whonix?
Sebbene possibile, l'aggiunta di una VPN aumenta la complessità e può potenzialmente introdurre nuovi vettori di attacco o rischi di "visione a tunnel". In genere, è consigliata solo agli utenti avanzati che hanno bisogno di nascondere l'utilizzo di Tor al proprio ISP o di accedere a servizi che lo bloccano.
Che cosa è lo “Stream Isolation” e perché è importante in Whonix?
L'isolamento del flusso obbliga le diverse applicazioni a utilizzare circuiti Tor separati, in modo che il loro traffico non possa essere facilmente correlato da un nodo di uscita. Questo impedisce a un osservatore di collegare la sessione di navigazione web alla sincronizzazione della posta elettronica in background o ad altre attività.
Perché l'ora di sistema in Whonix è diversa dalla mia ora locale?
Whonix uses UTC and a tool called sdwdate to synchronize time securely via cipolla servizi anziché server NTP non sicuri. Questo impedisce "attacchi orari" in cui un avversario sfrutta lo sfasamento orario o i fusi orari locali per identificare la tua posizione fisica.
Posso eseguire Whonix su una chiavetta USB come Tails?
Whonix non è progettato principalmente come una chiavetta USB avviabile, sebbene possa essere installato su un'unità esterna ed eseguito tramite un sistema operativo host. Per una vera esperienza amnesica "plug-and-play" su qualsiasi hardware, Tails rimane la scelta standard.
Whonix mi protegge dal fingerprinting del browser?
Whonix include il browser Tor, che è stato appositamente patchato per fornire un'impronta digitale uniforme condivisa da milioni di altri utenti. Eseguendolo nell'ambiente Workstation standardizzato, si riducono ulteriormente gli identificatori hardware univoci disponibili per i siti web.
Perché è sconsigliato utilizzare un client Tor all'interno della Whonix-Workstation?
L'esecuzione di "Tor over Tor" crea un circuito annidato che degrada significativamente le prestazioni e può portare a comportamenti di routing imprevedibili. Non garantisce un "doppio anonimato" e potrebbe addirittura rendere i modelli di traffico più distintivi per gli osservatori di rete.
Letture e concetti correlati (esperti)
- Rete Tor: una rete di anonimato decentralizzata che instrada il tuo traffico attraverso tre relay casuali per nascondere la tua identità e posizione agli osservatori.
- Virtualizzazione: la tecnologia utilizzata per eseguire l'architettura a due VM di Whonix, che fornisce un livello di separazione tra i sistemi operativi guest e l'hardware fisico.
- Sicurezza operativa (OpSec): l'insieme di abitudini e procedure che devi seguire per evitare di rivelare la tua identità attraverso modelli comportamentali o perdite accidentali di dati.
- Pseudonimato: l'uso di un alias persistente ma non identificativo, che richiede una gestione attenta in Whonix per evitare di collegare tra loro diverse identità online.
- Isolamento del flusso: una funzionalità che obbliga diverse applicazioni a utilizzare circuiti Tor diversi, impedendo a un osservatore di correlare le tue attività tra vari servizi.
- Proxy trasparente: un meccanismo in cui il Gateway intercetta e indirizza automaticamente tutto il traffico della Workstation tramite Tor, anche per le applicazioni non configurate in modo nativo per esso.
- Perdita DNS: una falla di sicurezza in cui le richieste del tuo nome di dominio aggirano la rete di anonimato, rivelando potenzialmente la tua cronologia di navigazione al tuo ISP.
- Perdita di IP: un errore critico in cui il tuo vero indirizzo IP deanonimizzato viene esposto a un server di destinazione o a un intercettatore.
- Impronta digitale del browser: una tecnica di tracciamento che ti identifica in base a configurazioni uniche del browser, che Whonix mitiga fornendo un ambiente standardizzato.
- Tor su Tor: a problematic configuration where a Tor client is run inside a system already routed through Tor, which can lead to performance issues and unpredictable security risks.
- Ponti Tor: relay Tor privati non elencati nella directory pubblica, utilizzati per aggirare la censura nelle regioni in cui la rete Tor è bloccata.
- Guardie d'ingresso: i primi relay in un circuito Tor scelti appositamente per la loro stabilità a lungo termine, per proteggere gli utenti da determinati tipi di attacchi di deanonimizzazione.
- Servizi di cipolla: siti web o servizi che terminano in .cipolla and are hosted entirely within the Tor network, providing end-to-end encryption and metadata protection.
- Correlazione di identità: il rischio che un avversario colleghi sessioni o account diversi alla stessa persona osservando identificatori condivisi o tratti comportamentali coerenti.
Link esterni su Whonix
Standard internazionali
- ISO/IEC 27001:2013 Tecnologia dell'informazione -- Tecniche di sicurezza -- Sistemi di gestione della sicurezza delle informazioni -- Requisiti
- ISO/IEC 27002:2013 Tecnologia dell'informazione - Tecniche di sicurezza - Codice di condotta per i controlli di sicurezza delle informazioni
- NIST SP 800-53 Rev. 5 Controlli di sicurezza e privacy per sistemi informativi e organizzazioni
(passa il mouse sul link per vedere la nostra descrizione del contenuto)