जब कोई नया उत्पाद विकसित किया जा रहा हो, इंजीनियरिंग या अनुसंधान कार्य किया जा रहा हो, तो कुछ डार्कनेट उपकरण बहुत उपयोगी साबित हो सकते हैं। लेकिन इसके लिए 'डार्कनेट' की प्रकृति को स्पष्ट करना आवश्यक है: यह कोई अलग, गुप्त इंटरनेट नहीं है, बल्कि मौजूदा वैश्विक बुनियादी ढांचे पर काम करने वाला एक ओवरले नेटवर्क है। इसकी छिपी हुई सेवाओं तक पहुंच प्राप्त करना, जिन्हें अक्सर '.onion' पतों द्वारा पहचाना जाता है, विशिष्ट सॉफ़्टवेयर पर निर्भर करता है, जैसे कि... टोर ब्राउज़रयह सॉफ़्टवेयर एक गेटवे के रूप में कार्य करता है, जो उपयोगकर्ता के स्रोत और पहचान को छिपाने के लिए एन्क्रिप्टेड रिले की एक श्रृंखला के माध्यम से नेटवर्क ट्रैफ़िक को निर्देशित करता है। यह विशेष डिज़ाइन इसकी कार्यप्रणाली को स्पष्ट करता है। प्रतिष्ठा as a haven for illicit activities, as the same privacy that protects a dissident can also conceal a lawbreaker. Still, it is a mistake to equate the technology with its applications. The capacity for anonymous communication is a neutral and potent instrument whose ethical standing is defined by the user’s purpose. For every illegal market, a secure channel could exist for a journalist and a source, a human rights advocate organizing against oppression, or a corporate insider exposing misconduct.
विज्ञान और इंजीनियरिंग के क्षेत्र में, संचार का यह संरक्षित स्वरूप नई खोजों और पद्धतियों का आधार बनता है। यहां सूचीबद्ध वैध अनुप्रयोग मुख्य रूप से रक्षात्मक प्रकृति के हैं, जिनमें परिरक्षण शामिल है। बौद्धिक संपदा विकास के दौरान चोरी से बचाव, वैश्विक स्तर पर सुरक्षित सहयोग को बढ़ावा देना टीमें नई दवाओं या एयरोस्पेस प्रणालियों जैसी संवेदनशील परियोजनाओं पर काम करना, और शोधकर्ताओं को वैज्ञानिक रिपोर्ट और डेटा प्राप्त करने के लिए सरकारी सेंसरशिप से बचने की अनुमति देना।
व्यवहारिक दृष्टि से, प्रस्तुत उपकरण केवल "डार्कनेट उपकरण" नहीं हैं; इनमें से अधिकांश विकिपीडिया और अन्य विश्वसनीय स्रोतों में सूचीबद्ध हैं, और कुछ तो सरकारी स्वामित्व में भी हैं (जैसे स्विस पोस्ट!)। ये सुरक्षा और गोपनीयता समाधान हैं जो किसी भी डिजिटल कार्य के लिए उपयुक्त हैं। डार्कनेट से जुड़ने की इनकी क्षमता इनके मुख्य उद्देश्य का एक हिस्सा है, जो वैज्ञानिकों और इंजीनियरों को उनकी डिजिटल उपस्थिति और उनके महत्वपूर्ण कार्यों की सुरक्षा पर अधिक नियंत्रण प्रदान करता है।
अस्वीकरण:
This page content is for adults only, understanding what they do and the potential consequences for them. If any of these is not your case, you करना ही होगा leave this page now (हमारे पास इसके लिए बहुत कुछ विशिष्ट है) उत्पादन रूप).
इस जानकारी के लेखक पाठक द्वारा की गई किसी भी कार्रवाई के लिए कोई जिम्मेदारी या जवाबदेही नहीं लेते हैं। वर्णित उपकरण और विधियाँ केवल सूचनात्मक उद्देश्यों के लिए प्रस्तुत की गई हैं। इनके उपयोग की वैधता के संबंध में कोई कानूनी दायित्व नहीं है। एन्क्रिप्शनटोर जैसे गुमनामी नेटवर्क और अन्य गोपनीयता बढ़ाने वाली तकनीकों का उपयोग एक देश से दूसरे देश में बहुत भिन्न होता है। एक क्षेत्र में पूरी तरह से कानूनी गतिविधि दूसरे क्षेत्र में गंभीर नागरिक या आपराधिक अपराध हो सकती है।
नीचे दिए गए किसी भी टूल या साइट को डाउनलोड, इंस्टॉल या उपयोग करने से पहले - चाहे डार्कनेट तक पहुँचने के लिए हो या किसी अन्य उद्देश्य के लिए - यह आपकी व्यक्तिगत और व्यावसायिक ज़िम्मेदारी है कि आप अपने स्थानीय, राष्ट्रीय और अंतर्राष्ट्रीय कानूनों के साथ-साथ अपने नियोक्ता या शैक्षणिक संस्थान द्वारा निर्धारित सभी नीतियों का पूर्णतः पालन करें। यदि आपको इस तकनीक के उपयोग के कानूनी या नीतिगत निहितार्थों के बारे में कोई भी संदेह है, तो आपको कंपनी के किसी अधिकृत प्रतिनिधि (जैसे कि कानूनी या आईटी सुरक्षा विभाग) या किसी योग्य वकील से परामर्श करना चाहिए।
हम कहते थे: “अगर कोई संदेह है, तो कोई संदेह नहीं है” – स्पष्ट शब्दों में: मत करो!
विचार: यदि किसी विशेष देश के प्रति महत्वपूर्ण गुमनामी की आवश्यकता होती है, तो हम विशेष रूप से सतर्क रहेंगे यदि उपकरण या सेवा उस देश में बनाई गई हो या यदि उसका लेखक वहां का मूल निवासी हो/था।
बख्शीश: इनमें से कुछ उपकरण दो साल पुराने हैं। कभी-कभी बेहतर (विश्वसनीयता, पैच, सुविधाएँ आदि) होते हैं, कभी-कभी नहीं। यह तो बस शुरुआत है, यदि आप ऐसे उपकरणों और प्रक्रियाओं पर पूरी तरह निर्भर हैं तो हमेशा अपडेट रहें।
चेतावनी: यदि आप किसी कंपनी, एजेंसी या किसी संस्था के लिए काम कर रहे हैं, न कि स्वतंत्र रूप से, तो आपके पास इसके लिए नीतियां हैं (निष्कर्ष देखें)।
अनाम ब्राउज़िंग और नेटवर्क एक्सेस
ये उपकरण उपयोगकर्ताओं को गुमनाम रूप से इंटरनेट ब्राउज़ करने की अनुमति देते हैं, जो संवेदनशील जानकारी से निपटने वाले या सेंसरशिप का सामना करने वाले शोधकर्ताओं और इंजीनियरों के लिए महत्वपूर्ण हो सकता है।
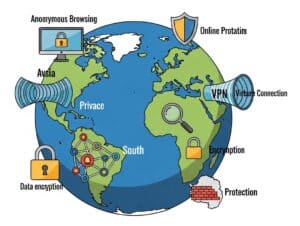
- टोर ब्राउज़र: इंजीनियरों और वैज्ञानिकों के लिए, टोर ब्राउज़र संवेदनशील या मालिकाना तकनीकों पर शोध करने के लिए एक आवश्यक उपकरण है, जिससे वे कोई भी डिजिटल निशान छोड़े बिना शोध कर सकते हैं जिसे प्रतिस्पर्धियों या सरकारी एजेंसियों द्वारा निगरानी की जा सकती है। उदाहरण के लिए, एक एयरोस्पेस इंजीनियर उन्नत मिश्रित सामग्रियों या प्रणोदन प्रणालियों पर शोध करने के लिए टोर का उपयोग कर सकता है, बिना किसी कॉर्पोरेट या राष्ट्रीय निगरानी प्रणाली को अपनी कंपनी के शोध की दिशा के बारे में सचेत किए। इसी तरह, एक सामग्री वैज्ञानिक जो एक नए, संभावित रूप से विवादास्पद सिंथेटिक यौगिक का अध्ययन कर रहा है, वह अंतरराष्ट्रीय स्रोतों से डेटा एकत्र कर सकता है, जिसमें ऑनलाइन उपलब्ध स्रोत भी शामिल हैं। ।प्याज टोर वेबसाइटों की पहचान और उनके काम की प्रकृति की रक्षा करते हुए, यह सुनिश्चित करता है कि खोज और अन्वेषण की बौद्धिक प्रक्रिया गोपनीय बनी रहे।
- आई2पी (अदृश्य इंटरनेट परियोजना): I2P provides a robust, decentralized, and anonymous network layer that is ideal for engineers and scientists collaborating on long-term, high-stakes projects. Unlike the Tor network which is optimized for anonymous browsing of the public internet, I2P is a self-contained anonymous internet that is excellent for hosting and accessing hidden services (“eepsites”). A team of software engineers developing a revolutionary encryption algorithm could host their entire development environment—code repositories, internal wikis, and communication channels—within I2P. This creates a secure, isolated ecosystem where their work is shielded from industrial espionage and external surveillance, ensuring the integrity and confidentiality of their project from inception to completion.
- फ्रीनेट: फ्रीनेट एक विकेन्द्रीकृत, पीयर-टू-पीयर प्लेटफॉर्म के रूप में काम करता है जो सेंसरशिप-प्रतिरोधी प्रकाशन और डेटा भंडारण की सुविधा प्रदान करता है, जिससे यह उन वैज्ञानिकों और इंजीनियरों के लिए एक मूल्यवान संसाधन बन जाता है जिन्हें अपने काम की दीर्घकालिक उपलब्धता सुनिश्चित करने की आवश्यकता होती है। उदाहरण के लिए, एक जलवायु विज्ञानी विवादास्पद डेटासेट को फ्रीनेट पर प्रकाशित कर सकता है। जलवायु परिवर्तन फ्रीनेट को यह भरोसा है कि राजनीतिक या कॉर्पोरेट संस्थाएं निष्कर्षों को दबाने के लिए इसे आसानी से हटा नहीं सकतीं। चूंकि डेटा नेटवर्क के नोड्स में वितरित और एन्क्रिप्टेड है, इसलिए नेटवर्क के अस्तित्व में रहने तक यह वैश्विक वैज्ञानिक समुदाय के लिए सुलभ बना रहता है। यह फ्रीनेट को महत्वपूर्ण वैज्ञानिक और इंजीनियरिंग ज्ञान का एक आधुनिक डिजिटल संग्रह बनाता है, जो अन्यथा सेंसरशिप या डेटा की गुणवत्ता में गिरावट के कारण खो सकता था।
- व्होनिक्स: व्होनिक्स एक संपूर्ण ऑपरेटिंग सिस्टम है जिसे उन्नत सुरक्षा और गोपनीयता के लिए डिज़ाइन किया गया है, जो अत्यंत संवेदनशील जानकारी को संभालने वाले इंजीनियरों और वैज्ञानिकों के लिए बेहद फायदेमंद है। इसमें दो वर्चुअल मशीनें हैं: एक "गेटवे" के रूप में कार्य करती है जो सभी इंटरनेट ट्रैफ़िक को टोर नेटवर्क के माध्यम से रूट करती है, जबकि दूसरी, "वर्कस्टेशन", पूरी तरह से पृथक होती है और इंटरनेट से इसका कोई सीधा कनेक्शन नहीं होता है। एक परमाणु इंजीनियर जो पावर प्लांट के लिए सुरक्षा प्रोटोकॉल डिज़ाइन कर रहा हो या एक जैव प्रौद्योगिकीविद् जो मालिकाना आनुवंशिक अनुक्रमों के साथ काम कर रहा हो, व्होनिक्स का उपयोग कर सकता है। वर्कस्टेशन उनके सभी कम्प्यूटेशनल कार्यों के लिए। यह सेटअप सुनिश्चित करता है कि यदि वर्कस्टेशन मैलवेयर से प्रभावित भी हो जाता है, तो भी हमलावर उपयोगकर्ता का वास्तविक आईपी पता नहीं जान सकता या सीधे डेटा नहीं निकाल सकता, जिससे महत्वपूर्ण और संभावित रूप से खतरनाक जानकारी के लिए सुरक्षा की एक मजबूत परत मिलती है।
- टेल्स (द एमनेसिक इनकॉग्निटो लाइव सिस्टम): टेल्स एक पोर्टेबल, लाइव ऑपरेटिंग सिस्टम है जो कंप्यूटर पर कोई निशान नहीं छोड़ता, जिससे यह उन इंजीनियरों और वैज्ञानिकों के लिए एकदम सही है जिन्हें असुरक्षित मशीनों पर सुरक्षित रूप से काम करने की आवश्यकता होती है। उदाहरण के लिए, किसी विदेशी देश में महत्वपूर्ण बुनियादी ढांचे का निरीक्षण करने वाले एक सिविल इंजीनियर को सार्वजनिक या उपलब्ध कराए गए कंप्यूटर पर संवेदनशील ब्लूप्रिंट या संरचनात्मक विश्लेषण रिपोर्ट तक पहुंचने और उनकी समीक्षा करने की आवश्यकता हो सकती है। टेल्स यूएसबी स्टिक से बूट करके, वे अपने काम के लिए एक सुरक्षित, एन्क्रिप्टेड वातावरण बना सकते हैं। सिस्टम बंद होने के बाद, सिस्टम की मेमोरी पूरी तरह से साफ हो जाती है, यह सुनिश्चित करते हुए कि होस्ट मशीन पर कोई भी गोपनीय डेटा, पासवर्ड या संचार लॉग न रह जाए, जिससे उच्च जोखिम वाले वातावरण में डेटा चोरी का खतरा कम हो जाता है। पिछले दो वर्षों में, टेल्स ने कई कंपनियों के साथ मिलकर काम किया है। टोर परियोजना.
The same discretion matters in OSINT techniques, where an analyst reads public sources without leaving a trace on the sites under review. Open source intelligence techniques often start from a private Tor Browser session for exactly this reason.
सुरक्षित संचार
संवेदनशील परियोजनाओं पर सहयोग करने और बौद्धिक संपदा की रक्षा करने के लिए सुरक्षित संचार अत्यंत महत्वपूर्ण है।

- संकेत: for engineering and scientific teams, Signal offers a secure and user-friendly platform for real-time communication that is essential for protecting intellectual property during the development process. A team of mechanical engineers collaborating on a new engine design can use Signal’s एंड-टू-एंड encrypted group chats and voice calls to discuss proprietary design specifications, share initial sketches, and coordinate testing protocols. This ensures that their conversations, which are an integral part of the innovative process, are protected from corporate espionage or interception. The platform’s robust encryption means that the creative and logistical dialogue that leads to a scientific breakthrough or an engineering innovation remains confidential.
- प्रोटॉनमेल: this Swiss based suite of tools provides end-to-end encrypted email, which is crucial for the formal exchange of sensitive information in the scientific and engineering fields. An electrical engineer sharing detailed circuit diagrams with a manufacturing partner, or a medical researcher sending a draft of a पेटेंट application to a legal advisor, can use ProtonMail, now rebranded to Proton Mail, to ensure that these critical documents are protected in transit and at rest. Because the service is based in Switzerland, it benefits from strong privacy laws, offering an additional layer of legal protection. This makes it an ideal tool for transmitting final reports, datasets, and intellectual property documents that require a verifiable and secure communication channel.
- तुतानोटा: टुटानोटा एक और संपूर्ण एन्क्रिप्टेड ईमेल सेवा है जो उच्च स्तर की सुरक्षा और गोपनीयता प्रदान करती है, जिससे यह इंजीनियरिंग और वैज्ञानिक अनुसंधान में गोपनीय संचार के लिए उपयुक्त है। इसकी एक प्रमुख विशेषता यह है कि यह पासवर्ड-सुरक्षित लिंक के माध्यम से गैर-टुटानोटा उपयोगकर्ताओं को भेजे जाने वाले ईमेल को एन्क्रिप्ट कर सकती है, जो व्यापक लेकिन सुरक्षित सहयोग के लिए विशेष रूप से उपयोगी है। विभिन्न संस्थानों के पर्यावरण वैज्ञानिकों की एक टीम टुटानोटा का उपयोग करके संवेदनशील पर्यावरणीय प्रभाव आकलन को सरकारी नियामकों या सामुदायिक हितधारकों के साथ साझा कर सकती है जिनके पास एन्क्रिप्टेड ईमेल खाते नहीं हो सकते हैं। यह सुनिश्चित करता है कि प्रदूषण के स्तर या लुप्तप्राय प्रजातियों के आवासों के बारे में गोपनीय डेटा सभी संबंधित पक्षों के साथ सुरक्षित रूप से साझा किया जाए, जिससे वैज्ञानिक प्रक्रिया की अखंडता बनी रहे।
- रिकोशेट रिफ्रेश: रिकोशेट रिफ्रेश एक अनूठा, मेटाडेटा-मुक्त इंस्टेंट मैसेजिंग समाधान प्रदान करता है। यह टोर नेटवर्क का उपयोग करके केंद्रीय सर्वर पर निर्भरता के बिना सीधे पीयर-टू-पीयर कनेक्शन बनाता है। यह उन वैज्ञानिकों या इंजीनियरों के लिए अमूल्य है जिन्हें अत्यधिक निगरानी की स्थिति में या जब उनका संचार ही उन्हें दोषी ठहरा सकता है, तब संवाद करने की आवश्यकता होती है। उदाहरण के लिए, व्यापक रूप से उपयोग किए जाने वाले सॉफ़्टवेयर में ज़ीरो-डे कमजोरियों की खोज और उन्हें ठीक करने के लिए शोध कर रहे दो कंप्यूटर वैज्ञानिक रिकोशेट का उपयोग कर सकते हैं। केंद्रीय सर्वर की निगरानी द्वारा उनके संचार का पता नहीं लगाया जा सकता है, जिससे उन्हें संभावित कानूनी खतरों या सॉफ़्टवेयर विक्रेता से प्रतिशोध से सुरक्षा मिलती है, इससे पहले कि वे जिम्मेदारी से अपने निष्कर्षों का खुलासा करने के लिए तैयार हों।
- कीबेस: Keybase integrates strong, public-key क्रिप्टोग्राफी into a user-friendly platform for chat, file sharing, and code repositories, making it a versatile tool for technical collaboration. A team of software engineers can use Keybase’s encrypted chat and integrated Git repositories to securely manage and discuss their codebase. The platform’s cryptographic identity verification allows team members to be certain they are communicating and sharing code with the correct person, preventing man-in-the-middle attacks. This is particularly useful for distributed teams working on open-source engineering projects where verifying the identity of contributors is crucial for maintaining the security and integrity of the project.
सुरक्षित फ़ाइल साझाकरण और संग्रहण
ये उपकरण शोध डेटा, आरेख और अन्य संवेदनशील दस्तावेजों को सुरक्षित रूप से संग्रहीत करने और साझा करने में मदद करते हैं।
Older community chat tools remain useful too: engineers can learn how to use irc to reach technical channels, the best irc channels still host long-standing hardware and security communities, and many irc channels welcome newcomers. A short list of irc commands is enough to join, identify and message.

- ओनियनशेयर: OnionShare is a powerful tool for the secure and anonymous transfer of files of any size, which is highly applicable in engineering and scientific contexts. It works by creating a temporary, password-protected onion service on the sender’s computer, accessible only via the Tor Browser. A biomedical engineer could use OnionShare to send a large file containing sensitive patient data from a नैदानिक परीक्षण सहयोगी सांख्यिकीविद् को। प्रत्यक्ष, पीयर-टू-पीयर हस्तांतरण तृतीय-पक्ष क्लाउड सर्वरों को दरकिनार कर देता है, जिससे डेटा उल्लंघन का जोखिम कम हो जाता है और यह सुनिश्चित होता है कि महत्वपूर्ण शोध डेटा का गुमनाम, सुरक्षित आदान-प्रदान HIPAA जैसे गोपनीयता नियमों का अनुपालन करता है।
- कोषाध्यक्ष: ट्रेसोरिट एक जीरो-नॉलेज, एंड-टू-एंड एन्क्रिप्टेड क्लाउड स्टोरेज सेवा है जो इंजीनियरों और वैज्ञानिकों को उनकी सबसे संवेदनशील फाइलों को स्टोर करने और उन पर सहयोग करने के लिए एक सुरक्षित वातावरण प्रदान करती है। आर्किटेक्ट और स्ट्रक्चरल इंजीनियरों की एक फर्म ट्रेसोरिट को अपने बिल्डिंग इंफॉर्मेशन मॉडल के लिए एक केंद्रीय भंडार के रूप में उपयोग कर सकती है।बीआईएमइसमें डेटा संग्रह सामग्री, ब्लूप्रिंट और प्रोजेक्ट प्लान शामिल हैं। क्लाइंट-साइड एन्क्रिप्शन यह सुनिश्चित करता है कि ट्रेसोरिट के कर्मचारी भी संग्रहीत डेटा तक नहीं पहुंच सकते, जिससे बाहरी हैकिंग और आंतरिक खतरों दोनों से उच्च स्तर की सुरक्षा मिलती है। यह मूल्यवान बौद्धिक संपदा की गोपनीयता और अखंडता को बनाए रखते हुए बड़े, जटिल इंजीनियरिंग प्रोजेक्ट्स पर निर्बाध सहयोग की अनुमति देता है। अब इसका स्वामित्व स्विस पोस्ट के पास है (!)।
- Sync.com: Sync.com सुरक्षित सहयोग के लिए विशेष रूप से डिज़ाइन की गई सुविधाओं के साथ एंड-टू-एंड एन्क्रिप्टेड क्लाउड स्टोरेज प्रदान करता है, जो इसे वैज्ञानिक अनुसंधान टीमों के लिए एक उपयोगी उपकरण बनाता है। जीनोम अनुक्रमण परियोजना पर काम कर रहे आनुवंशिकीविदों का एक समूह Sync.com का उपयोग करके विशाल डेटासेट और शोध नोट्स को संग्रहीत और साझा कर सकता है। प्लेटफ़ॉर्म के विस्तृत अनुमति नियंत्रण और सुरक्षित फ़ाइल-साझाकरण लिंक प्रमुख शोधकर्ता को यह नियंत्रित करने की अनुमति देते हैं कि कौन विशिष्ट फ़ाइलों को देख या संपादित कर सकता है, यह सुनिश्चित करते हुए कि संवेदनशील आनुवंशिक जानकारी केवल अधिकृत कर्मियों तक ही पहुँच योग्य हो। मजबूत सुरक्षा और उपयोगकर्ता के अनुकूल सहयोग सुविधाओं का यह संयोजन डेटा सुरक्षा से समझौता किए बिना अनुसंधान प्रक्रिया को सुव्यवस्थित करने में मदद करता है।
- क्रिप्टोमेटर: क्रिप्टोमेटर ड्रॉपबॉक्स, गूगल ड्राइव या वनड्राइव जैसी लोकप्रिय क्लाउड सेवाओं पर संग्रहीत फाइलों के लिए पारदर्शी, क्लाइंट-साइड एन्क्रिप्शन प्रदान करता है, जो इंजीनियरों और वैज्ञानिकों के लिए एक लचीला और सुरक्षित स्टोरेज समाधान प्रदान करता है। एक एयरोस्पेस इंजीनियर सुविधा और सुलभता के कारण क्लाउड सेवा का उपयोग कर सकता है, लेकिन उसे अपनी मालिकाना फाइलों की सुरक्षा के बारे में चिंता हो सकती है। पाजी फ़ाइलें और सिमुलेशन डेटा। क्रिप्टोमैटोर का उपयोग करके, वे अपने क्लाउड स्टोरेज के भीतर एक एन्क्रिप्टेड "वॉल्ट" बना सकते हैं। वॉल्ट में रखी गई सभी फ़ाइलें क्लाउड पर सिंक होने से पहले उनके स्थानीय कंप्यूटर पर स्वचालित रूप से एन्क्रिप्ट हो जाती हैं, जिससे यह सुनिश्चित होता है कि क्लाउड प्रदाता के पास एन्क्रिप्टेड डेटा तक कोई पहुंच नहीं है। यह सुरक्षा की एक महत्वपूर्ण परत प्रदान करता है, साथ ही उन्हें अपने पसंदीदा क्लाउड प्लेटफ़ॉर्म का उपयोग जारी रखने की अनुमति भी देता है।
- वेराक्रिप्ट: वेराक्रिप्ट एक शक्तिशाली, ओपन-सोर्स डिस्क एन्क्रिप्शन टूल है जिसका उपयोग एन्क्रिप्टेड वॉल्यूम बनाने या संपूर्ण स्टोरेज डिवाइस को एन्क्रिप्ट करने के लिए किया जा सकता है, जिससे वैज्ञानिकों और इंजीनियरों को डेटा की सुरक्षा मिलती है। एक रासायनिक इंजीनियर जो अक्सर फील्डवर्क के लिए यात्रा करता है, वह अपने साथ एक लैपटॉप रख सकता है जिसमें गोपनीय रासायनिक सूत्र और प्रायोगिक डेटा हो। वेराक्रिप्ट का उपयोग करके अपनी पूरी हार्ड ड्राइव को एन्क्रिप्ट करके, वे यह सुनिश्चित कर सकते हैं कि यदि लैपटॉप खो जाए या चोरी हो जाए, तो संवेदनशील जानकारी तक पहुंच न हो। सॉफ्टवेयर की विश्वसनीय अस्वीकार्यता सुविधा, जो एक छिपा हुआ एन्क्रिप्टेड वॉल्यूम बनाने की अनुमति देती है, उन स्थितियों में सुरक्षा की एक अतिरिक्त परत प्रदान करती है जहां उन्हें पासवर्ड प्रकट करने के लिए मजबूर किया जा सकता है।
विकेंद्रीकृत और सेंसरशिप-प्रतिरोधी प्रकाशन
उन वैज्ञानिकों और इंजीनियरों के लिए जिन्हें सेंसरशिप या प्रतिशोध के डर के बिना अपने निष्कर्ष प्रकाशित करने की आवश्यकता है।
- ज़ेरोनेट: ज़ेरोनेट ब्लॉकचेन जैसी तकनीक और पीयर-टू-पीयर नेटवर्किंग का उपयोग करके विकेंद्रीकृत वेबसाइटें बनाता है, जिन्हें उनके उपयोगकर्ता ही होस्ट करते हैं, जिससे उन्हें बंद करना लगभग असंभव हो जाता है। यह उन इंजीनियरों या वैज्ञानिकों के लिए एक आदर्श मंच है जिन्हें ऐसे शोध प्रकाशित करने की आवश्यकता होती है जो शक्तिशाली कॉरपोरेट या सरकारी हितों के लिए अलोकप्रिय या दमनकारी हो। एक पदार्थ वैज्ञानिक जो यह पता लगाता है कि व्यापक रूप से उपयोग की जाने वाली निर्माण सामग्री में एक गंभीर, गुप्त दोष है, वह अपने निष्कर्ष ज़ेरोनेट साइट पर प्रकाशित कर सकता है। भले ही सामग्री का निर्माता सार्वजनिक इंटरनेट से जानकारी हटाने का प्रयास करे, ज़ेरोनेट की विकेंद्रीकृत प्रकृति यह सुनिश्चित करती है कि जब तक उपयोगकर्ता साइट तक पहुँच रहे हैं, जानकारी अन्य इंजीनियरों और आम जनता के लिए उपलब्ध रहेगी।
- आईपीएफएस (इंटरप्लेनेटरी फाइल सिस्टम): IPFS एक पीयर-टू-पीयर हाइपरमीडिया प्रोटोकॉल है जिसे वितरित फ़ाइल सिस्टम में डेटा संग्रहीत करके वेब को तेज़, सुरक्षित और अधिक खुला बनाने के लिए डिज़ाइन किया गया है। वैज्ञानिक समुदाय के लिए, IPFS शोध डेटा और प्रकाशनों के स्थायी, अपरिवर्तनीय रिकॉर्ड बनाने का एक तरीका प्रदान करता है। जब कोई वैज्ञानिक शोध पत्र IPFS में जोड़ा जाता है, तो उसे एक अद्वितीय क्रिप्टोग्राफ़िक हैश दिया जाता है। शोध पत्र में किसी भी प्रकार का परिवर्तन करने पर उसका हैश बदल जाएगा, जिससे छेड़छाड़ तुरंत स्पष्ट हो जाएगी। यह प्रणाली वैज्ञानिक ज्ञान का एक सुदृढ़ और सत्यापन योग्य सार्वजनिक रिकॉर्ड बनाने के लिए आदर्श है, यह सुनिश्चित करते हुए कि शोध डेटा को आने वाले वर्षों तक किसी एक सर्वर या संस्थान से स्वतंत्र रूप से विश्वसनीय रूप से उद्धृत और एक्सेस किया जा सके।
- सिक्योरड्रॉप: सिक्योरड्रॉप एक ओपन-सोर्स व्हिसलब्लोअर सबमिशन सिस्टम है जो स्रोतों की पहचान को सुरक्षित रखने के लिए टोर नेटवर्क का उपयोग करता है। हालांकि इसे अक्सर पत्रकारिता से जोड़ा जाता है, लेकिन यह इंजीनियरिंग और वैज्ञानिक समुदायों के लिए भी उतना ही महत्वपूर्ण उपकरण है। किसी बड़ी कंपनी में काम करने वाला कोई इंजीनियर जो किसी उपभोक्ता उत्पाद में सुरक्षा संबंधी प्रणालीगत उल्लंघनों के सबूत खोजता है, या कोई वैज्ञानिक जो किसी बड़े क्लिनिकल परीक्षण में डेटा में हेराफेरी का पता लगाता है, उन्हें व्यक्तिगत और पेशेवर तौर पर काफी जोखिम का सामना करना पड़ता है। वे सिक्योरड्रॉप का उपयोग करके आंतरिक दस्तावेजों और सबूतों को गुमनाम रूप से किसी विश्वसनीय नियामक निकाय, अकादमिक निगरानी समिति या जनहित समूह को लीक कर सकते हैं, जिससे यह सुनिश्चित हो सके कि सार्वजनिक सुरक्षा या वैज्ञानिक अखंडता से संबंधित महत्वपूर्ण जानकारी प्रतिशोध के डर के बिना सामने लाई जा सके।
गोपनीयता पर केंद्रित खोज इंजन
ये सर्च इंजन उपयोगकर्ता डेटा को ट्रैक नहीं करते हैं, जो संवेदनशील शोध के लिए उपयोगी है।
- डकडकगो: इंजीनियरों और वैज्ञानिकों के लिए, DuckDuckGo जैसे गोपनीयता का सम्मान करने वाले सर्च इंजन का उपयोग करना परिचालन सुरक्षा बनाए रखने की दिशा में एक कदम है। जब कोई इंजीनियर किसी नई तकनीक पर शोध शुरू करता है या कोई वैज्ञानिक किसी नए विषय पर शोध करता है, तो उनकी खोज क्वेरी उनके इरादों को उजागर कर सकती हैं। DuckDuckGo का उपयोग करके, जो अपने उपयोगकर्ताओं की प्रोफाइल नहीं बनाता है, वे अपने खोज इतिहास को लॉग होने और ऐसी प्रोफाइल बनाने से रोक सकते हैं जिसे प्रतिस्पर्धियों को बेचा जा सकता है या विदेशी खुफिया एजेंसियों द्वारा निगरानी की जा सकती है। DuckDuckGo की .onion सेवा की उपलब्धता गुमनामी की एक अतिरिक्त परत प्रदान करती है, जिससे वे दुर्लभ शोध पत्रों या चर्चाओं के लिए डार्कनेट पर प्रारंभिक शोध कर सकते हैं, और अपनी शोध गतिविधियों को अपनी वास्तविक दुनिया की पहचान से पूरी तरह अलग कर सकते हैं।
- सीयरएक्स: SearX एक ओपन-सोर्स और कस्टमाइज़ेबल मेटासर्च इंजन है जो उपयोगकर्ताओं को ट्रैक या प्रोफाइल किए बिना कई अन्य सर्च इंजनों से परिणाम एकत्रित करता है। वैज्ञानिक या इंजीनियरिंग पेशेवरों के लिए इसका मुख्य लाभ SearX का अपना निजी इंस्टेंस चलाने की क्षमता है। किसी टेक्नोलॉजी फर्म का अनुसंधान एवं विकास विभाग अपनी पूरी टीम के लिए एक निजी SearX इंस्टेंस होस्ट कर सकता है। इससे उनके सभी शोधकर्ता अपने सामूहिक हितों और शोध दिशा को व्यावसायिक सर्च इंजन प्रदाताओं के सामने लीक किए बिना खोज कर सकेंगे। यह प्रभावी रूप से सार्वजनिक इंटरनेट के ज्ञान भंडार के लिए एक निजी, अनट्रैक्ड गेटवे बनाता है, जिससे फर्म की सबसे मूल्यवान संपत्ति: उसकी भविष्य की नवाचार रणनीति की रक्षा होती है। इस परियोजना को आधिकारिक तौर पर 2022 में बंद कर दिया गया है, लेकिन इसका सोर्स कोड मुफ्त में उपलब्ध है और कम से कम एक फोर्क अभी भी समर्थित है।
- साहसी खोज: निजता पर केंद्रित ब्रेव ब्राउज़र में एकीकृत ब्रेव सर्च, एक स्वतंत्र इंडेक्स पर आधारित है और इसे उपयोगकर्ताओं, खोजों या क्लिकों को ट्रैक न करने के लिए डिज़ाइन किया गया है। यह विशेष रूप से वैज्ञानिकों और इंजीनियरों के लिए फायदेमंद है, जिनके काम के लिए उन्हें फ़िल्टर बबल्स और एल्गोरिदम संबंधी पूर्वाग्रहों से बचना आवश्यक होता है, जो मुख्यधारा के सर्च इंजनों में आम हैं। शोध करते समय पूर्व कला पेटेंट आवेदन या व्यापक साहित्य समीक्षा के लिए, उपलब्ध जानकारी का निष्पक्ष विश्लेषण प्राप्त करना आवश्यक है। ब्रेव सर्च की गोपनीयता के प्रति प्रतिबद्धता यह सुनिश्चित करती है कि पिछली खोजें भविष्य के परिणामों को प्रभावित न करें, जिससे एक स्वच्छ और अधिक वस्तुनिष्ठ खोज अनुभव प्राप्त होता है, जो संपूर्ण और निष्पक्ष वैज्ञानिक एवं तकनीकी अनुसंधान के लिए महत्वपूर्ण है।
अन्य उपयोगी उपकरण
- GnuPG (GNU Privacy Guard): कई वैज्ञानिकों और इंजीनियरों के लिए सुरक्षित डेटा आदान-प्रदान का आधार GnuPG है, जो OpenPGP एन्क्रिप्शन का एक शक्तिशाली और विश्वसनीय कार्यान्वयन प्रदान करता है। यांत्रिक इंजीनियर पार्ट्स निर्माता को भेजने से पहले CAD फ़ाइलों को एन्क्रिप्ट करने और डिजिटल हस्ताक्षर करने के लिए GnuPG का उपयोग किया जा सकता है। एन्क्रिप्शन यह सुनिश्चित करता है कि डिज़ाइन गोपनीय रहें, जबकि डिजिटल हस्ताक्षर यह सत्यापित करता है कि फ़ाइलों के साथ रास्ते में कोई छेड़छाड़ नहीं हुई है और वे वास्तव में इंजीनियर द्वारा ही बनाई गई हैं। यह आपूर्ति श्रृंखला की अखंडता बनाए रखने और मूल्यवान बौद्धिक संपदा को चोरी होने या दुर्भावनापूर्ण रूप से परिवर्तित होने से बचाने के लिए आवश्यक है। हालांकि प्रारंभिक PGP परियोजना को व्यापक रूप से मान्यता प्राप्त है, हमने हमेशा पाया है कि इसका इतिहास पूरी तरह से पारदर्शी नहीं है।
- कीपासएक्ससी: इंजीनियरिंग और विज्ञान के क्षेत्र में, पेशेवरों को अक्सर कई सुरक्षित प्रणालियों तक पहुँचने की आवश्यकता होती है, जिनमें आंतरिक परियोजना प्रबंधन प्लेटफॉर्म और रिमोट सर्वर से लेकर ऑनलाइन अनुसंधान डेटाबेस और सॉफ्टवेयर लाइसेंसिंग पोर्टल शामिल हैं। KeePassXC एक निःशुल्क और ओपन-सोर्स पासवर्ड मैनेजर है जो उन्हें अपने सभी जटिल, अद्वितीय पासवर्ड को एक अत्यंत सुरक्षित, एन्क्रिप्टेड और ऑफ़लाइन डेटाबेस में संग्रहीत करने की अनुमति देता है। इससे एक ही पासवर्ड के उल्लंघन से कई प्रणालियों के प्रभावित होने का जोखिम कम हो जाता है। महत्वपूर्ण अवसंरचना परियोजनाओं पर काम करने वाले एक स्वतंत्र इंजीनियर के लिए, KeePassXC जैसे टूल द्वारा प्रबंधित मजबूत, अद्वितीय पासवर्ड बनाए रखना डिजिटल सुरक्षा का एक मूलभूत पहलू है और संवेदनशील नियंत्रण प्रणालियों तक अनधिकृत पहुँच को रोकने में मदद करता है।
- सबग्राफ ओएस: सबग्राफ ओएस एक बेहद सुरक्षित डेस्कटॉप ऑपरेटिंग सिस्टम है जिसे निगरानी और उन्नत साइबर हमलों से सुरक्षित रहने के लिए डिज़ाइन किया गया है। जैविक हथियारों से बचाव या क्रिप्टोग्राफी की नई विधियों जैसे अत्यधिक संवेदनशील या विवादास्पद शोध पर काम करने वाले वैज्ञानिकों के लिए, उनका निजी कंप्यूटर एक महत्वपूर्ण लक्ष्य होता है। सबग्राफ ओएस कई सुरक्षा स्तरों के माध्यम से एक सुरक्षित कंप्यूटिंग वातावरण प्रदान करता है, जिसमें एप्लिकेशन सैंडबॉक्सिंग, कर्नेल हार्डनिंग और अनिवार्य टोर-रूटेडेड नेटवर्क ट्रैफ़िक शामिल हैं। सबग्राफ ओएस का उपयोग यह सुनिश्चित करता है कि संपूर्ण शोध कार्यप्रवाह—दस्तावेज़ तैयार करने और सिमुलेशन चलाने से लेकर सहकर्मियों के साथ संवाद करने तक—एक निगरानी और नियंत्रित वातावरण में संचालित हो, जिससे सबसे परिष्कृत विरोधियों से भी उच्च स्तर की सुरक्षा मिलती है।
डार्कनेट टूल्स के उपयोग के निष्कर्ष के रूप में कुछ महत्वपूर्ण बातें याद रखें
डार्कनेट है एक अप्रत्याशित अंतरिक्ष
 डार्कनेट अपने विनियमन (पूरी तरह से नहीं, लेकिन कई देशों में फैला हुआ) की कमी, गुणवत्ता नियंत्रण और स्थिरता के अभाव के कारण उत्पाद डिजाइन और नवाचार के लिए चुनौतियां पेश करता है। डार्कनेट की मूल प्रकृति यह है कि यह विकेंद्रीकृत है और किसी एक इकाई द्वारा नियंत्रित नहीं है। सरफेस वेब के विपरीत, जहां कंपनियां और सरकारें कुछ हद तक नियंत्रण रखती हैं, डार्कनेट सूचनाओं का एक "जंगली पश्चिम" है। विनियमन का यह अभाव एक दोधारी तलवार है। यह सेंसरशिप के बिना विचारों और डेटा के मुक्त आदान-प्रदान को सक्षम बनाता है, लेकिन इसका यह भी अर्थ है कि कोई सुरक्षा उपाय नहीं हैं, कोई सामग्री मॉडरेशन नहीं है, और नुकसान से कोई व्यवस्थित सुरक्षा नहीं है। एक इंजीनियर या वैज्ञानिक के लिए, इसका अर्थ कई व्यावहारिक वास्तविकताओं में निहित है:
- कोई गुणवत्ता नियंत्रण या सत्यापन नहीं: dडार्कनेट पर उपलब्ध डेटा, जानकारी या सॉफ़्टवेयर की प्रामाणिकता या सुरक्षा की कोई गारंटी नहीं होती। शोध लेख जाली हो सकता है, डेटासेट जानबूझकर धोखा देने के लिए बनाया जा सकता है, और सॉफ़्टवेयर में स्पाइवेयर होने की संभावना होती है। विश्वसनीय अकादमिक प्रकाशनों या आधिकारिक सॉफ़्टवेयर रिपॉजिटरी के विपरीत, यहाँ सहकर्मी समीक्षा या मूल्यांकन की कोई प्रक्रिया नहीं है।
- अस्थिरता और अनित्यता:डार्कनेट पर मौजूद सेवाएं और वेबसाइटें अप्रत्याशित रूप से गायब हो सकती हैं। एक महत्वपूर्ण संसाधन या सामुदायिक मंच जिस पर शोधकर्ता निर्भर करता है, पल भर में गायब हो सकता है, और उसके साथ उसकी सारी सामग्री भी गायब हो सकती है। इससे यह दीर्घकालिक परियोजनाओं या महत्वपूर्ण डेटा को संरक्षित करने के लिए एक अविश्वसनीय मंच बन जाता है।
पेशेवर उपयोगकर्ताओं के लिए संभावित जोखिम
हालांकि सूचीबद्ध उपकरण संचार और ब्राउज़िंग के लिए एक सुरक्षित चैनल बना सकते हैं, लेकिन जिस वातावरण तक वे पहुंच सकते हैं वह खतरों से भरा है, जिसके लिए पेशेवरों को तैयार रहना चाहिए। ये जोखिम केवल मामूली असुविधा से कहीं अधिक हैं और इनके गंभीर पेशेवर और व्यक्तिगत परिणाम हो सकते हैं।
 डार्कनेट और डार्कनेट टूल्स उत्पाद डिजाइन और इंजीनियरिंग के क्षेत्र में काम करने वाले पेशेवरों के लिए अवैध सामग्री, साइबर खतरों और संभावित रूप से गुमनामी उजागर होने के जोखिम के कारण महत्वपूर्ण जोखिम पैदा करते हैं।
- अवैध और विचलित करने वाली सामग्री के संपर्क में आना: डार्कनेट अवैध उत्पादों और सेवाओं के बाज़ारों के साथ-साथ परेशान करने वाली और चरमपंथी सामग्री के लिए जाना जाता है। इस तरह की सामग्री का गलती से सामना होना गंभीर खतरा पैदा कर सकता है। किसी क्षेत्र के कानूनों के आधार पर, कुछ खास तरह की सामग्री तक पहुँचने मात्र से ही गंभीर कानूनी परिणाम हो सकते हैं, चाहे किसी का इरादा कुछ भी हो। एक पेशेवर के लिए, ऐसी सामग्री का सामना करना भी गंभीर परिणाम दे सकता है। मनोवैज्ञानिक प्रभाव।
- दुर्भावनापूर्ण तत्वों का सामना: डार्कनेट की गुमनामी साइबर अपराधियों, जालसाजों और विभिन्न दुर्भावनापूर्ण व्यक्तियों के लिए अनुकूल वातावरण बनाती है। इंजीनियर और वैज्ञानिक, जो अक्सर मूल्यवान बौद्धिक संपदा का प्रबंधन करते हैं, आकर्षक लक्ष्य बन जाते हैं। जोखिमों में शामिल हैं:
- फ़िशिंग और सोशल इंजीनियरिंग: सीजटिल धोखाधड़ी की योजनाएँ प्रचलित हैं, जिनमें व्यक्तियों को व्यक्तिगत विवरण, लॉगिन जानकारी या उनके क्रिप्टोकरेंसी वॉलेट की निजी कुंजी प्रकट करने के लिए धोखा दिया जाता है। इन हमलों को पेशेवरों को लक्षित करने के लिए अनुकूलित किया जा सकता है, जिसमें साझेदारी के अवसर या "लीक" शोध जानकारी तक पहुंच प्रदान करने का ढोंग किया जाता है।
- मैलवेयर और रैंसमवेयर: किसी अविश्वसनीय .onion वेबसाइट से फाइलें डाउनलोड करने से मैलवेयर संक्रमण का गंभीर खतरा होता है। इसमें शोध गतिविधियों पर नज़र रखने वाला स्पाइवेयर, पासवर्ड चुराने वाले कीलॉगर या उपयोगकर्ता के सभी डेटा को लॉक करने और उसे डिक्रिप्ट करने के लिए भुगतान की मांग करने वाला रैंसमवेयर शामिल हो सकता है। इस तरह का हमला न केवल किसी व्यक्ति के काम को बल्कि उसके संस्थान के पूरे नेटवर्क को भी खतरे में डाल सकता है।
- निगरानी और गुमनामी उजागर होने के जोखिम: हालांकि टोर जैसे उपकरण मजबूत गुमनामी प्रदान करते हैं, वे पूरी तरह से सुरक्षित नहीं हैं। सरलराज्य प्रायोजित संस्थाओं सहित परिष्कृत खतरे लगातार उपयोगकर्ताओं की पहचान उजागर करने का प्रयास कर रहे हैं। इसके अलावा, सेटअप में त्रुटियां या लापरवाहीपूर्ण कार्य (जैसे ऑनलाइन फोरम में व्यक्तिगत जानकारी का खुलासा करना) उपयोगकर्ता की गुमनामी को तुरंत खतरे में डाल सकते हैं। उदाहरण के लिए, संवेदनशील रक्षा प्रौद्योगिकी में शामिल एक इंजीनियर को यह ध्यान रखना चाहिए कि उनके कार्यों से विदेशी खुफिया संगठनों का ध्यान आकर्षित हो सकता है।
इंजीनियरों और वैज्ञानिकों के लिए कानूनी और नैतिक दायित्व
निजता बढ़ाने वाले उपकरणों का उपयोग करना कानूनी या नैतिक रूप से स्वतंत्र नहीं है। इंजीनियर और वैज्ञानिक अपने देश के कानूनों, अपने नियोक्ता या संस्थान की नीतियों और अपने पेशे की नैतिक संहिता से बंधे होते हैं।
- स्थानीय और अंतर्राष्ट्रीय कानूनों का अनुपालन: कई देशों में टोर का उपयोग करना या डार्कनेट पर जाना आम तौर पर अवैध नहीं है। हालांकि, इन संसाधनों का उपयोग करते समय की गई कोई भी कार्रवाई कानून के दायरे में आती है। चोरी की गई बौद्धिक संपदा या प्रतिबंधित जानकारी तक पहुंच बनाना या उसे साझा करना जैसी अवैध गतिविधियों में भाग लेना या उन्हें बढ़ावा देना अपराध है। पेशेवरों के लिए अपने क्षेत्र में डेटा गोपनीयता, बौद्धिक संपदा और साइबर अपराध से संबंधित कानूनी नियमों की पूरी जानकारी होना आवश्यक है।
- पेशेवर आचार संहिता का पालन:इंजीनियरिंग और वैज्ञानिक पेशे कठोर नैतिक मानकों का पालन करते हैं जो सार्वजनिक सुरक्षा, ईमानदारी और सत्यनिष्ठा को प्राथमिकता देते हैं। उदाहरण के लिए, कंप्यूटिंग पेशेवरों के लिए एसीएम आचार संहिता "गोपनीयता बनाए रखने" और "स्वास्थ्य, सुरक्षा, व्यक्तिगत सुरक्षा और निजता के जोखिमों सहित कंप्यूटिंग के प्रतिकूल प्रभावों को कम करने" के महत्व को अनिवार्य बनाती है। व्यापार रहस्यों की चोरी या अपुष्ट और संभावित रूप से खतरनाक जानकारी के प्रसार जैसी अनैतिक गतिविधियों के लिए गुमनामी उपकरणों का उपयोग करना इन पेशेवर जिम्मेदारियों का घोर उल्लंघन होगा।
- संस्थागत नीतियां और जिम्मेदारियां: कई विश्वविद्यालयों, अनुसंधान संगठनों और कंपनियों ने डेटा सुरक्षा और नेटवर्क उपयोग के लिए दिशानिर्देश स्थापित किए हैं। कार्यस्थल नेटवर्क पर Tor जैसे उपकरणों का उपयोग करना आईटी नियमों का उल्लंघन हो सकता है। इसके अलावा, यदि किसी पेशेवर का डार्कनेट पर व्यवहार किसी सुरक्षा घटना, डेटा लीक या प्रतिष्ठा को नुकसान पहुंचाता है, तो व्यक्ति और उसके संगठन दोनों को गंभीर परिणाम भुगतने पड़ सकते हैं, जिनमें वित्तीय दंड और कानूनी जिम्मेदारियां शामिल हैं। पेशेवरों का दायित्व है कि वे अपने ग्राहकों और नियोक्ताओं की ईमानदारी से सेवा करें और उन्हें ऐसी किसी भी गतिविधि में भाग लेने से बचना चाहिए जो उनकी सुरक्षा को खतरे में डाल सकती है।
संक्षेप में, यद्यपि डार्कनेट से जुड़े उपकरण ("डार्कनेट टूल्स") इंजीनियरिंग और विज्ञान के क्षेत्र में कानूनी और नैतिक कार्यों के लिए शक्तिशाली क्षमताएं प्रदान करते हैं, फिर भी वे एक ऐसे वातावरण का द्वार खोलते हैं जो स्वाभाविक रूप से जोखिम भरा और अप्रत्याशित है। उपयोगकर्ता को सुरक्षा को सर्वोपरि मानते हुए सतर्क और अनुशासित रहना चाहिए। इसका अर्थ है प्रौद्योगिकी को समझना, संभावित खतरों से अवगत रहना और एक पेशेवर के रूप में अपने कानूनी और नैतिक दायित्वों को कभी न भूलना। लक्ष्य यह है कि इंटरनेट के अनियंत्रित कोनों में छिपे गंभीर खतरों का शिकार हुए बिना गोपनीयता और गुमनामी के लाभों का उपयोग किया जाए।
प्रयुक्त शब्दों की शब्दावली
Building Information Modeling (BIM): किसी सुविधा की भौतिक और कार्यात्मक विशेषताओं का एक डिजिटल निरूपण, जो उसके संपूर्ण जीवनचक्र में दृश्यीकरण, अनुकरण और विश्लेषण को सक्षम बनाता है। यह डिजाइन, निर्माण और संचालन प्रक्रियाओं में सहयोग, दक्षता और निर्णय लेने की क्षमता को बढ़ाने के लिए बहु-विषयक डेटा को एकीकृत करता है।
Computer Aided Design (CAD): यह एक सॉफ्टवेयर एप्लिकेशन है जिसका उपयोग इंजीनियरिंग, वास्तुकला और विनिर्माण जैसे विभिन्न क्षेत्रों में डिजाइन बनाने, संशोधित करने, विश्लेषण करने और अनुकूलित करने के लिए किया जाता है, जिससे डिजिटल उपकरणों और तकनीकों के माध्यम से सटीक चित्र और मॉडल बनाना संभव हो पाता है।
Computer-Aided Design (CAD): यह एक सॉफ्टवेयर एप्लिकेशन है जिसका उपयोग इंजीनियरिंग, वास्तुकला और विनिर्माण जैसे विभिन्न क्षेत्रों में डिजाइन बनाने, संशोधित करने, विश्लेषण करने और अनुकूलित करने के लिए किया जाता है, जिससे डिजिटल उपकरणों और तकनीकों के माध्यम से सटीक चित्र और मॉडल बनाना संभव हो पाता है।
Contract Manufacturer (CM): एक ऐसी कंपनी जो किसी अन्य फर्म की ओर से माल का उत्पादन करती है, आमतौर पर विशिष्ट डिज़ाइन और गुणवत्ता मानकों का पालन करते हुए। यह व्यवस्था किराए पर लेने वाली कंपनी को विपणन और उत्पाद विकास जैसी मुख्य दक्षताओं पर ध्यान केंद्रित करने की अनुमति देती है, जबकि विनिर्माण प्रक्रियाओं को आउटसोर्स किया जाता है।
Open Source Intelligence (OSINT): सार्वजनिक रूप से उपलब्ध स्रोतों से एकत्रित जानकारी का उपयोग करके उपयोगी खुफिया जानकारी तैयार की जाती है, जिसका अक्सर सुरक्षा, कानून प्रवर्तन और व्यावसायिक विश्लेषण में उपयोग किया जाता है। इन स्रोतों में वेबसाइटें, सोशल मीडिया, प्रकाशन और डेटाबेस शामिल हैं, जो गुप्त तरीकों की आवश्यकता के बिना ही महत्वपूर्ण जानकारी प्राप्त करने में सहायक होते हैं।
Universal Serial Bus (USB): कंप्यूटर से उपकरणों को जोड़ने, डेटा स्थानांतरण और बिजली आपूर्ति को सक्षम करने का एक मानक। यह विभिन्न प्रोटोकॉल का समर्थन करता है और हॉट स्वैपिंग की सुविधा देता है, साथ ही इसके कई संस्करण अलग-अलग डेटा दरें और बिजली क्षमताएं प्रदान करते हैं। आमतौर पर कीबोर्ड, माउस और स्टोरेज डिवाइस जैसे परिधीय उपकरणों के लिए उपयोग किया जाता है।