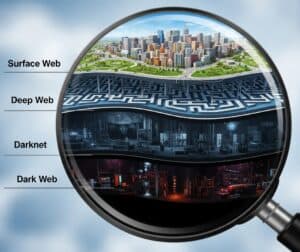
“डार्क वेब”, “डार्कनेट” और “डीप वेब” शब्दों का प्रयोग अक्सर एक दूसरे के स्थान पर किया जाता है, लेकिन ये इंटरनेट की अलग-अलग परतों और घटकों का वर्णन करते हैं: जबकि डीप वेब में वह सभी वेब सामग्री शामिल होती है जिसे सर्च इंजन द्वारा इंडेक्स नहीं किया जाता है, जिसमें ऑनलाइन बैंकिंग और पेड वेबसाइट जैसी सामान्य चीजें भी शामिल हैं, वहीं डीप वेब वह सभी गैर-इंडेक्स की गई सामग्री है। डार्कनेट तकनीकी अवसंरचना (टोर या जैसे ओवरले नेटवर्क) आई2पी(जो गुमनामी प्रदान करता है) डार्क वेब कहलाता है। डार्क वेब पर मौजूद सामग्री को डार्क वेब कहा जाता है। वर्ल्ड वाइड वेब (सरफेस वेब) सार्वजनिक रूप से अनुक्रमित सामग्री है।
डीप वेब
डीप वेब इंटरनेट का सबसे बड़ा हिस्सा है, जिसमें वह सभी सामग्री शामिल है जिसे Google या Bing जैसे मानक खोज इंजन इंडेक्स नहीं करते हैं। इसमें बड़ी मात्रा में सामान्य और नियमित जानकारी शामिल है जो सुरक्षित है या किसी खोज के पीछे छिपी हुई है। डीप वेब सामग्री तक पहुँचने के लिए किसी विशेष सॉफ़्टवेयर की आवश्यकता नहीं होती है, केवल URL की सीधी जानकारी या, आमतौर पर, प्रमाणीकरण की आवश्यकता होती है। इंटरनेट का यह हिस्सा अधिकांश उपयोगकर्ताओं के लिए दैनिक उपयोग का साधन है।
डीप वेब कंटेंट के उदाहरणों में ऑनलाइन बैंकिंग पोर्टल, वेबमेल इनबॉक्स, निजी सोशल मीडिया प्रोफाइल, सदस्यता-आधारित अकादमिक पत्रिकाएं, क्लाउड स्टोरेज ड्राइव और कॉर्पोरेट इंट्रानेट शामिल हैं।
इसकी प्रमुख विशेषता गोपनीयता नहीं बल्कि वेब क्रॉलर के लिए इसकी दुर्गमता है।
कोई पृष्ठ असंक्रमित हो सकता है क्योंकि वह भुगतान योग्य है, पासवर्ड की आवश्यकता है, डेटाबेस क्वेरी के जवाब में गतिशील रूप से उत्पन्न होता है, या उसके स्वामी ने स्पष्ट रूप से "noindex" टैग का उपयोग किया है। सामग्री स्वयं मानक सर्वर अवसंरचना पर होस्ट की जाती है और पारंपरिक माध्यम से एक्सेस की जाती है। इंटरनेट प्रोटोकॉल.
डार्कनेट
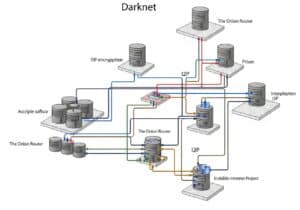
डार्कनेट एक विशेष प्रकार का ओवरले नेटवर्क है जो मौजूदा इंटरनेट के ऊपर एक परत के रूप में बनाया जाता है और इसे एक्सेस करने के लिए विशेष सॉफ्टवेयर या कॉन्फ़िगरेशन की आवश्यकता होती है।
इन नेटवर्कों को इस तरह से डिज़ाइन किया गया है कि वे ट्रैफ़िक को एन्क्रिप्ट करके और इसे कई सर्वरों के माध्यम से रूट करके अपने उपयोगकर्ताओं के लिए उच्च स्तर की गुमनामी प्रदान करते हैं, जिससे उपयोगकर्ता का आईपी पता और स्थान छिपा रहता है।
डार्कनेट तक पहुंच को सक्षम करने वाली सबसे प्रमुख तकनीक है... प्याज राउटर (टोर) जैसे नेटवर्क तो मौजूद हैं ही, साथ ही इनविजिबल इंटरनेट प्रोजेक्ट (आई2पी) जैसे अन्य नेटवर्क भी हैं। ये नेटवर्क तकनीकी बुनियादी ढांचा हैं, वे "रास्ते" हैं जिन्हें निजी और ट्रेस न किए जा सकने योग्य बनाया गया है।
डार्कनेट का उद्देश्य गुमनाम संचार और होस्टिंग को सुगम बनाना है। इस बुनियादी ढांचे का उपयोग विभिन्न उद्देश्यों के लिए किया जा सकता है, जैसे दमनकारी शासन व्यवस्थाओं में पत्रकार और राजनीतिक असंतुष्ट जिन्हें अपनी पहचान सुरक्षित रखने की आवश्यकता होती है, से लेकर वे व्यक्ति जो निगमों और सरकारों से अपनी गोपनीयता बनाए रखना चाहते हैं। हालांकि नेटवर्क स्वयं सामग्री-तटस्थ है, इसकी उच्च गुमनामी वाली संरचना इसे उन होस्टिंग सेवाओं के लिए उपयुक्त वातावरण बनाती है जहां गोपनीयता सर्वोपरि है। इंजीनियरिंग और विज्ञान के लिए डार्कनेट उपकरणों पर हमारा विस्तृत लेख देखें:
डार्क वेब
डार्क वेब से तात्पर्य उन वेबसाइटों और सेवाओं के समूह से है जो डार्कनेट पर होस्ट की जाती हैं और जिनके माध्यम से उन तक पहुँचा जा सकता है।
While the darknet is the infrastructure, the dark web is the content itself—the “places” you can go using those private roads.
These websites are not reachable with standard web browsers and their URLs typically end in a special top-level domain, such as “.onion” for services on the Tor network. Because of the strong anonymity provided by the underlying darknet, the dark web has become known for hosting both legitimate and illicit activities.
हालांकि डार्क वेब के कुछ वैध उपयोग भी हैं, जैसे सुरक्षित सूचना मंच और गोपनीयता संरक्षण समूह, लेकिन यह मुख्य रूप से काले बाज़ारों के लिए कुख्यात है। ये बाज़ार नशीले पदार्थों, चोरी किए गए वित्तीय डेटा, मैलवेयर और जाली दस्तावेज़ों सहित अवैध वस्तुओं और सेवाओं के व्यापार को बढ़ावा देते हैं। नेटवर्क की गुमनामी के कारण कानून प्रवर्तन एजेंसियों के लिए इन साइटों को संचालित करने वाले व्यक्तियों की पहचान करना और उनका पता लगाना मुश्किल हो जाता है। यह समझना महत्वपूर्ण है कि डार्क वेब विशाल डीप वेब का एक बहुत छोटा हिस्सा है।
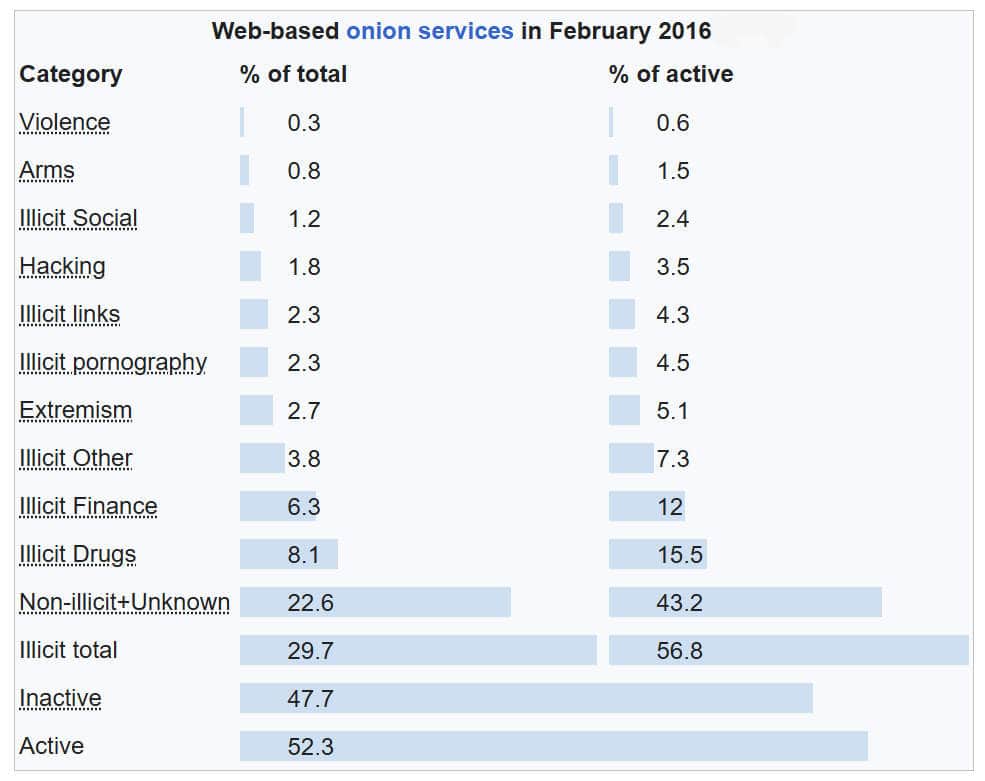
नोट: उपरोक्त आंकड़े अब केवल तुलनात्मक अध्ययन के लिए ही लिए जाने चाहिए, क्योंकि तब से साइटों की संख्या में भारी वृद्धि हुई है, जिसमें सरफेस वेब (www) भी शामिल है।
तुलना, जिसमें WWW भी शामिल है
नीचे नारंगी रंग में प्रत्येक विषय से प्राप्त मुख्य निष्कर्ष दिए गए हैं:
| पैरामीटर | वर्ल्ड वाइड वेब (सरफेस वेब) | गहरा जाल | डार्कनेट | डार्क वेब |
|---|---|---|---|---|
| मूल अवधारणा सादृश्य | The public, indexed books in a library’s main reading room. | The library’s entire collection, including private archives and membership-only sections. | अभिलेखागार से पुस्तकों का अनुरोध करने और उन्हें वितरित करने के लिए उपयोग की जाने वाली सुरक्षित, गुमनाम वायवीय ट्यूब प्रणाली। | The specific, uncatalogued books and documents found only within the library’s most secure archives. |
| परिभाषा | सार्वजनिक रूप से अनुक्रमित वेब पेज जो मानक खोज इंजनों द्वारा सुलभ हैं। | वह सभी वेब सामग्री जो सर्च इंजन द्वारा इंडेक्स नहीं की गई है। | गुमनामी प्रदान करने वाला ओवरले नेटवर्क इंफ्रास्ट्रक्चर (जैसे, टोर, आई2पी)। | Websites and services (“hidden services”) hosted on darknets. |
| आकार और पैमाना | अरबों पेज हैं, लेकिन अनुमान है कि यह कुल वेब का 5% से भी कम है। | इंटरनेट का विशाल बहुमत, जो कि सभी ऑनलाइन सामग्री का अनुमानित 95% से अधिक है। | एक वैश्विक, वितरित नेटवर्क अवसंरचना। इसका आकार नोड्स द्वारा मापा जाता है (टोर में हजारों रिले हैं)। | डीप वेब का एक छोटा, परिवर्तनशील उपसमूह। अनुमान है कि किसी भी समय इसमें हजारों सक्रिय साइटें मौजूद होती हैं। |
| पहुँच विधि | सामान्य वेब ब्राउज़र (क्रोम, एज, फ़ायरफ़ॉक्स)। किसी विशेष कॉन्फ़िगरेशन की आवश्यकता नहीं है। | सामान्य वेब ब्राउज़रों के माध्यम से इसका उपयोग किया जा सकता है, लेकिन इसके लिए लॉगिन क्रेडेंशियल, एक सीधा यूआरएल या पेवॉल/कैप्चा को पास करना आवश्यक है। | Requires specific software (e.g., टोर ब्राउज़र, I2P router) to connect to the network. | डार्कनेट से जुड़ने के लिए पहले विशिष्ट सॉफ़्टवेयर (जैसे टोर ब्राउज़र) का उपयोग किया जाता है। |
| यूआरएल संरचना | मानक डोमेन (जैसे, .com, .org, .gov) सार्वजनिक DNS द्वारा हल किए जाते हैं। | मानक डोमेन, जिनमें अक्सर लंबे, गतिशील रूप से उत्पन्न यूआरएल होते हैं जिनमें क्वेरी स्ट्रिंग शामिल होती हैं। | लागू नहीं। यह एक नेटवर्क प्रोटोकॉल है, यूआरएल वाला गंतव्य नहीं। | Special, non-standard domains (e.g., “.onion”, “.i2p”) resolved within the darknet. |
| अनामता स्तर | कम। उपयोगकर्ता का आईपी पता वेबसाइटों, इंटरनेट सेवा प्रदाताओं (आईएसपी) और नेटवर्क मॉनिटर को दिखाई देता है। | कम। पहुँच आमतौर पर एक ज्ञात पहचान (उपयोगकर्ता नाम, खाता संख्या) से जुड़ी होती है। | High. Designed to obscure the user’s IP address from the destination service via multi-layer एन्क्रिप्शन and relays. | उपयोगकर्ताओं और होस्ट दोनों के लिए उच्च सुरक्षा स्तर। गुमनामी डिफ़ॉल्ट सेटिंग है और इस वातावरण की एक प्रमुख विशेषता है। |
| प्राथमिक उद्देश्य | सार्वजनिक सूचना प्रसार, वाणिज्य और संचार। | निजी या संरक्षित सूचनाओं और सेवाओं तक सुरक्षित पहुंच। | एक गुमनाम, सेंसरशिप-प्रतिरोधी संचार चैनल प्रदान करना। | मेजबान या उपयोगकर्ताओं की पहचान उजागर किए बिना सेवाएं प्रदान करना और जानकारी प्रसारित करना। |
| सामान्य सामग्री | News, e-commerce, blogs, government portals, social media, विपणन content. | ईमेल इनबॉक्स, क्लाउड स्टोरेज, बैंकिंग पोर्टल, मेडिकल रिकॉर्ड, अकादमिक पत्रिकाएं, कॉर्पोरेट इंट्रानेट। | विषयवस्तु-तटस्थ नेटवर्क ट्रैफ़िक (एन्क्रिप्टेड डेटा पैकेट)। | काला बाजार, राजनीतिक असंतुष्टों के मंच, सुरक्षित व्हिसलब्लोअर ड्रॉपबॉक्स, गोपनीयता ब्लॉग, अवैध फाइल शेयरिंग। |
| सामग्री की वैधता | यह अधिकतर कानूनी है, हालांकि यह अवैध कृत्यों से संबंधित हो सकता है या उनका वर्णन कर सकता है। | अत्यंत कानूनी और सामान्य। | नेटवर्क तकनीक स्वयं कानूनी है और वैध उद्देश्यों के लिए उपयोग की जाती है। | इसमें काफी मिश्रित सामग्री है। इसमें कानूनी (जैसे, गोपनीयता की वकालत) और अवैध सामग्री की भी काफी मात्रा शामिल है। |
| सामान्य उपयोगकर्ता प्रोफ़ाइल | सामान्य जनता। | प्रमाणित व्यक्ति (जैसे, बैंक ग्राहक, कर्मचारी, छात्र)। | निजता के पैरोकार, पत्रकार, कानून प्रवर्तन अधिकारी, राजनीतिक असंतुष्ट, सुरक्षा के प्रति जागरूक व्यक्ति। | इसमें अपराधी, कार्यकर्ता, मुखबिर, शोधकर्ता और जिज्ञासु लोग सहित एक व्यापक वर्ग शामिल है। |
| होस्टिंग विधि | डेटा केंद्रों में सार्वजनिक रूप से सुलभ वेब सर्वरों पर होस्ट किया गया। | मानक वेब सर्वरों पर होस्ट किया गया है, लेकिन एप्लिकेशन-स्तरीय सुरक्षा नियंत्रणों के अंतर्गत है। | स्वयंसेवकों द्वारा संचालित नोड्स (रिले) का एक नेटवर्क जो ट्रैफिक को आगे बढ़ाता है। | Hosted as “hidden services” on servers whose location and identity are obscured by the darknet. |
| संबंधित जोखिम | मैलवेयर, फ़िशिंग, ट्रैकिंग कुकीज़, घोटाले, निगमों द्वारा डेटा संग्रह। | सेवा प्रदाता के डेटा में सेंधमारी, लॉगिन क्रेडेंशियल को निशाना बनाकर किए गए फ़िशिंग हमले। | नेटवर्क विश्लेषण या सॉफ़्टवेयर की कमियों के माध्यम से गुमनामी उजागर होने की संभावना। दुर्भावनापूर्ण निकास नोड्स से जुड़ने का जोखिम। | अत्यधिक आपत्तिजनक सामग्री, जटिल धोखाधड़ी, मैलवेयर, कानून प्रवर्तन अभियानों के साथ संपर्क, वित्तीय नुकसान का उच्च जोखिम। |
External Links on Internet Laws
अंतर्राष्ट्रीय मानक
(सामग्री का हमारा विवरण देखने के लिए लिंक पर होवर करें)
प्रयुक्त शब्दों की शब्दावली
Domain Name System (DNS): एक पदानुक्रमित प्रणाली जो मानव-पठनीय डोमेन नामों को आईपी पतों में परिवर्तित करती है, जिससे ब्राउज़र इंटरनेट पर संसाधनों का पता लगा सकते हैं और उन तक पहुंच सकते हैं। इसमें सर्वर होते हैं जो डोमेन नाम रिकॉर्ड को संग्रहीत और प्रबंधित करते हैं, जिससे इंटरनेट ट्रैफ़िक का कुशल संचालन सुगम होता है।
Internet Protocol (IPv4): यह एक नेटवर्क लेयर प्रोटोकॉल है जो पैकेट-स्विच्ड नेटवर्क पर संचार को सुगम बनाता है। यह उपकरणों को अद्वितीय संख्यात्मक पते प्रदान करके डेटा रूटिंग और डिलीवरी को सक्षम बनाता है। यह 32-बिट एड्रेस स्कीम का उपयोग करता है, जिससे लगभग 4.3 बिलियन अद्वितीय पते संभव हो पाते हैं।
Uniform Resource Locator (URL): इंटरनेट पर किसी संसाधन का संदर्भ, जिसमें एक प्रोटोकॉल पहचानकर्ता, डोमेन नाम और वैकल्पिक पथ या क्वेरी पैरामीटर शामिल होते हैं, जो वेब पेजों, फ़ाइलों या सेवाओं तक पहुंच को सक्षम बनाते हैं।