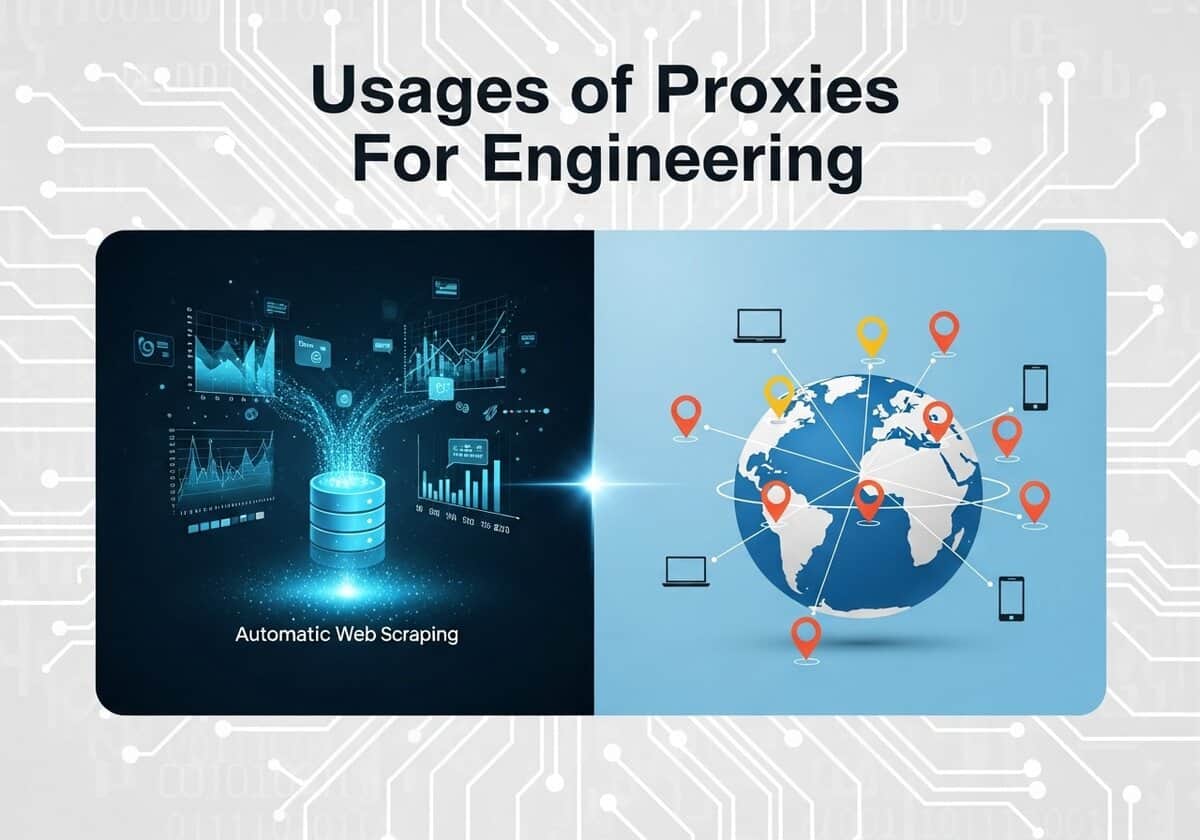
工学や科学の分野では、現在、膨大な量のデータを収集、処理、分析する能力が進歩の原動力となっていることが多い。プロキシ、ひいてはオープンプロキシは、このデータ中心の活動において不可欠なツールであり、主に自動データ収集とグローバル規模のテストを可能にする。科学者やエンジニアは、研究のためにウェブソースから大規模な公開データセットを収集する必要がある。例えば、政府のウェブサイトから気候データを収集したり、オンラインフォーラムから言語コーパスをコンパイルしたり、市場データを集約して経済モデルをトレーニングしたりする。単一のIPアドレスから数千件のリクエストが送信されるとすぐにブロックされてしまうが、プロキシのプールを経由してトラフィックをルーティングすることで、これらの自動スクリプトを中断することなく実行できる。
プロキシの有用性は、データ収集にとどまらず、テストや検証といった重要な段階にも及びます。グローバルなユーザー向けにアプリケーションを開発するソフトウェアエンジニアにとって、プロキシは様々な地域からのユーザー体験をシミュレートするために不可欠です。例えば、日本に設置されたプロキシを使用することで、ドイツの開発者は、まるで現地のユーザーであるかのように、ウェブサイトのローカライズをテストしたり、広告の配置を検証したり、アプリケーションのパフォーマンスを測定したりすることができます。同様に、ネットワークエンジニアは外部プロキシを利用して、自社のファイアウォール構成の堅牢性をテストすることも可能です。
アナリストは、 OSINT techniques, to view public pages as a visitor from another country would see them without revealing their own network. Open source intelligence techniques of this kind help researchers compare the regional versions of a website.
この記事は、 OSINT 記事:
読者の皆様は、常に最新の状態に保たれている無料のプロキシリストからも恩恵を受けることができます。

プロキシとは何ですか?
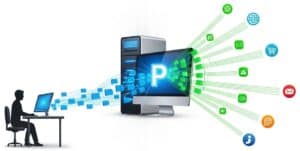
インターネットプロキシ(プロキシサーバーとも呼ばれる)は、ユーザーとインターネット間の仲介ゲートウェイとして機能します。ユーザーがプロキシ経由でインターネットに接続すると、まずWebリクエストがプロキシサーバーに送信されます。プロキシサーバーは、自身のIPアドレスを使用して、ユーザーに代わってこのリクエストをWebサイトまたはオンラインリソースに転送します。このプロセスにより、ユーザーの元のIPアドレスが効果的に隠蔽され、匿名性が確保され、プロキシサーバーがリクエストを行っているように見えます。Webサイトは要求された情報をプロキシに送り返し、プロキシはそれをユーザーに転送します。 第三者サーバーを経由してトラフィックをルーティングするというこの基本的なプロセスは、インターネットプロキシの機能の中核を成すものです。
インターネットプロキシの利用は、セキュリティ、プライバシー、パフォーマンスに関していくつかの重要な利点をもたらします。プロキシはユーザーの実際のIPアドレスを隠すことで、オンラインプライバシーを強化し、地域的なコンテンツ制限を回避するのに役立ちます。企業や組織においては、プロキシはファイアウォールやウェブフィルタとして、インターネット利用を制御し、悪意のあるウェブサイトや不適切なウェブサイトへのアクセスをブロックするためによく利用されます。また、頻繁にアクセスされるウェブページをキャッシュ(保存)することでネットワークパフォーマンスを向上させ、後続のリクエストでのアクセス速度を向上させることもできます。このように、プロキシサーバーは仲介役として機能することで、ユーザーや組織がインターネットトラフィックをより詳細に制御できるようになり、セキュリティとプライバシーを強化します。
オープンプロキシの「品質」レベル
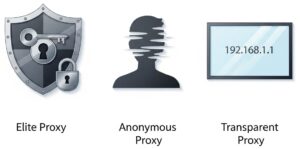
オープンプロキシは、ユーザーに提供する匿名性の度合いに基づいて、さまざまな「品質」レベルに分類されます。これらのレベルは、プロキシサーバーがWebサーバーにリクエストを転送する際に、クライアントのIPアドレスやその他の識別情報をどのように処理するかによって決まります。匿名性によって区別されるオープンプロキシの主なレベルは、エリートプロキシ、匿名プロキシ、および透過型プロキシの3つです。
以下に説明する内容は、通常定義されている機能と動作であることに注意してください。 (エラーも、特別なトリックも、悪意のある機能もない場合).
1. エリートプロキシレベル1 – 高い匿名性 エリートプロキシは、高匿名性プロキシとも呼ばれ、最高レベルのプライバシーを提供します。エリートプロキシを使用すると、ターゲットサーバーはプロキシが使用されていることを検出できません。これらのプロキシは、元のIPアドレスなど、ユーザーを特定できる情報を転送しません。これは、ユーザーのリクエストからすべての識別ヘッダーを削除することで実現されます。
| 2. 匿名プロキシレベル2 中程度の匿名性 匿名プロキシ(歪曲プロキシとも呼ばれる)は、中程度の匿名性を提供します。ターゲットサーバーから実際のIPアドレスを隠すことには成功しますが、リクエストがプロキシ経由で行われていることは明らかにします。これは通常、リクエストに`Via`ヘッダーを追加するか、`X-Forwarded-For`ヘッダーにプロキシのIPアドレスを送信することによって行われます。
|
3. 透過型プロキシレベル3 匿名性なし 透明プロキシ、別名「傍受プロキシ`, はユーザーに匿名性を提供しません。ユーザーの実際の IP アドレスを ` で渡します。X-Forwarded-For` ヘッダーを付加し、自身をプロキシサーバーとして識別します。これらのプロキシは、頻繁にアクセスする Web サイトへのアクセスを高速化するためにデータをキャッシュしたり、組織がコンテンツをフィルタリングしたりするために使用されることがよくあります。
| 上記の匿名性の種類はいずれも、公開または非公開のいずれかを選択できます。 比較対象:プライベートプロキシプライベートプロキシとは、通常、単一のユーザーまたは少数の承認されたグループにのみ割り当てられるIPアドレスのことです。 基盤となる技術は他のプロキシと同じです。匿名プロキシまたはエリートプロキシとして構成できますが、違いはビジネスモデルにあります。ユーザーが1人だけなので、そのIPアドレスを介して送信されるトラフィックを完全に制御できます(注:サービスとプロバイダーの品質によって異なります)。
主な使用例: ビジネス上重要かつリスクの高いタスク。これには、高価値のeコマースアカウントやソーシャルメディアアカウントの管理、ビジネスインテリジェンスのための大規模かつ継続的なデータスクレイピング、およびパフォーマンス、信頼性、そして健全な知的財産が求められるあらゆる自動化タスクが含まれます。 評判. |
プロキシプロトコル
匿名性レベル(エリートなど)やアクセスモデル(プライベートなど)とは別に、プロキシの動作方法を定義するさまざまな技術プロトコルが存在します。以下に、これらの種類と用途を詳しく説明します。
HTTP/HTTPSプロキシこれは最も一般的なタイプのプロキシで、特にWebトラフィック向けに設計されています。OSIモデルのアプリケーション層(レイヤー7)で動作するため、HTTPプロトコルを理解します。「WEBプロキシ」はHTTP/HTTPSプロキシの総称であり、「CONNECT」はHTTPSトラフィック用のセキュアなトンネルを作成するために使用する具体的なコマンドです。 ウェブプロキシ: HTTPでのみ動作します(HTTPSでは動作しません)。
プロキシ接続: 特にHTTPSにおけるトラフィックのトンネル化をサポートします。トンネルが確立されると、プロキシはクライアントとサーバー間でバイトデータを検査することなく転送します。
ユースケース: 一般的なウェブブラウジング、 ウェブスクレイピングコンテンツフィルタリング、およびキャッシュ。 制限事項: ウェブトラフィック(HTTP、HTTPS、場合によってはFTP)のみを処理できます。ゲーム、メールクライアント、その他のほとんどのアプリケーションのトラフィックは処理できません。 | SOCKSプロキシSOCKS(Socket Secure)は、HTTPよりも汎用性が高く、低レベルのプロトコルです。OSIモデルのセッション層(レイヤー5)で動作します。「プロトコル非依存」であるため、通過するデータの内容を理解することはなく、単に回路を作成してあらゆる種類のインターネットトラフィックを中継します。 ソックス4: これはプロトコルの旧バージョンです。
ソックス5: これは、より現代的で、より安全で、より高性能なバージョンです。推奨される選択肢です。.
|
透過プロキシデバイス側での設定を一切必要とせずに接続を傍受するプロキシです。「透過的」であるため、使用していることに気づかない場合もあります。 It is implemented at the network level by a router or firewall. All traffic from a network (e.g., a corporate office, a school, or a public Wi-Fi hotspot) is automatically routed through it.
| リバースプロキシ通常の(「フォワード」)プロキシとは反対に、リバースプロキシはクライアント(ユーザー)に代わって動作するのではなく、サーバーまたはサーバーグループに代わって動作します。 リバースプロキシは、1つまたは複数のWebサーバーの前面に配置されます。インターネットからのすべての受信リクエストは、まずリバースプロキシに送信されます。そして、プロキシはどのバックエンドサーバーがリクエストを処理すべきかを決定します。外部からは、サーバーが1つしかないように見えます。
|
| プロトコル/レイヤー | 主な特徴 | 一般的な使用例 | |
| HTTPプロキシ | HTTP / レイヤー7 | ウェブトラフィックを理解し、コンテンツをキャッシュできる。 | 基本的なウェブブラウジング、スクレイピング。 |
| HTTPSプロキシ | 接続 / レイヤー7 | HTTPS用の安全で検査されないトンネルを作成します。 | 安全なウェブ閲覧。 |
| SOCKS4プロキシ | 靴下 / レイヤー5 | TCPトラフィックリレー、認証なし。 | 古いアプリケーションでは、単純なトンネリングが使われます。 |
| SOCKS5プロキシ | 靴下 / レイヤー5 | TCPおよびUDP、認証、リモートDNSをサポートします。 | ゲーム、ストリーミング、トレント、高度なプライバシーが求められる作業。 |
| 透過プロキシ | ネットワークレベル | ユーザーによる設定は不要で、トラフィックを自動的に傍受します。 | 企業・学校向けコンテンツのフィルタリング。 |
| リバースプロキシ | サーバーサイド | サーバーへのリクエストを管理します。 | ロードバランシング、セキュリティ、SSL終端処理。 |
「無料」および「オープン」プロキシに関する誤解
組織が自主的にオープンプロキシをホストすることは稀である。
組織は、重大なセキュリティリスクと法的リスクが伴うため、意図的に「オープン」プロキシを一般向けに提供することはほとんどありません。オープンプロキシとは、インターネット上のあらゆるユーザーが認証なしでトラフィックをルーティングできるサーバーのことです。これはエンドユーザーにとって匿名性や地域制限の回避手段となる可能性がありますが、それをホストする組織にとっては深刻な脅威となります。
組織サーバー上のオープンプロキシの大部分は設定ミスによるもので、内部使用を目的としたプロキシが誤ってパブリックインターネットに公開されてしまうことが原因です。.
意図せず公開されてしまったサーバーは、悪意のある攻撃者にとって魅力的な標的となります。サイバー攻撃の発生源を隠蔽したり、マルウェアを配布したり、スパムメールを送信したり、フィッシングキャンペーンを実施したりするなど、さまざまな違法行為に悪用される可能性があります。こうした目的でサーバーが使用されている組織は、IPアドレスの評判が悪化し、正当な通信が他のネットワークやサービスによってブロックされるといった被害を受ける可能性があります。さらに、リソースの不正使用により、法的責任を問われたり、多額の帯域幅コストが発生したりする可能性もあります。
極めて稀な特定のケースでは、組織が意図的に公開プロキシを運用することがあります。その代表的な例として、セキュリティ研究が挙げられます。公開プロキシは「ハニーポット」として機能し、サイバー犯罪者の行動を誘引・研究します。過去には、一部の学術機関や非営利団体が、インターネットの自由を促進し、ユーザーが検閲を回避できるようにするために、公開プロキシを運用していた時期もありました。しかし、悪用される可能性が高く、それに伴うリスクも大きいため、現在ではこの手法は事実上廃れています。
結局のところ、企業のサーバー上にオープンプロキシが存在することは、意図的なサービス提供というよりも、セキュリティ上の脆弱性を示す強い兆候である。匿名かつ潜在的に悪意のあるトラフィックを助長するリスクは、組織にとってのいかなるメリットをもはるかに上回る。
専門家のアドバイス: 前述の通り、設定ミスが原因である可能性があります。また、有名な マーケティング 言う: “もし商品が無料なら、あなたが商品だ匿名性が生活の基盤となっている場合は、プロキシの出所を正確に把握していない限りプロキシに頼らないでください(少なくとも `エリート(上記で説明したレベル)。
オープンプロキシ vs. VPN
一見すると、オープンプロキシと仮想プライベートネットワーク(VPN)は、どちらもIPアドレスを隠蔽し、インターネットトラフィックを迂回できるため、似ているように見えるかもしれません。しかし、両者の技術的な違いは、セキュリティ、プライバシー、そしてオンラインでの自由度に大きく影響します。根本的な違いは、暗号化の仕組みと、システム内での動作レベルにあります。
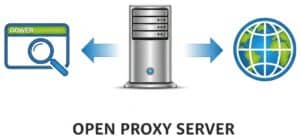
オープンプロキシとは、ウェブ要求の単純な中継役として機能するサーバーです。ブラウザやその他のアプリケーションでプロキシを使用するように設定すると、そのアプリケーション宛てのトラフィックはプロキシサーバーに送信され、プロキシサーバーがそれをインターネット上の目的の宛先に転送します。このプロセスにより、アクセスするウェブサイトから実際のIPアドレスが隠されます。しかし、ほとんどのオープンプロキシには暗号化機能がないという重大な技術的欠点があります。つまり、IPアドレスは宛先のウェブサイトからは隠されるかもしれませんが、送受信されるデータはプロキシサーバーのオペレーターや、ユーザーとプロキシ間のトラフィックを監視している人物によって傍受され、読み取られる可能性があります。さらに、プロキシは通常、OSIモデルのアプリケーション層(レイヤー7)で動作するため、プロキシを使用するように設定された特定のアプリケーションからのトラフィックのみを処理し、残りのインターネットトラフィックは無防備なままになります。
それに対し、VPNはすべてのインターネットトラフィックに対して暗号化された「トンネル」を作成することで、はるかに堅牢で安全なソリューションを提供します。VPNに接続すると、単一のアプリケーションからのトラフィックだけでなく、デバイスから送信されるすべてのデータが暗号化されます。この暗号化されたデータはVPNサーバーに送信され、そこで復号化されて最終目的地に転送されます。 エンドツーエンド 暗号化により、インターネットサービスプロバイダ(ISP)、ネットワーク管理者、または悪意のある第三者があなたのオンライン活動を盗み見ることができなくなります。技術的には、VPNはOSI参照モデルの下位レベル、通常はネットワーク層(レイヤー3)またはデータリンク層(レイヤー2)で動作します。これにより、デバイスからのすべてのネットワークトラフィックをキャプチャして暗号化することができ、包括的なセキュリティを提供します。
リスクとメリットを比較検討する
オープンプロキシとVPNのどちらを選ぶかは、コスト、利便性、セキュリティのトレードオフに帰着する。
| オープンプロキシ | VPN | |
| 利点 | 主な、そして多くの場合唯一の利点は、通常無料で利用できることである。これらは、簡単な地域制限を回避したり、機密性の低いブラウジングのためにIPアドレスを隠したりするための、迅速かつ簡単な方法を提供する。 | VPNの最大の利点は、強力な暗号化によるセキュリティです。これにより、公共Wi-Fiを安全に利用でき、機密データが監視されるのを防ぎます。また、VPNはIPアドレスを隠し、インターネット接続全体を暗号化するため、より高いレベルのプライバシーと匿名性を提供します。信頼できるVPNサービスは、多数の国にあるサーバーとの安定した接続を提供し、検閲や地域制限を回避するより効果的な方法となります。 |
| リスク | これらのプロキシには重大なリスクが伴います。誰でも利用できるため、悪意のある活動に悪用されることが多く、その結果、プロキシのIPアドレスがブラックリストに登録され、多くのウェブサイトにアクセスできなくなる可能性があります。さらに深刻なのは、暗号化されていないため、パスワードや個人情報を含むデータが、プロキシの運営者や同じサーバー上の他の悪意のあるユーザーによって容易に傍受され、盗まれる可能性があることです。 多くのオープンプロキシは、意図せず設定ミスのあるサーバーであり、そのため不安定で信頼性に欠ける。 | VPN利用における最大のリスクは、VPNプロバイダーへの信頼度にあります。悪質なVPNプロバイダーは、ユーザーのオンライン活動を記録してしまう可能性があります。そのため、厳格なノーログポリシーを掲げる信頼できるVPNを選ぶことが非常に重要です。暗号化処理によってインターネット速度が若干低下することもありますが、プレミアムVPNサービスではその影響はごくわずかです。また、多くのオープンプロキシとは異なり、高品質なVPNサービスは通常、月額料金がかかります。 |
プロキシの設定方法と使用方法

以下のほとんどのアプリケーションは、同じ基本的な技術設定を使用します。まず、オンラインで公開されているオープンプロキシのリストを見つける必要があります。これらのリストには、IPアドレスとポート番号(例:`198.51.100.1:8080`)が記載されています。使用するプロキシの種類を知っておくことが重要です。オープンプロキシの大部分はHTTP/HTTPSプロキシで、Webトラフィックのみを処理します。あまり一般的ではありませんが、SOCKSプロキシ(通常はSOCKS4またはSOCKS5)は、あらゆる種類のインターネットトラフィック(Web、電子メール、トレントなど)を処理できます。
The same proxy setup works with chat tools too: a free irc client or an online irc client can be used behind a SOCKS proxy to join chat networks without exposing your own address.
特に指定がない限り、以下の手順は主にHTTP/HTTPSバージョンを対象としています。
ケース1:システム全体の構成(オペレーティングシステム)
オペレーティングシステムレベルでプロキシを設定すると、コンピュータからのすべての該当するインターネットトラフィックがプロキシ経由でルーティングされるようになります。
Windows 10 & 11この方法は、EdgeやChromeなどのブラウザを含め、システムのインターネット設定を尊重するほとんどのアプリケーションに影響を与えます。
| macOSmacOSでは、ネットワークインターフェースごとにプロキシ設定を行うことができます(例えば、Wi-Fiとイーサネットで個別に設定できます)。
|
Linux (GNOME デスクトップ – 例: Ubuntu、Fedora)ほとんどのLinuxデスクトップ環境には、このためのグラフィカルインターフェースが備わっています。
| Linux(コマンドライン環境)サーバー環境やターミナルで実行されるツールの場合、環境変数を設定できます。これは、セッションごとに有効な強力な方法です。
|
iOS(iPhone/iPad)iOSにおけるプロキシ設定は、Wi-Fiネットワークごとに構成されます。
| アンドロイドiOSと同様に、Androidのプロキシ設定は通常、個々のWi-Fiネットワークごとに設定されます。
|
ケース2:アプリケーション固有の設定
特定のプログラムのみにプロキシを使用させたい場合がある。
クロム

Google Chromeでプロキシを設定するのは簡単なプロセスですが、Chrome自体には独立したプロキシ設定がないことを理解しておくことが重要です。代わりに、変更を行うにはコンピューターのオペレーティングシステムの設定画面を開く必要があります。つまり、Chromeのインターフェースを通してプロキシを設定すると、その設定はシステム全体に適用され、他のブラウザやアプリケーションにも影響を及ぼします。
この初期手順は、WindowsとmacOSの両方で同じです。
- Google Chromeを開いてください。
- クリック 縦に並んだ3つの点(⋮) ブラウザウィンドウの右上隅にあるボタンをクリックしてメニューを開きます。
- 選択してください設定ドロップダウンメニューから選択してください。
- 左側のナビゲーションメニューで、“をクリックします。システム'#8220;。
- 「“」と表示されたオプションをクリックしてください。コンピューターのプロキシ設定を開きます'#8220;。
ここから先は、Chromeがオペレーティングシステムのネイティブプロキシ設定ウィンドウを開きます。ここからの手順は、Windowsを使用しているかmacOSを使用しているかによって異なります。Windows 10/11またはmacOS専用の上記の2つの章を参照してください。
代替方法: 使用 プロキシマネージャ拡張機能頻繁に異なるプロキシを切り替える必要がある場合や、Chromeのみに適用されるプロキシ設定が必要な場合は、ブラウザ拡張機能を使用するのが最善の解決策です。FoxyProxyやOxy Proxyなどの拡張機能は、Chrome内にシンプルなインターフェースを作成し、システム全体の設定を変更することなく、プロキシプロファイルの有効化、無効化、切り替えを可能にします。この方法は柔軟性が高く、複数のプロキシ設定を管理する必要があるユーザーに最適です。
ファイアフォックス

Firefoxは、オペレーティングシステムとは独立して、独自のプロキシ設定を維持できます。
- メニューボタン(横線3本)をクリックして、 設定.
- 一般パネルで、下にスクロールして ネットワーク設定 セクション。
- クリック 設定 ボタン。
- 選択してください プロキシの手動設定 ラジオボタン。
- IPアドレスとポート番号を入力してください HTTPプロキシ.
- また、“ のチェックボックスもチェックすることをお勧めします。また、HTTPSにもこのプロキシを使用してください。'#8220;。
- あるいは、SOCKSプロキシをお持ちの場合は、その詳細を SOCKSホスト 分野。
- クリック わかりました.
スクリプトとコード: Pythonリクエスト`例
ウェブスクレイピングなどの自動化タスクの場合、次のような方法でプロキシをPythonコード内で直接定義できます。
[dm_code_snippet background=”yes” background-mobile=”yes” slim=”no” line-numbers=”no” bg-color=”#abb8c3″ theme=”dark” language=”python” wrapped=”no” height=”700px” copy-text=”Copy Code” copy-confirmed=”Copied”]
import requests

# Define the proxy server's address and port
proxy_ip_port = '198.51.100.1:8080'

# Create a dictionary specifying the proxy for both HTTP and HTTPS traffic
proxies = {
 'http': f'http://{proxy_ip_port}',
 'https': f'https://{proxy_ip_port}',
}

try:
 # The 'proxies' argument tells the requests library to send this specific request through the proxy
 response = requests.get('https://api.ipify.org?format=json', proxies=proxies, timeout=10)
 print("Request sent through proxy. My apparent IP is:", response.json()['ip'])
except requests.exceptions.ProxyError as e:
 print(f"Failed to connect to the proxy: {e}")
except requests.exceptions.RequestException as e:
 print(f"An error occurred: {e}")
[/dm_code_snippet]
20 プロキシ アプリケーション
「オープンプロキシ」は無料の場合が多いものの、速度低下、信頼性の低さ、未知のプロキシ運営者へのデータ漏洩の可能性など、重大なリスクを伴うことを理解しておくことが重要です。機密性の高い用途や商用用途には、信頼できるプライベートプロキシサービスまたはVPNの使用を強くお勧めします。ただし、機密性の低い用途であれば、オープンプロキシを合法的に利用できるケースは数多く存在します。
データ収集と市場情報

1. 価格比較
数十ものECサイトから特定の商品に関する価格情報を自動的に収集します。多くの大手小売サイトは、ユーザーの地理的な場所に基づいて異なる価格を表示したり、単一のIPアドレスからのリクエストが多すぎるとブロックしたりします。プロキシを使用すると、これらのブロックを回避して地域ごとの価格を確認できます。
これは通常、自動化されたスクリプト(ウェブスクレイパー)を使用して行われます。このスクリプトは、リクエストごとに、または一定数のリクエスト後に、開いているプロキシのリストを順番に切り替えて動作するように設定されており、トラフィックが多数の異なるユーザーから発生しているように見せかけます。
ヒント: JavaScriptを使用する最新のウェブサイトで動的な価格設定を処理するには、PuppeteerやSeleniumのようなヘッドレスブラウザ自動化ツールを使用します。プロキシ経由でトラフィックをルーティングするように設定し、リクエスト間にランダムな遅延を追加します。これにより、人間の行動をより正確に模倣でき、スクレイピング対策技術による検出やブロックのリスクを軽減できます。
2. 市場調査

フォーラム、ニュースサイト、ソーシャルメディアなどから、市場動向、競合他社の活動、顧客の意見に関する公開データを収集する。異なる地域からの代理データを用いることで、地域特有の傾向や製品の入手可能性を明らかにすることができる。
価格比較と同様に、これもウェブスクレイピングを伴います。スクリプトは特定のフォーラムやウェブサイトを対象とし、大規模なデータ収集中にブロックされないようにプロキシローテーションを処理する必要があります。
ヒント: スクレイピングを行う際は、プロキシのローテーションに合わせてHTTPヘッダーの`User-Agent`文字列もローテーションしてください。一般的なUser-Agent(例:Windows 10上の最新のChromeブラウザ)をプロキシの地理的位置(例:アメリカのIPアドレス)に一致させることで、より信憑性の高いリクエスト署名が作成され、CAPTCHAやブロックを受ける可能性が低くなります。
3. SEO監査とランキング追跡
検索エンジン最適化(SEO)の専門家は、自社のウェブサイトや特定のキーワードが世界各地の検索エンジンでどのようにランク付けされているかを確認する必要があります。「最高のピザ」という検索語句は、ニューヨークとナポリでは異なる結果をもたらします。プロキシを使用することで、あらゆる場所からの検索をシミュレートできます。
SEOツール(Screaming Frogやカスタムスクリプトなど)は、プロキシのリストで設定できます。異なる国や都市にある各プロキシを使用して検索エンジンにクエリを送信し、結果ページを分析のために保存します。
ヒント: Googleなどの検索エンジンはデータセンターのブロックに非常に積極的なので、高い精度を確保するには、可能であれば「住宅用」オープンプロキシを優先的に使用してください。これらは実際の住宅用ISPのIPアドレスであるため、リクエストが正当なオーガニックトラフィックのように見え、ブロックされたり、改ざんされた結果が表示される可能性が大幅に低減されます。
4. 学術研究

社会科学や言語学などの分野の研究者は、公開されているウェブサイト(ニュース記事へのコメント、フォーラムでの議論など)から大規模なデータセットを収集する必要があることがよくあります。プロキシは、ソースウェブサイトによるレート制限やブロックを受けることなく、こうしたデータを収集するために使用されます。
研究者はスクリプト(例えば、BeautifulSoupやScrapyなどのライブラリを使用したPythonスクリプト)を作成し、オープンプロキシのリストを使用してリクエストを多数のIPアドレスに分散するように設定する。
ヒント: always code your scraper to first check and respect the website’s `robots.txt` file (e.g., `http://example.com/robots.txt`), even when using proxies. For ethical research and data reproducibility, log which proxy was used for each request and implement a robust error-handling mechanism to retry failed requests with a different proxy.
5. 旅行運賃の集約

航空券やホテルの最安値を見つけるには、航空会社や旅行会社のウェブサイトは、ユーザーの所在地、閲覧履歴、需要に基づいて異なる料金を表示するダイナミックプライシングを採用していることで知られています。プロキシを使用すると、ユーザーはさまざまな国から料金を比較できるため、大幅な節約につながる場合があります。
スクレイピングスクリプトや、手動で操作するユーザーでも、ブラウザに別の国にあるプロキシを設定することで、より安い価格を探すことができます。重要なのは、新しい場所をチェックするたびにCookieを削除するか、シークレットウィンドウを使用することです。
ヒント: 動的価格設定に効果的に対処するには、セッションを綿密に管理することが重要です。プロキシとリージョンの組み合わせごとに個別のクッキージャーを使用してください。これにより、サーバーは各検索が新しい独立したユーザーからのものであると認識し、他のIPアドレスからの繰り返しのクエリに基づいて価格が上昇するのを防ぐことができます。
6. 公開データの集約
政府ウェブサイト、金融ポータル、気象サービスなどから大量の公開データを収集し、分析やアプリケーションの動作に利用する場合。これらのポータルでは、単一のIPアドレスからのAPI呼び出しまたはリクエストの数に制限が設けられている場合があります。
これには、レート制限に達することなく数千件ものリクエストを行うために、プロキシのプールを順番に切り替えていく自動化スクリプトが必要です。
ヒント: 階層型プロキシ管理システムを構築しましょう。事前に公開プロキシのリストをテストし、速度と信頼性に基づいて分類します。最速かつ最も信頼性の高いプロキシを初期検出やAPI呼び出しに使用し、速度がそれほど重要でない大容量の静的ファイルのダウンロードには、速度が遅く安定性の低いプロキシを使用します。
テストと開発
7. 広告検証
企業はオンライン広告に多額の費用を費やしている 広告 そして、広告が適切な地域でターゲットオーディエンスに正しく表示され、不適切なウェブサイトに表示されていないことを確認する必要があります。プロキシを使用することで、広告主はまるでそのターゲット地域のユーザーであるかのように広告を閲覧できます。
広告検証サービスは、さまざまな国や都市にあるプロキシサーバーを順番に利用する自動ツールを使用します。広告が表示されるはずのウェブサイトにアクセスし、スクリーンショットを撮影して、広告の表示内容とランディングページのリンクを検証します。
ヒント: このタスクには、特にモバイルプロキシ(3G/4G/5GモバイルキャリアのIPアドレス)を探してください。モバイル広告のターゲティングはデスクトップ広告のターゲティングとは大きく異なる場合が多く、モバイルプロキシを使用することが、広告キャンペーンがモバイルデバイスユーザーにどのように配信されているかを正確に検証する唯一の方法です。
8. ウェブサイトのローカライズテスト

ウェブサイトが、各国のユーザーに対して適切な言語、通貨、コンテンツ、フォーマットを表示するようにするためには、米国の開発者が日本のプロキシサーバーを利用することで、日本のユーザーが実際に目にするであろう表示を正確に確認できる。
品質保証(QA)テスターまたは開発者は、ブラウザをターゲット国のプロキシに手動で設定します。その後、ウェブサイトにアクセスしてローカライズエラーがないか確認します。これは、Seleniumなどのテストフレームワークを使用して自動化することもできます。
ヒント: コンテンツ検証にとどまらず、プロキシ経由で接続した状態でブラウザの開発者ツール(ネットワークタブなど)を使用して、コンテンツ配信ネットワーク(CDN)のパフォーマンスを分析してください。これにより、画像やスクリプトなどのアセットが正しいリージョンのCDNから配信されていることを確認できます。 エッジノード世界中のユーザーに高速な体験を提供します。
9. アプリケーションのパフォーマンステスト
地理的に分散した場所からのトラフィックをシミュレートして、WebアプリケーションやWebサイトが分散負荷下でどのように動作するかを確認します。これにより、ボトルネックを特定し、良好な状態を確保できます。 ユーザーエクスペリエンス 世界中の視聴者に向けて。
負荷テストツール(JMeterやGatlingなど)は、シミュレーションされたユーザーのトラフィックを複数の異なるオープンプロキシを経由してルーティングするように設定でき、より現実的なグローバル負荷シナリオを作成できます。
ヒント: 高度な耐障害性テストを行うには、Linuxシステム上で`proxychains`のようなツールを使用して、マルチホッププロキシチェーンを作成します。複数のプロキシを順番に経由させてトラフィックをルーティングすることで、高遅延のネットワークパスをシミュレートし、低速または不安定なインターネット接続環境におけるアプリケーションのパフォーマンスをテストできます。

10. モバイルアプリケーションのテスト
モバイルアプリがさまざまなネットワーク環境や地理的な場所からどのように動作するかをテストします。これにより、アプリのAPIとコンテンツ配信ネットワークが世界中のユーザーに対して正しく機能していることを確認できます。
モバイルデバイスはプロキシを使用するように設定されています。AndroidとiOSの両方で、特定のネットワークのWi-Fi設定を開き、オープンプロキシサーバーのIPアドレスとポート番号を入力することで、HTTPプロキシを手動で設定できます。
ヒント: モバイルデバイスをそのまま使うのではなく、デスクトップ上で動作するCharles ProxyやFiddlerなどのプロキシ対応デバッグツールを経由してトラフィックをルーティングするように設定しましょう。この中間者攻撃のような設定により、アプリからの送受信APIリクエストをリアルタイムで検査できるため、デバッグやセキュリティテストに非常に役立ちます。
セキュリティとプライバシー
11. サイバーセキュリティ研究(ハニーポット)

セキュリティ研究者は、意図的にオープンプロキシを「ハニーポット」として設置します。これらのサーバーは悪意のある攻撃者を引き寄せ、攻撃者はそれを利用して攻撃を仕掛けます。通過するすべてのトラフィックをログに記録することで、研究者は新しい攻撃手法やマルウェアを制御された環境で研究することができます。
これは高度な使用例です。研究者はプロキシソフトウェアと詳細なログ記録を備えたサーバーをセットアップします。サーバーは意図的に公開されたままで、そのIPアドレスはしばしば公開されます。 パブリックプロキシ 攻撃者を引き付けるためのリスト。
ヒント: サーバーを透過型プロキシとして構成し、SnortやSuricataなどの侵入検知システム(IDS)と統合します。透過型プロキシはユーザーによる設定を必要とせずにすべてのトラフィックをキャプチャし、IDSは悪意のあるトラフィックパターンをリアルタイムで自動的にフラグ付け、分類、警告することができます。

12. 情報アクセスにおける検閲の回避
ジャーナリスト、研究者、そしてインターネット検閲が厳しい地域に住む人々にとって、オープンプロキシは、ブロックされている世界のニュースサイト、ソーシャルメディア、その他の情報リソースにアクセスするための命綱となり得る。
ユーザーは、検閲のない国にあるオープンプロキシのアドレスをウェブブラウザに設定する。これにより、ローカルネットワークのフィルターを回避できる。
ヒント: 標準的なHTTPプロキシよりも、オープンなSOCKS5プロキシを探すことを優先してください。SOCKS5はHTTPプロキシ(レイヤー7)よりも低いレベル(レイヤー5)で動作するため、ウェブブラウジングだけでなく、メッセージングアプリ、メールクライアント、トレントなど、あらゆる種類のトラフィックを処理できます。
13. ブランド保護と商標権の執行

インターネット(各国のオンラインマーケットプレイスやフォーラムを含む)をスキャンして、偽造品、海賊版コンテンツ、または企業の不正使用を検出する。 ロゴ および商標。
これは、国別のプロキシを使用するように設定された自動ウェブクローラーを用いて、人気のある電子商取引サイトやオークションサイトの現地版にアクセスし、著作権侵害にあたる出品を特定するものです。
ヒント: プロキシを利用したクローラーと光学文字認識(OCR)を組み合わせましょう。侵害の可能性のあるページのスクリーンショットを撮った後、OCRライブラリ(Tesseractなど)を使用して画像からブランド名やロゴをスキャンします。これにより、ロゴが画像に埋め込まれていてテキストに記載されていない場合でも、商標権侵害を検出できます。
14. 侵入テスト偵察
セキュリティ監査の初期段階(侵入テスト)では、セキュリティ担当者はオープンプロキシを使用してクライアントの公開サーバーを調査することがあります。これにより、テスト担当者自身のIPアドレスを明らかにすることなく、クライアントの検出機能とログ記録機能をテストできます。
偵察活動に使用されるセキュリティツールは、トラフィックをプロキシのチェーン経由でルーティングするように設定できます。これは、Linuxシステム上で`proxychains`のようなツールを使用して行われることがよくあります。
ヒント: 最大限の難読化を図るためにプロキシチェーンを構築する際は、異なる、非協力的な法域に位置するプロキシを選択してください。データ共有に関する法律が脆弱または矛盾している国のサーバーを経由してリクエストを連鎖させることで、ターゲットのセキュリティチームによるフォレンジック調査は飛躍的に困難になり、時間もかかります。
15. ファイアウォールルールのテスト
ネットワーク管理者は、外部のオープンプロキシを使用して、組織のファイアウォールが正しく設定されているかどうかをテストできます。プロキシ経由で自身のネットワークにアクセスすることで、特定の場所からのトラフィックや特定の種類のトラフィックをブロックするように設計されたルールが意図どおりに機能していることを確認できます。
管理者は、ネットワーク外のマシン(例えばクラウドサーバー)をオープンプロキシを使用するように設定し、その後、ネットワーク内のサービスへの接続を試みる。
ヒント: ウェブトラフィックのテストだけに留まらないでください。複数のプロトコル(FTP、SOCKS、SMTPなど)をサポートするオープンプロキシのリストを入手し、それらのポートへの接続を試みてください。これにより、標準的なHTTP/HTTPSトラフィックのブロックにとどまらず、ファイアウォールのルールセットをより包括的にテストできます。
ソーシャルメディアとコンテンツ
16. 複数のソーシャルメディアアカウントの管理

InstagramやX(旧Twitter)などのプラットフォームで、複数のクライアントのアカウントを管理するソーシャルメディアマネージャーやマーケティング代理店は、不審なアクティビティとしてフラグ付けされるのを避けるためにプロキシを使用します。1つのIPアドレスから多数のアカウントにログインすると、アカウントが停止される可能性があります。
彼らは、各アカウントに異なるプロキシを割り当てることができる専用のソーシャルメディア管理ソフトウェアを使用しています。これにより、各アカウントが別々の場所から管理されているように見せかけることができます。
ヒント: 各アカウントごとに、割り当てられたプロキシに永続的に紐づけられた「デジタル指紋」を作成します。各アカウント固有のプロファイル(Cookie、ユーザーエージェント、画面解像度、ブラウザプラグインなど)を保存できるアンチ検出ブラウザなどのツールを使用します。この一貫性により、各アカウントのアクティビティははるかに正当に見えます。
17. 地域制限コンテンツへのアクセス
視聴が合法的に無料であるものの、特定の国に限定されているストリーミングメディア、ニュース記事、または動画にアクセスする場合。例えば、英国のユーザーのみが利用できるBBC iPlayerで放送を視聴する場合など。
英国国外のユーザーは、英国にあるオープンプロキシを見つけて、ブラウザをそのプロキシを使用するように設定することで、BBCのサーバーに対して自分が正しい場所にいるように見せかけることができる。
ヒント: ストリーミングを開始する前に、`dnsleaktest.com`などのサイトを使用してDNSリークがないか確認してください。ブラウザのトラフィックがプロキシ経由でルーティングされていても、オペレーティングシステムがローカルISPにDNSクエリを送信し、実際の場所が明らかになる場合があります。DNS解決もプロキシ経由で行うように強制するブラウザ拡張機能またはシステム設定を使用してください。
18. オンラインレビューのモニタリング

企業は、Yelp、Google Maps、TripAdvisorなどの多数のウェブサイトから顧客レビューを収集・分析し、世論を把握します。プロキシは、スクレイパーのIPアドレスがブロックされることなく、このプロセスを自動化するのに役立ちます。
スクリプトを使用してレビューページの一覧を閲覧します。CAPTCHAやIPブロックを回避するため、数回のリクエストごとに新しいプロキシが使用されます。
ヒント: 表示されているHTMLをスクレイピングする代わりに、ページのソースコードを調べて構造化データスニペット(JSON-LDやSchema.orgマークアップなど)を探してください。このデータは検索エンジン向けに作成されており、多くの場合、レビュー情報(評価、著者、日付、テキスト)がすべてクリーンで解析しやすい形式で含まれているため、スクレイパーの処理速度が向上し、サイトのレイアウトが変更された場合でも動作が不安定になりにくくなります。
19. 不動産物件情報の集約
市場分析、投資目的、またはメタ検索エンジンの作成のために、様々な不動産ウェブサイトから物件掲載に関するデータを収集する。
これは、ターゲットとなる不動産サイトにブロックされることなく大量の物件情報を収集するために、開いているプロキシのリストを順番に切り替えていくことが不可欠な、別のウェブスクレイピングアプリケーションです。
ヒント: 物件検索中は、ブラウザの開発者ツールを使用してウェブサイトのネットワークトラフィックを監視してください。多くの最新の不動産サイトは、内部APIを介して物件情報を動的に読み込みます。このAPIを直接スクレイピングする(APIが送信するリクエストを模倣する)方が、ページのHTML全体を解析するよりもはるかに効率的で信頼性が高くなります。
20. ローカルネットワークの制限を回避する
学生や従業員は、学校や会社のネットワークでブロックされているウェブサイト(ソーシャルメディア、ニュースサイト、個人用メールなど)にアクセスするために、オープンプロキシを使用することがあります。このような利用は、組織の利用規約を遵守する必要があります。
ユーザーは、ローカルネットワークのフィルタリングシステムをバイパスするために、デバイスのオペレーティングシステムまたはブラウザの設定でプロキシを直接構成します。
ヒント: SSL/HTTPS暗号化に対応し、ポート443で動作するオープンなプロキシを探してください。ポート443はすべての暗号化されたWebトラフィックの標準ポートであるため、ネットワークファイアウォールによってブロックされることはほとんどありません。このようなプロキシを経由してトラフィックをルーティングすると、標準的な暗号化されたWebアクティビティのように見え、基本的なネットワークフィルタではほとんど検出されなくなります。
結論

プロキシは、デジタル要求をその物理的な発生源から切り離すための基本的なメカニズムを提供し、現代のデータ集約型工学および科学の中核を成す機能です。これにより、研究者や開発者は、従来は非現実的または不可能であった方法で、グローバルな情報を体系的に収集し、分散システムを検証することが可能になります。
The choice between using a volatile open proxy versus a managed private one is therefore a critical decision, governed by the same principles of risk assessment and resource allocation inherent to any scientific endeavor. While open versions offer a zero-cost entry point for exploratory or non-sensitive tasks, a more stable and secure proxy infrastructure becomes an essential investment for any project where the reliability of the process and the integrity of the results are non-negotiable.
関連トピック
- ネットワークセキュリティプロトコル: 安全なデータ伝送のためのSSL/TLSなどのプロトコルを理解すること。
- 負荷分散技術: 複数のサーバー間でネットワークトラフィックを効率的に分散させる方法。
- コンテンツ配信ネットワーク(CDN): CDNを活用して、コンテンツ配信の速度と信頼性を向上させる。
- データ暗号化方式: 機密情報を送信中に保護するためのデータ暗号化技術。
- 仮想プライベートネットワーク(VPN): 安全なリモートアクセスとデータ保護のためのVPNの利用について検討する。
- ウェブスクレイピングの手法: ウェブサイトからデータを抽出するための手法で、プロキシと組み合わせて使用されることが多い。
- 匿名化技術: オンライン上でユーザーの身元と位置情報を隠蔽するための戦略。
- パフォーマンス監視ツール: プロキシおよび関連サービスのパフォーマンスを追跡するためのツールと方法。
- ネットワークトポロジー設計: データフローを最適化し、遅延を低減するための効率的なネットワーク構造を設計する。
- サービス品質(QoS): パフォーマンスを確保するために、特定の種類のネットワークトラフィックを優先させるための技術。
- 分散システムアーキテクチャ: 拡張性と回復力に優れた分散システムを構築するための原則を理解する。
- データ処理における規制遵守: データプライバシーとデータ利用に関する法令を理解すること。
外部リンク
国際規格
(リンクにカーソルを合わせると、コンテンツの説明が表示されます)
用語集
Application Programming Interface (API): 異なるソフトウェアアプリケーションが相互に通信し、連携することを可能にする一連の規則とプロトコルであり、システム間の機能統合とデータ交換を可能にする。
Computed Tomography (CT): X線とコンピュータ処理を用いて人体の断面画像を生成する医用画像技術であり、内部構造や組織の詳細な可視化を可能にする。2次元データから3次元表現を提供することで、診断能力を向上させる。
Conversion Rate (CR): ウェブサイトやランディングページへの訪問者のうち、購入やニュースレターへの登録など、目的の行動を完了した人の割合。コンバージョン数を総訪問者数で割って算出する。
Domain Name System (DNS): 人間が読みやすいドメイン名をIPアドレスに変換する階層型システムであり、ブラウザがインターネット上のリソースを特定してアクセスできるようにする。ドメイン名レコードを保存および管理するサーバーで構成され、インターネットトラフィックの効率的なルーティングを促進する。
File Transfer Protocol (FTP): TCP/IPネットワーク上でクライアントとサーバー間でファイルを転送するために使用される標準的なネットワークプロトコルであり、アップロード、ダウンロード、削除、名前変更などのコマンドを可能にし、通常は制御とデータ転送のためにそれぞれポート21とポート20で動作します。
Hypertext Transfer Protocol (HTTP): インターネットを介してハイパーテキストを送信するために使用されるプロトコルであり、Webブラウザとサーバー間の通信を可能にする。リクエストとレスポンスのフォーマットを定義し、HTMLドキュメント、画像、その他のメディアなどのWebリソースの取得を容易にする。
Open Source Intelligence (OSINT): 公開されている情報源から収集された情報をもとに、実用的なインテリジェンスを生成する手法。セキュリティ、法執行機関、ビジネス分析などで広く活用されている。情報源にはウェブサイト、ソーシャルメディア、出版物、データベースなどが含まれ、秘密裏の手法を用いることなく洞察を得ることができる。
Optical Character Recognition (OCR): スキャンした紙文書や画像など、さまざまな種類の文書を、文字の形状を分析してデジタルデータに変換することで、機械が読み取り可能なテキストに変換する技術。
Point of Purchase (POP): 消費者が購入決定を行う場所に設置されたディスプレイ、看板、または販促物を用いたマーケティング戦略であり、衝動買いを促し、小売店における製品の視認性を高めることを目的としている。
Secure Shell (SSH): 暗号化を用いてデータ伝送、認証、およびデータの完全性を確保することで、セキュリティ保護されていないネットワーク上でデバイスへの安全なリモートアクセスと管理を可能にするネットワークプロトコル。一般的に、コマンドラインインターフェースへのアクセスと、セキュアチャネルを介したファイル転送をサポートする。
Surface-Mount Technology (SMT): プリント基板表面に電子部品を直接実装する方法であり、高密度化と小型化を実現する。部品の接合には、はんだペーストとリフローはんだ付け技術を用いる。高速全自動機械による組み立てに最適化されているが、手動による組み立ても可能である。
Toyota Production System (TPS): 廃棄物の削減、継続的な改善、効率的な生産フローを重視し、ジャストインタイムや自働化などの技術を活用して品質と業務効率を向上させる製造方法論。
Transmission Control Protocol (TCP): インターネットプロトコルスイートの中核となるプロトコルであり、ネットワークを介してアプリケーション間でデータが確実に、順序よく、エラーチェックされた状態で配信されることを保証する。接続を確立し、データフローを管理し、パケット損失が発生した場合の再送信を処理する。
Uniform Resource Locator (URL): インターネット上のリソースへの参照であり、プロトコル識別子、ドメイン名、およびオプションのパスまたはクエリパラメータで構成され、ウェブページ、ファイル、またはサービスへのアクセスを可能にする。
User experience (UX): the overall satisfaction and perception of a user when interacting with a product, system, or service, encompassing usability, accessibility, design, and emotional response throughout the entire interaction process.
User Datagram Protocol (UDP): 接続を確立することなくデータグラムを送信できるコネクションレス型のトランスポート層プロトコルであり、最小限のエラー回復サービスを提供します。ストリーミングやオンラインゲームなど、信頼性よりも速度が優先される、高速かつ効率的なデータ転送を必要とするアプリケーションに適しています。
Virtual Private Network (VPN): インターネットトラフィックを暗号化し、ユーザーのIPアドレスを隠蔽する安全な接続方法であり、プライバシーとデータの完全性を維持しながら、公共ネットワーク経由でプライベートネットワークへのリモートアクセスを可能にする。
Voice Over IP (VoIP): インターネットプロトコル(IP)ネットワーク上で音声通信やマルチメディアセッションを可能にする技術であり、ユーザーは従来の電話回線ではなくブロードバンドインターネットを使って電話をかけることができる。音声信号をデジタルデータパケットに変換して送信する。