공학 및 과학 분야에서 발전은 이제 방대한 양의 데이터를 수집, 처리 및 분석하는 능력에 의해 좌우되는 경우가 많습니다. 프록시, 그리고 더 나아가 오픈 프록시는 자동화된 데이터 수집과 글로벌 규모의 테스트를 가능하게 함으로써 이러한 데이터 중심 활동에서 필수적인 도구 역할을 합니다. 과학자와 엔지니어는 연구를 위해 웹 소스에서 대규모 공개 데이터 세트를 수집해야 하는 경우가 많습니다. 예를 들어 정부 웹사이트에서 기후 데이터를 수집하거나, 온라인 포럼에서 언어 코퍼스를 구축하거나, 시장 데이터를 집계하여 경제 모델을 학습시키는 것 등이 있습니다. 단일 IP 주소에서 수천 건의 요청을 보내면 곧바로 차단되겠지만, 프록시 풀을 통해 트래픽을 라우팅하면 이러한 자동화 스크립트가 중단 없이 실행될 수 있습니다.
프록시의 활용도는 데이터 수집을 넘어 테스트 및 검증의 핵심 단계에까지 확장됩니다. 전 세계 사용자를 대상으로 애플리케이션을 개발하는 소프트웨어 엔지니어에게 프록시는 다양한 지리적 위치에서의 사용자 경험을 시뮬레이션하는 데 필수적입니다. 예를 들어, 독일의 개발자는 일본에 위치한 프록시를 사용하여 웹사이트 현지화 테스트, 광고 배치 검증, 애플리케이션 성능 측정 등을 마치 현지 사용자처럼 수행할 수 있습니다. 마찬가지로, 네트워크 엔지니어는 외부 프록시를 활용하여 방화벽 구성의 안정성을 테스트할 수 있습니다.
분석가들은 또한 대리변수를 사용합니다. OSINT techniques, to view public pages as a visitor from another country would see them without revealing their own network. Open source intelligence techniques of this kind help researchers compare the regional versions of a website.
이 글은 앞서 언급한 글의 보충 자료입니다. OSINT 기사:
독자 여러분은 저희가 무료로 지속적으로 업데이트하는 프록시 목록도 활용하실 수 있습니다.

프록시란 무엇인가요?
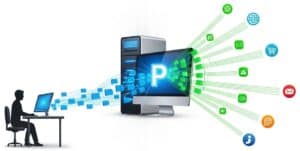
인터넷 프록시(종종 프록시 서버라고도 함)는 사용자와 인터넷 사이의 중간 관문 역할을 합니다. 사용자가 프록시를 통해 인터넷에 연결하면 웹 요청은 먼저 프록시 서버로 전송됩니다. 그러면 프록시 서버는 자신의 IP 주소를 사용하여 사용자를 대신해 해당 웹사이트 또는 온라인 리소스로 요청을 전달합니다. 이 과정은 사용자의 원래 IP 주소를 효과적으로 숨겨 익명성을 제공하고 마치 프록시 서버가 요청을 보내는 것처럼 보이게 합니다. 웹사이트는 요청된 정보를 다시 프록시로 보내고, 프록시는 이를 사용자에게 전달합니다. 제3자 서버를 통해 트래픽을 라우팅하는 이 기본적인 과정이 인터넷 프록시 작동 방식의 핵심입니다.
인터넷 프록시를 사용하면 보안, 개인 정보 보호 및 성능 측면에서 여러 가지 중요한 이점을 얻을 수 있습니다. 프록시는 사용자의 실제 IP 주소를 숨겨 온라인 개인 정보 보호를 강화하고 지역별 콘텐츠 제한을 우회하는 데 도움을 줄 수 있습니다. 기업이나 조직 환경에서 프록시는 인터넷 사용을 제어하고 악성 또는 부적절한 웹사이트에 대한 접근을 차단하는 방화벽 및 웹 필터로 자주 사용됩니다. 또한 자주 접속하는 웹 페이지를 캐싱(저장)하여 네트워크 성능을 향상시키고 이후 요청 시 더 빠른 접근을 가능하게 합니다. 전반적으로 프록시 서버는 중개자 역할을 함으로써 사용자와 조직에게 인터넷 트래픽에 대한 더 큰 제어권을 제공하고 보안 및 개인 정보 보호를 강화합니다.
오픈 프록시 '품질' 수준
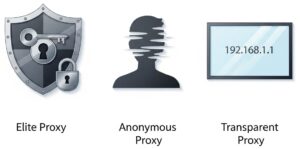
오픈 프록시는 사용자에게 제공하는 익명성 수준에 따라 여러 "품질" 등급으로 분류됩니다. 이러한 등급은 프록시 서버가 웹 서버로 요청을 전달할 때 클라이언트의 IP 주소 및 기타 식별 정보를 처리하는 방식에 따라 결정됩니다. 익명성 수준에 따라 구분되는 오픈 프록시의 세 가지 주요 등급은 엘리트 프록시, 익명 프록시, 투명 프록시입니다.
아래 설명된 내용은 일반적으로 정의되는 특징 및 동작임을 유의하십시오. (오류도 없고, 특별한 속임수도 없고, 악의적인 기능도 없는 경우).
1. 엘리트 프록시레벨 1 - 높은 익명성 엘리트 프록시는 높은 수준의 익명성을 제공하는 프록시로 널리 알려져 있으며, 최고 수준의 개인 정보 보호를 보장합니다. 엘리트 프록시를 사용하면 대상 서버는 프록시 사용 여부를 감지할 수 없습니다. 이러한 프록시는 사용자의 원래 IP 주소와 같이 사용자를 식별할 수 있는 정보를 전송하지 않습니다. 이를 위해 사용자의 요청에서 모든 식별 헤더를 제거합니다.
| 2. 익명 프록시레벨 2 - 중간 수준의 익명성 익명 프록시(또는 왜곡 프록시)는 적당한 수준의 익명성을 제공합니다. 대상 서버에서 사용자의 실제 IP 주소를 성공적으로 숨기지만, 요청이 프록시를 통해 이루어지고 있다는 사실은 드러냅니다. 이는 일반적으로 요청에 `Via` 헤더를 추가하거나 `X-Forwarded-For` 헤더에 프록시의 IP 주소를 전송함으로써 이루어집니다.
|
3. 투명 프록시레벨 3 - 익명성 없음 투명 프록시라고도 합니다.프록시 가로채기이러한 방식은 사용자에게 익명성을 제공하지 않습니다. 사용자의 실제 IP 주소를 그대로 전달합니다.X-전달됨-For` 헤더`를 포함하고 있으며, 또한 자신을 프록시 서버로 식별합니다. 이러한 프록시는 자주 방문하는 웹사이트에 대한 접근 속도를 높이기 위해 데이터를 캐싱하거나 조직에서 콘텐츠를 필터링하는 데 자주 사용됩니다.
| 위의 익명성 유형은 모두 공개 또는 비공개일 수 있습니다. 비교를 위해: 개인 프록시프라이빗 프록시는 일반적으로 단일 사용자 또는 소규모의 승인된 그룹에게만 할당되는 IP 주소입니다. 기본 기술은 다른 프록시와 동일하며, 익명 프록시 또는 엘리트 프록시로 구성할 수 있습니다. 차이점은 비즈니스 모델에 있는데, 사용자가 유일한 사용자이므로 해당 IP 주소를 통해 전송되는 트래픽을 완벽하게 제어할 수 있습니다(단, 서비스 및 제공업체 품질에 따라 다를 수 있습니다).
주요 사용 사례: 비즈니스에 매우 중요하고 위험 부담이 큰 업무. 여기에는 고부가가치 전자상거래 또는 소셜 미디어 계정 관리, 비즈니스 인텔리전스를 위한 대규모의 지속적인 데이터 스크래핑, 그리고 성능, 신뢰성 및 완벽한 지적 재산권 보호가 요구되는 모든 자동화 작업이 포함됩니다. 평판. |
프록시 프로토콜
익명성 수준(예: 엘리트)이나 접근 모델(예: 프라이빗)과는 별개로, 프록시 작동 방식을 정의하는 다양한 기술 프로토콜이 있습니다. 다음은 이러한 유형과 적용 사례에 대한 분석입니다.
HTTP/HTTPS 프록시웹 프록시는 웹 트래픽을 위해 특별히 설계된 가장 일반적인 유형의 프록시입니다. OSI 모델의 응용 계층(7계층)에서 작동하므로 HTTP 프로토콜을 이해합니다. '웹' 프록시는 HTTP/HTTPS 프록시를 나타내는 일반적인 용어이며, 'CONNECT'는 HTTPS 트래픽을 위한 보안 터널을 생성하는 데 사용하는 특정 명령어입니다. 웹 프록시: HTTP에서만 작동하고 HTTPS에서는 작동하지 않습니다.
CONNECT 프록시: 특히 HTTPS 트래픽의 터널링을 지원합니다. 터널이 설정되면 프록시는 클라이언트와 서버 간에 바이트를 검사하지 않고 전달하기만 합니다.
사용 사례: 일반 웹 브라우징, 웹 스크래핑콘텐츠 필터링 및 캐싱. 제한 사항: 웹 트래픽(HTTP, HTTPS, 경우에 따라 FTP)만 처리할 수 있습니다. 게임, 이메일 클라이언트 또는 대부분의 다른 애플리케이션의 트래픽은 처리할 수 없습니다. | 양말 프록시SOCKS(Socket Secure)는 HTTP보다 더 다재다능하고 하위 수준의 프로토콜입니다. OSI 모델의 세션 계층(5계층)에서 작동합니다. SOCKS는 '프로토콜에 독립적'이므로 통과하는 데이터의 내용을 이해하지 않고 단순히 회로를 생성하여 모든 유형의 인터넷 트래픽을 중계합니다. 양말4: 이것은 프로토콜의 이전 버전입니다.
양말5: 이것은 최신 버전이며, 더욱 안전하고 성능이 향상된 버전입니다. 선호되는 선택입니다..
|
투명 프록시기기에서 별도의 설정을 하지 않아도 연결을 가로채는 프록시입니다. 사용자는 자신이 프록시를 사용하고 있다는 사실조차 모를 수 있기 때문에 '투명'합니다. It is implemented at the network level by a router or firewall. All traffic from a network (e.g., a corporate office, a school, or a public Wi-Fi hotspot) is automatically routed through it.
| 리버스 프록시일반적인 ("포워드") 프록시와는 반대로, 리버스 프록시는 클라이언트(사용자)를 대신하여 작동하는 대신 서버 또는 서버 그룹을 대신하여 작동합니다. 리버스 프록시는 하나 이상의 웹 서버 앞에 위치합니다. 인터넷에서 들어오는 모든 요청은 먼저 리버스 프록시로 전송됩니다. 그런 다음 프록시는 어떤 백엔드 서버가 해당 요청을 처리해야 하는지 결정합니다. 외부에서는 서버가 하나만 있는 것처럼 보입니다.
|
| 프로토콜/레이어 | 주요 특징 | 일반적인 사용 사례 | |
| HTTP 프록시 | HTTP / 레이어 7 | 웹 트래픽을 이해하고 콘텐츠를 캐싱할 수 있습니다. | 기본 웹 브라우징 및 스크래핑. |
| HTTPS 프록시 | 연결 / 레이어 7 | HTTPS를 위한 안전하고 검사되지 않는 터널을 생성합니다. | 안전한 웹 브라우징. |
| SOCKS4 프록시 | 양말 / 5번째 레이어 | TCP 트래픽 릴레이, 인증 없음. | 기존 애플리케이션은 간단한 터널링을 지원합니다. |
| SOCKS5 프록시 | 양말 / 5번째 레이어 | TCP 및 UDP, 인증, 원격 DNS를 지원합니다. | 게임, 스트리밍, 토렌트 사용 등 높은 수준의 개인 정보 보호가 필요한 작업. |
| 투명 프록시 | 네트워크 레벨 | 사용자 설정 없이 자동으로 트래픽을 차단합니다. | 기업/학교 콘텐츠 필터링. |
| 리버스 프록시 | 서버 측 | 서버 요청을 관리합니다. | 로드 밸런싱, 보안, SSL 종료. |
'무료' 및 '오픈' 프록시에 대한 오해
조직들이 자발적으로 오픈 프록시를 호스팅하는 경우는 드뭅니다.
보안 및 법적 위험이 크기 때문에 대부분의 조직은 의도적으로 공개 프록시 서버를 제공하지 않습니다. 공개 프록시 서버는 인터넷상의 모든 사용자가 인증 절차 없이 트래픽을 전송할 수 있도록 허용하는 서버입니다. 사용자는 이를 통해 익명성을 확보하고 지역 제한을 우회할 수 있지만, 서버를 호스팅하는 조직에게는 심각한 위협이 됩니다.
조직 서버에서 개방형 프록시가 존재하는 대다수의 경우는 설정 오류로 인해 발생합니다. 내부용으로 설계된 프록시가 실수로 공용 인터넷에 노출되는 경우가 그 예입니다..
의도치 않게 개방된 서버는 악의적인 공격자에게 매력적인 표적이 됩니다. 이러한 서버는 사이버 공격의 발신지 은폐, 악성코드 배포, 스팸 발송, 피싱 캠페인 등 다양한 불법 활동에 악용될 수 있습니다. 서버가 이러한 목적으로 사용되는 조직은 IP 평판이 손상되어 다른 네트워크 및 서비스에서 정상적인 트래픽이 차단될 수 있습니다. 또한, 법적 책임을 져야 할 뿐만 아니라 자원의 무단 사용으로 인해 상당한 대역폭 비용을 부담하게 될 수도 있습니다.
극히 드물고 특정한 경우에 한해, 조직이 의도적으로 공개적으로 접근 가능한 프록시 서버를 운영할 수 있습니다. 대표적인 예로는 보안 연구가 있는데, 이 경우 공개 프록시 서버는 사이버 범죄자를 유인하고 그들의 행동을 연구하기 위한 '허니팟' 역할을 합니다. 과거에는 일부 학술 기관이나 비영리 단체가 인터넷 자유를 증진하고 사용자들이 검열을 우회할 수 있도록 돕기 위해 공개 프록시 서버를 운영하기도 했습니다. 그러나 악용 가능성이 높고 관련 위험이 크기 때문에 이러한 관행은 현재 거의 사라졌습니다.
결론적으로, 기업 서버에 오픈 프록시가 존재한다는 것은 의도적인 서비스 제공이라기보다는 보안 취약점을 나타내는 강력한 지표입니다. 익명의 잠재적으로 악의적인 트래픽 유입을 조장하는 위험성은 조직이 얻을 수 있는 이점보다 훨씬 큽니다.
Expert tip: 위에서 언급했듯이, 이는 설정 오류의 결과일 수 있습니다. 또한 유명한 사례를 기억해야 합니다. 마케팅 말해 보세요: “제품이 무료라면, 당신이 바로 그 제품입니다.익명성이 당신의 삶에 달려 있다면, 출처를 정확히 알지 못하는 한 프록시에 의존하지 마십시오 (그리고 최소한 다음 사항을 준수하십시오).엘리트(위에서 설명한 수준).
오픈 프록시 vs. VPN
언뜻 보면 오픈 프록시와 VPN(가상 사설 네트워크)은 모두 IP 주소를 숨기고 인터넷 트래픽을 우회한다는 점에서 비슷해 보일 수 있습니다. 그러나 두 서비스의 기술적 차이점으로 인해 보안, 개인 정보 보호 및 온라인 자유에 미치는 영향은 매우 다릅니다. 근본적인 차이점은 암호화 방식과 시스템 내에서 작동하는 암호화 수준에 있습니다.
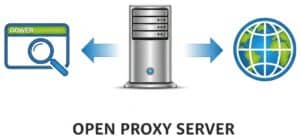
오픈 프록시는 웹 요청을 위한 간단한 중개자 역할을 하는 서버입니다. 브라우저나 다른 애플리케이션에서 프록시를 사용하도록 설정하면 해당 애플리케이션의 트래픽이 프록시 서버로 전송되고, 프록시 서버는 이를 인터넷상의 목적지로 전달합니다. 이 과정을 통해 방문하는 웹사이트에서 사용자의 실제 IP 주소를 숨길 수 있습니다. 그러나 대부분의 오픈 프록시는 암호화가 되지 않는다는 중요한 기술적 단점을 가지고 있습니다. 즉, 목적지 웹사이트에서는 IP 주소가 숨겨질 수 있지만, 주고받는 데이터는 프록시 서버 운영자나 사용자와 프록시 간의 트래픽을 모니터링하는 사람에 의해 가로채지고 읽힐 수 있습니다. 또한, 프록시는 일반적으로 OSI 모델의 애플리케이션 계층(7계층)에서 작동하므로, 프록시를 사용하도록 구성된 특정 애플리케이션의 트래픽만 처리하고 나머지 인터넷 트래픽은 노출된 상태로 유지합니다.
반면 VPN은 모든 인터넷 트래픽에 대해 암호화된 '터널'을 생성하여 훨씬 더 강력하고 안전한 솔루션을 제공합니다. VPN에 연결하면 특정 애플리케이션의 트래픽뿐만 아니라 기기에서 나가는 모든 데이터가 암호화됩니다. 암호화된 데이터는 VPN 서버로 전송되어 복호화된 후 최종 목적지로 전달됩니다. 이 과정을 통해 거의 모든 트래픽이 안전하게 보호됩니다. 엔드투엔드 암호화는 인터넷 서비스 제공업체(ISP), 네트워크 관리자 또는 악의적인 공격자가 사용자의 온라인 활동을 엿볼 수 없도록 보장합니다. 기술적으로 VPN은 OSI 모델의 하위 계층, 일반적으로 네트워크 계층(3계층) 또는 데이터 링크 계층(2계층)에서 작동합니다. 이를 통해 VPN은 사용자의 장치에서 발생하는 모든 네트워크 트래픽을 캡처하고 암호화하여 포괄적인 보안을 제공합니다.
위험과 이점을 비교 검토하기
오픈 프록시와 VPN 중 어떤 것을 선택할지는 비용, 편의성, 보안 사이의 절충안에 달려 있습니다.
| 오픈 프록시 | VPN | |
| 이익 | 가장 큰 장점이자 유일한 장점은 일반적으로 무료로 사용할 수 있다는 점입니다. 이를 통해 간단한 지역 제한을 우회하거나 민감하지 않은 웹 브라우징 시 IP 주소를 숨길 수 있습니다. | VPN의 가장 큰 장점은 강력한 암호화를 통한 보안입니다. 덕분에 공용 Wi-Fi를 안전하게 사용할 수 있고, 민감한 데이터가 감시당하는 것을 방지할 수 있습니다. VPN은 또한 IP 주소를 숨기고 인터넷 연결 전체를 암호화하여 높은 수준의 개인 정보 보호와 익명성을 제공합니다. 신뢰할 수 있는 VPN 서비스는 여러 국가에 서버를 두고 안정적인 연결을 제공하므로 검열과 지역 제한을 우회하는 데 더욱 효과적입니다. |
| 위험 | 이러한 프록시 사용에는 상당한 위험이 따릅니다. 누구나 접근할 수 있기 때문에 악의적인 목적으로 악용될 가능성이 높으며, 이로 인해 프록시의 IP 주소가 블랙리스트에 올라 많은 웹사이트에 접속할 수 없게 될 수 있습니다. 더욱 심각한 것은 암호화가 되어 있지 않아 비밀번호나 개인 정보 등 사용자의 데이터가 프록시 운영자 또는 동일 서버에 있는 다른 악의적인 사용자에게 쉽게 가로채이고 도난당할 수 있다는 점입니다. 많은 오픈 프록시 서버는 의도치 않게 잘못 구성되어 불안정하고 신뢰할 수 없는 경우가 많습니다. | VPN 사용 시 가장 큰 위험은 VPN 제공업체에 대한 신뢰도에 달려 있습니다. 정직하지 못한 VPN 제공업체는 사용자의 온라인 활동을 기록할 가능성이 있습니다. 따라서 엄격한 무로그 정책을 시행하는 평판이 좋은 VPN을 선택하는 것이 매우 중요합니다. 암호화 과정으로 인해 인터넷 속도가 약간 저하될 수 있지만, 프리미엄 VPN 서비스의 경우 이러한 속도 저하는 거의 무시할 수 있는 수준입니다. 마지막으로, 대부분의 오픈 프록시와 달리 고품질 VPN 서비스는 일반적으로 구독료를 지불해야 합니다. |
프록시 설정 및 사용 방법

아래 대부분의 애플리케이션은 동일한 기본 기술 설정을 사용합니다. 먼저 온라인에서 공개 프록시 목록을 찾아야 합니다. 이러한 목록에는 IP 주소와 포트 번호(예: `198.51.100.1:8080`)가 제공됩니다. 사용 중인 프록시 유형을 아는 것이 중요합니다. 대다수의 공개 프록시는 웹 트래픽만 처리하는 HTTP/HTTPS 프록시입니다. 모든 종류의 인터넷 트래픽(웹, 이메일, 토렌트 등)을 처리할 수 있는 SOCKS 프록시(일반적으로 SOCKS4 또는 SOCKS5)는 상대적으로 드뭅니다.
The same proxy setup works with chat tools too: a free irc client or an online irc client can be used behind a SOCKS proxy to join chat networks without exposing your own address.
달리 명시되지 않는 한, 아래 지침은 주로 HTTP/HTTPS 버전을 기준으로 작성되었습니다.
사례 1: 시스템 전반 구성(운영 체제)
운영 체제 수준에서 프록시를 구성하면 컴퓨터에서 발생하는 모든 인터넷 트래픽이 프록시를 통해 라우팅되도록 시도합니다.
윈도우 10 및 11이 방법은 Edge 및 Chrome과 같은 브라우저를 포함하여 시스템의 인터넷 설정을 따르는 대부분의 애플리케이션에 영향을 미칩니다.
| macOSmacOS에서는 네트워크 인터페이스별로 프록시 설정을 지정할 수 있습니다(예: Wi-Fi와 이더넷에 대해 각각 설정).
|
Linux(GNOME 데스크탑, 예: Ubuntu, Fedora)대부분의 리눅스 데스크톱 환경은 이를 위한 그래픽 인터페이스를 제공합니다.
| 리눅스(명령줄 환경)서버 환경이나 터미널에서 실행되는 도구의 경우 환경 변수를 설정할 수 있습니다. 이는 세션별로 적용되는 강력한 방법입니다.
|
iOS (아이폰/아이패드)iOS의 프록시 설정은 Wi-Fi 네트워크별로 구성됩니다.
| 기계적 인조 인간iOS와 마찬가지로 안드로이드에서도 프록시 설정은 일반적으로 각 Wi-Fi 네트워크별로 설정됩니다.
|
사례 2: 애플리케이션별 구성
특정 프로그램만 프록시를 사용하도록 하고 싶을 때가 있습니다.
크롬

Google Chrome에서 프록시를 설정하는 것은 간단한 과정이지만, Chrome 자체에는 독립적인 프록시 설정이 없다는 점을 이해하는 것이 중요합니다. Chrome은 사용자가 컴퓨터의 운영 체제 설정에서 프록시를 변경하도록 안내합니다. 즉, Chrome 인터페이스를 통해 프록시를 설정하면 해당 설정이 시스템 전체에 적용되어 다른 브라우저와 애플리케이션에도 영향을 미칩니다.
이 초기 설정 과정은 Windows와 macOS 모두 동일합니다.
- 구글 크롬을 여세요.
- 클릭하세요 세로 점 세 개 (⋮) 브라우저 창의 오른쪽 상단 모서리에 있는 버튼을 클릭하면 메뉴가 열립니다.
- “을 선택하세요;설정드롭다운 메뉴에서 선택하세요.
- 왼쪽 탐색 메뉴에서 [']를 클릭하세요.체계220.
- '8220'이라고 표시된 옵션을 클릭하세요.컴퓨터의 프록시 설정을 엽니다.220.
이 시점부터 Chrome은 사용자의 운영 체제에서 제공하는 기본 프록시 구성 창을 엽니다. 이후 단계는 Windows 또는 macOS 사용 여부에 따라 달라지므로, 위의 Windows 10 및 11 또는 macOS 관련 두 장을 참조하십시오.
대안적인 방법: 사용 프록시 관리자 확장 기능자주 프록시 서버를 전환해야 하거나 Chrome에서만 적용되는 프록시 설정을 원하는 경우, 브라우저 확장 프로그램을 사용하는 것이 가장 좋은 해결책입니다. FoxyProxy 또는 Oxy Proxy와 같은 확장 프로그램은 Chrome 내에서 간소화된 인터페이스를 제공하여 시스템 전체 설정을 변경하지 않고도 프록시 프로필을 활성화, 비활성화 및 전환할 수 있도록 해줍니다. 이 방법은 유연성이 뛰어나며 여러 프록시 구성을 관리해야 하는 사용자에게 이상적입니다.
파이어폭스

Firefox는 운영 체제와 관계없이 자체 프록시 설정을 유지할 수 있습니다.
- 메뉴 버튼(가로선 세 개)을 클릭하고 이동하세요. 설정.
- 일반 패널에서 아래로 스크롤하여 다음을 찾으세요. 네트워크 설정 부분.
- 클릭하세요 설정 단추.
- 선택하세요 수동 프록시 구성 라디오 버튼.
- IP 주소와 포트를 입력하세요. HTTP 프록시.
- 또한 '20' 항목에 체크하는 것이 좋습니다.HTTPS를 사용할 때도 이 프록시를 사용하십시오.220.
- 또는 SOCKS 프록시를 사용하는 경우 해당 프록시 정보를 입력하면 됩니다. 양말 호스트 필드.
- 딸깍 하는 소리 좋아요.
스크립트 및 코드: Python요청예시
웹 스크래핑과 같은 자동화 작업의 경우, 다음과 같이 파이썬 코드에서 프록시를 직접 정의하는 방법이 있습니다.
[dm_code_snippet background=”yes” background-mobile=”yes” slim=”no” line-numbers=”no” bg-color=”#abb8c3″ theme=”dark” language=”python” wrapped=”no” height=”700px” copy-text=”Copy Code” copy-confirmed=”Copied”]
import requests

# Define the proxy server's address and port
proxy_ip_port = '198.51.100.1:8080'

# Create a dictionary specifying the proxy for both HTTP and HTTPS traffic
proxies = {
 'http': f'http://{proxy_ip_port}',
 'https': f'https://{proxy_ip_port}',
}

try:
 # The 'proxies' argument tells the requests library to send this specific request through the proxy
 response = requests.get('https://api.ipify.org?format=json', proxies=proxies, timeout=10)
 print("Request sent through proxy. My apparent IP is:", response.json()['ip'])
except requests.exceptions.ProxyError as e:
 print(f"Failed to connect to the proxy: {e}")
except requests.exceptions.RequestException as e:
 print(f"An error occurred: {e}")
[/dm_code_snippet]
20개의 프록시 애플리케이션
'오픈 프록시'는 무료인 경우가 많지만, 속도 저하, 불안정성, 그리고 알 수 없는 프록시 운영자에게 데이터가 노출될 가능성 등 상당한 위험이 따른다는 점을 이해하는 것이 중요합니다. 민감한 정보나 상업적 용도로는 신뢰할 수 있는 개인 프록시 서비스나 VPN 사용을 강력히 권장합니다. 하지만 민감하지 않은 작업의 경우, 오픈 프록시를 합법적으로 사용할 수 있는 다양한 사례가 있습니다.
데이터 수집 및 시장 정보

1. 가격 비교
수십 개의 전자상거래 웹사이트에서 특정 제품의 가격 정보를 자동으로 수집할 수 있습니다. 많은 대형 소매 사이트는 사용자의 지리적 위치에 따라 다른 가격을 표시하거나 특정 IP 주소에서 오는 요청을 너무 많이 차단합니다. 프록시를 사용하면 이러한 차단을 우회하고 지역별 가격을 확인할 수 있습니다.
일반적으로 이러한 작업은 자동화된 스크립트(웹 스크래퍼)를 사용하여 수행됩니다. 스크립트는 각 요청마다 또는 특정 요청 횟수 이후에 열린 프록시 목록을 순환하도록 구성되어 트래픽이 여러 다른 사용자로부터 오는 것처럼 보이게 합니다.
팁: JavaScript를 사용하는 최신 웹사이트에서 동적 가격 책정을 처리하려면 Puppeteer 또는 Selenium과 같은 헤드리스 브라우저 자동화 도구를 사용하세요. 해당 도구가 프록시를 통해 트래픽을 라우팅하도록 구성하고 요청 사이에 임의의 지연 시간을 추가하세요. 이렇게 하면 사람의 행동을 더 정확하게 모방할 수 있으므로 스크래핑 방지 기술에 의해 감지 및 차단될 가능성이 줄어듭니다.
2. 시장 조사

포럼, 뉴스 사이트, 소셜 미디어 등에서 공개적으로 이용 가능한 시장 동향, 경쟁사 활동, 고객 심리 관련 데이터를 수집합니다. 다양한 지역의 데이터를 활용하면 지역별 동향이나 제품 가용성을 파악할 수 있습니다.
가격 비교와 유사하게, 이 작업 역시 웹 스크래핑을 필요로 합니다. 스크립트는 특정 포럼이나 웹사이트를 대상으로 하며, 대규모 데이터 수집 중 차단을 방지하기 위해 프록시 로테이션을 처리해야 합니다.
팁: 웹 스크래핑 시 HTTP 헤더의 `User-Agent` 문자열을 프록시 서버 변경과 함께 주기적으로 변경하세요. 일반적인 User-Agent(예: Windows 10에서 실행되는 최신 Chrome 브라우저)를 프록시 서버의 지리적 위치(예: 미국 IP)와 일치시키면 요청 서명이 더욱 신뢰할 수 있게 되어 CAPTCHA를 받거나 차단될 가능성이 줄어듭니다.
3. SEO 감사 및 순위 추적
검색 엔진 최적화(SEO) 전문가들은 전 세계 여러 지역의 검색 엔진에서 웹사이트와 특정 키워드의 순위가 어떻게 되는지 확인해야 합니다. 예를 들어 '최고의 피자'를 검색하면 뉴욕과 나폴리에서 다른 결과가 나옵니다. 프록시를 사용하면 어느 지역에서든 검색하는 것처럼 시뮬레이션할 수 있습니다.
스크리밍 프로그(Screaming Frog)나 사용자 지정 스크립트와 같은 SEO 도구는 프록시 목록을 구성하여 사용할 수 있습니다. 각기 다른 국가 또는 도시의 프록시를 사용하여 검색 엔진에 쿼리를 전송하고, 결과 페이지를 저장하여 분석할 수 있습니다.
팁: 구글처럼 데이터 센터 차단에 매우 적극적인 검색 엔진에서 높은 정확도를 얻으려면, 가능하다면 '주거용' 오픈 프록시를 우선적으로 사용하세요. 이러한 프록시는 실제 주거용 ISP의 IP 주소를 사용하므로, 요청이 정상적인 자연 검색 트래픽처럼 보여 차단되거나 결과가 변조될 가능성이 크게 줄어듭니다.
4. 학술 연구

사회과학이나 언어학 같은 분야의 연구자들은 종종 공개 웹 소스(예: 뉴스 기사에 달린 댓글, 포럼 토론)에서 대규모 데이터 세트를 수집해야 합니다. 프록시 서버는 소스 웹사이트의 접속 제한이나 차단 없이 이러한 데이터를 수집하는 데 사용됩니다.
연구원은 스크립트(예: BeautifulSoup 또는 Scrapy와 같은 라이브러리를 사용하는 Python)를 작성하고, 요청을 여러 IP 주소에 분산시키기 위해 개방형 프록시 목록을 사용하도록 구성합니다.
팁: always code your scraper to first check and respect the website’s `robots.txt` file (e.g., `http://example.com/robots.txt`), even when using proxies. For ethical research and data reproducibility, log which proxy was used for each request and implement a robust error-handling mechanism to retry failed requests with a different proxy.
5. 여행 요금 통합

항공권과 호텔을 최저가로 예약하려면 프록시를 사용하는 것이 좋습니다. 항공사 및 여행 웹사이트는 사용자의 위치, 검색 기록, 수요에 따라 가격을 다르게 표시하는 동적 가격 책정 방식을 사용하는 것으로 악명이 높습니다. 프록시를 사용하면 다른 국가의 가격을 비교할 수 있어 상당한 비용 절감 효과를 볼 수 있습니다.
웹 스크래핑 스크립트나 사용자가 직접 브라우저를 설정하여 다른 국가의 프록시 서버를 이용해 더 저렴한 가격을 확인할 수 있습니다. 중요한 것은 새로운 위치를 확인할 때마다 쿠키를 삭제하거나 시크릿 모드를 사용하는 것입니다.
팁: 동적 가격 책정에 효과적으로 대응하려면 세션을 꼼꼼하게 관리해야 합니다. 각 프록시/지역 조합마다 별도의 쿠키 저장소를 사용하세요. 이렇게 하면 서버는 각 검색이 새롭고 독립적인 사용자의 요청이라고 인식하여, 다른 IP 주소에서 반복적으로 쿼리하는 것을 이유로 가격이 인상되는 것을 방지할 수 있습니다.
6. 공개 데이터 집계
정부 웹사이트, 금융 포털, 기상 서비스 등에서 공개적으로 이용 가능한 대량의 데이터를 수집하여 분석하거나 애플리케이션을 구동하는 데 사용됩니다. 이러한 포털은 단일 IP 주소에서 허용되는 API 호출 또는 요청 횟수를 제한할 수 있습니다.
이를 위해서는 속도 제한에 걸리지 않고 수천 건의 요청을 보내기 위해 여러 프록시 서버를 순환하며 실행하는 자동화된 스크립트가 필요합니다.
팁: 계층형 프록시 관리 시스템을 구축하세요. 사전에 공개된 프록시 목록을 테스트하고 속도와 안정성을 기준으로 분류하세요. 가장 빠르고 안정적인 프록시는 초기 검색 및 API 호출에 사용하고, 속도가 덜 중요한 대용량 정적 파일 다운로드에는 속도가 느리고 안정성이 떨어지는 프록시를 사용하세요.
테스트 및 개발
7. 광고 검증
기업들은 온라인 광고에 막대한 금액을 투자합니다. 광고 광고 대행사는 광고가 목표 고객에게 올바른 지역에서 정확하게 표시되고 있는지, 부적절한 웹사이트에 게재되지 않는지 확인해야 합니다. 프록시를 사용하면 해당 지역의 사용자인 것처럼 광고를 볼 수 있습니다.
광고 검증 서비스는 자동화된 도구를 사용하여 여러 국가와 도시의 프록시 서버를 순환하며 광고가 게재될 웹사이트를 방문하고, 스크린샷을 찍어 광고의 표시 방식과 방문 페이지 링크를 검증합니다.
팁: 이 작업을 위해서는 특히 모바일 프록시(3G/4G/5G 이동통신사의 IP 주소)를 찾아야 합니다. 모바일 광고 타겟팅은 데스크톱 타겟팅과 크게 다르기 때문에 모바일 프록시를 사용하는 것이 광고 캠페인이 모바일 기기 사용자에게 어떻게 전달되는지 정확하게 확인할 수 있는 유일한 방법입니다.
8. 웹사이트 현지화 테스트

웹사이트가 여러 국가의 사용자에게 올바른 언어, 통화, 콘텐츠 및 형식을 표시하도록 하기 위해, 미국 개발자는 일본에 있는 프록시 서버를 사용하여 일본 사용자가 보는 화면을 정확하게 확인할 수 있습니다.
품질 보증(QA) 테스터 또는 개발자는 대상 국가의 프록시를 사용하여 브라우저를 수동으로 구성합니다. 그런 다음 웹사이트에 접속하여 현지화 오류를 확인합니다. 이 과정은 Selenium과 같은 테스트 프레임워크를 사용하여 자동화할 수도 있습니다.
팁: 콘텐츠 검증을 넘어, 프록시를 통해 연결된 상태에서 브라우저 개발자 도구(예: 네트워크 탭)를 사용하여 콘텐츠 전송 네트워크(CDN)의 성능을 분석하세요. 이를 통해 이미지 및 스크립트와 같은 자산이 올바른 지역 CDN에서 제공되는지 확인할 수 있습니다. 엣지 노드이를 통해 전 세계 사용자에게 빠른 경험을 제공합니다.
9. 애플리케이션 성능 테스트
지리적으로 다양한 위치에서 발생하는 트래픽을 시뮬레이션하여 웹 애플리케이션이나 웹사이트가 분산 부하 환경에서 어떻게 작동하는지 확인합니다. 이를 통해 병목 현상을 파악하고 안정적인 운영을 보장할 수 있습니다. 사용자 경험 전 세계 시청자를 위해.
JMeter나 Gatling 같은 부하 테스트 도구는 시뮬레이션된 사용자 트래픽을 다양한 오픈 프록시 목록을 통해 라우팅하도록 구성하여 보다 현실적인 전역 부하 시나리오를 만들 수 있습니다.
팁: 고급 복원력 테스트를 위해서는 Linux 시스템에서 `proxychains`와 같은 도구를 사용하여 멀티홉 프록시 체인을 생성하십시오. 여러 프록시를 순차적으로 통과시켜 트래픽을 라우팅하면 지연 시간이 긴 네트워크 경로를 시뮬레이션할 수 있으므로 인터넷 연결이 느리거나 불안정한 사용자를 대상으로 애플리케이션 성능을 테스트할 수 있습니다.

10. 모바일 애플리케이션 테스트
모바일 앱이 다양한 네트워크 환경과 여러 지역에서 어떻게 작동하는지 테스트합니다. 이를 통해 앱의 API와 콘텐츠 전송 네트워크가 전 세계 사용자에게 올바르게 작동하는지 확인할 수 있습니다.
모바일 기기가 프록시를 사용하도록 설정되어 있습니다. 안드로이드와 iOS 모두에서 특정 네트워크의 Wi-Fi 설정으로 이동하여 공개 프록시 서버의 IP 주소와 포트를 입력함으로써 HTTP 프록시를 수동으로 구성할 수 있습니다.
팁: 모바일 기기만 사용하는 대신, 데스크톱에서 실행되는 Charles Proxy나 Fiddler와 같은 프록시 인식 디버깅 도구를 통해 트래픽을 라우팅하도록 구성하세요. 이러한 중간자 공격(man-in-the-middle) 설정을 통해 앱에서 들어오고 나가는 모든 API 요청을 실시간으로 검사할 수 있으므로 디버깅 및 보안 테스트에 매우 유용합니다.
보안 및 개인정보 보호
11. 사이버 보안 연구 (허니팟)

보안 연구원들은 의도적으로 오픈 프록시 서버를 '허니팟'으로 설정합니다. 이러한 서버는 악의적인 공격자를 유인하여 공격을 감행하도록 합니다. 연구원들은 서버를 통과하는 모든 트래픽을 기록함으로써 통제된 환경에서 새로운 공격 방법과 악성 소프트웨어를 연구할 수 있습니다.
이는 고급 사용 사례입니다. 연구자는 프록시 소프트웨어와 광범위한 로깅 기능을 갖춘 서버를 설정합니다. 서버는 의도적으로 개방된 상태로 유지되며, 서버 IP 주소는 종종 공개됩니다. 공개 프록시 공격자를 유인하기 위한 목록입니다.
팁: 서버를 *투명* 프록시로 구성하고 Snort 또는 Suricata와 같은 침입 탐지 시스템(IDS)과 통합하십시오. 투명 프록시는 사용자 구성 없이 모든 트래픽을 캡처하며, IDS는 악성 트래픽 패턴을 실시간으로 자동으로 식별, 분류 및 경고할 수 있습니다.

12. 정보 접근을 위한 검열 우회
인터넷 검열이 심한 지역의 언론인, 연구원 및 개인에게 개방형 프록시는 차단된 글로벌 뉴스 사이트, 소셜 미디어 및 기타 정보 자원에 접근할 수 있는 생명줄이 될 수 있습니다.
사용자는 검열이 없는 국가에 위치한 개방형 프록시 서버 주소로 웹 브라우저를 설정할 수 있습니다. 이를 통해 로컬 네트워크의 필터를 우회할 수 있습니다.
팁: 표준 HTTP 프록시보다 SOCKS5 프록시를 우선적으로 찾으세요. SOCKS5는 HTTP 프록시(레이어 7)보다 낮은 레이어(레이어 5)에서 작동하므로 웹 브라우징뿐만 아니라 메시징 앱, 이메일 클라이언트, 토렌트 등 모든 종류의 트래픽을 처리할 수 있습니다.
13. 브랜드 보호 및 상표권 집행

인터넷, 특히 여러 국가의 온라인 마켓플레이스와 포럼을 검색하여 위조 상품, 불법 복제 콘텐츠 또는 회사 상표의 무단 사용을 찾아냅니다. 심벌 마크 및 상표.
이는 국가별 프록시를 사용하여 인기 있는 전자상거래 및 경매 사이트의 현지 버전에 접속하여 저작권 침해 목록을 식별하도록 구성된 자동 웹 크롤러를 활용하는 것을 포함합니다.
팁: 프록시 기반 크롤러에 광학 문자 인식(OCR) 기능을 결합하세요. 잠재적인 상표권 침해 페이지의 스크린샷을 찍은 후, Tesseract와 같은 OCR 라이브러리를 사용하여 이미지에서 브랜드 이름이나 로고를 스캔합니다. 이렇게 하면 로고가 이미지에 포함되어 있고 텍스트에 언급되지 않은 경우에도 상표권 침해를 감지할 수 있습니다.
14. 침투 테스트 정찰
보안 감사(침투 테스트)의 초기 비침습적 단계에서 보안 전문가는 오픈 프록시를 사용하여 클라이언트의 공개 서버를 탐색할 수 있습니다. 이는 테스트 담당자의 IP 주소를 노출하지 않고 클라이언트의 탐지 및 로깅 기능을 테스트하는 데 도움이 됩니다.
정찰에 사용되는 보안 도구는 프록시 체인을 통해 트래픽을 라우팅하도록 구성할 수 있습니다. 이는 일반적으로 Linux 시스템에서 `proxychains`와 같은 도구를 사용하여 수행됩니다.
팁: 최대한의 난독화를 위해 프록시 체인을 구축할 때는 서로 다른, 비협조적인 법적 관할 구역에 위치한 프록시를 선택하십시오. 데이터 공유 관련 법률이 미약하거나 상충되는 국가의 서버를 통해 요청을 연결하면 대상의 보안 팀이 포렌식 추적을 하는 것이 훨씬 더 어렵고 시간이 많이 소요됩니다.
15. 방화벽 규칙 테스트
네트워크 관리자는 외부 개방형 프록시를 사용하여 조직의 방화벽이 올바르게 구성되었는지 테스트할 수 있습니다. 프록시를 통해 자체 네트워크에 액세스함으로써 특정 위치 또는 특정 유형의 트래픽을 차단하도록 설계된 규칙이 의도대로 작동하는지 확인할 수 있습니다.
관리자는 네트워크 외부의 시스템(예: 클라우드 서버)을 오픈 프록시를 사용하도록 구성한 다음, 네트워크 내부의 서비스에 연결을 시도합니다.
팁: 단순히 웹 트래픽만 테스트하지 마세요. FTP, SOCKS, SMTP 등 여러 프로토콜을 지원하는 오픈 프록시 목록을 확보하고 해당 포트로 연결을 시도해 보세요. 이렇게 하면 표준 HTTP/HTTPS 트래픽 차단 이상의 방화벽 규칙 세트를 보다 포괄적으로 테스트할 수 있습니다.
소셜 미디어 및 콘텐츠
16. 여러 소셜 미디어 계정 관리하기

인스타그램이나 X(구 트위터)와 같은 플랫폼에서 여러 클라이언트의 계정을 관리하는 소셜 미디어 관리자 또는 마케팅 대행사는 의심스러운 활동으로 간주되어 차단되는 것을 방지하기 위해 프록시를 사용합니다. 하나의 IP 주소로 여러 계정에 로그인하면 계정이 정지될 수 있습니다.
그들은 각 계정에 서로 다른 프록시를 할당할 수 있는 특수 소셜 미디어 관리 소프트웨어를 사용합니다. 이를 통해 각 계정이 서로 다른 위치에서 관리되는 것처럼 보이게 합니다.
팁: 각 계정에 대해 할당된 프록시에 영구적으로 연결된 '디지털 지문'을 생성하십시오. 쿠키, 사용자 에이전트, 화면 해상도 및 브라우저 플러그인을 포함하여 각 계정에 대한 고유한 프로필을 저장할 수 있는 안티 탐지 브라우저와 같은 도구를 사용하십시오. 이러한 일관성을 통해 각 계정의 활동이 훨씬 더 합법적으로 보이게 됩니다.
17. 지역 제한 콘텐츠 접근
특정 국가에서만 시청 가능한, 법적으로 무료인 스트리밍 미디어, 뉴스 기사 또는 동영상에 접근하기 위해서입니다. 예를 들어, 영국 사용자만 이용할 수 있는 BBC iPlayer 방송을 시청하는 경우입니다.
영국 외 지역의 사용자는 영국에 위치한 공개 프록시 서버를 찾아 브라우저를 해당 서버를 사용하도록 설정하면 BBC 서버에 사용자가 올바른 위치에 있는 것처럼 보이게 됩니다.
팁: 스트리밍을 시작하기 전에 `dnsleaktest.com`과 같은 사이트를 사용하여 DNS 유출 여부를 확인하세요. 브라우저 트래픽이 프록시를 통해 라우팅되더라도 운영 체제가 로컬 ISP에 DNS 쿼리를 전송하여 실제 위치를 노출할 수 있습니다. DNS 확인도 프록시를 통해 이루어지도록 브라우저 확장 프로그램이나 시스템 설정을 사용하세요.
18. 온라인 리뷰 모니터링

기업들은 여론을 파악하기 위해 Yelp, Google Maps, TripAdvisor 등 여러 웹사이트에서 고객 리뷰를 수집하고 분석합니다. 프록시를 사용하면 스크래퍼의 IP 주소가 차단되지 않고 이 과정을 자동화할 수 있습니다.
이 스크립트는 리뷰 페이지 목록을 방문하는 데 사용됩니다. CAPTCHA 및 IP 차단을 피하기 위해 몇 번의 요청마다 새로운 프록시가 사용됩니다.
팁: 보이는 HTML을 직접 스크래핑하는 대신, 페이지 소스 코드에서 JSON-LD나 Schema.org 마크업과 같은 구조화된 데이터 조각을 찾아보세요. 이러한 데이터는 검색 엔진을 위한 것으로, 평점, 작성자, 날짜, 텍스트 등 모든 리뷰 정보가 깔끔하고 파싱하기 쉬운 형식으로 포함되어 있는 경우가 많습니다. 따라서 스크래퍼의 속도가 빨라지고 사이트 레이아웃이 변경될 때 오류가 발생할 가능성이 줄어듭니다.
19. 부동산 매물 정보 통합
다양한 부동산 웹사이트에서 매물 정보를 수집하여 시장 분석, 투자 목적 또는 메타 검색 엔진 구축에 활용합니다.
이는 대상 부동산 사이트에 차단되지 않고 대량의 매물 정보를 수집하기 위해 여러 개의 공개 프록시 서버를 순환하며 사용하는 것이 필수적인 또 다른 웹 스크래핑 애플리케이션입니다.
팁: 부동산을 검색할 때 브라우저의 개발자 도구를 사용하여 웹사이트의 네트워크 트래픽을 모니터링하세요. 많은 최신 부동산 사이트는 내부 API를 통해 매물 정보를 동적으로 불러옵니다. 이 API를 직접 스크래핑(API가 보내는 요청을 모방하는 방식)하는 것이 페이지의 전체 HTML을 파싱하는 것보다 훨씬 효율적이고 안정적입니다.
20. 로컬 네트워크 제한 우회
학생이나 직원은 학교 또는 회사 네트워크에서 차단된 웹사이트(소셜 미디어, 뉴스 또는 개인 이메일 등)에 접속하기 위해 오픈 프록시를 사용하는 경우가 있습니다. 이러한 사용은 해당 조직의 허용 가능한 사용 정책을 준수해야 합니다.
사용자는 로컬 네트워크의 필터링 시스템을 우회하기 위해 장치의 운영 체제 또는 브라우저 설정에서 프록시를 직접 구성합니다.
팁: SSL/HTTPS 암호화를 지원하고 443번 포트에서 실행되는 개방형 프록시 서버를 찾으세요. 443번 포트는 모든 암호화된 웹 트래픽에 사용되는 표준 포트이므로 네트워크 방화벽에 의해 차단되는 경우가 거의 없습니다. 이러한 프록시 서버를 통해 트래픽을 라우팅하면 일반적인 암호화된 웹 활동처럼 보이므로 기본적인 네트워크 필터에 거의 감지되지 않습니다.
결론

프록시는 디지털 요청을 물리적 출처로부터 분리하는 기본적인 메커니즘을 제공하며, 이는 현대의 데이터 집약적인 엔지니어링 및 과학 분야의 핵심 동력입니다. 이를 통해 연구원과 개발자는 기존 방식으로는 불가능하거나 비현실적인 방식으로 전 세계 정보를 체계적으로 수집하고 분산 시스템을 검증할 수 있습니다.
The choice between using a volatile open proxy versus a managed private one is therefore a critical decision, governed by the same principles of risk assessment and resource allocation inherent to any scientific endeavor. While open versions offer a zero-cost entry point for exploratory or non-sensitive tasks, a more stable and secure proxy infrastructure becomes an essential investment for any project where the reliability of the process and the integrity of the results are non-negotiable.
관련 주제
- 네트워크 보안 프로토콜: 안전한 데이터 전송을 위한 SSL/TLS와 같은 프로토콜을 이해합니다.
- 부하 분산 기술: 네트워크 트래픽을 여러 서버에 효율적으로 분산시키는 방법.
- 콘텐츠 전송 네트워크(CDN): CDN을 활용하여 콘텐츠 전송 속도와 안정성을 향상시킵니다.
- 데이터 암호화 방법: 데이터 전송 중 민감한 정보를 보호하기 위한 데이터 암호화 기술.
- 가상 사설 네트워크(VPN): VPN을 활용한 안전한 원격 접속 및 데이터 보호 방안을 모색합니다.
- 웹 스크래핑 기술: 웹사이트에서 데이터를 추출하는 방법으로, 프록시와 함께 자주 사용됩니다.
- 익명화 기법: 온라인에서 사용자의 신원과 위치를 숨기는 전략.
- 성능 모니터링 도구: 프록시 및 관련 서비스의 성능을 추적하기 위한 도구 및 방법.
- 네트워크 토폴로지 설계: 데이터 흐름을 최적화하고 지연 시간을 줄이기 위해 효율적인 네트워크 구조를 설계합니다.
- 서비스 품질(QoS): 성능을 보장하기 위해 특정 유형의 네트워크 트래픽에 우선순위를 부여하는 기술.
- 분산 시스템 아키텍처: 확장 가능하고 복원력이 뛰어난 분산 시스템 구축 원리를 이해합니다.
- 데이터 처리 관련 규정 준수: 데이터 개인정보 보호 및 사용을 규율하는 법률과 규정을 이해하는 것.
External Links on
국제 표준
(링크 위에 마우스를 올려놓으면 콘텐츠에 대한 설명을 볼 수 있습니다.)
사용된 용어집
Application Programming Interface (API): 서로 다른 소프트웨어 애플리케이션이 통신하고 상호 작용할 수 있도록 하는 규칙 및 프로토콜 집합으로, 시스템 간 기능 통합 및 데이터 교환을 가능하게 합니다.
Computed Tomography (CT): X선과 컴퓨터 처리를 이용하여 인체의 단면 이미지를 생성하는 의료 영상 기술로, 내부 구조와 조직을 자세히 시각화할 수 있게 해줍니다. 2차원 데이터를 3차원 이미지로 표현함으로써 진단 능력을 향상시킵니다.
Conversion Rate (CR): 웹사이트 또는 랜딩 페이지 방문자 중 구매 또는 뉴스레터 구독과 같은 원하는 행동을 완료한 방문자의 비율로, 전환 수를 전체 방문자 수로 나누어 계산합니다.
Domain Name System (DNS): 인터넷 서버는 사람이 읽을 수 있는 도메인 이름을 IP 주소로 변환하는 계층적 시스템으로, 브라우저가 인터넷상의 리소스를 찾고 접근할 수 있도록 합니다. 이 시스템은 도메인 이름 레코드를 저장하고 관리하는 서버로 구성되어 인터넷 트래픽의 효율적인 라우팅을 가능하게 합니다.
File Transfer Protocol (FTP): TCP/IP 네트워크를 통해 클라이언트와 서버 간에 파일을 전송하는 데 사용되는 표준 네트워크 프로토콜로, 업로드, 다운로드, 삭제 및 이름 변경과 같은 명령을 허용하며, 일반적으로 제어에는 21번 포트, 데이터 전송에는 20번 포트를 사용합니다.
Hypertext Transfer Protocol (HTTP): 인터넷을 통해 하이퍼텍스트를 전송하는 데 사용되는 프로토콜로, 웹 브라우저와 서버 간의 통신을 가능하게 합니다. 요청 및 응답 형식을 정의하여 HTML 문서, 이미지 및 기타 미디어와 같은 웹 리소스를 쉽게 검색할 수 있도록 합니다.
Open Source Intelligence (OSINT): 공개적으로 이용 가능한 소스에서 정보를 수집하여 실행 가능한 인텔리전스를 생성하며, 이는 보안, 법 집행 및 비즈니스 분석에 자주 활용됩니다. 소스에는 웹사이트, 소셜 미디어, 출판물 및 데이터베이스가 포함되며, 이를 통해 은밀한 방법을 사용할 필요 없이 통찰력을 얻을 수 있습니다.
Optical Character Recognition (OCR): 스캔한 종이 문서나 이미지와 같은 다양한 유형의 문서를 문자의 모양을 분석하고 이를 디지털 데이터로 변환하여 기계가 읽을 수 있는 텍스트로 변환하는 기술입니다.
Point of Purchase (POP): 소비자가 구매 결정을 내리는 장소에 진열대, 간판 또는 판촉물을 배치하여 충동구매를 유도하고 소매점에서 제품 가시성을 높이는 것을 목표로 하는 마케팅 전략.
Secure Shell (SSH): 암호화 기술을 사용하여 데이터 전송, 인증 및 무결성을 보장함으로써, 보안되지 않은 네트워크를 통해 장치에 안전하게 원격으로 접근하고 관리할 수 있도록 하는 네트워크 프로토콜입니다. 일반적으로 명령줄 인터페이스 접근과 보안 채널을 통한 파일 전송을 지원합니다.
Surface-Mount Technology (SMT): 인쇄회로기판 표면에 전자 부품을 직접 조립하는 방식으로, 소자의 밀도를 높이고 크기를 줄일 수 있습니다. 솔더 페이스트와 리플로우 솔더링 기술을 사용하여 부품을 접착합니다. 고속 완전 자동화 기계 조립에 최적화되어 있지만, 수동 조립도 가능합니다.
Toyota Production System (TPS): 폐기물 감소, 지속적인 개선, 효율적인 생산 흐름을 강조하는 제조 방법론으로, 적시생산(Just-In-Time) 및 지도가(Jidoka)와 같은 기술을 활용하여 품질과 운영 효율성을 향상시킵니다.
Transmission Control Protocol (TCP): 인터넷 프로토콜 제품군의 핵심 프로토콜로서, 네트워크를 통해 애플리케이션 간에 안정적이고, 순서대로, 그리고 오류 검사가 완료된 데이터 전송을 보장합니다. 연결을 설정하고, 데이터 흐름을 관리하며, 패킷 손실 시 재전송을 처리합니다.
Uniform Resource Locator (URL): 인터넷상의 리소스에 대한 참조로, 프로토콜 식별자, 도메인 이름, 그리고 선택적으로 경로 또는 쿼리 매개변수로 구성되어 웹 페이지, 파일 또는 서비스에 접근할 수 있도록 합니다.
User experience (UX): the overall satisfaction and perception of a user when interacting with a product, system, or service, encompassing usability, accessibility, design, and emotional response throughout the entire interaction process.
User Datagram Protocol (UDP): 연결을 설정하지 않고 데이터그램을 전송할 수 있는 연결 없는 전송 계층 프로토콜로, 최소한의 오류 복구 서비스만 제공합니다. 스트리밍이나 온라인 게임처럼 속도가 안정성보다 우선시되는 빠르고 효율적인 데이터 전송이 필요한 애플리케이션에 적합합니다.
Virtual Private Network (VPN): 인터넷 트래픽을 암호화하고 사용자의 IP 주소를 숨겨 개인 정보 및 데이터 무결성을 유지하면서 공용 네트워크를 통해 사설 네트워크에 원격으로 액세스할 수 있도록 하는 안전한 연결 방식입니다.
Voice Over IP (VoIP): 인터넷 프로토콜(IP) 네트워크를 통해 음성 통신 및 멀티미디어 세션을 가능하게 하는 기술로, 사용자가 기존 전화선 대신 광대역 인터넷을 사용하여 전화를 걸 수 있도록 합니다. 이 기술은 오디오 신호를 전송을 위한 디지털 데이터 패킷으로 변환합니다.