在工程和科学领域,如今的进步往往由收集、处理和分析海量数据的能力驱动。代理,以及由此延伸的开放代理,是这种以数据为中心的活动中不可或缺的工具,主要通过实现自动化数据收集和全球范围的测试来实现。科学家和工程师经常需要从网络资源收集大量公共数据集用于研究,例如从政府网站收集气候数据、从在线论坛汇编语言语料库,或汇总市场数据以训练经济模型。一个发出数千个请求的IP地址很快就会被屏蔽,但通过代理池路由流量,这些自动化脚本就可以不间断地运行。
代理的实用性不仅限于数据收集,还扩展到测试和验证等关键阶段。对于面向全球用户开发应用程序的软件工程师来说,代理对于模拟不同地理位置的用户体验至关重要。通过使用位于日本的代理,德国的开发人员可以像本地用户一样测试网站本地化、验证广告投放并衡量应用程序性能。同样,网络工程师可以使用外部代理来测试其自身防火墙配置的稳健性。
分析师也会使用代理变量。 OSINT techniques, to view public pages as a visitor from another country would see them without revealing their own network. Open source intelligence techniques of this kind help researchers compare the regional versions of a website.
本文是对……的补充阅读。 开源情报 文章:
读者还可以从我们不断更新的免费代理列表受益:

什么是代理?
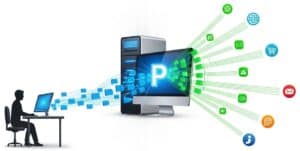
互联网代理(通常称为代理服务器)充当用户和互联网之间的中间网关。当用户通过代理连接到互联网时,他们的网络请求首先被发送到代理服务器。然后,代理服务器使用其自身的 IP 地址,代表用户将此请求转发到网站或在线资源。此过程有效地掩盖了用户的原始 IP 地址,提供了一层匿名性,并使请求看起来像是代理服务器发出的。网站将请求的信息发送回代理服务器,然后代理服务器将其转发给用户。 通过第三方服务器路由流量的基本过程是互联网代理功能的核心。
使用互联网代理在安全性、隐私性和性能方面具有诸多关键优势。通过隐藏用户的真实 IP 地址,代理可以增强在线隐私,并有助于绕过地理内容限制。在企业或组织环境中,代理通常用作防火墙和网络过滤器,以控制互联网使用情况并阻止访问恶意或不当网站。它们还可以通过缓存(存储)频繁访问的网页来提高网络性能,从而加快后续请求的访问速度。总而言之,代理服务器充当中间人,为用户和组织提供对其互联网流量的更大控制权,从而增强安全性和隐私性。
开放代理“质量”级别
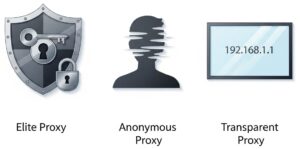
根据开放代理为用户提供的匿名程度,开放代理可分为不同的“质量”级别。这些级别取决于代理服务器在将请求转发到 Web 服务器时如何处理客户端的 IP 地址和其他识别信息。开放代理主要分为三个级别,根据其匿名性进行区分:精英代理、匿名代理和透明代理。
请注意,下面描述的是通常定义的特征和行为 (当没有错误,没有特殊技巧,也没有恶意功能时……).
1. 精英代理级别 1 – 高匿名性 精英代理通常被称为高匿名代理,提供最高级别的隐私保护。使用精英代理时,目标服务器无法检测到正在使用代理。这些代理不会转发任何可识别用户身份的信息,例如原始 IP 地址。它们通过从用户请求中删除所有标识标头来实现这一点。
| 2.匿名代理第 2 级 – 中等匿名性 匿名代理(也称为扭曲代理)提供中等程度的匿名性。它们可以成功地向目标服务器隐藏您的真实 IP 地址,但会暴露请求是通过代理发出的。这通常是通过在请求中添加“Via”标头或在“X-Forwarded-For”标头中发送代理的 IP 地址来实现的。*
|
3.透明代理第 3 级 – 不匿名 透明代理,也称为“拦截代理“,不向用户提供任何匿名性。它们将用户的真实 IP 地址传递给`X-Forwarded-For` 标头,并将自己标识为代理服务器。这些代理通常用于缓存数据,以加快对经常访问的网站的访问速度,或被组织用来过滤内容。
| 上述任何匿名类型都可以是公开的或私有的。 比较:私人代理私人代理是通常专门分配给单个用户或小型授权组的 IP 地址。 底层技术与其他代理相同;它可以配置为匿名或精英代理,不同之处在于业务模式:因为您是唯一的用户,所以您可以完全控制通过该 IP 地址发送的流量(注意:取决于服务和提供商质量):
主要用例: 业务关键型和高风险任务。这包括管理高价值的电子商务或社交媒体账户、大规模持续的数据抓取以进行商业智能分析,以及任何对性能、可靠性和知识产权完整性要求极高的自动化任务。 名声. |
代理协议
与匿名级别(例如 Elite)或访问模型(例如 Private)不同,代理的工作方式由不同的技术协议定义。以下是这些类型和应用的细分:
HTTP/HTTPS 代理这是最常见的代理类型,专为 Web 流量设计。它运行在 OSI 模型的应用层(第 7 层),这意味着它能够理解 HTTP 协议。“WEB”代理是 HTTP/HTTPS 代理的统称,“CONNECT”是它用于为 HTTPS 流量创建安全隧道的特定命令。 WEB代理: 仅适用于 HTTP(不适用于 HTTPS)。
连接代理: 支持隧道传输,尤其支持 HTTPS 协议。隧道建立后,代理服务器只会在客户端和服务器之间转发字节,而不会对其进行检查。
用例: 一般网页浏览, 网络爬虫内容过滤和缓存。 限制: 只能处理 Web 流量(HTTP、HTTPS,有时也包括 FTP)。它无法处理游戏、电子邮件客户端或大多数其他应用程序的流量。 | SOCKS代理SOCKS(安全套接字协议)是一种比 HTTP 更通用、级别更低的协议。它运行在 OSI 模型的会话层(第五层)。它“与协议无关”,这意味着它无法理解通过它的数据;它只是创建一个电路并中继任何类型的互联网流量。 袜子4: 这是该协议的旧版本。
袜子5: 这是更现代、更安全、功能更强大的版本。这是首选.
|
透明代理无需在您的设备上进行任何配置即可拦截您的连接的代理。它之所以“透明”,是因为您可能甚至不知道自己正在使用代理。 它由路由器或防火墙在网络层面实现。所有来自网络(例如公司办公室、学校或公共 Wi-Fi 热点)的流量都会自动通过它。
| 反向代理与常规(“正向”)代理相反:反向代理不是代表客户端(用户)行事,而是代表服务器或一组服务器行事。 它位于一台或多台 Web 服务器的前端。所有来自互联网的请求都会首先发送到反向代理。然后,代理会决定由哪台后端服务器处理该请求。在外部看来,它就像只有一台服务器一样。
|
| 协议/层 | 主要特点 | 常见用例 | |
| HTTP 代理 | HTTP/第 7 层 | 了解网络流量,可以缓存内容。 | 基本的网页浏览、抓取。 |
| HTTPS代理 | 连接/第 7 层 | 为 HTTPS 创建安全、未经检查的隧道。 | 安全的网页浏览。 |
| SOCKS4代理 | 袜子/第 5 层 | TCP 流量中继,无需身份验证。 | 较旧的应用程序,简单的隧道。 |
| SOCKS5代理 | 袜子/第 5 层 | 支持 TCP 和 UDP、身份验证、远程 DNS。 | 游戏、流媒体、种子下载、高隐私任务。 |
| 透明代理 | 网络级别 | 自动拦截流量,无需用户设置。 | 公司/学校内容过滤。 |
| 反向代理 | 服务器端 | 管理服务器请求。 | 负载平衡、安全性、SSL 终止。 |
“免费”和“开放”代理的迷思
组织很少自愿举办开放代理。
由于涉及重大的安全和法律风险,组织几乎从未故意提供“开放”代理供公众使用。开放代理是一种服务器,允许互联网上的任何用户无需身份验证即可通过它路由其流量。虽然这可以为最终用户提供匿名性并绕过地理限制,但对于托管它的组织而言,这构成了严重的威胁。
组织服务器上的绝大多数开放代理都是由于配置错误造成的,即原本用于内部使用的代理意外暴露在公共互联网上.
这些无意中开放的服务器对恶意行为者来说极具吸引力。它们可能被用于各种非法活动,包括隐藏网络攻击来源、传播恶意软件、发送垃圾邮件以及开展网络钓鱼活动。服务器被用于这些目的的组织可能会遭受 IP 信誉受损的困扰,导致其合法流量被其他网络和服务屏蔽。此外,他们还可能因资源被未经授权使用而面临法律后果和巨额带宽成本。
在极其罕见和特殊的情况下,组织可能会故意运行可公开访问的代理。一个主要的例子是安全研究,其中开放代理充当“蜜罐”来吸引和研究网络犯罪分子的行为。过去,一些学术机构或非营利组织可能运行开放代理来促进互联网自由并帮助用户绕过审查。然而,由于滥用的可能性很高及其相关风险,这种做法现在几乎已经过时了。
归根结底,公司服务器上存在开放代理,这更像是一个安全漏洞的强烈信号,而非故意提供的服务。为匿名和潜在恶意流量提供便利的风险,远远超过组织所能获得的任何可感知的利益。
专家提示: 如上所述,这可能是由于配置错误造成的。我们还要记住著名的 营销 说: ”如果产品是免费的,那么你就是产品“。如果你的生活依赖于匿名,那么不要依赖代理,除非你确切知道它的来源(并且至少使用“精英”级别)。
开放代理与VPN
乍一看,开放代理和虚拟专用网络 (VPN) 似乎很相似,因为两者都可以隐藏您的 IP 地址并重新路由您的互联网流量。然而,它们之间的技术差异会对您的安全、隐私和在线自由产生截然不同的影响。根本区别在于加密方式以及它们在您的系统中运行的级别。
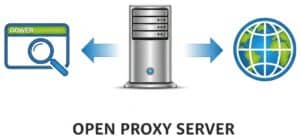
开放代理服务器充当您的 Web 请求的简单中介。当您将浏览器或其他应用程序配置为使用代理时,该特定应用程序的流量将被发送到代理服务器,然后代理服务器将其转发到互联网上的预期目的地。此过程会隐藏您访问的网站的真实 IP 地址。然而,大多数开放代理服务器的一个关键技术缺陷是缺乏加密。这意味着虽然您的 IP 地址可能对目标网站隐藏,但您发送和接收的数据可能会被代理服务器的运营商或任何监控您与代理服务器之间流量的人拦截和读取。此外,代理服务器通常运行在 OSI 模型的应用层(第 7 层),这意味着它们只处理配置为使用它们的特定应用程序的流量,而其余的互联网流量则暴露在外。
相比之下,VPN 通过为所有互联网流量创建一个加密的“隧道”,提供了一种更强大、更安全的解决方案。连接 VPN 后,它会对所有离开您设备的数据进行加密,而不仅仅是来自单个应用程序的流量。这些加密数据随后被发送到 VPN 服务器,服务器对其进行解密并将其转发到最终目的地。这几乎 端到端 加密技术确保您的互联网服务提供商 (ISP)、网络管理员或恶意攻击者无法窥探您的在线活动。从技术角度来看,VPN 运行在 OSI 模型的较低层级,通常是网络层(第 3 层)或数据链路层(第 2 层)。这使得 VPN 能够捕获并加密来自您设备的所有网络流量,从而提供全面的安全保障。
权衡风险和收益
开放代理和 VPN 之间的选择取决于成本、便利性和安全性之间的权衡。
| 开放代理 | VPN | |
| 好处 | 它的主要(通常也是唯一的)好处是通常免费使用。它们可以提供一种快速简便的方法,绕过简单的地理限制,或隐藏您的IP地址以进行非敏感浏览。 | VPN 最大的优势在于其强大的加密技术带来的安全性。这使得使用公共 Wi-Fi 更加安全,并保护您的敏感数据免受监控。VPN 还能提供更高级别的隐私和匿名性,因为它们会隐藏您的 IP 地址并加密您的整个互联网连接。信誉良好的 VPN 服务提供可靠的连接,服务器遍布多个国家/地区,让您更有效地绕过审查和地理封锁。 |
| 风险 | 这些代理的风险相当大。由于它们对任何人都开放,因此经常被用于恶意活动,这可能导致代理的IP地址被列入黑名单,使其无法访问许多网站。更令人担忧的是,由于缺乏加密,您的数据(包括密码和个人信息)很容易被代理运营商或同一服务器上的其他恶意用户拦截和窃取。 许多开放代理也是无意配置错误的服务器,这使得它们不稳定且不可靠。 | VPN 的主要风险在于您对 VPN 提供商的信任。不诚实的 VPN 提供商可能会记录您的在线活动。因此,选择信誉良好且严格执行无日志政策的 VPN 至关重要。虽然加密过程有时会导致网速略有下降,但对于优质 VPN 服务来说,这通常可以忽略不计。最后,与大多数开放代理不同,优质 VPN 服务通常需要订阅费。 |
如何配置和使用代理

以下大多数应用程序都使用相同的基本技术设置。首先,您需要在线查找公共开放代理列表。这些列表将提供 IP 地址和端口号(例如,198.51.100.1:8080)。了解您使用的类型非常重要。绝大多数开放代理是 HTTP/HTTPS 代理,它们仅处理网络流量。不太常见的是 SOCKS 代理(通常是 SOCKS4 或 SOCKS5),它们可以处理任何类型的互联网流量(网络、电子邮件、种子等)。
The same proxy setup works with chat tools too: a free irc client or an online irc client can be used behind a SOCKS proxy to join chat networks without exposing your own address.
除非另有说明,以下说明主要关注 HTTP/HTTPS 版本:
案例 1:系统范围配置(操作系统)
在操作系统级别配置代理会尝试通过代理路由来自您计算机的所有适用的互联网流量。
Windows 10 和 11此方法会影响大多数尊重系统互联网设置的应用程序,包括 Edge 和 Chrome 等浏览器。
| macOSmacOS 允许您为每个网络接口设置代理设置(例如,分别为 Wi-Fi 和以太网设置)。
|
Linux(GNOME 桌面 - 例如 Ubuntu、Fedora)大多数 Linux 桌面环境都有图形界面。
| Linux(命令行环境)对于服务器环境或在终端中运行的工具,您可以设置环境变量。这是一种功能强大且特定于会话的方法。
|
iOS(iPhone/iPad)iOS 上的代理设置是根据每个 Wi-Fi 网络进行配置的。
| 安卓与 iOS 一样,Android 代理设置通常针对每个单独的 Wi-Fi 网络进行设置。
|
案例 2:特定于应用程序的配置
有时您只希望特定程序使用代理。
铬合金

在 Google Chrome 中配置代理非常简单,但务必了解 Chrome 本身并没有独立的代理设置。相反,它会引导您前往计算机操作系统的设置页面进行更改。这意味着,当您通过 Chrome 界面设置代理时,这些设置将应用于整个系统,并影响其他浏览器和应用程序。
此初始过程对于 Windows 和 macOS 都是相同的:
- 打开 Google Chrome。
- 点击 三个垂直点 (⋮) 在浏览器窗口的右上角打开菜单。
- 选择 ”设置”从下拉菜单中选择。
- 在左侧导航菜单中,点击“系统“。
- 单击标有“打开计算机的代理设置“。
此时,Chrome 将打开您操作系统的原生代理配置窗口。具体步骤将根据您使用的是 Windows 还是 macOS 而有所不同:您必须参考上面分别针对 Windows 10 和 11 或 macOS 的两章。
替代方法: 使用 代理管理器扩展如果您需要频繁切换不同的代理,或者希望代理设置仅适用于 Chrome,那么最好的解决方案是使用浏览器扩展程序。FoxyProxy 或 Oxy Proxy 等扩展程序会在 Chrome 中创建一个简化的界面,让您无需更改系统设置即可启用、禁用和切换代理配置文件。这种方法更加灵活,非常适合需要管理多个代理配置的用户。
火狐

Firefox 可以维护自己的代理设置,独立于操作系统。
- 点击菜单按钮(三条水平线)并转到 设置.
- 在常规面板中,向下滚动到 网络设置 部分。
- 点击 设置… 按钮。
- 选择 手动代理配置 单选按钮。
- 输入 IP 地址和端口 HTTP 代理.
- 建议同时勾选“也使用此代理进行 HTTPS“。
- 或者,如果您有 SOCKS 代理,您可以在 袜子主机 场地。
- 点击 好的.
脚本和代码:Python`请求`示例
对于像网页抓取这样的自动化任务,一种方法是直接在 Python 代码中定义代理,如下所示:
[dm_code_snippet background=”yes” background-mobile=”yes” slim=”no” line-numbers=”no” bg-color=”#abb8c3″ theme=”dark” language=”python” wrapped=”no” height=”700px” copy-text=”Copy Code” copy-confirmed=”Copied”]
import requests

# Define the proxy server's address and port
proxy_ip_port = '198.51.100.1:8080'

# Create a dictionary specifying the proxy for both HTTP and HTTPS traffic
proxies = {
 'http': f'http://{proxy_ip_port}',
 'https': f'https://{proxy_ip_port}',
}

try:
 # The 'proxies' argument tells the requests library to send this specific request through the proxy
 response = requests.get('https://api.ipify.org?format=json', proxies=proxies, timeout=10)
 print("Request sent through proxy. My apparent IP is:", response.json()['ip'])
except requests.exceptions.ProxyError as e:
 print(f"Failed to connect to the proxy: {e}")
except requests.exceptions.RequestException as e:
 print(f"An error occurred: {e}")
[/dm_code_snippet]
20份代理申请
务必了解,虽然“开放”代理通常是免费的,但它们也存在重大风险,包括速度慢、可靠性低以及可能将您的数据暴露给未知代理运营商。对于任何敏感或商业应用,强烈建议使用信誉良好的私人代理服务或VPN。然而,对于非敏感任务,开放代理也有许多合法的应用。
数据收集和市场情报

1. 价格比较
自动从数十个电商网站收集特定产品的定价信息。许多大型零售网站会根据用户的地理位置显示不同的价格,或阻止来自单个 IP 地址的过多请求。代理可以帮助您绕过这些限制,并查看区域价格。
这通常是使用自动化脚本(网络爬虫)来完成的。该脚本配置为每次请求时或在一定数量的请求后轮换访问开放代理列表,从而使流量看起来像是来自许多不同的用户。
提示: 要处理使用 JavaScript 的现代网站上的动态定价,请使用无头浏览器自动化工具,例如 Puppeteer 或 Selenium。将其配置为通过代理路由流量,并在请求之间添加随机延迟。这可以更准确地模拟人类行为,并且不太可能被反爬虫技术检测和阻止。
2.市场调研

从论坛、新闻网站和社交媒体收集有关市场趋势、竞争对手活动和客户情绪的公开数据。使用来自不同地区的代理可以揭示特定位置的趋势或产品可用性。
与比价类似,这涉及网页抓取。脚本会针对特定的论坛或网站,并且需要处理代理轮换,以避免在大规模数据收集过程中被拦截。
提示: 抓取数据时,请结合代理服务器轮换机制,轮换 HTTP 标头中的“User-Agent”字符串。将常见的 User-Agent(例如,Windows 10 上的最新 Chrome 浏览器)与代理服务器的地理位置(例如,美国 IP)进行匹配,可以创建更可信的请求签名,并降低收到验证码或拦截的可能性。
3. SEO审核和排名跟踪
搜索引擎优化 (SEO) 专业人士需要检查其网站和特定关键词在世界各地搜索引擎上的排名。搜索“最佳披萨”在纽约和那不勒斯会得到不同的结果。代理服务器可以让他们模拟来自任何地方的搜索。
SEO 工具(例如 Screaming Frog 或自定义脚本)可以配置代理列表。来自不同国家或城市的每个代理都会向搜索引擎发送查询,并保存结果页面以供分析。
提示: 为了在谷歌等搜索引擎(这些搜索引擎会非常积极地屏蔽数据中心)上获得更高的准确率,请优先使用“住宅”开放代理(如果可以找到)。这些 IP 地址来自真实的住宅 ISP,使您的请求看起来像是合法的自然流量,从而显著降低被屏蔽或提供篡改结果的可能性。
4. 学术研究

社会科学或语言学等领域的研究人员经常需要从公共网络资源(例如,新闻文章的公众评论、论坛讨论)收集大量数据集。代理服务器用于收集这些数据,以避免被源网站限制访问或屏蔽。
研究人员会编写一个脚本(例如,使用带有 BeautifulSoup 或 Scrapy 等库的 Python 脚本)并将其配置为使用开放代理列表将请求分发到多个 IP 地址上。
提示: always code your scraper to first check and respect the website’s `robots.txt` file (e.g., `http://example.com/robots.txt`), even when using proxies. For ethical research and data reproducibility, log which proxy was used for each request and implement a robust error-handling mechanism to retry failed requests with a different proxy.
5. 旅行票价汇总

寻找最优惠的机票和酒店。航空公司和旅游网站以使用动态定价而闻名,它们会根据你的位置、浏览历史和需求显示不同的票价。代理允许用户查看不同国家的价格,有时可以节省不少钱。
抓取脚本甚至手动用户都可以在浏览器中配置位于其他国家/地区的代理,以查找更低的价格。关键在于每次检查新的位置时清除 Cookie 或使用隐身窗口。
提示: 为了有效应对动态定价,请精心管理会话。为每个代理/区域组合使用单独的 Cookie 罐。这会让服务器相信每次搜索都来自新的独立用户,从而防止服务器根据您来自其他 IP 的重复查询提高价格。
6. 公共数据聚合
用于从政府网站、金融门户网站或气象服务机构收集大量公开数据,用于分析或支持应用程序。这些门户网站可能会限制单个 IP 的 API 调用或请求数量。
这需要一个自动脚本,该脚本在代理池中轮换,以发出数千个请求而不会达到速率限制。
提示: 创建分层代理管理系统。提前测试你的开放代理列表,并根据速度和可靠性进行分类。使用速度最快、最可靠的代理进行初始发现和 API 调用,并将速度较慢、稳定性较差的代理用于下载大型静态文件,因为这些文件的速度要求不高。
测试与开发
7.广告验证
公司在网络上投入巨资 广告 他们需要验证广告是否在正确的地理位置正确展示给目标受众,并且没有出现在不合适的网站上。代理服务器允许他们以目标区域用户的身份查看广告。
广告验证服务使用自动化工具,循环访问各个国家和城市的代理服务器。这些代理服务器会访问预计展示广告的网站,截取屏幕截图,并验证广告的展示效果和落地页链接。
提示: 为此,我们会专门寻找移动代理(3G/4G/5G 移动运营商的 IP)。移动广告定位通常与桌面广告定位大相径庭,使用移动代理是准确验证广告活动如何投放给移动设备用户的唯一方法。
8.网站本地化测试

确保网站为不同国家/地区的用户显示正确的语言、货币、内容和格式。美国的开发人员可以使用日本的代理来准确查看日本用户所看到的内容。
质量保证 (QA) 测试人员或开发人员会手动配置浏览器,使用目标国家的代理。然后,他们会浏览网站,检查本地化错误。这也可以借助 Selenium 等测试框架实现自动化。
提示: 除了内容验证之外,您还可以通过代理连接,使用浏览器开发者工具(例如“网络”选项卡)来分析内容分发网络 (CDN) 的性能。这样可以确认图像和脚本等资源是否从正确的区域 CDN 提供服务。 边缘节点确保全球用户获得快速体验。
9.应用程序性能测试
模拟来自不同地理位置的流量,以了解 Web 应用程序或网站在分布式负载下的性能。这有助于识别瓶颈并确保良好的 用户体验 面向全球观众。
可以配置负载测试工具(如 JMeter 或 Gatling)以通过不同的开放代理列表路由其模拟用户流量,从而创建更真实的全局负载场景。
提示: 对于高级弹性测试,请在 Linux 系统上使用类似“proxychains”的工具来创建多跳代理链。通过按顺序路由流量到多个代理可以模拟高延迟网络路径,让您能够测试应用程序在慢速或不稳定的互联网连接下对用户的运行情况。

10.移动应用程序测试
测试移动应用在不同网络条件和不同地理位置下的运行情况。这有助于确保应用的 API 和内容分发网络能够为全球用户群正常运转。
移动设备已配置为使用代理。在 Android 和 iOS 设备上,您都可以进入特定网络的 Wi-Fi 设置,并通过输入开放代理服务器的 IP 和端口来手动配置 HTTP 代理。
提示: 除了直接使用移动设备,还可以将其配置为通过桌面上运行的代理感知调试工具(例如 Charles Proxy 或 Fiddler)来路由流量。这种中间人设置允许您实时检查应用程序所有传入和传出的 API 请求,这对于调试和安全测试非常有用。
安全与隐私
11.网络安全研究(蜜罐)

安全研究人员有意将开放代理设置为“蜜罐”。这些服务器会吸引恶意攻击者利用它们发起攻击。通过记录所有经过的流量,研究人员可以以可控的方式研究新的攻击方法和恶意软件。
这是一个高级用例。研究人员会搭建一个服务器,并安装代理软件和全面的日志记录功能。该服务器会故意保持开放状态,其 IP 地址通常会被公开。 公共代理 列出吸引攻击者的名单。
提示: 将服务器配置为*透明*代理,并将其与 Snort 或 Suricata 等入侵检测系统 (IDS) 集成。透明代理无需用户配置即可捕获所有流量,而 IDS 可以实时自动标记、分类并警告恶意流量模式。

12. 绕过审查获取信息
对于记者、研究人员以及互联网审查严格的地区的个人来说,开放代理可以成为访问被屏蔽的全球新闻网站、社交媒体和其他信息资源的生命线。
用户可以使用位于没有此类审查制度的国家/地区的开放代理地址来配置其网络浏览器。这可以让他们绕过本地网络的过滤器。
提示: 优先寻找开放的 SOCKS5 代理,而不是标准 HTTP 代理。SOCKS5 的运行层级(第 5 层)比 HTTP 代理(第 7 层)更低,这意味着它可以处理任何类型的流量,包括即时通讯应用、电子邮件客户端和种子文件,而不仅仅是网页浏览。
13. 品牌保护与商标执法

扫描互联网,包括不同国家的在线市场和论坛,以查找假冒商品、盗版内容或未经授权使用公司 标识 和商标。
这涉及自动网络爬虫,其配置为使用特定国家/地区的代理访问流行的电子商务和拍卖网站的本地版本,以识别侵权列表。
提示: 将代理驱动的爬虫与光学字符识别 (OCR) 功能结合起来。截取潜在侵权页面的屏幕截图后,使用 OCR 库(例如 Tesseract)扫描图片,查找您的品牌名称或徽标。即使徽标嵌入在图片中,而文本中未提及,这也有助于检测商标滥用。
14.渗透测试侦察
在安全审计(渗透测试)的初始非侵入阶段,安全专业人员可能会使用开放代理来探测客户端的公开服务器。这有助于测试客户端的检测和日志记录功能,而不会泄露测试人员自身的 IP 地址。
用于侦察的安全工具可以配置为通过代理链路由其流量。这通常使用 Linux 系统上的“proxychains”之类的工具来完成。
提示: 在构建代理链以实现最大程度的混淆时,请选择位于不同且互不合作的法律管辖区的代理。如果请求通过位于数据共享法律薄弱或存在冲突的国家/地区的服务器进行链接,目标安全团队进行取证追溯的难度将成倍增加,并且耗时更长。
15. 测试防火墙规则
网络管理员可以使用外部开放代理来测试其组织的防火墙是否配置正确。通过尝试从代理访问自己的网络,他们可以验证用于阻止来自特定位置或特定类型的流量的规则是否按预期发挥作用。
管理员会配置其网络外部的机器(例如,云服务器)以使用开放代理,然后尝试连接到其网络内的服务。
提示: 不要仅仅测试网络流量。获取支持多种协议(例如 FTP、SOCKS、SMTP)的开放代理列表,并尝试连接这些端口。这可以对防火墙的规则集进行更全面的测试,而不仅仅是阻止标准的 HTTP/HTTPS 流量。
社交媒体和内容
16. 管理多个社交媒体账户

在 Instagram 或 X(原 Twitter)等平台上为不同客户管理多个账户的社交媒体经理或营销机构会使用代理,以避免被标记为可疑活动。使用一个 IP 地址登录多个账户可能会被封禁。
他们使用专门的社交媒体管理软件,可以为每个帐户分配不同的代理。这使得每个帐户看起来都像是在不同的地点进行管理。
提示: 为每个帐户创建一个永久绑定到其指定代理的“数字指纹”。使用反检测浏览器之类的工具,可以为每个帐户保存唯一的配置文件,包括其自身的 Cookie、用户代理、屏幕分辨率和浏览器插件。这种一致性可以使每个帐户的活动看起来更加合法。
17. 访问受地理限制的内容
访问合法免费观看但仅限于特定国家/地区观看的流媒体、新闻文章或视频。例如,观看 BBC iPlayer 上的广播节目,该服务仅供英国用户使用。
英国境外的用户将找到位于英国的开放代理并配置其浏览器以使用它,从而使 BBC 的服务器显示他们位于正确的位置。
提示: 在进行流媒体播放之前,请使用“dnsleaktest.com”之类的网站检查是否存在 DNS 泄漏。即使您的浏览器流量通过代理路由,您的操作系统仍可能向本地 ISP 发送 DNS 查询,从而泄露您的真实位置。请使用浏览器扩展程序或系统设置,强制 DNS 解析也通过代理进行。
18. 在线评论监控

企业会从众多网站(例如 Yelp、谷歌地图、TripAdvisor)收集并分析客户评论,以了解公众舆论。代理有助于自动化此过程,而无需屏蔽爬虫程序的 IP。
使用脚本访问评论页面列表。每隔几次请求都会使用新的代理,以避免验证码和 IP 地址被封禁。
提示: 不要抓取可见的 HTML,而要检查页面源代码中是否存在结构化数据片段(例如 JSON-LD 或 Schema.org 标记)。这些数据旨在供搜索引擎使用,通常包含所有评论信息(评分、作者、日期、文本),格式简洁易懂,易于解析。这样,当网站的视觉布局发生变化时,抓取工具的运行速度会更快,也更不容易崩溃。
19. 房地产房源聚合
从各个房地产网站收集房产列表数据,用于市场分析、投资目的或创建元搜索引擎。
这是另一个网络抓取应用程序,其中轮换通过开放代理列表对于收集大量列表至关重要,而不会被目标房地产网站阻止。
提示: 在搜索房源时,使用浏览器的开发者工具监控网站的网络流量。许多现代房地产网站通过内部 API 动态加载房源信息。直接抓取此 API(通过模拟其发送的请求)比解析页面的完整 HTML 更高效、更可靠。
20. 绕过本地网络限制
学生或员工有时会使用开放代理访问学校或公司网络屏蔽的网站(例如社交媒体、新闻或个人电子邮件)。此类使用必须符合机构的可接受使用政策。
用户直接在其设备的操作系统或浏览器设置中配置代理,以绕过本地网络的过滤系统。
提示: 找到一个支持 SSL/HTTPS 加密并在 443 端口运行的开放代理。由于 443 端口是所有加密网络流量的标准端口,因此它几乎不会被网络防火墙拦截。通过这样的代理路由您的流量,会使其看起来像是标准的加密网络活动,从而几乎不会被基本的网络过滤器发现。
结论

代理提供了一种将数字请求与其物理来源解耦的基本机制,这一功能是现代数据密集型工程和科学的核心推动力。这使得研究人员和开发人员能够系统地收集全球信息,并以原本不切实际或不可能的方式验证分布式系统。
The choice between using a volatile open proxy versus a managed private one is therefore a critical decision, governed by the same principles of 风险评估 and resource allocation inherent to any scientific endeavor. While open versions offer a zero-cost entry point for exploratory or non-sensitive tasks, a more stable and secure proxy infrastructure becomes an essential investment for any project where the reliability of the process and the integrity of the results are non-negotiable.
相关主题
- 网络安全协议: 了解 SSL/TLS 等用于安全数据传输的协议。
- 负载平衡技术: 在多个服务器之间有效分配网络流量的方法。
- 内容分发网络 (CDN): 利用CDN来提高内容传输的速度和可靠性。
- 数据加密方法: 加密数据以保护传输过程中敏感信息的技术。
- 虚拟专用网络(VPN): 探索使用 VPN 进行安全远程访问和数据保护。
- 网页抓取技术: 从网站提取数据的方法,通常与代理结合使用。
- 匿名化技术: 在线掩盖用户身份和位置的策略。
- 性能监控工具: 用于跟踪代理和相关服务性能的工具和方法。
- 网络拓扑设计: 设计高效的网络结构以优化数据流并减少延迟。
- 服务质量 (QoS): 对某些类型的网络流量进行优先排序以确保性能的技术。
- 分布式系统架构: 了解构建可扩展且有弹性的分布式系统的原则。
- 数据处理方面的法规遵从性: 了解有关数据隐私和使用的法律法规。
外部链接
国际标准
(将鼠标悬停在链接上即可查看内容描述)
常用术语表
Application Programming Interface (API): 一组允许不同软件应用程序相互通信和交互的规则和协议,实现系统之间的功能集成和数据交换。
Computed Tomography (CT): 一种医学成像技术,利用X射线和计算机处理技术创建人体横截面图像,从而能够详细地显示内部结构和组织。它通过从二维数据提供三维图像来增强诊断能力。
Conversion Rate (CR): 转化率是指网站或着陆页的访问者完成所需操作(例如购买商品或注册新闻通讯)的百分比,计算方法是将转化次数除以访问者总数。
Domain Name System (DNS): 这是一个分层系统,它将人类可读的域名转换为 IP 地址,使浏览器能够定位和访问互联网上的资源。它由存储和管理域名记录的服务器组成,有助于高效路由互联网流量。
File Transfer Protocol (FTP): 一种用于在客户端和服务器之间通过 TCP/IP 网络传输文件的标准网络协议,允许执行上传、下载、删除和重命名等命令,通常分别在端口 21 和 20 上进行控制和数据传输。
Hypertext Transfer Protocol (HTTP): 一种用于通过互联网传输超文本的协议,实现了网络浏览器和服务器之间的通信。它定义了请求和响应格式,便于检索网络资源,例如 HTML 文档、图像和其他媒体。
Open Source Intelligence (OSINT): 从公开来源收集的信息,用于生成可操作的情报,通常用于安全、执法和业务分析。这些来源包括网站、社交媒体、出版物和数据库,无需使用隐蔽手段即可获得洞察。
Optical Character Recognition (OCR): 一种将不同类型的文档(例如扫描的纸质文档或图像)通过分析字符形状并将其转换为数字数据,从而转换为机器可读文本的技术。
Point of Purchase (POP): 一种营销策略,涉及在消费者做出购买决定的地方展示、标牌或促销材料,旨在影响冲动购买并提高产品在零售点的知名度。
Secure Shell (SSH): 一种网络协议,它允许在不安全的网络上安全地远程访问和管理设备,并利用加密技术进行数据传输、身份验证和数据完整性保护。它通常支持命令行界面访问和通过安全通道进行文件传输。
Surface-Mount Technology (SMT): 这是一种将电子元件直接组装到印刷电路板表面的方法,可实现更高的器件密度和更小的尺寸。它采用焊膏和回流焊技术进行元件固定。该方法针对高速全自动机器组装进行了优化,但也支持手动组装。
Toyota Production System (TPS): 一种强调减少浪费、持续改进和高效生产流程的制造方法,利用准时制生产和自働化等技术来提高质量和运营效率。
Transmission Control Protocol (TCP): 互联网协议套件中的核心协议,确保通过网络在应用程序之间可靠、有序且经过错误检查地传输数据。它建立连接、管理数据流,并在数据包丢失时处理重传。
Uniform Resource Locator (URL): 对互联网资源的引用,包括协议标识符、域名和可选的路径或查询参数,从而可以访问网页、文件或服务。
User experience (UX): 用户与产品、系统或服务交互时的整体满意度和感知,涵盖整个交互过程中的可用性、可访问性、设计和情感反应。
User Datagram Protocol (UDP): 一种无连接传输层协议,无需建立连接即可传输数据报,并提供最低限度的错误恢复服务。它适用于需要快速高效数据传输的应用,例如流媒体和在线游戏,这类应用的速度优先于可靠性。
Virtual Private Network (VPN): 一种安全的连接方法,可加密互联网流量并屏蔽用户的 IP 地址,允许通过公共网络远程访问专用网络,同时保持隐私和数据完整性。
Voice Over IP (VoIP): 一种通过互联网协议 (IP) 网络实现语音通信和多媒体会话的技术,允许用户使用宽带互联网而非传统电话线拨打电话。该技术将音频信号转换为数字数据包进行传输。