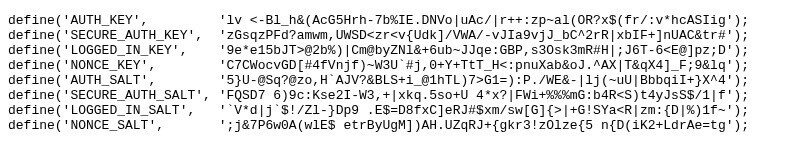
Die WordPress Secret Key API generiert eine Reihe einzigartiger kryptografischer Salts und Schlüssel – insbesondere AUTH, SECURE_AUTH, LOGGED_IN und NONCE –, um Anwendungskonfigurationen zu sichern.
Diese Schlüssel liefern hochenergetische Zufallsdaten, die vor dem Hashing mit Benutzeranmeldeinformationen und Session-Cookies kombiniert werden. Dadurch wird die Bedrohung durch Rainbow-Table-Angriffe und das Knacken vorab berechneter Hashes effektiv neutralisiert. Indem bei jeder Anfrage ein neuer Satz zufälliger Zeichenketten bereitgestellt wird, stellt der Dienst sicher, dass Authentifizierungstoken für die jeweilige Umgebung eindeutig bleiben und die Anwendung so besser vor unberechtigtem Sitzungszugriff geschützt ist.
Ein extrem einfach zu bedienendes Tool: Besuchen Sie einfach die Seite und erhalten Sie direkt alle Schlüssel zum Kopieren und Einfügen in Ihre wp-admin.php-Datei. Neue Schlüssel bei jedem Seitenaufruf. Keine Auswahlmöglichkeiten, nichts weiter. Effizient!
Es wird vom ursprünglichen WordPress-Team bereitgestellt. Es wird empfohlen, Ihre Schlüssel-Salze von Zeit zu Zeit zu ändern (beachten Sie, dass dadurch alle verbundenen Benutzer, laufenden Aktivitäten und Cookies abgemeldet werden – was übrigens auch beabsichtigt ist).




















