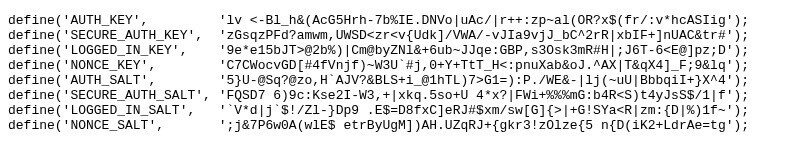
تقوم واجهة برمجة تطبيقات المفتاح السري لـ WordPress بإنشاء مجموعة من الأملاح والمفاتيح المشفرة الفريدة - وتحديدًا AUTH و SECURE_AUTH و LOGGED_IN و NONCE - لتأمين تكوينات التطبيق.
تُوفّر هذه المفاتيح بيانات عشوائية عالية الإنتروبيا تُدمج مع بيانات اعتماد المستخدم وملفات تعريف الارتباط الخاصة بالجلسة قبل عملية التشفير، مما يُحيد بشكل فعال خطر هجمات جداول قوس قزح واختراق التشفير المُسبق. ومن خلال تقديم مجموعة جديدة من السلاسل العشوائية مع كل طلب، تضمن الخدمة بقاء رموز المصادقة فريدة لكل بيئة على حدة، مما يُحصّن التطبيق ضد الوصول غير المصرح به إلى الجلسة.
أداة سهلة الاستخدام للغاية: ما عليك سوى زيارة الصفحة وستجد جميع المفاتيح جاهزة للنسخ واللصق في ملف wp-admin.php. يتم تحديث المفاتيح تلقائيًا مع كل إعادة تحميل للصفحة. لا حاجة لأي خيارات إضافية. فعّالة!
يتم توفير هذه الميزة من قِبل فريق ووردبريس الأصلي. يُنصح بتغيير مفاتيح التشفير الخاصة بك من وقت لآخر (مع العلم أن هذا سيؤدي إلى تسجيل خروج جميع المستخدمين المتصلين وإيقاف الأنشطة الجارية وملفات تعريف الارتباط، وهو أحد أهداف هذه الميزة).




















