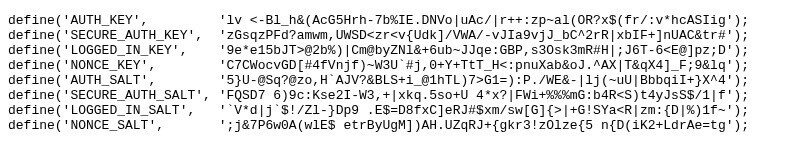
वर्डप्रेस सीक्रेट की एपीआई, एप्लिकेशन कॉन्फ़िगरेशन को सुरक्षित करने के लिए अद्वितीय क्रिप्टोग्राफिक सॉल्ट और कुंजियों का एक सेट उत्पन्न करता है - विशेष रूप से AUTH, SECURE_AUTH, LOGGED_IN और NONCE।
ये कुंजियाँ उच्च-एंट्रॉपी वाला यादृच्छिक डेटा प्रदान करती हैं, जिसे हैशिंग से पहले उपयोगकर्ता क्रेडेंशियल और सत्र कुकीज़ के साथ संयोजित किया जाता है, जिससे रेनबो टेबल हमलों और पूर्व-गणना किए गए हैश क्रैकिंग के खतरे को प्रभावी ढंग से बेअसर किया जा सकता है। प्रत्येक अनुरोध पर यादृच्छिक स्ट्रिंग्स का एक नया सेट प्रदान करके, यह सेवा सुनिश्चित करती है कि प्रमाणीकरण टोकन विशिष्ट वातावरण के लिए अद्वितीय बने रहें, जिससे अनधिकृत सत्र पहुँच के विरुद्ध एप्लिकेशन को सुरक्षित किया जा सके।
उपयोग करने में बेहद आसान टूल: बस पेज पर जाएं और सीधे सभी कुंजीयां कॉपी करके अपनी wp-admin.php फ़ाइल में पेस्ट कर लें। हर बार पेज रीलोड होने पर नई कुंजीयां मिलती हैं। कोई और विकल्प चुनने की ज़रूरत नहीं। कारगर!
यह वर्डप्रेस की मूल टीम द्वारा प्रदान किया गया है। समय-समय पर अपने की सॉल्ट्स को बदलने की सलाह दी जाती है (ध्यान दें कि इससे सभी कनेक्टेड उपयोगकर्ता, चल रही गतिविधियाँ और कुकीज़ लॉग आउट हो जाएँगी – जो कि इसका एक उद्देश्य भी है)।




















