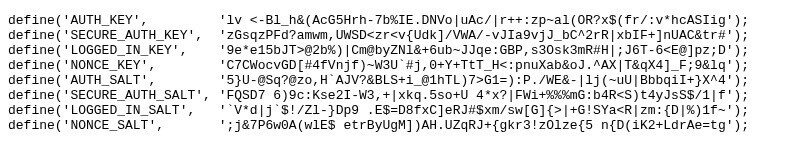
La API de clave secreta de WordPress genera un conjunto de claves y sales criptográficas únicas (específicamente AUTH, SECURE_AUTH, LOGGED_IN y NONCE) para proteger las configuraciones de la aplicación.
Estas claves proporcionan datos aleatorios de alta entropía que se combinan con las credenciales del usuario y las cookies de sesión antes del hash, neutralizando eficazmente la amenaza de los ataques de tablas arcoíris y el descifrado de hashes precalculados. Al entregar un nuevo conjunto de cadenas aleatorias en cada solicitud, el servicio garantiza que los tokens de autenticación permanezcan únicos para el entorno específico, reforzando la seguridad de la aplicación contra el acceso no autorizado a la sesión.
Una herramienta extremadamente sencilla de usar: solo tienes que visitar la página y obtener directamente todas las claves para copiar y pegar en tu archivo wp-admin.php. Nuevas claves con cada recarga de página. Sin opciones de selección, nada más. ¡Eficiente!
Lo proporciona el equipo original de WordPress. Se recomienda cambiar las claves de seguridad periódicamente (tenga en cuenta que esto cerrará la sesión de todos los usuarios conectados y eliminará las actividades y cookies en curso, lo cual, por cierto, es uno de los objetivos).




















