Product Design, Manufacturing & Innovation Resources
Lar » Ferramentas online » Gerador de chaves secretas de sal para WordPress

Gerador de chaves secretas de sal para WordPress

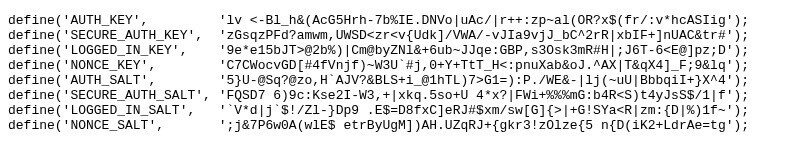
A API de Chaves Secretas do WordPress gera um conjunto de salts e chaves criptográficas exclusivas — especificamente AUTH, SECURE_AUTH, LOGGED_IN e NONCE — para proteger as configurações do aplicativo.

Essas chaves fornecem dados aleatórios de alta entropia que são combinados com as credenciais do usuário e os cookies de sessão antes do hashing, neutralizando efetivamente a ameaça de ataques de tabela arco-íris e quebra de hash pré-computado. Ao fornecer um novo conjunto de strings aleatórias a cada solicitação, o serviço garante que os tokens de autenticação permaneçam exclusivos para o ambiente específico, protegendo o aplicativo contra acesso não autorizado à sessão.

Uma ferramenta extremamente simples de usar: basta visitar a página e copiar/colar diretamente todas as chaves no seu arquivo wp-admin.php. Novas chaves a cada recarregamento da página. Sem opções para selecionar, nada mais. Eficiente!

É fornecido pela equipe original do WordPress. Recomenda-se alterar seus salts de chave de tempos em tempos (observe que isso encerrará a sessão de todos os usuários conectados e as atividades e cookies em andamento – o que, aliás, é um dos objetivos).

Disciplinas: Desenvolvimento WordPress, Segurança cibernética, Hospedagem web.
Alternativa gratuita ao 1Password, Bitwarden e OpenSSL.
API de chave secreta do WordPress comparada com 1Password, Bitwarden e OpenSSL.
API de chave secreta do WordPress1PasswordBitwardenOpenSSL
Saída e opções: O serviço retorna um conjunto pronto de chaves e salts para os quatro contextos de cookie e nonce do WordPress (AUTH, SECURE_AUTH, LOGGED_IN, NONCE). Não há opção para escolher, e novos valores são obtidos a cada recarregamento da página.Saída e opções: O gerador online oferece opções como Aleatório, Memorável e PIN, com escolhas para números, símbolos, primeira letra maiúscula e palavras completas. Ele gera uma senha, não constantes formatadas para WordPress.Saída e opções: O gerador cria senhas, frases secretas e nomes de usuário. As opções de senha incluem comprimento, número mínimo de números, número mínimo de caracteres especiais, conjuntos de caracteres e a opção de evitar caracteres ambíguos.Saída e opções: O comando openssl rand gera bytes aleatórios, codificados em base64 com -base64 ou em hexadecimal com -hex.
Acesso e instalação: Um endpoint web em api.wordpress.org, portanto nada está instalado. Os valores são colados no arquivo wp-config.php.Acesso e instalação: A página do gerador é gratuita e não requer cadastro, e o mesmo gerador está integrado ao aplicativo 1Password, que oferece um período de teste gratuito dos seus planos pessoais.Acesso e instalação: O Bitwarden inclui um gerador, e a linha de comando inclui o comando `bw generate` para uso em scripts.Acesso e instalação: Uma ferramenta de linha de comando executada localmente.
Fonte de aleatoriedade: Os bytes provêm de um gerador criptograficamente seguro através do RAND_bytes. O nível de segurança de 256 bits aplica-se apenas se a sua origem for uma fonte de entropia confiável do sistema operativo; caso contrário, o comando termina com um erro.
Efeito da substituição de valores: Alterar as chaves e os salts invalida os cookies existentes, portanto, todos os usuários conectados precisam fazer login novamente.

Mais Rede e Web ferramentas

Sugira a melhor ferramenta online:

Você conhece um site melhor, complementar ou substituto para o listado acima?

> Sugira aqui <

10º ano aniversário

Imagens em tamanho real e downloads estão disponíveis apenas, 100% gratuitos, para membros registrados.

















