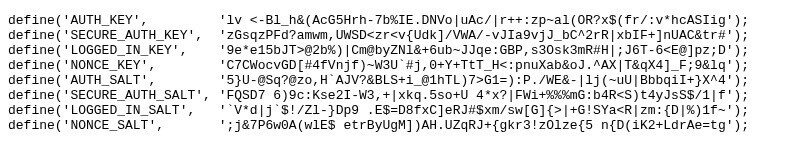
WordPress 비밀 키 API는 애플리케이션 구성을 보호하기 위해 AUTH, SECURE_AUTH, LOGGED_IN 및 NONCE와 같은 고유한 암호화 솔트 및 키 세트를 생성합니다.
이 키는 높은 엔트로피의 난수 데이터를 제공하며, 이 데이터는 사용자 자격 증명 및 세션 쿠키와 결합된 후 해싱됩니다. 따라서 레인보우 테이블 공격 및 사전 계산된 해시 크래킹 위협을 효과적으로 차단합니다. 서비스는 모든 요청마다 새로운 난수 문자열 세트를 제공함으로써 인증 토큰이 특정 환경에 고유하게 유지되도록 보장하고, 무단 세션 접근으로부터 애플리케이션을 보호합니다.
사용법이 매우 간단합니다. 페이지에 접속하면 모든 키가 바로 표시되므로 복사/붙여넣기만 하면 wp-admin.php 파일에 바로 붙여넣을 수 있습니다. 페이지를 새로 고칠 때마다 새로운 키가 자동으로 업데이트됩니다. 별도의 옵션 선택도 필요 없고, 정말 효율적입니다!
이것은 WordPress 개발팀에서 제공하는 것입니다. 키 솔트는 주기적으로 변경하는 것이 좋습니다(단, 이렇게 하면 연결된 모든 사용자와 진행 중인 활동 및 쿠키가 로그아웃됩니다. 참고로 이것이 바로 변경의 목적 중 하나입니다).




















