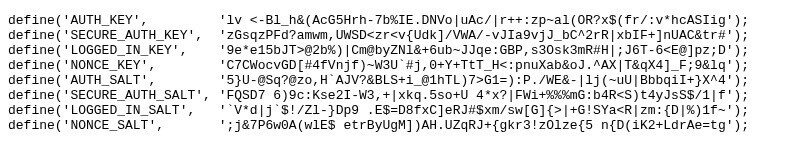
L'API de clé secrète WordPress génère un ensemble de sels et de clés cryptographiques uniques (AUTH, SECURE_AUTH, LOGGED_IN et NONCE) pour sécuriser les configurations de l'application.
Ces clés fournissent des données aléatoires à haute entropie qui sont combinées aux identifiants utilisateur et aux cookies de session avant le hachage, neutralisant ainsi efficacement les attaques par tables arc-en-ciel et le craquage de hachages précalculés. En fournissant un nouvel ensemble de chaînes aléatoires à chaque requête, le service garantit que les jetons d'authentification restent uniques à l'environnement spécifique, renforçant ainsi la sécurité de l'application contre les accès non autorisés à la session.
Un outil d'une simplicité enfantine : il suffit de visiter la page pour obtenir directement toutes les clés à copier-coller dans votre fichier wp-admin.php. Les nouvelles clés sont générées à chaque rechargement de la page. Aucune option à sélectionner, rien de plus. Efficace !
Il est fourni par l'équipe WordPress d'origine. Il est recommandé de modifier régulièrement vos clés de chiffrement (notez que cela déconnectera tous les utilisateurs connectés et interrompra les activités en cours ainsi que les cookies – ce qui est d'ailleurs l'un des objectifs).




















