Product Design, Manufacturing & Innovation Resources
Maison » Outils en ligne » Testeur de fuites d'emails piratés

Testeur de fuites d'emails piratés

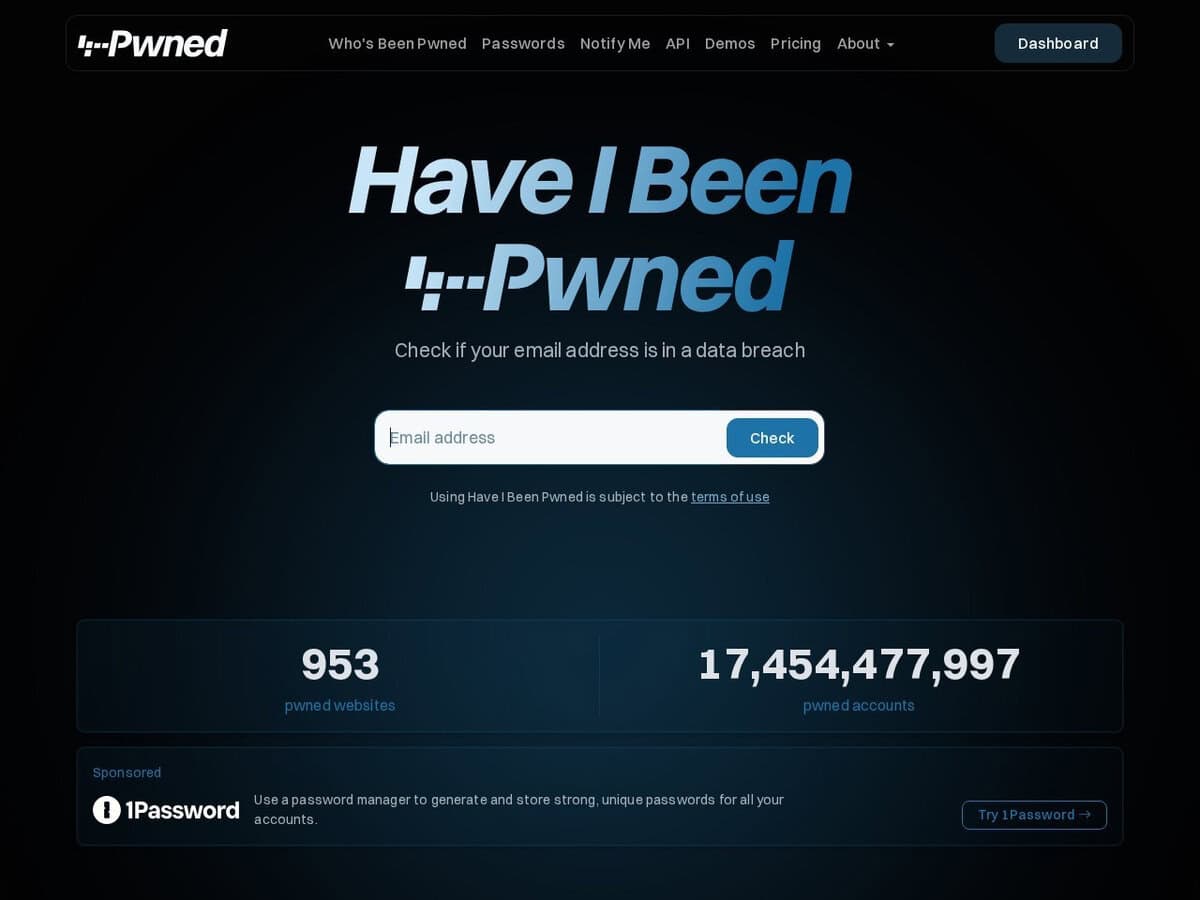
Have I Been Pwned (HIBP) vérifie si votre adresse e-mail, ainsi que d'autres informations personnelles sensibles, a été compromise dans des bases de données recensant les fuites de données connues sur Internet. HIBP centralise plus de 14 milliards d'enregistrements uniques provenant de fuites publiques et de journaux d'attaques malveillantes. La plateforme permet aux utilisateurs de comparer les adresses e-mail et les numéros de téléphone aux données compromises connues afin d'identifier les types de données exposées, comme les mots de passe, les adresses postales ou l'historique des adresses IP. Pour la sécurité des organisations, HIBP propose une API REST pour la vérification automatisée des identifiants et une fonction de recherche de domaine permettant aux administrateurs de surveiller l'ensemble des espaces de noms de l'entreprise afin de détecter toute exposition systémique, sans avoir à stocker les mots de passe en clair.

Si vous utilisez votre messagerie depuis plusieurs années, il serait très surprenant qu'elle ne soit pas concernée par une fuite de données. D'après nos tests, nos propres adresses e-mail ont été compromises dans 2 à 10 fuites. Il est donc important de vérifier. La liste des fuites et leurs détails sont également très intéressants.

L'HIBP pourrait être utilisé pour sécuriser la chaîne d'approvisionnement numérique et protéger les données propriétaires. propriété intellectuelleLes professionnels de ces secteurs pourraient utiliser ce service pour :

  • Intégrez l'API Pwned Passwords dans les systèmes d'authentification des systèmes de contrôle industriels (ICS) afin de bloquer l'utilisation d'identifiants compromis connus.
  • Auditer les identités des équipes d'ingénierie et de recherche afin d'atténuer le risque d'espionnage industriel et de vol de données de R&D sensibles ou de conceptions exclusives.
  • Surveillez les pôles d'innovation afin de détecter les fuites d'identifiants qui pourraient faciliter les déplacements latéraux au sein d'un réseau d'entreprise ou l'accès non autorisé aux environnements de simulation.
  • Maintenir des normes d'assurance qualité élevées en veillant à ce que les fournisseurs et sous-traitants tiers respectent des règles strictes de sécurité des identifiants, réduisant ainsi le risque d'interruptions de production dues aux ransomwares.

Disciplines : Cybersécurité, protection de la vie privée, administration informatique, OSINT.
Free alternative to DeHashed, Mozilla Monitor.
Have I Been Pwned compared with DeHashed and Mozilla Monitor
Have I Been PwnedDeHashedMozilla Monitor (now Mozilla Monitor)
Function and data source: Checks email addresses and phone numbers against known breaches, and offers domain search for verified domains and the Pwned Passwords service.Function and data source: A personal asset search engine over data posted on the clear and deep web, with lookups for usernames, emails and IP addresses. It returns the exposed data itself, as well as notifying about breaches.Function and data source: The service was renamed Mozilla Monitor. It scans for exposure of an email address, and Mozilla states that its breach data comes from Have I Been Pwned.
API and automation: Breached account, paste, domain and stealer log queries need a 32-character API key sent in the hibp-api-key header. Pwned Passwords needs no key and uses k-anonymity: only the first 5 characters of a SHA-1 hash are sent.API and automation: An API is offered for programmatic breach-data queries. Its pricing page does not state whether API access is part of a plan.
Modèle de coûts : API tiers are Core, Pro and High RPM, and stealer log queries require Pro or higher. Prices are on the pricing page, which could not be read here.Modèle de coûts : Paid plans are listed for 7 days, one month and one year, with unlimited asset searches in each plan.Modèle de coûts : Described as free. A public breach search works without an account, while future alerts and the detailed report need a Mozilla account.
Licence and verification: The breach and paste APIs are under CC BY 4.0, which requires crediting Have I Been Pwned with a link. Domain search requires proving control by a DNS TXT record or an approval email to one of five aliases (admin, hostmaster, info, security, webmaster).Licence and verification: Users can opt an email out of the underlying Have I Been Pwned database through its opt-out page.

Sujets abordés : Testeur de fuites d'emails, violation de données, identifiants compromis, informations personnelles sensibles, HIBP, référentiel centralisé, API RESTful, vérification d'identifiants, recherche de domaine, chaîne d'approvisionnement numérique, espionnage industriel, propriété intellectuelle exclusive, API Pwned Passwords, systèmes de contrôle industriel, pôles d'innovation, hygiène des identifiants, assurance qualité et ransomware.

Vie privée : nous n'avons aucun retour d'information concernant un problème potentiel avec cet outil et son auteur. Mais comme pour de nombreux services en ligne, vous leur fournissez ici vos propres données. En fonction de la criticité de vos données, il est de votre responsabilité d'évaluer la réputation de l'auteur et les abus potentiels, et de vérifier et d'accepter leurs conditions générales, ou non.

Plus Réseau et Web, OSINT outils

Suggérez votre meilleur outil en ligne :

Connaissez-vous un site web meilleur, complémentaire ou de remplacement à celui mentionné ci-dessus ?

> Proposez-le ici <

10e année anniversaire

Les images en pleine résolution et les téléchargements sont uniquement disponibles, et 100% gratuits, pour les membres inscrits.