Product Design, Manufacturing & Innovation Resources
Lar » Ferramentas online » Testador de vazamento de e-mail comprometido

Testador de vazamento de e-mail comprometido

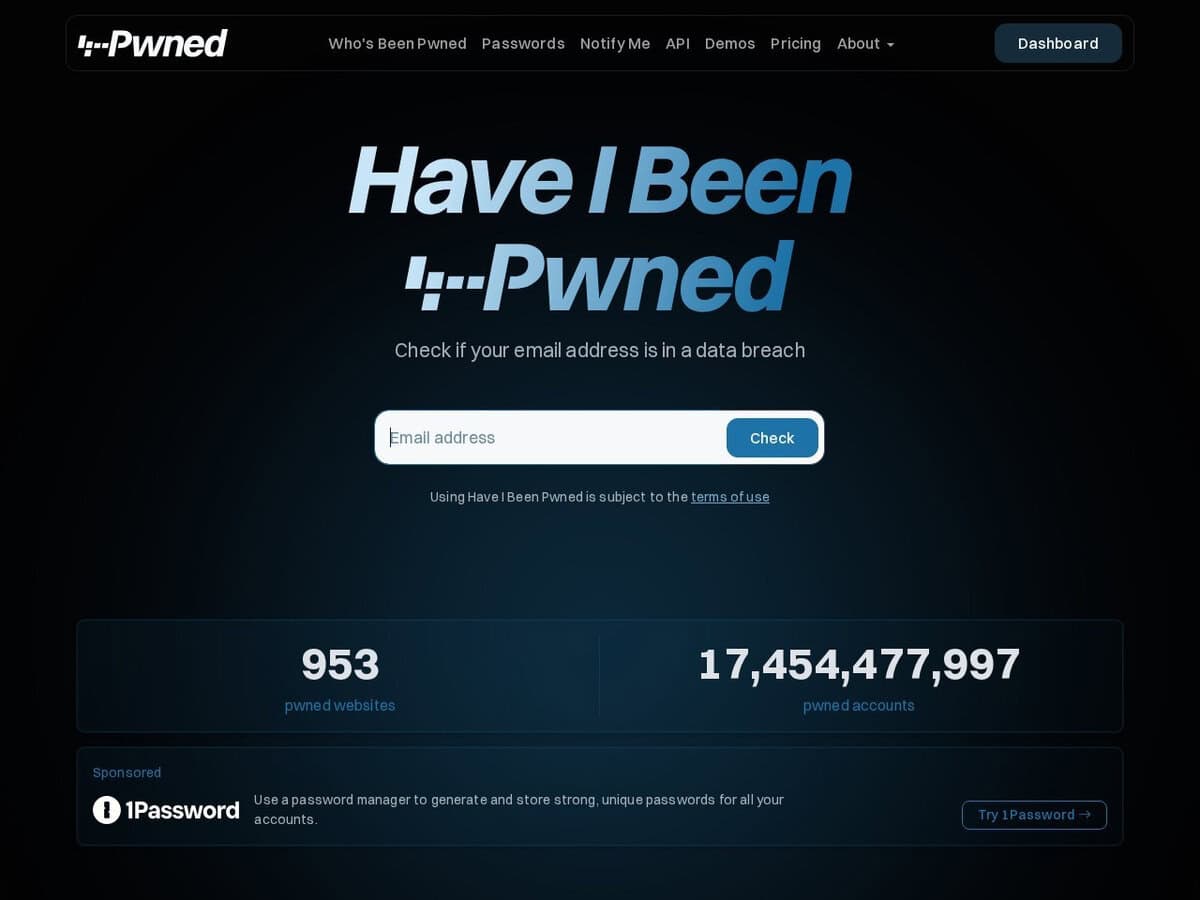
Verifica qualquer e-mail em bancos de dados de vazamentos de internet ou violações de dados conhecidos, para verificar se seu e-mail pode ter sido exposto, assim como outras informações pessoais sensíveis: o Have I Been Pwned (HIBP) funciona como um repositório centralizado para agregação de violações de dados, indexando mais de 14 bilhões de registros exclusivos provenientes de vazamentos públicos e logs de roubo de dados por malware. A plataforma permite que os usuários consultem endereços de e-mail e números de telefone em relação a comprometimentos conhecidos para identificar classes específicas de dados expostos, como senhas, endereços físicos ou históricos de IP. Para segurança organizacional, oferece uma API RESTful para verificação automatizada de credenciais e um recurso de busca de domínio que permite aos administradores monitorar namespaces corporativos inteiros em busca de exposição sistêmica sem a necessidade de armazenar senhas em texto simples.

Se você usa seu e-mail há alguns anos, seria muito surpreendente que ele não estivesse envolvido em nenhum vazamento. Em nossos testes, nossos próprios e-mails foram afetados por 2 a 10 violações de segurança. Portanto, é importante verificar. Mas a lista de violações e seus detalhes também é muito interessante.

O HIBP poderia ser aplicado para proteger a cadeia de suprimentos digital e os dados proprietários. intellectual propertyOs profissionais desses setores poderiam utilizar esse serviço para:

  • Integre a API Pwned Passwords em sistemas de autenticação para Sistemas de Controle Industrial (ICS) para bloquear o uso de credenciais comprometidas conhecidas.
  • Auditar as identidades corporativas das equipes de engenharia e pesquisa para mitigar o risco de espionagem corporativa e o roubo de dados sensíveis de P&D ou projetos proprietários.
  • Monitore os centros de inovação em busca de vazamentos de credenciais que possam facilitar a movimentação lateral dentro de uma rede corporativa ou o acesso não autorizado a ambientes de simulação.
  • Mantenha os padrões de garantia de qualidade, assegurando que fornecedores e contratados terceirizados sigam rigorosas normas de verificação de credenciais, reduzindo assim o risco de interrupções na produção causadas por ransomware.

Disciplinas: Cibersegurança, Privacidade, Administração de TI, OSINT.
Free alternative to DeHashed, Mozilla Monitor.
Have I Been Pwned compared with DeHashed and Mozilla Monitor
Have I Been PwnedDeHashedMozilla Monitor (now Mozilla Monitor)
Function and data source: Checks email addresses and phone numbers against known breaches, and offers domain search for verified domains and the Pwned Passwords service.Function and data source: A personal asset search engine over data posted on the clear and deep web, with lookups for usernames, emails and IP addresses. It returns the exposed data itself, as well as notifying about breaches.Function and data source: The service was renamed Mozilla Monitor. It scans for exposure of an email address, and Mozilla states that its breach data comes from Have I Been Pwned.
API and automation: Breached account, paste, domain and stealer log queries need a 32-character API key sent in the hibp-api-key header. Pwned Passwords needs no key and uses k-anonymity: only the first 5 characters of a SHA-1 hash are sent.API and automation: An API is offered for programmatic breach-data queries. Its pricing page does not state whether API access is part of a plan.
Modelo de custo: API tiers are Core, Pro and High RPM, and stealer log queries require Pro or higher. Prices are on the pricing page, which could not be read here.Modelo de custo: Paid plans are listed for 7 days, one month and one year, with unlimited asset searches in each plan.Modelo de custo: Described as free. A public breach search works without an account, while future alerts and the detailed report need a Mozilla account.
Licence and verification: The breach and paste APIs are under CC BY 4.0, which requires crediting Have I Been Pwned with a link. Domain search requires proving control by a DNS TXT record or an approval email to one of five aliases (admin, hostmaster, info, security, webmaster).Licence and verification: Users can opt an email out of the underlying Have I Been Pwned database through its opt-out page.

Tópicos abordados: Testador de vazamento de e-mail, violação de dados, credenciais comprometidas, informações pessoais sensíveis, HIBP, repositório centralizado, API RESTful, verificação de credenciais, busca de domínio, cadeia de suprimentos digital, espionagem corporativa, propriedade intelectual proprietária, API de senhas comprometidas, sistemas de controle industrial, centros de inovação, higiene de credenciais, garantia de qualidade e ransomware.

Privacidade: Não temos relatos de problemas potenciais com esta ferramenta ou com o autor. No entanto, como acontece com muitos serviços online, você está fornecendo seus próprios dados. Dependendo da importância desses dados, é sua responsabilidade avaliar a reputação do autor e o potencial de uso indevido, bem como verificar e aceitar, ou não, os termos e condições.

Mais Rede e Web, OSINT ferramentas

Sugira a melhor ferramenta online:

Você conhece um site melhor, complementar ou substituto para o listado acima?

> Sugira aqui <

10º ano aniversário

Imagens em tamanho real e downloads estão disponíveis apenas, 100% gratuitos, para membros registrados.