Product Design, Manufacturing & Innovation Resources
Casa » Strumenti online » Pwned Email Leak Tester

Pwned Email Leak Tester

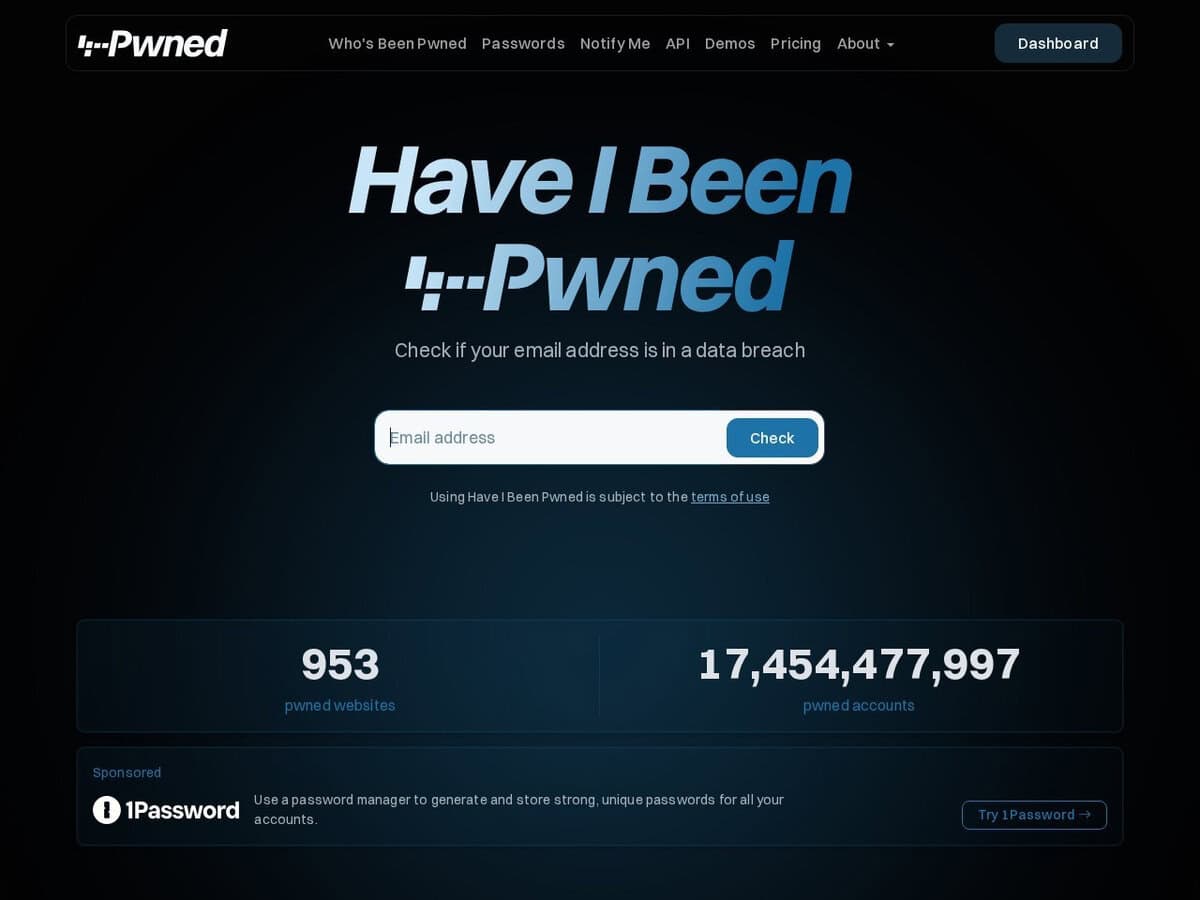
Confronta qualsiasi e-mail con database di perdite di dati o violazioni di Internet note, per verificare se la tua e-mail potrebbe essere stata esposta, così come altre informazioni personali sensibili: Have I Been Pwned (HIBP) funziona come un repository centralizzato per l'aggregazione delle violazioni di dati, indicizzando oltre 14 miliardi di record univoci provenienti da perdite pubbliche e log di stealer basati su malware. La piattaforma consente agli utenti di interrogare indirizzi e-mail e numeri di telefono rispetto a compromissioni note per identificare specifiche classi di dati esposte, come password, indirizzi fisici o cronologie IP. Per la sicurezza aziendale, fornisce un'API RESTful per il controllo automatico delle credenziali e una funzionalità di ricerca di dominio che consente agli amministratori di monitorare interi namespace aziendali per l'esposizione sistemica senza richiedere l'archiviazione di password in chiaro.

Se usi la tua email da un paio d'anni, sarebbe sorprendente se non fosse coinvolta in alcuna violazione di dati. Dai nostri test, le nostre email sono risultate coinvolte in un numero di violazioni che varia da 2 a 10. Quindi è bene verificare. Ma è altrettanto interessante l'elenco delle violazioni e i relativi dettagli.

L'HIBP potrebbe essere applicato per proteggere la catena di fornitura digitale e tutelare i diritti di proprietà. proprietà intellettuale. I professionisti di questi settori potrebbero utilizzare questo servizio per:

  • Integrare l'API Pwned Passwords nei sistemi di autenticazione per i sistemi di controllo industriale (ICS) per bloccare l'uso di credenziali note come compromesse.
  • Verificare le identità aziendali dei team di ingegneria e ricerca per ridurre il rischio di spionaggio aziendale e di furto di dati sensibili di R&S o di progetti proprietari.
  • Monitorare gli hub di innovazione per individuare eventuali fughe di credenziali che potrebbero facilitare spostamenti laterali all'interno di una rete aziendale o accessi non autorizzati ad ambienti di simulazione.
  • Mantenere gli standard di garanzia della qualità assicurandosi che i fornitori e gli appaltatori terzi aderiscano a rigorose norme igieniche sulle credenziali, riducendo così il rischio di interruzioni della produzione causate da ransomware.

Discipline: Sicurezza informatica, privacy, amministrazione IT, OSINT.
Free alternative to DeHashed, Mozilla Monitor.
Have I Been Pwned compared with DeHashed and Mozilla Monitor
Have I Been PwnedDeHashedMozilla Monitor (now Mozilla Monitor)
Function and data source: Checks email addresses and phone numbers against known breaches, and offers domain search for verified domains and the Pwned Passwords service.Function and data source: A personal asset search engine over data posted on the clear and deep web, with lookups for usernames, emails and IP addresses. It returns the exposed data itself, as well as notifying about breaches.Function and data source: The service was renamed Mozilla Monitor. It scans for exposure of an email address, and Mozilla states that its breach data comes from Have I Been Pwned.
API and automation: Breached account, paste, domain and stealer log queries need a 32-character API key sent in the hibp-api-key header. Pwned Passwords needs no key and uses k-anonymity: only the first 5 characters of a SHA-1 hash are sent.API and automation: An API is offered for programmatic breach-data queries. Its pricing page does not state whether API access is part of a plan.
Modello di costo: API tiers are Core, Pro and High RPM, and stealer log queries require Pro or higher. Prices are on the pricing page, which could not be read here.Modello di costo: Paid plans are listed for 7 days, one month and one year, with unlimited asset searches in each plan.Modello di costo: Described as free. A public breach search works without an account, while future alerts and the detailed report need a Mozilla account.
Licence and verification: The breach and paste APIs are under CC BY 4.0, which requires crediting Have I Been Pwned with a link. Domain search requires proving control by a DNS TXT record or an approval email to one of five aliases (admin, hostmaster, info, security, webmaster).Licence and verification: Users can opt an email out of the underlying Have I Been Pwned database through its opt-out page.

Argomenti trattati: Email Leak Tester, violazione dei dati, credenziali compromesse, informazioni personali sensibili, HIBP, repository centralizzato, API RESTful, controllo delle credenziali, ricerca di domini, catena di fornitura digitale, spionaggio aziendale, proprietà intellettuale proprietaria, Pwned Passwords API, sistemi di controllo industriale, hub di innovazione, igiene delle credenziali, garanzia di qualità e ransomware.

Privacy: non abbiamo riscontri di potenziali problemi con questo strumento e con l'autore. Tuttavia, come molti servizi online, siete voi a fornire loro i vostri dati. A seconda della criticità dei vostri dati, è vostra responsabilità valutare la reputazione dell'autore e il suo potenziale uso improprio, nonché controllare e accettare o meno i suoi termini e condizioni.

Di più Rete e Web, OSINT strumenti

Suggerisci il tuo strumento online preferito:

Conosci un sito web migliore, complementare o sostitutivo di quello elencato sopra?

> Suggeriscilo qui <

decimo anno anniversario

Le immagini a grandezza naturale e i download sono disponibili, gratuitamente al 100%, solo per gli utenti registrati.

> Login <