Product Design, Manufacturing & Innovation Resources
Heim » Online-Tools » Kompromittierter E-Mail-Leak-Tester

Kompromittierter E-Mail-Leak-Tester

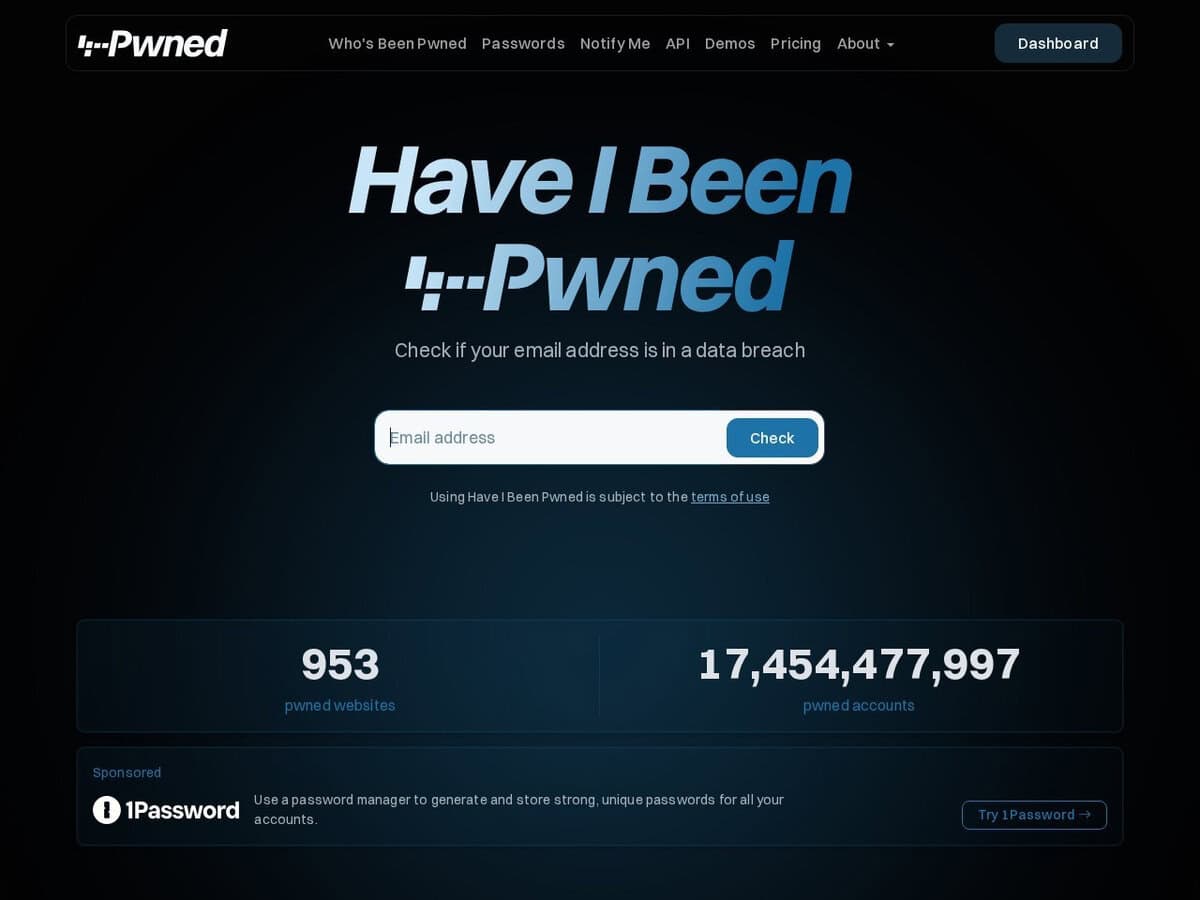
Diese Plattform prüft jede E-Mail anhand von Datenbanken bekannter Internetlecks oder Datenpannen, um festzustellen, ob Ihre E-Mail-Adresse oder andere sensible persönliche Daten offengelegt wurden: Have I Been Pwned (HIBP) dient als zentrale Datenbank für die Aggregation von Datenpannen und indexiert über 14 Milliarden eindeutige Datensätze aus öffentlichen Leaks und Malware-basierten Stealer-Logs. Die Plattform ermöglicht es Nutzern, E-Mail-Adressen und Telefonnummern mit bekannten Kompromittierungen abzugleichen, um bestimmte offengelegte Datenklassen wie Passwörter, physische Adressen oder IP-Verläufe zu identifizieren. Für die Unternehmenssicherheit bietet sie eine RESTful-API zur automatisierten Überprüfung von Anmeldeinformationen und eine Domain-Suchfunktion, mit der Administratoren ganze Unternehmens-Namespaces auf systemische Schwachstellen überwachen können, ohne Passwörter im Klartext speichern zu müssen.

Wenn Sie Ihre E-Mail-Adresse schon seit einigen Jahren nutzen, wäre es sehr überraschend, wenn sie nicht von einem Datenleck betroffen wäre. Unsere Tests haben ergeben, dass unsere eigenen E-Mails in 2 bis 10 Fällen von Datenlecks betroffen waren. Daher ist es gut, dies zu überprüfen. Besonders interessant sind aber auch die Liste der Datenlecks und die Details.

HIBP könnte zur Sicherung der digitalen Lieferkette und zum Schutz firmeneigener Informationen eingesetzt werden. geistiges EigentumFachleute in diesen Branchen könnten einen solchen Service nutzen, um:

  • Integrieren Sie die Pwned Passwords API in Authentifizierungssysteme für industrielle Steuerungssysteme (ICS), um die Verwendung bekanntermaßen kompromittierter Anmeldeinformationen zu blockieren.
  • Die Unternehmensidentitäten von Entwicklungs- und Forschungsteams werden geprüft, um das Risiko von Wirtschaftsspionage und dem Diebstahl sensibler F&E-Daten oder geschützter Konstruktionen zu mindern.
  • Überwachen Sie Innovationszentren auf Zugangsdatenlecks, die eine seitliche Bewegung innerhalb eines Unternehmensnetzwerks oder einen unbefugten Zugriff auf Simulationsumgebungen ermöglichen könnten.
  • Die Einhaltung der Qualitätsstandards wird durch die Sicherstellung gewährleistet, dass Drittanbieter und Auftragnehmer strenge Richtlinien zur Überprüfung ihrer Zugangsdaten befolgen. Dadurch wird das Risiko von durch Ransomware verursachten Produktionsunterbrechungen verringert.

Disziplinen: Cybersicherheit, Datenschutz, IT-Administration, OSINT.
Free alternative to DeHashed, Mozilla Monitor.
Have I Been Pwned compared with DeHashed and Mozilla Monitor
Have I Been PwnedDeHashedMozilla Monitor (now Mozilla Monitor)
Function and data source: Checks email addresses and phone numbers against known breaches, and offers domain search for verified domains and the Pwned Passwords service.Function and data source: A personal asset search engine over data posted on the clear and deep web, with lookups for usernames, emails and IP addresses. It returns the exposed data itself, as well as notifying about breaches.Function and data source: The service was renamed Mozilla Monitor. It scans for exposure of an email address, and Mozilla states that its breach data comes from Have I Been Pwned.
API and automation: Breached account, paste, domain and stealer log queries need a 32-character API key sent in the hibp-api-key header. Pwned Passwords needs no key and uses k-anonymity: only the first 5 characters of a SHA-1 hash are sent.API and automation: An API is offered for programmatic breach-data queries. Its pricing page does not state whether API access is part of a plan.
Kostenmodell: API tiers are Core, Pro and High RPM, and stealer log queries require Pro or higher. Prices are on the pricing page, which could not be read here.Kostenmodell: Paid plans are listed for 7 days, one month and one year, with unlimited asset searches in each plan.Kostenmodell: Described as free. A public breach search works without an account, while future alerts and the detailed report need a Mozilla account.
Licence and verification: The breach and paste APIs are under CC BY 4.0, which requires crediting Have I Been Pwned with a link. Domain search requires proving control by a DNS TXT record or an approval email to one of five aliases (admin, hostmaster, info, security, webmaster).Licence and verification: Users can opt an email out of the underlying Have I Been Pwned database through its opt-out page.

Behandelte Themen: E-Mail-Leak-Tester, Datenleck, kompromittierte Zugangsdaten, sensible personenbezogene Daten, HIBP, zentrales Repository, RESTful API, Überprüfung von Zugangsdaten, Domain-Suche, digitale Lieferkette, Wirtschaftsspionage, geschütztes geistiges Eigentum, Pwned Passwords API, industrielle Steuerungssysteme, Innovationszentren, Zugangsdatenhygiene, Qualitätssicherung und Ransomware.

Privatsphäre: wir haben keine Rückmeldung über mögliche Probleme mit diesem Tool und dem Autor. Aber wie bei vielen Online-Diensten stellen Sie auch hier Ihre eigenen Daten zur Verfügung. Je nachdem, wie kritisch Ihre Daten sind, liegt es in Ihrer Verantwortung, den Ruf des Autors und den möglichen Missbrauch zu bewerten und dessen Geschäftsbedingungen zu prüfen und zu akzeptieren oder nicht.

Mehr Netzwerk & Web, OSINT Werkzeuge

Empfehlen Sie Ihr bestes Online-Tool:

Kennen Sie eine bessere, ergänzende oder alternative Website zu der oben genannten?

> Hier vorschlagen <

10. Jahr Jubiläum

Bilder in voller Größe und Downloads sind nur für registrierte Mitglieder 100% kostenlos verfügbar.

> Login <