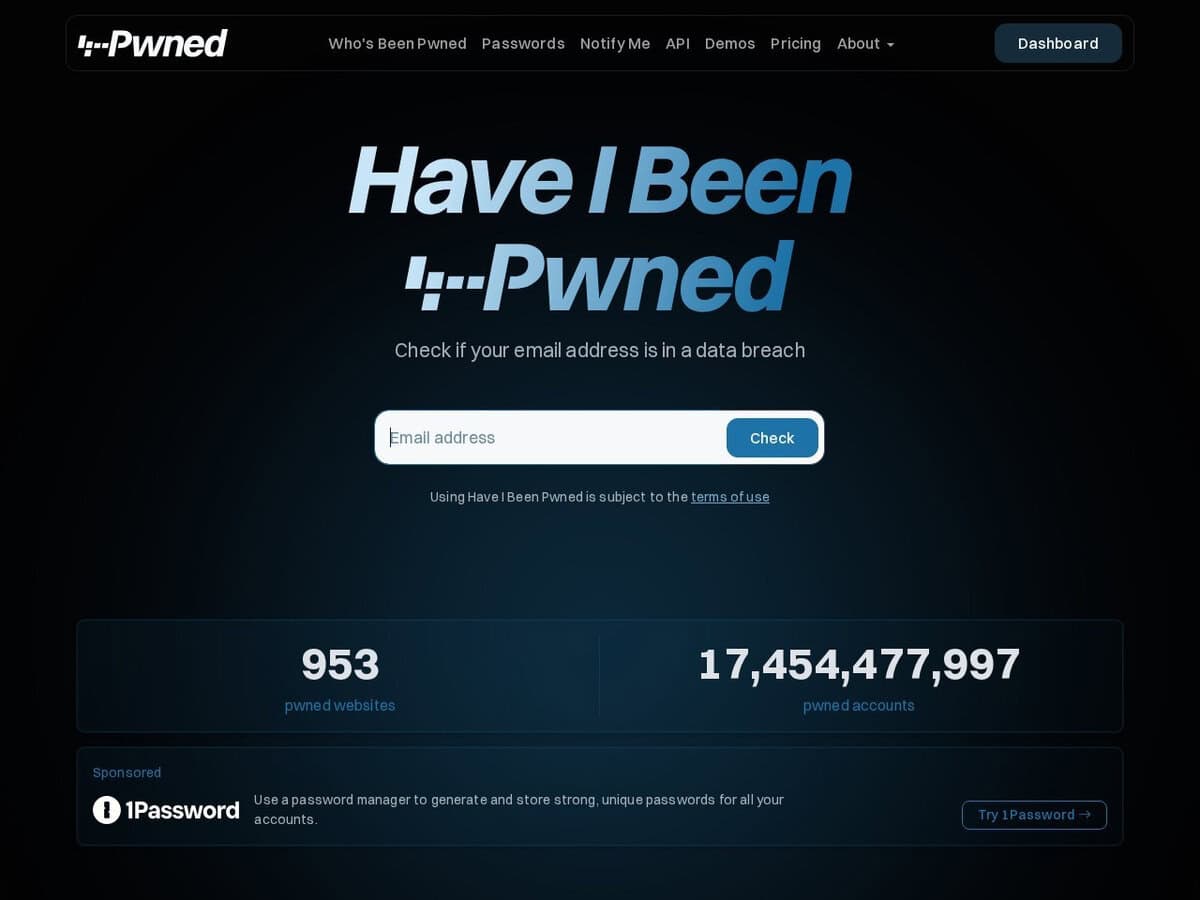
Compara cualquier correo electrónico con bases de datos de filtraciones de internet o filtraciones de datos conocidas para verificar si su correo electrónico pudo haber sido expuesto, al igual que otra información personal confidencial: Have I Been Pwned (HIBP) funciona como un repositorio centralizado para la agregación de filtraciones de datos, indexando más de 14 mil millones de registros únicos provenientes de filtraciones públicas y registros de robo de malware. La plataforma permite a los usuarios consultar direcciones de correo electrónico y números de teléfono contra vulnerabilidades conocidas para identificar clases de datos específicos expuestos, como contraseñas, direcciones físicas o historiales de IP. Para la seguridad organizacional, proporciona una API RESTful para la verificación automatizada de credenciales y una función de búsqueda de dominios que permite a los administradores monitorear espacios de nombres corporativos completos para detectar exposiciones sistémicas sin necesidad de almacenar contraseñas en texto plano.
Si llevas usando tu correo electrónico un par de años, sería muy sorprendente que no se haya visto afectado por ninguna filtración. Según nuestras pruebas, nuestros propios correos electrónicos se vieron comprometidos en entre 2 y 10 filtraciones. Por lo tanto, es importante verificarlo. Además, la lista de filtraciones y sus detalles resultan muy interesantes.
HIBP podría aplicarse para asegurar la cadena de suministro digital y proteger la propiedad intelectual. propiedad intelectualLos profesionales de estos sectores podrían utilizar este servicio para:
- Integre la API de contraseñas Pwned en los sistemas de autenticación para sistemas de control industrial (ICS) para bloquear el uso de credenciales comprometidas conocidas.
- Auditar las identidades corporativas de los equipos de ingeniería e investigación para mitigar el riesgo de espionaje corporativo y el robo de datos confidenciales de I+D o diseños patentados.
- Supervisar los centros de innovación para detectar fugas de credenciales que podrían facilitar el movimiento lateral dentro de una red corporativa o el acceso no autorizado a entornos de simulación.
- Mantenga los estándares de garantía de calidad asegurándose de que los proveedores y contratistas externos cumplan con una estricta higiene de credenciales, reduciendo así el riesgo de interrupciones de producción inducidas por ransomware.