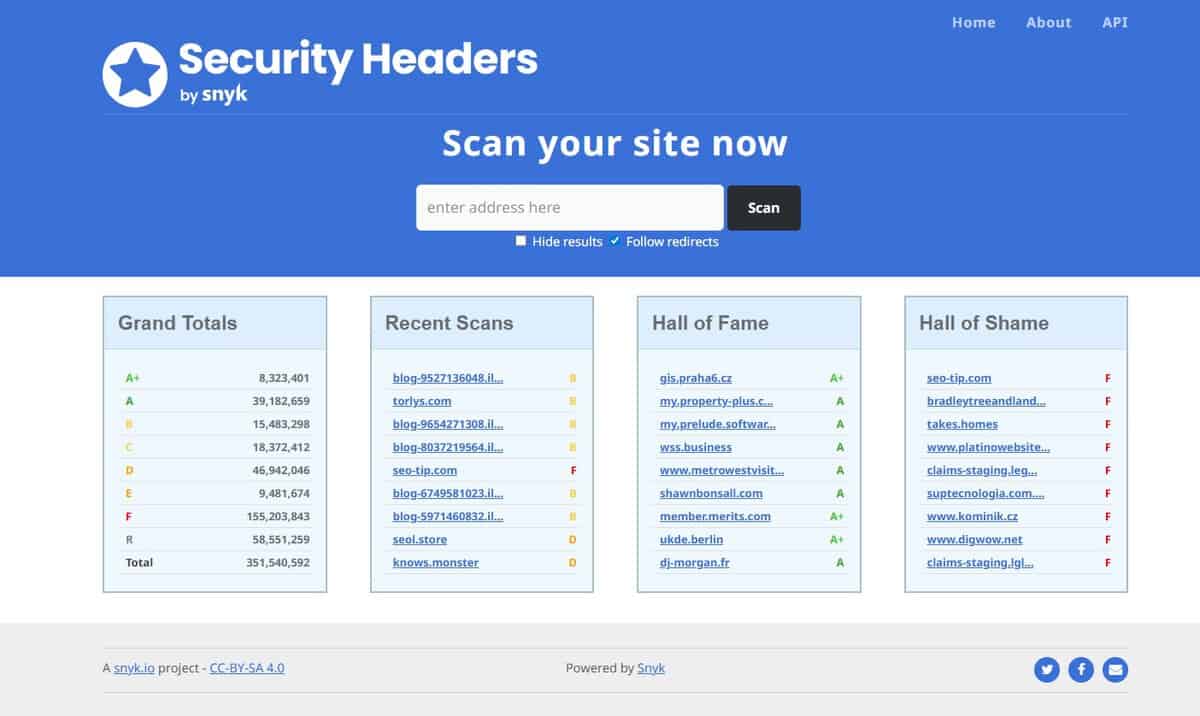
Il suffit de fournir une URL ou un domaine, et le programme analysera les en-têtes servis par la page indiquée. Parmi les nombreux en-têtes testés : HTTP Strict-Transport-Security (HSTS), Content-Security-Policy (CSP), X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, Cross-Origin-Opener-Policy (COOP), Cross-Origin-Resource-Policy (CORP), Set-Cookie, Access-Control-Allow-Origine …
Très complet et utile pour
- Propriétaires du site : to check their setup and how their site is viewed by browsers, crawler, bots, so as customer (and their related trust). A doit for big brands and commercial sites.
- Visiteurs ou clients : Je souhaite connaître votre politique et les risques liés à la navigation sur votre site. C'est indispensable si vous avez déjà des doutes (mais en général, pour des raisons de sécurité, vous connaissez l'adage « si vous avez déjà un doute »).
Non seulement c'est un excellent outil, mais la documentation et les exemples qui accompagnent chaque type d'en-tête sont également d'une grande aide.
Soyez prévenus : si votre site dépend fortement de plusieurs fournisseurs de ressources externes (polices, scripts, CDN, cookies externes, contenus intégrés…), il sera très difficile d’obtenir la note « A+ », principalement en raison de la « Politique de sécurité du contenu » et de ses exigences optimales (chargement local de tous les éléments, HTTPS, sources fiables).
Remarque : veuillez cocher ou non la case « Masquer les résultats » selon vos préférences.
- sera public
- et pourrait être inclus dans l'un ou l'autre des “Temple de la renommée” ou le “Toute la honte(Cela dit, c'est peut-être une chance d'obtenir un lien à des fins de référencement naturel.)
Recommandé!





















