Product Design, Manufacturing & Innovation Resources
家 » 在线工具 » 安全标头测试器

安全标头测试器

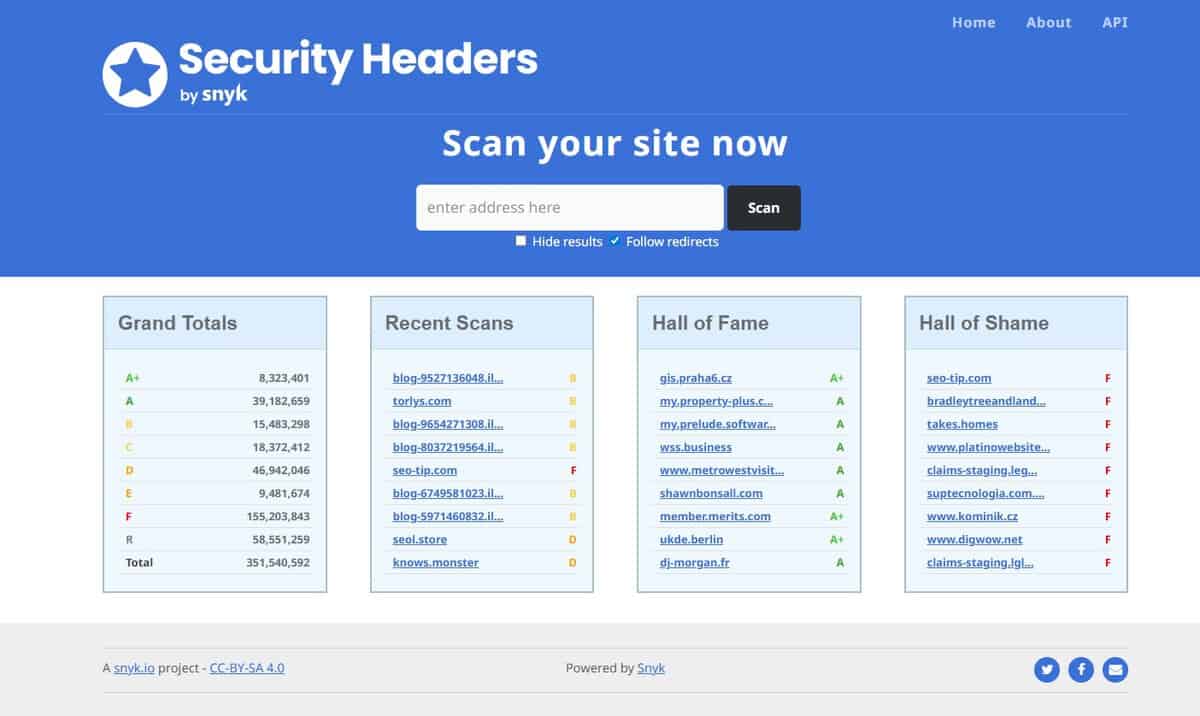
只需提供任何网址或域名,它就会分析给定页面提供的标头。 在测试的众多标头中:HTTP Strict-Transport-Security (HSTS)、Content-Security-Policy (CSP)、X-Frame-Options、X-Content-Type-Options、Referrer-Policy、Permissions-Policy、Cross-Origin-Opener-Policy (COOP)、Cross-Origin-Resource-Policy (CORP)、Set-Cookie、Access-Control-Allow-Origine ...

非常全面且实用

  • 网站所有者: to check their setup and how their site is viewed by browsers, crawler, bots, so as customer (and their related trust). A 必须 for big brands and commercial sites.
  • 访客或购物者: 想了解您的政策和浏览您网站的风险。如果您已经有了一些疑虑,就必须这样做(但一般来说,为了安全或保障,您知道有句俗话说 “如果您已经有了疑虑......”)。.

它不仅是一个非常好的工具,而且每种标头类型附带的文档和示例也很有帮助。

请做好准备:如果您的网站严重依赖多个外部资源提供商(字体、脚本、CDN、外部 cookie、嵌入......),则很难获得 “A+”等级,这主要是由于 “内容安全策略 ”及其最佳要求(本地加载所有内容、https、可信来源......)。

注意:请注意是否勾选了 “隐藏结果 ”框......作为您的结果:

  • 将会公开
  • 并可列入“......"。“名人堂”或“全部的耻辱”(话虽如此,这也许是一个获得搜索引擎优化链接的机会......)。

受到推崇的!

学科: 网络安全、Web开发、DevOps、合规性、IT管理。
MDN HTTP Observatory 的免费替代方案:Qualys SSL Labs。
安全标头测试器与 MDN HTTP Observatory 和 Qualys SSL Labs 的比较
安全标头测试器MDN HTTP 观察站Qualys SSL 实验室
测试内容: 该工具分析页面的 HTTP 响应标头,例如 Strict-Transport-Security、Content-Security-Policy、X-Frame-Options 和 Referrer-Policy。测试内容: HTTP Observatory 会测试 CSP 和 HSTS 等标头、不安全的 Cookie、HTTP 到 HTTPS 重定向的顺序以及跨域资源策略 (CORP)。它不会测试过时的软件、SQL 注入或 CMS 插件,并且当前版本不包含 TLS 分析。测试内容: SSL Labs 会对公共 Web 服务器的 SSL/TLS 配置进行测试。它会检查证书链是否可信,并查找配置缺陷和性能问题。
等级: 评级从A+到F,另有R级。网站还会被列入名人堂和耻辱堂名单。等级: A+ 等评级会给出一个数值分数。常见问题解答中提醒,A+ 并不意味着网站绝对安全,因为很多问题超出了扫描器的检测范围。等级: 评级从 A+ 到 F,并根据多个类别进行数值评分。
结果可见性: 扫描表单上提供了“隐藏结果”选项,可以将扫描结果从公共列表中移除。结果可见性: 每个域的扫描历史记录都是公开的,不再提供单次扫描的查看选项。该服务不会存储与单次扫描关联的用户数据。
API: 导航栏中列出了 API 部分,其中包含 API 密钥、条款和文档。API: v2 接口接受包含主机名的 POST 请求,并以 JSON 格式返回成绩、分数和测试次数。站点最多每 60 秒可重新扫描一次。
所有者和成本: 该工具由 Scott Helme 创建,现已成为 Snyk 的一部分,可免费使用。所有者和成本: 该服务由 Mozilla 运营,于 2016 年推出。其登录页面显示,扫描次数已超过 4700 万次。所有者和成本: 这项服务是免费的,由 Qualys 公司提供。其创建者将其描述为一项非商业性的研究项目。

涵盖的主题: 安全标头测试器、HTTP 严格传输安全、内容安全策略、X-Frame-Options、X-Content-Type-Options、Referrer-Policy、Permissions-Policy、Cross-Origin-Opener-Policy、Cross-Origin-Resource-Policy、Set-Cookie、Access-Control-Allow-Origin、网站所有者、访问者、风险评估、外部资源、文档、SEO ISO/IEC 27001、ISO/IEC 27002、OWASP ASVS、NIST SP 800-53 和 RFC 6797。

更多的 网络与网站 工具

请推荐您最喜欢的在线工具:

您是否知道有比上面列出的网站更好、更互补或可以替代的网站?

> 在此处提出建议 <

第十年 周年纪念日

只有注册会员才能免费获取完整尺寸的图片和下载内容。

> 登录 <


















