Product Design, Manufacturing & Innovation Resources
घर » ऑनलाइन उपकरण » सुरक्षा हेडर परीक्षक

सुरक्षा हेडर परीक्षक

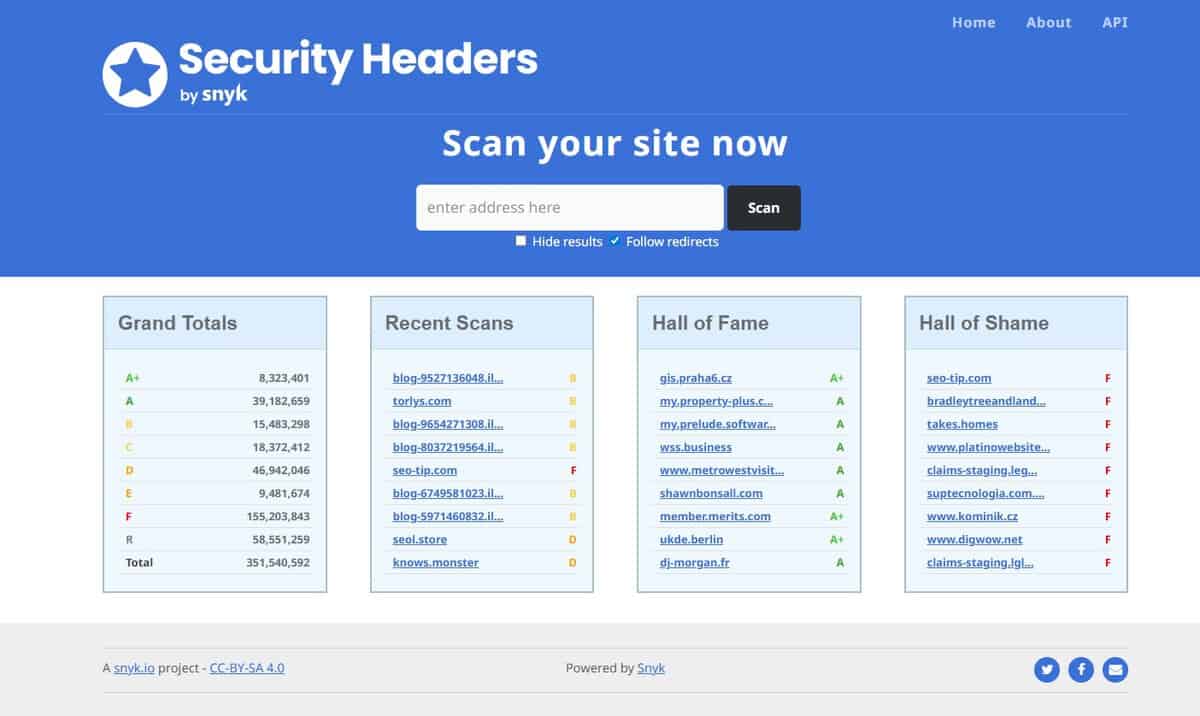
बस कोई भी यूआरएल या डोमेन प्रदान करें और यह दिए गए पेज द्वारा सर्व किए गए हेडर का विश्लेषण करेगा। कई हेडर का परीक्षण किया गया: HTTP Strict-Transport-Security (HSTS), Content-Security-Policy (CSP), X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, Cross-Origin-Opener-Policy (COOP), Cross-Origin-Resource-Policy (CORP), Set-Cookie, Access-Control-Allow-Origine …

बहुत ही संपूर्ण और उपयोगी।

  • साइट के स्वामी: to check their setup and how their site is viewed by browsers, crawler, bots, so as customer (and their related trust). A करना ही होगा for big brands and commercial sites.
  • आगंतुक या खरीदार: मैं आपकी नीति और आपकी साइट ब्राउज़ करने के जोखिम के बारे में जानना चाहता हूँ। अगर आपको पहले से ही कुछ संदेह हैं तो यह जानना ज़रूरी है (लेकिन सामान्य तौर पर, सुरक्षा के लिए, आप यह कहावत तो जानते ही हैं कि "अगर आपको पहले से ही कोई संदेह है तो उसे दूर भगाना चाहिए")।

यह न केवल एक बहुत अच्छा उपकरण है, बल्कि प्रत्येक हेडर प्रकार के साथ दिए गए दस्तावेज़ और उदाहरण भी बहुत सहायक हैं।

तैयार रहें: यदि आपकी साइट कई बाहरी संसाधन प्रदाताओं (फ़ॉन्ट, स्क्रिप्ट, सीडीएन, बाहरी कुकीज़, एम्बेड आदि) पर अत्यधिक निर्भर है, तो "ए+" ग्रेड प्राप्त करना बहुत मुश्किल होगा, मुख्य रूप से "सामग्री सुरक्षा नीति" और इसकी इष्टतम आवश्यकता (सब कुछ स्थानीय रूप से लोड करना, HTTPS, विश्वसनीय स्रोत आदि) के कारण।

ध्यान दें: यदि आप "परिणाम छिपाएँ" बॉक्स को चेक करते हैं या नहीं, तो अपने परिणामों पर ध्यान दें:

  • सार्वजनिक होगा
  • और इसे या तो “ में शामिल किया जा सकता हैहॉल ऑफ फेम” या “सारी शर्म(हालांकि, हो सकता है कि एसईओ उद्देश्यों के लिए लिंक प्राप्त करने का यह एक मौका हो)

अनुशंसित!

विषय: साइबर सुरक्षा, वेब विकास, डेवऑप्स, अनुपालन, आईटी प्रशासन।
MDN HTTP ऑब्जर्वेटरी का निःशुल्क विकल्प, Qualys SSL लैब्स।
सिक्योरिटी हेडर टेस्टर की तुलना एमडीएन एचटीपी ऑब्जर्वेटरी और क्वालिस एसएसएल लैब्स से की गई।
सुरक्षा हेडर परीक्षकएमडीएन एचटीटीपी वेधशालाक्वालिस एसएसएल लैब्स
किसका परीक्षण किया जाता है: यह टूल किसी पेज के HTTP रिस्पॉन्स हेडर का विश्लेषण करता है, जैसे कि Strict-Transport-Security, Content-Security-Policy, X-Frame-Options और Referrer-Policy।किसका परीक्षण किया जाता है: HTTP ऑब्ज़र्वेटरी CSP और HSTS जैसे हेडर, असुरक्षित कुकीज़, HTTP से HTTPS रीडायरेक्ट का क्रम और क्रॉस-ओरिजिन-रिसोर्स-पॉलिसी का परीक्षण करती है। यह पुराने सॉफ़्टवेयर, SQL इंजेक्शन या CMS प्लगइन्स का परीक्षण नहीं करती है, और वर्तमान संस्करण में TLS विश्लेषण शामिल नहीं है।किसका परीक्षण किया जाता है: एसएसएल लैब्स सार्वजनिक वेब सर्वरों के एसएसएल/टीएलएस कॉन्फ़िगरेशन का परीक्षण करता है। यह जांचता है कि प्रमाणपत्र श्रृंखला विश्वसनीय है या नहीं और कॉन्फ़िगरेशन की कमियों और प्रदर्शन संबंधी समस्याओं का पता लगाता है।
ग्रेडिंग: ग्रेड A+ से लेकर F तक होते हैं, साथ ही एक अतिरिक्त ग्रेड R भी होता है। साइटों को हॉल ऑफ फेम और हॉल ऑफ शेम तालिकाओं में भी सूचीबद्ध किया गया है।ग्रेडिंग: A+ जैसे ग्रेड के साथ एक अंक दिया जाता है। अक्सर पूछे जाने वाले प्रश्न (FAQ) में चेतावनी दी गई है कि A+ ग्रेड का मतलब यह नहीं है कि साइट सुरक्षित है, क्योंकि कई समस्याएं स्कैनर की पहुंच से बाहर होती हैं।ग्रेडिंग: रेटिंग A+ से लेकर F तक होती है, जिसमें कई श्रेणियों में संख्यात्मक स्कोर दिया जाता है।
परिणामों की दृश्यता: स्कैन फॉर्म पर 'परिणाम छिपाएँ' का विकल्प दिया गया है, जिससे स्कैन सार्वजनिक सूचियों से बाहर रहता है।परिणामों की दृश्यता: प्रत्येक डोमेन का स्कैन इतिहास सार्वजनिक है, और प्रति-स्कैन दृश्यता का कोई विकल्प उपलब्ध नहीं है। यह सेवा व्यक्तिगत स्कैन से संबंधित उपयोगकर्ता डेटा को संग्रहीत नहीं करती है।
एपीआई: नेविगेशन में एपीआई कुंजी, नियम और दस्तावेज़ों के साथ एक एपीआई अनुभाग सूचीबद्ध है।एपीआई: v2 एंडपॉइंट होस्ट नाम के साथ एक POST अनुरोध स्वीकार करता है और ग्रेड, स्कोर और टेस्ट काउंट को JSON फॉर्मेट में लौटाता है। किसी साइट को अधिकतम हर 60 सेकंड में एक बार रीस्कैन किया जा सकता है।
मालिक और लागत: यह टूल स्कॉट हेल्मे द्वारा बनाया गया था और अब स्निक का हिस्सा है। इसका उपयोग निःशुल्क है।मालिक और लागत: यह सेवा मोज़िला द्वारा संचालित है और 2016 में लॉन्च की गई थी। लैंडिंग पेज पर 47 मिलियन से अधिक स्कैन दर्ज किए गए हैं।मालिक और लागत: यह सेवा निःशुल्क है और Qualys द्वारा प्रदान की जाती है। इसके निर्माता ने इसे एक गैर-व्यावसायिक अनुसंधान प्रयास बताया है।

शामिल विषय: सुरक्षा हेडर परीक्षक, HTTP स्ट्रिक्ट-ट्रांसपोर्ट-सिक्योरिटी, कंटेंट-सिक्योरिटी-पॉलिसी, X-फ्रेम-ऑप्शंस, X-कंटेंट-टाइप-ऑप्शंस, रेफरर-पॉलिसी, परमिशन-पॉलिसी, क्रॉस-ओरिजिन-ओपनर-पॉलिसी, क्रॉस-ओरिजिन-रिसोर्स-पॉलिसी, सेट-कुकी, एक्सेस-कंट्रोल-अलाउ-ओरिजिन, साइट स्वामी, आगंतुक, जोखिम मूल्यांकन, बाह्य संसाधन, प्रलेखन, SEO ISO/IEC 27001, ISO/IEC 27002, OWASP ASVS, NIST SP 800-53, और RFC 6797।

अधिक नेटवर्क और वेब tools

अपना सर्वश्रेष्ठ ऑनलाइन टूल सुझाएं:

क्या आप ऊपर दी गई वेबसाइट से बेहतर, पूरक या प्रतिस्थापन वेबसाइट जानते हैं?

> यहां सुझाव दें <

नवीनतम परिवर्धन

शीर्ष पोस्ट और लेख

शीर्ष मूल उपकरण

10वां वर्ष सालगिरह

पंजीकृत सदस्यों के लिए पूर्ण आकार की छवियाँ और डाउनलोड 100% निःशुल्क उपलब्ध हैं।


















