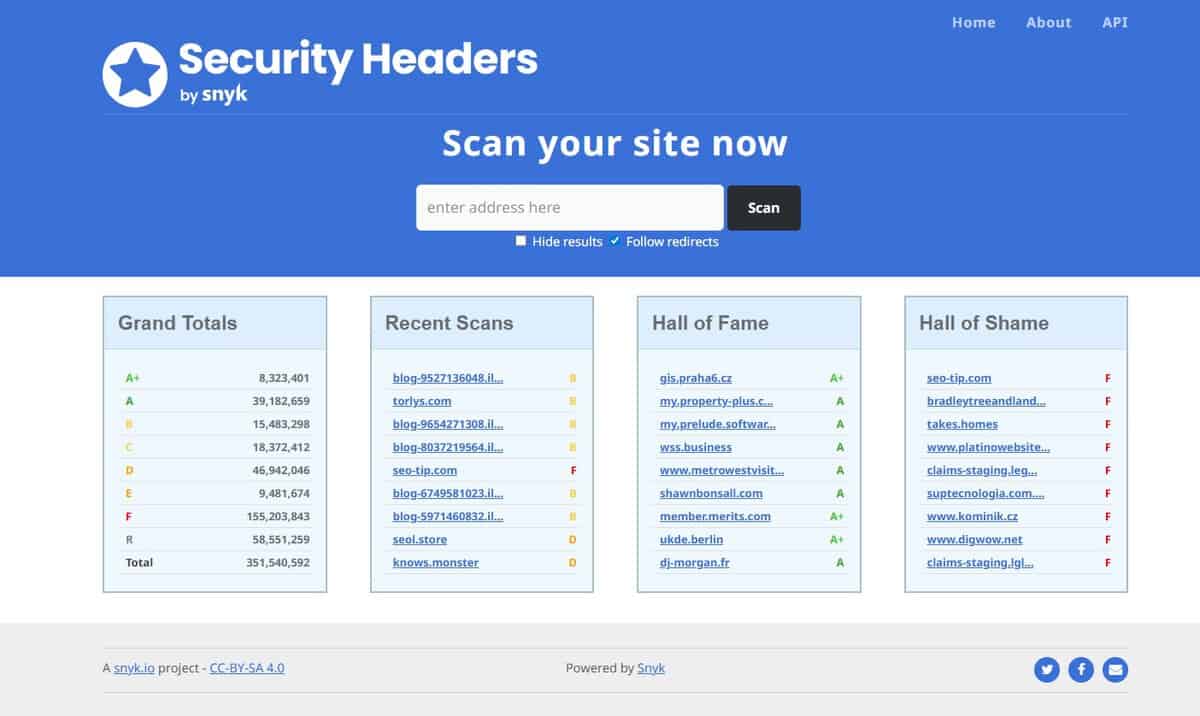
URL이나 도메인만 입력하면 해당 페이지에서 제공되는 헤더를 분석해 줍니다. 테스트된 헤더에는 HTTP Strict-Transport-Security(HSTS), Content-Security-Policy(CSP), X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, Cross-Origin-Opener-Policy(COOP), Cross-Origin-Resource-Policy(CORP), Set-Cookie, Access-Control-Allow-Origine 등이 있습니다.
매우 완벽하고 유용합니다.
- 사이트 소유자: to check their setup and how their site is viewed by browsers, crawler, bots, so as customer (and their related trust). A ~ 해야 하다 for big brands and commercial sites.
- 방문객 또는 쇼핑객: 귀사의 정책과 사이트 이용 시 발생할 수 있는 위험에 대해 알고 싶습니다. 이미 의심이 드는 경우라면 반드시 알아야 할 사항입니다 (일반적으로 안전이나 보안을 위해 "의심이 든다면"이라는 말이 있잖아요).
이 도구는 매우 훌륭할 뿐만 아니라, 각 헤더 유형과 함께 제공되는 문서 및 예제도 큰 도움이 됩니다.
주의하세요: 웹사이트가 여러 외부 리소스 제공업체(폰트, 스크립트, CDN, 외부 쿠키, 임베드 등)에 크게 의존하는 경우, 특히 '콘텐츠 보안 정책'과 그 최적 요구 사항(모든 것을 로컬에서 로드, HTTPS, 신뢰할 수 있는 소스 등) 때문에 'A+' 등급을 받기가 매우 어려울 것입니다.
참고: '결과 숨기기' 확인란을 선택하거나 선택하지 않아도 결과가 표시됩니다.
- 공개될 것입니다
- 그리고 다음 중 하나에 포함될 수 있습니다.명예의 전당또는모든 수치심(그렇긴 하지만, SEO 목적으로 링크를 얻을 수 있는 기회가 될 수도 있겠네요.)
추천합니다!





















