Product Design, Manufacturing & Innovation Resources
Hogar » Herramientas en línea » Radar de Cloudflare

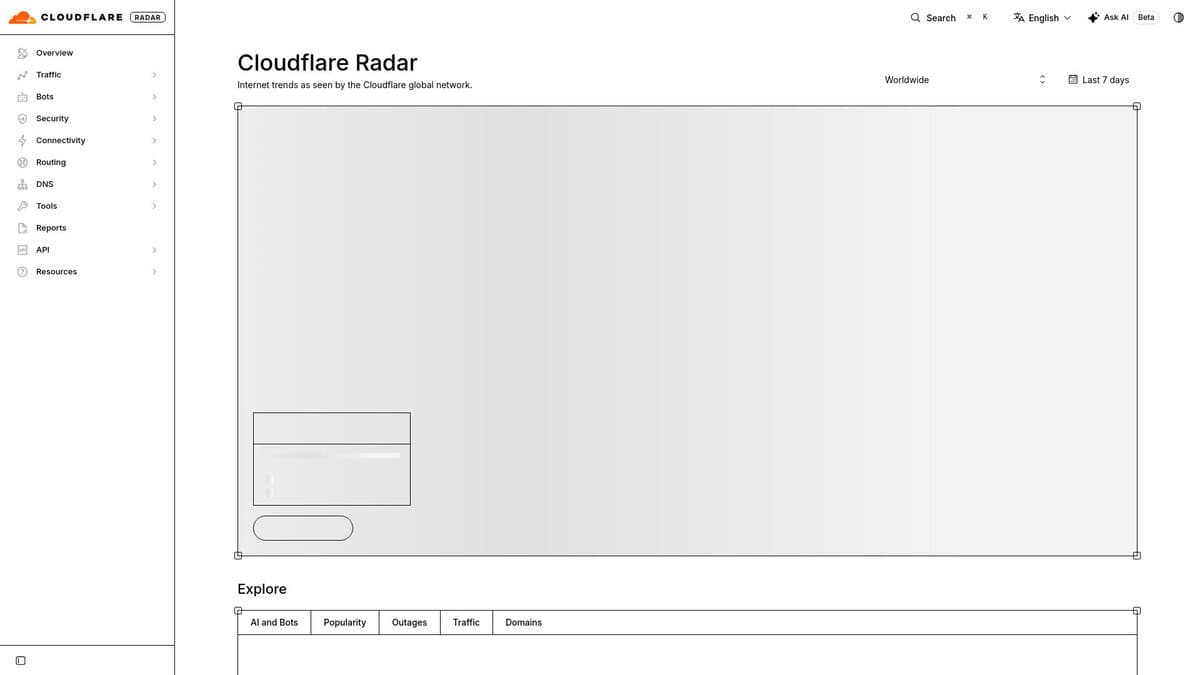
Radar de Cloudflare

Cloudflare Radar publica datos agregados de su propia red Cloudflare, que maneja una gran parte del tráfico web global y las consultas DNS a través de 1.1.1.1. Los datos cubren los volúmenes de tráfico HTTP y DNS por país y red (ASN), con la proporción de humanos frente a bots, tipo de dispositivo, navegador, sistema operativo, versión HTTP (incluido HTTP/3), versión TLS y adopción post-cuántica, e IPv4 frente a IPv6. También cubre bots verificados y rastreadores de IA, incluidas las proporciones de rastreo a referencia por operador de IA, así como interrupciones de Internet, fugas y secuestros de rutas BGP, tendencias de ataques DDoS en las capas 3, 4 y 7, seguridad del correo electrónico (spam, DKIM, FPS, adopción de DMARC), clasificaciones de popularidad de dominios y mediciones de calidad de Internet (velocidad y latencia por región).

Consejo: Dos herramientas complementan los paneles de control: un escáner de URL que analiza y genera informes sobre una página, y un directorio de bots que describe los rastreadores conocidos. Todo está disponible a través de una API pública y conjuntos de datos descargables, con una versión gratuita bajo una licencia no comercial.

En el trabajo de ingeniería, Radar responde preguntas que sus propios registros no pueden. Para la clasificación de incidentes, el Centro de interrupciones y el tráfico por ASN le permiten verificar si una caída en las solicitudes proviene de su pila, de una falla de red regional o de un evento BGP. Para decisiones sobre protocolos e infraestructura, las curvas de adopción muestran si HTTP/3, TLS 1.3, IPv6 o el intercambio de claves post-cuántico han alcanzado la proporción de clientes que justifica el trabajo. Para la política de bots, los datos del rastreador de IA y el directorio de bots le permiten comparar sus propios hallazgos de registro con patrones globales y decidir qué permitir, limitar o bloquear en robots.txt y reglas WAF. Los equipos de seguridad y plataforma pueden usar los datos de DDoS, enrutamiento y autenticación de correo electrónico como referencia para umbrales de alerta y planificación de capacidad. La API también permite consultas programadas que alimentan paneles, de modo que sus métricas internas se pueden comparar con las cifras de toda la red.

Radar es una forma rápida de determinar si un problema es local o si se trata de un incidente que afecta a una red más amplia. Los datos se pueden consultar gratuitamente sin necesidad de crear una cuenta, y la API está disponible con un token gratuito.

Nota: Las cifras reflejan el tráfico detectado por Cloudflare, por lo que son una muestra (aunque enorme) de internet y no un censo completo.
Disciplinas: Ingeniería de redes, Ciberseguridad, Telecomunicaciones, Rendimiento web, Periodismo.
ThousandEyes, una alternativa gratuita a Akamai State of the Internet.
Comparación de Cloudflare Radar con Akamai State of the Internet y ThousandEyes.
Radar de CloudflareAkamai Estado de InternetThousandEyes (Mapa de interrupciones de Internet e información sobre Internet)
Origen de los datos: Radar utiliza datos agregados y anonimizados de la red global de Cloudflare y de su servidor DNS público 1.1.1.1. La sección "Investigar" menciona NetFlows, solicitudes HTTP y consultas DNS.Origen de los datos: Los informes son elaborados por el Grupo de Inteligencia de Seguridad de Akamai y se basan en sus propias investigaciones y datos de telemetría.Origen de los datos: Los datos provienen de miles de puntos estratégicos donde los agentes de ThousandEyes realizan miles de millones de mediciones diarias. Se trata de mediciones activas, que difieren de los registros de tráfico recopilados en una CDN.
Temas tratados: Las secciones abarcan el tráfico y la adopción, los bots y los análisis de IA, los ataques a la capa de aplicación y de red, la seguridad del correo electrónico, el cifrado postcuántico, la transparencia de certificados y claves, la calidad de Internet, las interrupciones, el enrutamiento (incluidos RPKI y las anomalías) y el DNS.Temas tratados: Los informes abordan la seguridad de las aplicaciones y las API, el ransomware, los ataques DDoS, las amenazas específicas de cada sector (servicios financieros, sanidad, comercio minorista), el fraude y el abuso, los riesgos relacionados con la IA y los resúmenes anuales. Las estadísticas de enrutamiento y adopción no son el objetivo principal.Temas tratados: El mapa público muestra las interrupciones actuales y recientes de los proveedores de aplicaciones (SaaS) y de redes (ISP, redes en la nube, servicios CDN y DNS), con información sobre el proveedor, la ubicación, la duración y la magnitud.
Acceso y licencia: La API de Radar se describe como gratuita y sus datos están bajo la licencia CC BY-NC 4.0, por lo que su reutilización comercial requiere un acuerdo aparte. El sitio también ofrece un Explorador de datos, un Escáner de URL y una Prueba de calidad de red.Acceso y licencia: Los informes se ofrecen como descargas, infografías, gráficos y archivos de datos. La página no especifica si es necesario registrarse ni qué condiciones de reutilización se aplican.Acceso y licencia: El mapa de interrupciones es público. Para conocer las causas principales, el impacto en las aplicaciones de la red y las alertas automáticas, se requiere la suscripción de pago a Internet Insights, para la cual se ofrece una prueba gratuita.
Resolución temporal y límites: Las cifras reflejan el tráfico que observa Cloudflare, por lo que describen una muestra muy grande y no un censo de internet.Resolución temporal y límites: La página no incluye un calendario de publicación y los elementos están etiquetados por año. Los informes son más adecuados para el análisis de tendencias y la evaluación comparativa que para la respuesta a incidentes.Resolución temporal y límites: El mapa se actualiza cada 5 minutos. Las interrupciones de menos de cinco minutos no se muestran, y las interrupciones de la aplicación deben afectar al menos a cinco servidores. La lentitud o los fallos de inicio de sesión no se registran como interrupciones, y los puntos indican la ubicación de los servidores, no la de los usuarios afectados.
Uso típico: Radar ayuda a decidir si una caída del tráfico o un aumento de errores proviene de su propia infraestructura o de un evento de red regional, y ofrece datos de adopción para la toma de decisiones sobre protocolos.Uso típico: Los informes proporcionan a los equipos de seguridad contexto sobre las tendencias de los ataques por región e industria para la elaboración de modelos de amenazas e informes.Uso típico: Está dirigido a equipos de operaciones de red y de TI que dependen de servicios accesibles a través de Internet, e incluye paneles de control sobre la disponibilidad del proveedor y el alcance de las interrupciones.

Más Monitoreo y seguimiento en tiempo real, OSINT herramientas

Sugiera su mejor herramienta en línea:

¿Conoce algún sitio web mejor, complementario o sustituto del mencionado anteriormente?

> Sugerirlo aquí <

décimo año aniversario

Las imágenes en tamaño completo y las descargas solo están disponibles, de forma totalmente gratuita, para los miembros registrados.

> Acceso <