Product Design, Manufacturing & Innovation Resources
家 » オンラインツール » Cloudflareレーダー

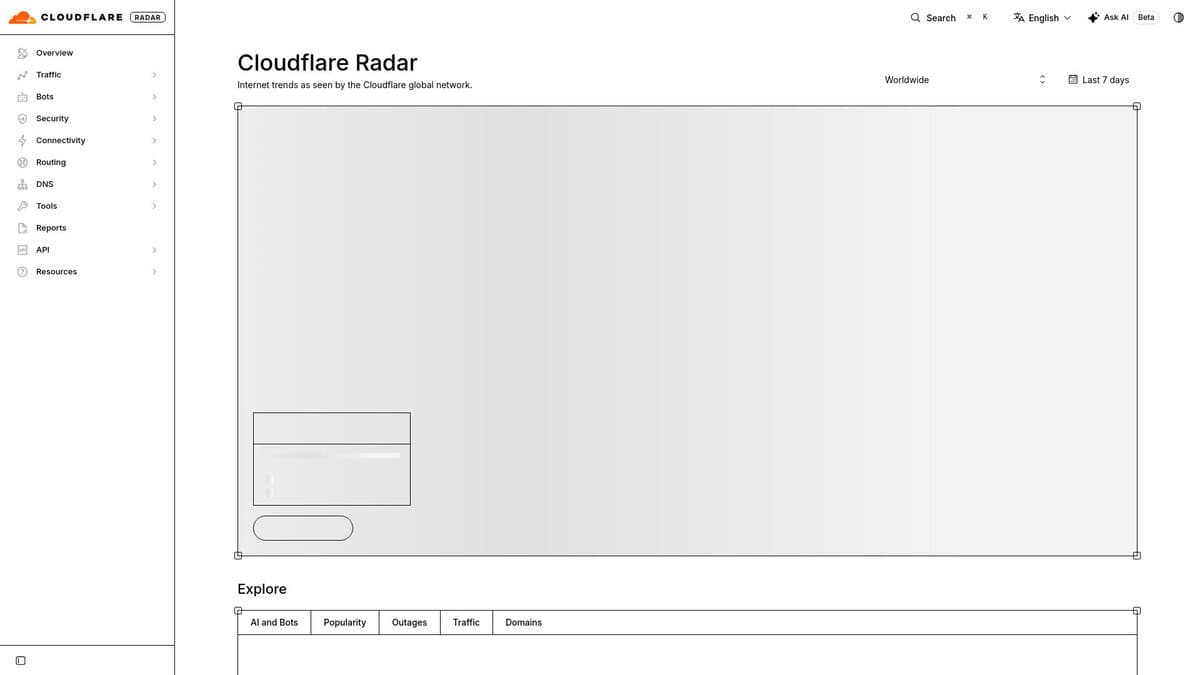
Cloudflareレーダー

Cloudflare Radar は、1.1.1.1 を介してグローバルな Web トラフィックと DNS クエリの大部分を処理する Cloudflare 独自のネットワークから集計されたデータを公開します。このデータは、国とネットワーク (ASN) ごとの HTTP および DNS トラフィック量、人間とボットの比率、デバイスの種類、ブラウザ、OS、HTTP バージョン (HTTP/3 を含む)、TLS バージョンとポスト量子化の採用、IPv4 と IPv6 をカバーしています。また、検証済みのボットと AI クローラー (AI オペレーターごとのクロール対リファラルの比率を含む)、インターネットの障害、BGP ルートの漏洩とハイジャック、レイヤー 3、4、7 での DDoS 攻撃の傾向、電子メールのセキュリティ (スパム、DKIM、 SPF(DMARCの採用状況など)、ドメインの人気度ランキング、インターネット品質の測定値(地域別の速度と遅延)。

ヒント: ダッシュボードの横には、ページのレンダリングとレポートを作成するURLスキャナーと、既知のクローラーを記述したボットディレクトリという2つのツールが用意されています。これらはすべて公開APIとダウンロード可能なデータセットを通じて利用可能で、非商用ライセンスに基づく無料プランも提供されています。

エンジニアリング業務において、Radarは自社のログでは解決できない疑問に答えます。インシデントトリアージでは、障害センターとASNごとのトラフィックにより、リクエストの減少が自社のスタックに起因するものか、地域ネットワーク障害やBGPイベントに起因するものかを確認できます。プロトコルとインフラストラクチャの意思決定においては、導入曲線により、HTTP/3、TLS 1.3、IPv6、ポスト量子鍵交換が、その導入を正当化するクライアントシェアに達したかどうかが分かります。ボットポリシーにおいては、AIクローラーデータとボットディレクトリにより、自社のログの結果をグローバルパターンと比較し、robots.txtとWAFルールで許可、レート制限、ブロックする内容を決定できます。セキュリティチームとプラットフォームチームは、DDoS、ルーティング、メール認証データをアラートしきい値とキャパシティプランニングのベースラインとして使用できます。また、APIはダッシュボードにフィードするスケジュールクエリも許可するため、社内メトリクスをネットワーク全体の数値と比較できます。

Radarは、問題が局所的なものか、より広範なネットワーク障害かを素早く把握できるツールです。データはアカウント登録なしで無料で閲覧でき、無料のトークンでAPIも利用可能です。

注: これらの数値はCloudflareが観測したトラフィックを反映しているため、インターネット全体のサンプル(ただし膨大な量)であり、完全な国勢調査ではありません。
分野: ネットワークエンジニアリング、サイバーセキュリティ、電気通信、ウェブパフォーマンス、ジャーナリズム。
Akamaiのインターネット国家版であるThousandEyesの無料代替サービス。
Cloudflare RadarとAkamai State of the InternetおよびThousandEyesの比較
CloudflareレーダーAkamaiのインターネットの現状ThousandEyes(インターネット障害マップとインターネット分析)
データソース: Radarは、Cloudflareのグローバルネットワークおよび1.1.1.1パブリックDNSリゾルバから収集された、集計済みかつ匿名化されたデータを使用します。「調査」セクションでは、NetFlow、HTTPリクエスト、およびDNSクエリについて言及しています。データソース: これらの報告書は、アカマイ・セキュリティ・インテリジェンス・グループが作成し、同グループ独自の調査とテレメトリデータに基づいている。データソース: データは、ThousandEyesエージェントが毎日数十億件の測定を実行する数千もの観測地点から取得されます。これらはアクティブな測定であり、CDNで収集されるトラフィックログとは異なります。
取り上げるトピック: 本書では、トラフィックと普及状況、ボットとAIに関する洞察、アプリケーション層とネットワーク層の攻撃、電子メールのセキュリティ、ポスト量子暗号化、証明書と鍵の透明性、インターネットの品質、障害、ルーティング(RPKIと異常を含む)、DNSといった項目を取り上げています。取り上げるトピック: 本レポートでは、アプリケーションおよびAPIのセキュリティ、ランサムウェア、DDoS攻撃、業界特有の脅威(金融サービス、医療、小売)、不正行為および悪用、AI関連リスク、および年間レビューの概要を取り上げています。ルーティングおよび導入に関する統計情報は、本レポートの重点項目ではありません。取り上げるトピック: この公開マップには、アプリケーションプロバイダー(SaaS)およびネットワークプロバイダー(ISP、クラウドネットワーク、CDN、DNSサービス)における現在発生中および最近発生した障害が、プロバイダー名、場所、期間、規模とともに表示されます。
アクセスとライセンス: Radar APIは無料とされており、データはCC BY-NC 4.0ライセンスで提供されているため、商用利用には別途契約が必要です。このサイトでは、データエクスプローラー、URLスキャナー、ネットワーク品質テストも提供しています。アクセスとライセンス: レポートはダウンロード形式、インフォグラフィック、グラフ、データファイルとして提供されています。登録が必要かどうか、また再利用条件については記載されていません。アクセスとライセンス: 障害マップは公開されています。根本原因、アプリケーションへのネットワーク影響、自動アラートについては、有料のInternet Insightsサブスクリプションが必要です。無料トライアルも提供されています。
時間分解能と制限: これらの数値はCloudflareが観測したトラフィックを反映しているため、インターネット全体の調査ではなく、非常に大規模なサンプルを表しています。時間分解能と制限: このページには発行スケジュールは記載されておらず、項目は年ごとに分類されている。これらのレポートは、インシデント対応よりも、トレンド分析やベンチマークに適している。時間分解能と制限: このマップは5分ごとに更新されます。5分未満の障害は表示されず、アプリケーションの障害は少なくとも5台のサーバーが関与している必要があります。動作の遅延やログイン失敗は障害として報告されず、ドットは影響を受けるユーザーではなく、サーバーの位置を示しています。
典型的な使用例: Radarは、トラフィックの減少やエラーの増加が自社のシステムに起因するものか、地域ネットワークの事象に起因するものかを判断するのに役立ち、プロトコルの決定に役立つ採用データを提供します。典型的な使用例: これらのレポートは、セキュリティチームに対し、地域別および業界別の攻撃傾向に関する背景情報を提供し、脅威モデリングとレポート作成に役立てる。典型的な使用例: このシステムは、インターネット接続サービスに依存するネットワーク運用チームやITチームを対象としており、プロバイダーの可用性や障害範囲に関するダッシュボードを提供します。

もっと リアルタイム監視と追跡, OSINT ツール

おすすめのオンラインツールを教えてください。

上記のウェブサイトよりも優れた、補完的な、あるいは代替となるウェブサイトをご存知ですか?

> こちらから提案してください <

10年目 周年

フルサイズの画像とダウンロードは、登録会員のみが100%無料で利用できます。