Product Design, Manufacturing & Innovation Resources

इसे बनाओ, इसे तोड़ो, इसे ठीक करो

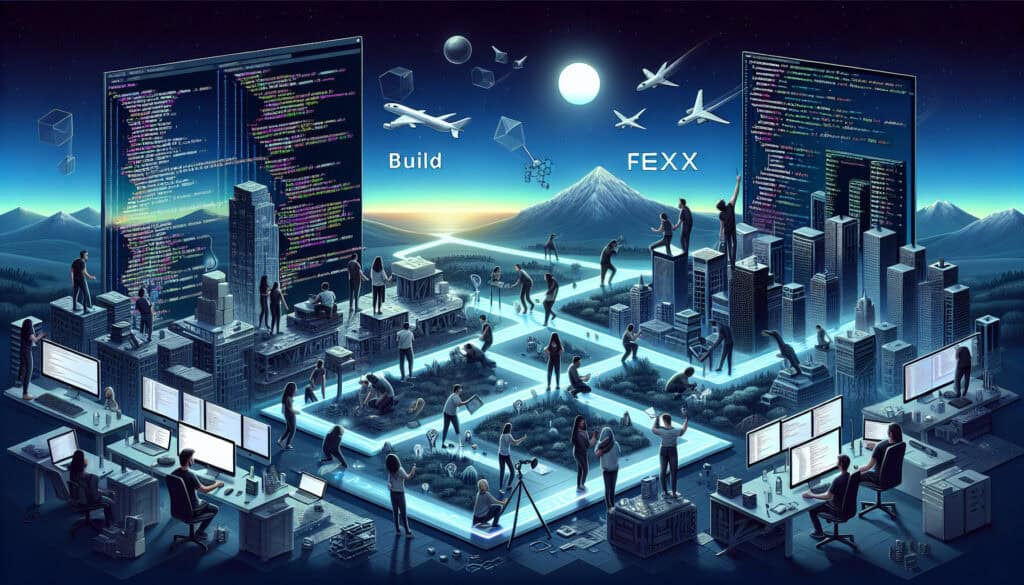
Build Break Fix

इसे बनाओ, इसे तोड़ो, इसे ठीक करो

उद्देश्य:

A software development and security testing model where one team builds the software, a second team tries to break it (find vulnerabilities), and the original team fixes them.
इसका उपयोग कैसे किया जाता है:

फायदे

नुकसान

श्रेणियाँ:

इसके लिए सबसे अच्छा:

बिल्ड इट, ब्रेक इट, फिक्स इट पद्धति का व्यापक रूप से सूचना प्रौद्योगिकी, दूरसंचार और वित्तीय सेवाओं जैसे विभिन्न उद्योगों में उपयोग किया जाता है, विशेष रूप से सॉफ्टवेयर और इंफ्रास्ट्रक्चर सिस्टम के डिजाइन और विकास चरणों के दौरान। इस दृष्टिकोण को आंतरिक सुरक्षा टीमों, स्वतंत्र सुरक्षा सलाहकारों या यहां तक ​​कि बाहरी बग बाउंटी कार्यक्रमों द्वारा शुरू किया जा सकता है जो नैतिक हैकर्स और सुरक्षा शोधकर्ताओं की भागीदारी को प्रोत्साहित करते हैं। प्रतिभागियों में आमतौर पर सॉफ्टवेयर डेवलपर, सुरक्षा विश्लेषक और सिस्टम आर्किटेक्ट शामिल होते हैं जो सिस्टम के निर्माण के लिए सहयोग करते हैं, साथ ही साथ एक समर्पित "ब्रेक-इट" टीम को कमजोरियों को उजागर करने के लिए नकली हमले शुरू करने का काम सौंपा जाता है। यह पद्धति उन वातावरणों में लाभकारी सिद्ध होती है जहां उच्च जोखिम वाले डेटा संरक्षण की आवश्यकता होती है, जैसा कि स्वास्थ्य सेवा और ई-कॉमर्स जैसे क्षेत्रों में देखा जाता है, जहां डेटा उल्लंघन के गंभीर परिणाम हो सकते हैं। परियोजना के जीवनचक्र के दौरान, निर्माण, हमले द्वारा परीक्षण और फिर पहचानी गई कमजोरियों को ठीक करने के पुनरावृत्ति चक्र निरंतर सुधार का समर्थन करते हैं और एक सक्रिय सुरक्षा दृष्टिकोण को मजबूत करते हैं। यह पुनरावृत्ति वाला दृष्टिकोण टीम के सदस्यों के बीच संचार को भी बढ़ाता है, क्योंकि डेवलपर्स को परीक्षकों से सीधा फीडबैक मिलता है, जिससे सुरक्षित कोडिंग प्रथाओं की संस्कृति को बढ़ावा मिलता है। इन अभ्यासों को नियमित रूप से आयोजित करने से यह सुनिश्चित होता है कि सुरक्षा उपाय उभरते खतरों के अनुरूप विकसित होते रहें, जिससे सिस्टम संभावित हमलों के प्रति मजबूत बने रहते हैं।

इस पद्धति के प्रमुख चरण

  1. सुरक्षा संबंधी सर्वोत्तम प्रथाओं को प्रक्रिया में शामिल करते हुए सॉफ्टवेयर उत्पाद को डिजाइन और कार्यान्वित करें।
  2. विभिन्न खतरे के मॉडल और हमले के तरीकों को शामिल करते हुए एक हमला योजना तैयार करें।
  3. पूर्वनिर्धारित परिदृश्यों का उपयोग करके सिस्टम पर नकली हमले करें।
  4. विश्लेषण के लिए हमले के चरण के दौरान खोजी गई प्रत्येक भेद्यता को दस्तावेज़ में दर्ज करें।
  5. सुरक्षा खामियों को उनकी गंभीरता और सिस्टम पर संभावित प्रभाव के आधार पर प्राथमिकता दें।
  6. पहचान की गई कमजोरियों और खामियों के लिए समाधान विकसित करें और उन्हें लागू करें।
  7. सिस्टम को ठीक करने के बाद उसका पुनः परीक्षण करें ताकि यह सुनिश्चित हो सके कि कमजोरियों को प्रभावी ढंग से दूर कर दिया गया है।
  8. सुरक्षा को लगातार बेहतर बनाने के लिए आवश्यकतानुसार बिल्ड, ब्रेक और फिक्स चक्र को दोहराएं।

प्रो टिप्स

  • हमले के बाद समीक्षा करके बिल्ड और ब्रेक दोनों रणनीतियों को परिष्कृत करें, यह सुनिश्चित करते हुए कि प्रत्येक परीक्षण से मिले सबक विकास प्रक्रिया में एकीकृत किए जाएं।
  • व्यापक कवरेज के लिए मैन्युअल परीक्षण के साथ-साथ स्वचालित उपकरणों का उपयोग करें, जिससे संभावित कमजोरियों की पहचान अधिक कुशलतापूर्वक और लगातार की जा सके।
  • प्रत्येक दृष्टिकोण के प्रति सहानुभूति और समझ बढ़ाने के लिए, निर्माणकर्ताओं और विध्वंसकों के बीच टीम की भूमिकाओं को नियमित रूप से बदलें, जिससे अधिक मजबूत डिजाइन विकल्प तैयार हो सकें।

विभिन्न पद्धतियों को पढ़ने और उनकी तुलना करने के लिए, हम अनुशंसा करते हैं

> व्यापक कार्यप्रणाली भंडार  <
अन्य 400 से अधिक पद्धतियों के साथ।

इस कार्यप्रणाली पर आपकी टिप्पणियाँ या अतिरिक्त जानकारी का स्वागत है। नीचे टिप्पणी अनुभाग देखें ↓ , साथ ही इंजीनियरिंग से संबंधित कोई भी विचार या लिंक।

ऐतिहासिक संदर्भ

1996
1998
1999
2000
2000
2000
2000
1994
1997
1998
1999-05-01
2000
2000
2000
2002

(यदि तिथि अज्ञात है या प्रासंगिक नहीं है, उदाहरण के लिए "द्रव यांत्रिकी", तो इसके उल्लेखनीय उद्भव का एक अनुमानित आंकड़ा प्रदान किया गया है)


नवीनतम परिवर्धन

शीर्ष पोस्ट और लेख

शीर्ष मूल उपकरण

10वां वर्ष सालगिरह

पंजीकृत सदस्यों के लिए पूर्ण आकार की छवियाँ और डाउनलोड 100% निःशुल्क उपलब्ध हैं।